Microsoft 365 Copilot im Enterprise-Audit: Berechtigungs-Risiken, TCO und Alternativen
Das Wichtigste in Kürze
- ✓Eskalation historischer Berechtigungsfehler: Da der Microsoft Graph Semantic Index alle formal lesbaren Dateien aktiv verknüpft, werden überprivilegierte SharePoint- und OneDrive-Freigaben wie Vorstandsprotokolle oder Gehaltslisten per natürlicher Sprache sofort abfragbar.
- ✓Strukturelle Lizenz-Asymmetrie: Ein flächendeckendes Rollout mit Pauschallizenz pro Nutzer gefährdet den Business Case, wenn nur ein kleinerer Teil der Belegschaft tiefgehende Dokumentensynthese produktiv nutzt.
- ✓Zwingende Purview-Sanierung vor Go-Live: Ohne vorherige Zero-Trust-Bereinigung sämtlicher Access Control Lists (ACLs), Aufhebung globaler Gruppenfreigaben und striktes Sensitivity Labeling drohen Verstöße gegen DSGVO** Artikel 32.
- ✓Deutliche TCO*-Ersparnis durch Hybrid-Sourcing: Die Kombination aus gezielten Copilot-Lizenzen für Power-User, verbrauchsbasiertem API-Routing und lokalen Open-Source-RAG-Pipelines stärkt die Datensouveränität bei deutlich geringeren Lizenzkosten.
Kaum ein Softwareprodukt wurde in europäischen Vorstandsetagen mit einem derartigen Marketingaufwand platziert wie Microsoft 365 Copilot. Das Versprechen klingt verlockend: Da das Unternehmen ohnehin mit Word, Excel, PowerPoint, Outlook und Teams arbeitet, genüge das Hinzubuchen einer Zusatzlizenz, um den Dokumentenbestand per Knopfdruck mit generativer Intelligenz zu durchdringen.
In der Praxis vieler Großunternehmen und Mittelständler endet diese Euphorie jedoch bereits während der ersten Sicherheits- und Datenschutzprüfung durch den CISO. Der Grund liegt nicht in einer Fehlfunktion der Sprachmodelle, sondern in der Art und Weise, wie Copilot bestehende Zugriffsrechte im Unternehmensnetzwerk auswertet und sichtbar macht.
Über Jahrzehnte gewachsene SharePoint-Landschaften, offene Teams-Kanäle und falsch vererbte OneDrive-Freigaben blieben bislang meist nur deshalb folgenlos, weil niemand wusste, in welchem Unterordner vertrauliche Dateien lagen. Dieser Leitfaden analysiert, warum der Semantic Index diese Sicherheit durch Unübersichtlichkeit beendet, welche Kostentreiber über fünf Jahre zu beachten sind und welche souveränen Alternativen bereitstehen.
Die Architektur des Microsoft Graph Semantic Index: Wenn Fehlkonfigurationen zum Sicherheitsvorfall werden
Um das Kernrisiko eines unvorbereiteten Copilot-Einsatzes zu verstehen, muss die Kopplung zwischen Office-Applikationen, Sprachmodell (überwiegend OpenAI-Modelle über Azure, optional auch Anthropic-Modelle) und unternehmensweitem Datenbestand betrachtet werden. Microsoft 365 Copilot verlässt sich bei einer Anfrage nicht auf eine herkömmliche Stichwortsuche, sondern nutzt den Semantic Index for Copilot als permanente Vektorkarte über den gesamten Mandanten.
Dieser Index erfasst sämtliche E-Mails, Kalendereinträge, Besprechungstranskripte, Chat-Verläufe sowie Word-, Excel- und PDF-Dokumente auf SharePoint Online und OneDrive for Business. Aus technischer Sicht hält sich Copilot dabei exakt an die in Entra ID und SharePoint hinterlegten Access Control Lists (ACLs) und verarbeitet nur formal lesbare Dateien.
Architektonischer Blindspot: Die Sicherheitsillusion von Security through Obscurity in SharePoint
In vielen historisch gewachsenen Microsoft-365-Mandanten existieren zahlreiche SharePoint-Sites und Teams-Ordner mit der Standardfreigabe „Jeder außer externen Benutzern“ (Everyone except external users). Bislang schützte nur die Unauffindbarkeit tief verschachtelter Ordner vor unbefugten Einblicken. Der Semantic Index hebt diese Hürde sofort auf und serviert versehentlich freigegebene Gehaltstabellen, M&A-Entwürfe oder Vorstandsprotokolle auf eine schlichte Chat-Frage hin im Klartext.
Ein typisches Szenario verdeutlicht die Brisanz: Ein Projektleiter speichert eine Excel-Kalkulation mit Abfindungssummen in einem Teams-Kanal ab, dessen SharePoint-Gruppe versehentlich als „Öffentlich innerhalb der Organisation“ angelegt wurde. Mit aktivierter Copilot-Lizenz genügt im Business Chat die Frage nach geplanten Budget- und Personalmaßnahmen, um die ungeschützte Datei per Retrieval-Augmented Generation (RAG) zusammenfassen zu lassen.
Wie sich ein tragfähiges Berechtigungs- und Governance-Fundament systematisch aufbauen lässt, bevor generative Sprachmodelle Zugriff auf interne Wissensspeicher erhalten, beleuchtet der Überblick zu KI im Unternehmen und sicheren Enterprise-Architekturen. Ohne diese Vorarbeit wirkt Copilot wie ein Brennglas für jedes Versäumnis der vergangenen Dekade im Identity- und Access-Management. Microsoft stellt dafür eigene Werkzeuge bereit: Nach Herstellerangaben (Microsoft Learn, Stand Oktober 2026) erhalten Mandanten mit Copilot-Lizenz Funktionen von SharePoint Advanced Management, etwa Auswertungen zu Freigaben an „Jeder außer externen Benutzern“, Site Access Reviews und Restricted Content Discovery, das einzelne Sites vorübergehend aus Copilot und der organisationsweiten Suche nimmt, ohne Berechtigungen zu ändern. Diese Werkzeuge machen das Problem sichtbar, ersetzen aber nicht die Bereinigung selbst.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für die IT-Planung finden sich in den weiterführenden Beiträgen zu Enterprise KI-Strategie im Enterprise-Einsatz, zu Meta Llama im Enterprise-Einsatz sowie zu DeepL Pro API im Enterprise-Einsatz.
Datensouveränität, US CLOUD Act und die Grenzen der EU Data Boundary
Neben dem internen Berechtigungsrisiko rückt für Datenschutzbeauftragte die Jurisdiktion in den Mittelpunkt. Microsoft sichert im Rahmen der EU Data Boundary zu, dass Daten europäischer Mandanten grundsätzlich in der EU verarbeitet und nicht zum Training der Basismodelle genutzt werden (Herstellerangaben). Ausnahmen betreffen laut Microsoft Websuchanfragen an Bing, optional zuschaltbare Anthropic-Modelle sowie das 2026 eingeführte „Flex Routing“, bei dem die Inferenz in Lastspitzen außerhalb der EU erfolgen kann; für ab dem 25. März 2026 angelegte Mandanten ist es standardmäßig aktiv und lässt sich abschalten. Daneben bestehen weitere architektonische Einschränkungen für regulierte Branchen und Geheimnisträger.
Aushebelung der Datenisolation durch Web-Grounding und US-Jurisdiktion
Ein oft übersehenes Einfallstor für Datenabfluss ist das standardmäßig aktivierte Web-Grounding über den Bing-Suchindex. Wenn Copilot feststellt, dass eine Anfrage aktuelles Weltwissen erfordert, übersetzt der Orchestrator Teile des internen Prompts in Suchabfragen an den öffentlichen Bing-Dienst, die nicht mehr denselben Schutzmechanismen wie der interne SharePoint-Bestand unterliegen: Laut Microsoft werden zwar nur wenige Stichworte statt des ganzen Prompts übermittelt und Entra-Kennungen entfernt, für diese Anfragen gelten aber weder das Data Protection Addendum noch die EU Data Boundary.
Enthält der Prompt vertrauliche Projektnamen, Übernahmeziele oder unveröffentlichte Kennzahlen, können Fragmente dieser Geschäftsgeheimnisse in Suchanfragen an Bing gelangen, sofern die Websuche nicht per Richtlinie („Allow web search in Copilot“) deaktiviert wurde. Zudem unterliegt Microsoft als US-Unternehmen trotz europäischer Serverstandorte dem US CLOUD Act, der US-Behörden unter bestimmten Voraussetzungen Zugriff auch auf Daten außerhalb der USA ermöglicht.
„Microsoft 365 Copilot erzeugt keine neuen Sicherheitslücken im Dateisystem, aber er verwandelt jede historisch übersehene SharePoint-Freigabe binnen Millisekunden in ein abfragbares Compliance-Risiko für die Geschäftsleitung.“
Fehlende Ende-zu-Ende-Verschlüsselung während der Inferenz und Mitbestimmung
Auch beim Einsatz eigener Schlüssel über Double Key Encryption (DKE) greift eine technische Grenze: Damit der Semantic Index und das Sprachmodell ein Dokument analysieren können, muss der Klartext zwingend im Arbeitsspeicher der Azure-Cloud entschlüsselt werden. Streng per DKE geschützte Dateien lassen sich mit Copilot technisch nicht verarbeiten.
Darüber hinaus werden sämtliche Mitarbeiter-Prompts und KI-Antworten im Microsoft-Purview-Portal revisionssicher protokolliert. Nach § 87 Absatz 1 Nummer 6 Betriebsverfassungsgesetz (BetrVG) ist Copilot damit regelmäßig als technische Einrichtung einzuordnen, die zur Überwachung von Leistung oder Verhalten geeignet ist; die Einführung ist mitbestimmungspflichtig und wird in der Praxis vor dem Produktivstart über eine Betriebsvereinbarung geregelt.
Architektur- und Souveränitätsvergleich: M365 Copilot versus Enterprise-Alternativen
Für eine fundierte Investitionsentscheidung darf Microsoft 365 Copilot nicht isoliert betrachtet werden. Während der Fachbeitrag zu Claude AI im Enterprise-Einsatz die Sprachverständnis-Qualität alternativer Spitzenmodelle analysiert, stellt die folgende Vergleichsmatrix die SaaS-Architektur von Microsoft einem souveränen Open-Source-RAG-Stack gegenüber:
| Architektur- & Prüfkriterium | Microsoft 365 Copilot (SaaS-Cloud) | Souveräner Enterprise-Stack (z. B. Open WebUI / Nextcloud + vLLM) | CIO-Bewertung |
|---|---|---|---|
| 1. Berechtigungs- & Index-Risiko | Automatische Mandanten-Vollindizierung via Semantic Index; legt historische SharePoint-Fehlfreigaben sofort offen. | Explizites Opt-in-Prinzip: Nur kuratierte, geprüfte Wissensräume und Dokumenten-Container werden für RAG vektorisiert. |
Kontrolliertes Opt-inKein ungewollter Beifang
|
| 2. Lizenzmetrik & Kostenstruktur | Feste Lizenz pro Nutzer im Abonnement, unabhängig von der realen Nutzungsintensität. | Verbrauchsbasierte Token-Abrechnung via API-Gateway oder fixe GPU-Infrastrukturkosten ohne Sitzplatzgebühren. |
Deutlich geringere LizenzkostenKeine Totlizenzen
|
| 3. Datensouveränität & Jurisdiktion | US-Rechtsraum (CLOUD Act); Klartext-Entschlüsselung in Azure zwingend nötig; Risiko durch Bing-Web-Grounding; Flex Routing und optionale Anthropic-Modelle außerhalb der EU Data Boundary. | Betrieb im eigenen Rechenzentrum oder europäischer Colocation ohne externen Telemetrie- oder Prompt-Abfluss. |
Hohe DSGVO-KontrolleGeheimnisschutz in eigener Hand
|
| 4. Office-App-Integration | Direkt in Word, Excel, PowerPoint, Outlook und Teams eingebettet; sehr geringer Schulungsaufwand für Endanwender. | Nativ in Nextcloud Hub / Collabora integriert oder über dedizierten Browser-Workspace und lokale Office-Add-ins. |
AbwägungssacheUI-Komfort vs. Architekturhoheit
|
| 5. Modell-Freiheit & Lock-in | Bindung an die von Microsoft bereitgestellten Modelle (OpenAI-Modelle über Azure, optional Anthropic-Modelle) und proprietäre Graph-Schnittstellen. | Freie Wahl und Kombination offener Modelle (etwa der Familien Llama, Mistral oder Qwen), bei Bedarf ergänzt um API-Modelle, je nach Fachaufgabe. |
Multi-Modell-FähigGeringerer Lock-in
|
Die Gegenüberstellung verdeutlicht, warum eine Entscheidung nach dem Alles-oder-Nichts-Prinzip zu kurz greift. Während Microsoft 365 Copilot durch seine Einbettung in Teams-Besprechungen und Office-Dokumente punktet, bieten entkoppelte Enterprise-RAG-Architekturen mehr Modellunabhängigkeit und schützen historische Dateibestände durch ein striktes Opt-in-Verfahren.
Vollkostenbetrachtung: Warum die Pauschallizenz den ROI gefährdet
Für den Finanzvorstand (CFO) entscheidet sich die Wirtschaftlichkeit von Microsoft 365 Copilot an der realen Nutzungsintensität. In vielen Organisationen zeigt sich eine ungleiche Verteilung: Nur ein kleinerer Teil der Belegschaft (darunter Rechtsabteilung, Unternehmensentwicklung, Produktmanagement und Einkauf) nutzen täglich tiefgehende Dokumenten- und Besprechungssynthesen.
Die Mehrheit arbeitet primär in strukturierten ERP- oder Fachsystemen und benötigen generative KI nur punktuell. Warum eine pauschale Sitzplatzlizenzierung bei einer solchen Nutzungsstruktur die Rendite aufzehren kann, zeigt die Betrachtung zum KI-ROI und dem Effizienz-Goldstandard im Enterprise-Einsatz.
Zur Einordnung dient ein typisches Szenario: Ein Voll-Rollout von Microsoft 365 Copilot für alle Bildschirmarbeitsplätze verursacht über fünf Jahre Lizenzkosten für jeden Sitzplatz, zuzüglich Aufwand für Purview-ACL-Bereinigung und SharePoint Advanced Management.
In einer hybriden Zielarchitektur erhalten hingegen nur verifizierte Power-User in auditierten Arbeitsbereichen eine Copilot-Lizenz. Die übrigen Mitarbeiter arbeiten über einen internen Workspace (etwa Open WebUI) mit verbrauchsbasierter API-Abrechnung plus Infrastruktur-Budget und Betriebspersonal. Wie stark das Hybridmodell entlastet, hängt von Nutzungsverteilung, Lizenzkonditionen und Betriebsaufwand ab.
Die Make-or-Buy Sourcing-Weiche: Drei tragfähige Betriebsmodelle
Statt einer unternehmensweiten Pauschallizenzierung sollten IT-Leitungen ihre KI-Arbeitsplatzstrategie entlang der Schutzbedürftigkeit ihrer Daten in drei Sourcing-Pfade unterteilen. Die technische Blaupause für den Aufbau eigener Sprachmodell-Infrastrukturen liefert der Praxisleitfaden zu lokalen LLMs und Enterprise-RAG für maximale Datensouveränität.
Erstens (Eigenbetrieb): Organisationen mit hohen Geheimschutzanforderungen (Forschung und Entwicklung, Patentwesen, Kanzleien, Rüstungszulieferer) betreiben einen dedizierten On-Premises-KI-Stack auf eigener GPU-Hardware (etwa NVIDIA L40S oder H100). Über Komponenten wie vLLM, Qdrant-Vektordatenbanken und Open WebUI oder Nextcloud Assistant verbleiben Dokumente und Prompts im eigenen Rechenzentrum.
Zweitens (Co-Managed): Der gehobene Mittelstand mit etablierter Microsoft-365-Landschaft wählt die selektive Hybrid-Architektur. Das interne Security-Team härtet die SharePoint-Berechtigungen für die Power-User mit Copilot-Lizenz, während ein europäischer Cloud-Partner ein mandantensicheres API-Portal für die verbrauchsbasierte Nutzung durch die übrige Belegschaft bereitstellt.
Drittens (Managed Service): Unternehmen ohne eigene GPU-Betriebsmannschaft beziehen einen schlüsselfertigen Enterprise-KI-Arbeitsplatz als Managed Service aus einem deutschen Rechenzentrum (nach BSI-C5-Testat und ISO 27001). Der Partner verantwortet das Hosting offener Sprachmodelle, die sichere Anbindung kuratierter Wissensordner sowie die betriebsratskonforme Anonymisierung der Nutzungsprotokolle.
Der 4-Phasen-Umsetzungsfahrplan: Vom Berechtigungs-Audit zum sicheren Rollout
Wer Microsoft 365 Copilot oder eine hybride Enterprise-RAG-Lösung verantwortungsvoll in den Produktivbetrieb überführen will, muss die Reihenfolge umkehren: Erst wird die Berechtigungsarchitektur gehärtet, danach folgt die Freischaltung der KI-Assistenten über einen strukturierten Vier-Phasen-Plan.
Phase 1 (Monat 1 bis 2): Automatisierte SharePoint-ACL-Inventur und Abbau von Überprivilegierungen
Vor dem Kauf produktiver Lizenzen führt das Security-Team einen vollständigen Scan aller SharePoint-Sites, Teams-Räume und OneDrive-Freigaben durch. Sämtliche globalen Gruppenberechtigungen („Jeder außer externen Benutzern“), verwaiste Gastzugänge sowie unterbrochene Berechtigungsvererbungen werden identifiziert und konsequent auf das Need-to-know-Prinzip zurückgesetzt.
Phase 2 (Monat 2 bis 3): Microsoft Purview Sensitivity Labeling und Deaktivierung von Web-Leakage
In der zweiten Phase werden verbindliche Vertraulichkeitsstufen (Sensitivity Labels wie „Intern“, „Vertraulich“ und „Streng Vertraulich“) ausgerollt und für kritische Ordner automatisiert erzwungen. Da von Copilot erzeugte Inhalte laut Microsoft das höchstpriorisierte Label der Quelldokumente übernehmen, entsteht eine wirksame Schutzschranke; parallel wird die Websuche über die Richtlinie „Allow web search in Copilot“ eingeschränkt oder abgeschaltet, und die Einstellungen zu Flex Routing und KI-Subprozessoren werden geprüft.
Phase 3 (Monat 3 bis 4): Abgesicherter Red-Team-Pilotbetrieb und Betriebsvereinbarung
Mit einer Pilotgruppe von 25 bis 50 ausgewählten Fachanwendern sowie Vertretern von Datenschutz und Betriebsrat startet ein kontrollierter Testlauf. Ein internes Red-Team prüft gezielt über semantische Abfragen, ob vertrauliche Personal-, Finanz- oder Strategiedokumente unbeabsichtigt offengelegt werden, während parallel die Betriebsvereinbarung abgeschlossen und Maßnahmen zur KI-Kompetenz der Beschäftigten (Artikel 4 KI-Verordnung) umgesetzt werden.
Phase 4 (Monat 5 bis 6): Rollenbasiertes Hybrid-Rollout und kontinuierliches Lizenz-Re-Harvesting
Erst nach bestandenem Red-Team-Audit erhalten verifizierte Power-User ihre produktiven Copilot-Lizenzen, während die übrigen Abteilungen über den verbrauchsbasierten Enterprise-KI-Workspace angebunden werden. Ein quartalsweises Telemetrie-Review prüft fortlaufend die reale Nutzungsintensität, um inaktive Abonnements rechtzeitig vor dem jährlichen Verlängerungsstichtag abzubauen.
Fünf Kontrollfragen für Vorstand und IT-Leitung vor der Copilot-Freigabe
1. Wie viele SharePoint-Sites und Teams-Kanäle im Mandanten sind aktuell für alle Mitarbeiter lesbar?
Geben Sie keine produktive Copilot-Lizenz frei, solange Ihnen keine vollständige Auswertung über sämtliche Ordner mit globalen Leserechten („Everyone except external users“) vorliegt. Jede historisch vergessene Freigabe in Personal-, Finanz- oder Rechtsordnern wird durch den Semantic Index unmittelbar für jeden lizenzierten Nutzer im Klartext abfragbar.
2. Rechtfertigt das reale Aufgabenprofil jedes einzelnen Nutzers eine feste Lizenzgebühr?
Verweigern Sie pauschale Unternehmens-Rollouts nach dem Gießkannenprinzip und verlangen Sie eine strikte Segmentierung nach nachweisbaren Anwendungsfällen. Für Mitarbeiter, die lediglich gelegentlich Texte zusammenfassen oder E-Mails überarbeiten, ist ein verbrauchsbasierter Enterprise-KI-Zugang über API-Token oft deutlich wirtschaftlicher.
3. Welche Dokumente unterliegen gesetzlichem Geheimnisschutz oder strengen Kunden-NDAs?
Klären Sie mit der Rechtsabteilung, welche Datenbestände (etwa Forschungsprojekte, Patentanmeldungen, M&A-Datenräume oder Berufsgeheimnisse nach § 203 StGB) niemals im Arbeitsspeicher einer US-kontrollierten Cloud-Infrastruktur entschlüsselt werden dürfen. Diese Verzeichnisse müssen technisch vom Microsoft Graph ausgeschlossen und über lokale On-Premises-Sprachmodelle bearbeitet werden.
4. Ist das automatische Web-Grounding über Bing auf Mandantenebene technisch unterbunden?
Stellen Sie durch eine verbindliche Richtlinienprüfung sicher, dass Copilot interne Prompts nicht automatisch mit öffentlichen Bing-Websuchen anreichert. Andernfalls besteht das permanente Risiko, dass vertrauliche Begriffe, Kundenkürzel oder Produktcodenamen aus internen Anfragen als Suchtelemetrie aus der geschützten Mandantenumgebung abfließen.
5. Liegt eine unterzeichnete Betriebsvereinbarung sowie ein Konzept zur KI-Kompetenz der Nutzer vor?
Da sämtliche Benutzereingaben und KI-Antworten in Microsoft Purview revisionssicher protokolliert werden, ist die Einbindung des Betriebsrats vor dem Produktivstart erforderlich (§ 87 Abs. 1 Nr. 6 BetrVG). Verbinden Sie die Lizenzvergabe zudem mit einem Kurztraining zu Halluzinationsrisiken und Datenschutz: Artikel 4 der KI-Verordnung verlangt seit der Änderung durch den Digital Omnibus (VO (EU) 2026/1744, in Kraft seit 27. Juli 2026) zwar nur noch, KI-Kompetenz zu fördern, eine dokumentierte Schulung bleibt aber der naheliegende Nachweis.
Berechtigungshygiene und hybride Souveränität schlagen Lizenz-Aktionismus
Microsoft 365 Copilot ist für klar abgegrenzte Benutzergruppen ein wirkungsvolles Produktivitätswerkzeug, sofern die darunterliegende Daten- und Berechtigungsarchitektur zuvor konsequent nach Zero-Trust-Maßstäben bereinigt wurde. Wer den Assistenten hingegen ungeprüft über eine historisch gewachsene SharePoint-Landschaft stülpt, verwandelt nachlässige Ordnerfreigaben über Nacht in ein unternehmensweites Sicherheitsproblem.
Eine wirtschaftlich und regulatorisch tragfähige Antwort liegt deshalb in einer disziplinierten Hybrid-Strategie. Unternehmen, die ihre Zugriffskontrollen vorab sanieren, Sitzplatzlizenzen auf echte Power-User begrenzen und für die breite Belegschaft sowie für sensible Geheimschutzdaten auf souveräne Enterprise-RAG-Architekturen setzen, können ihre Fünfjahreskosten senken und wahren ihre Datensouveränität.
Häufig gestellte Fragen (FAQ) zu Microsoft 365 Copilot im Enterprise-Einsatz
Trainiert Microsoft seine öffentlichen KI-Modelle mit unseren internen Unternehmensdaten aus Copilot?
Nein, laut Microsoft Data Protection Addendum (DPA) werden Prompts, Antworten und über den Microsoft Graph abgerufene Geschäftsdokumente nicht zum Training der globalen Basismodelle verwendet. Dennoch müssen die Daten während der Verarbeitung im Azure-Arbeitsspeicher im Klartext entschlüsselt werden und unterliegen bei aktiviertem Web-Grounding einem Abflussrisiko an externe Suchdienste.
Warum findet Microsoft 365 Copilot plötzlich vertrauliche Dokumente, die über die normale Suche nie sichtbar waren?
Während die klassische Suche oft exakte Dateinamen erforderte, verknüpft der Semantic Index sämtliche Dateien nach ihrem inhaltlichen Kontext über Vektoreinbettungen. Besitzt ein Mitarbeiter aufgrund einer zu weit gefassten SharePoint-Gruppenfreigabe formal Leserechte auf einen versteckten Ordner, zieht Copilot diese Inhalte bei einer thematisch passenden Frage automatisch zur Antwortgenerierung heran.
Gibt es noch eine Mindestabnahme von 300 Lizenzen für Microsoft 365 Copilot?
Microsoft hat die ursprüngliche Einstiegshürde von mindestens 300 abzunehmenden Lizenzen aufgehoben, sodass Unternehmen auch kleine Stückzahlen für Pilotgruppen buchen können. Preis- und Laufzeitmodelle passt Microsoft regelmäßig an; maßgeblich sind die jeweils aktuellen Lizenzbedingungen.
Wie lassen sich besonders schützenswerte Ordner zuverlässig vor dem Zugriff durch Copilot sperren?
Auf technischer Ebene können Administratoren über das SharePoint Admin Center bestimmte SharePoint-Sites per Restricted Content Discovery aus Copilot und der organisationsweiten Suche nehmen (Inhalte bleiben im Index, Berechtigungen unverändert) sowie über Microsoft Purview Sensitivity Labels mit Double Key Encryption oder eingeschränkten Extraktionsrechten vergeben. Langfristig ersetzt dies jedoch keine saubere Bereinigung der zugrundeliegenden Entra-ID-Gruppenberechtigungen.
Welche vollwertigen europäischen oder Open-Source-Alternativen existieren für den digitalen Arbeitsplatz?
Für Unternehmen, die Digitale Souveränität priorisieren, bietet etwa Nextcloud Hub mit dem integrierten Nextcloud Assistant – neben weiteren Kollaborationssuiten – eine direkt in Dokumente, E-Mail und Chat eingebettete Alternative, die vollständig mit lokalen Sprachmodellen (über Ollama oder vLLM) betrieben werden kann. Ergänzend ist Open WebUI mit lokalen Vektordatenbanken eine verbreitete Option für selbstgehostete Enterprise-RAG-Umgebungen.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Europäische Union (Amtsblatt EUR-Lex) | Verordnung (EU) 2016/679 (DSGVO Art. 5, 25 & 32) ↗ | Rechtsgrundlage für Zweckbindung, Datenschutz durch Technikgestaltung (Privacy by Design) und mandantenweite Zugriffskontrollen vor einer KI-Indizierung. |
| Europäische Union (Amtsblatt EUR-Lex) | Verordnung (EU) 2024/1689 (EU AI Act Art. 4) ↗ | Förderung der KI-Kompetenz (Art. 4, Fassung nach Digital Omnibus VO (EU) 2026/1744) sowie Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck. |
| OWASP Foundation | OWASP: Top 10 for LLM Applications 2025, November 2024 ↗ | Referenzkatalog zu kritischen Angriffsvektoren wie Sensitive Information Disclosure (LLM02), Prompt Injection einschließlich indirekter Varianten (LLM01) und Schwachstellen in Vektor- und Embedding-Pipelines (LLM08). |
| Agentur der Europäischen Union für Cybersicherheit (ENISA) | ENISA Cybersecurity & AI Threat Landscape ↗ | Europäischer Leitfaden zur Risikobewertung von Cloud-basierten KI-Assistenten, Telemetrieabflüssen und dem Schutz vertraulicher Trainings- und Kontextdaten. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI IT-Grundschutz (Baustein ORP.4 Berechtigungsmanagement) ↗ | Prüfstandard für restriktive Zugriffskontrolllisten (Need-to-know-Prinzip), regelmäßige Berechtigungsrezertifizierung und Mandantentrennung in Cloud-Umgebungen. |
| Microsoft (Herstellerdokumentation) | Microsoft: Restrict discovery of SharePoint sites and content, Oktober 2026 ↗ | Herstellerangaben zu Restricted Content Discovery und SharePoint Advanced Management gegen Oversharing vor dem Copilot-Rollout. |
| Microsoft (Herstellerdokumentation) | Microsoft: Data, privacy, and security for web search in Microsoft 365 Copilot, November 2026 ↗ | Herstellerangaben zur Websuche über Bing: Standardeinstellung, Richtliniensteuerung, keine Geltung von DPA und EU Data Boundary. |
| Microsoft (Herstellerdokumentation) | Microsoft: Flex routing (EU and EFTA), November 2026 ↗ | Herstellerangaben zur Inferenz außerhalb der EU Data Boundary in Lastspitzen und zur Abschaltung durch Administratoren. |
| Microsoft (Herstellerdokumentation) | Microsoft: Anthropic models in Microsoft Online Services, November 2026 ↗ | Herstellerangaben zu Anthropic-Modellen als Subprozessor: in EU/EFTA standardmäßig aus, von der EU Data Boundary ausgenommen. |
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.
**Verweise auf Gesetzestexte, Paragrafen (u. a. DSGVO, NIS-2, EU AI Act, DORA, GoBD, BetrVG) und Compliance-Normen dienen ausschließlich der unverbindlichen technischen Fachinformation für IT-Entscheider. Sie stellen keine Rechtsberatung nach dem Rechtsdienstleistungsgesetz (RDG) dar; für eine rechtsverbindliche Beurteilung Ihrer spezifischen Unternehmensorganisation konsultieren Sie bitte Ihren Rechtsbeistand oder Datenschutzbeauftragten.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
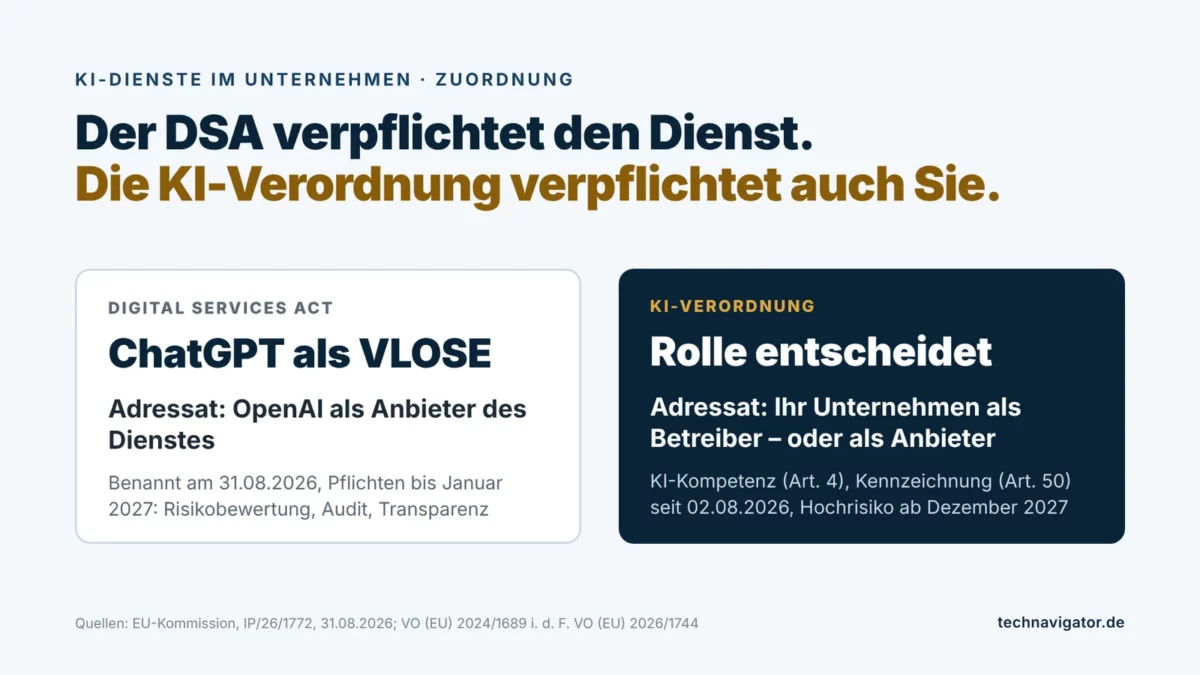
Welche Regeln gelten für ChatGPT – DSA oder AI Act? Eine Zuordnung für Unternehmen, die es einsetzen
Seit Ende August 2026 steht ChatGPT unter der strengsten Aufsicht des Digital Services Act, doch diese Pflichten treffen den Anbieter, nicht das Unternehmen, das den Dienst nutzt. Für das einsetzende Unternehmen entscheidet die KI-Verordnung, und dort hängt alles an der Rolle: Betreiber oder Anbieter.
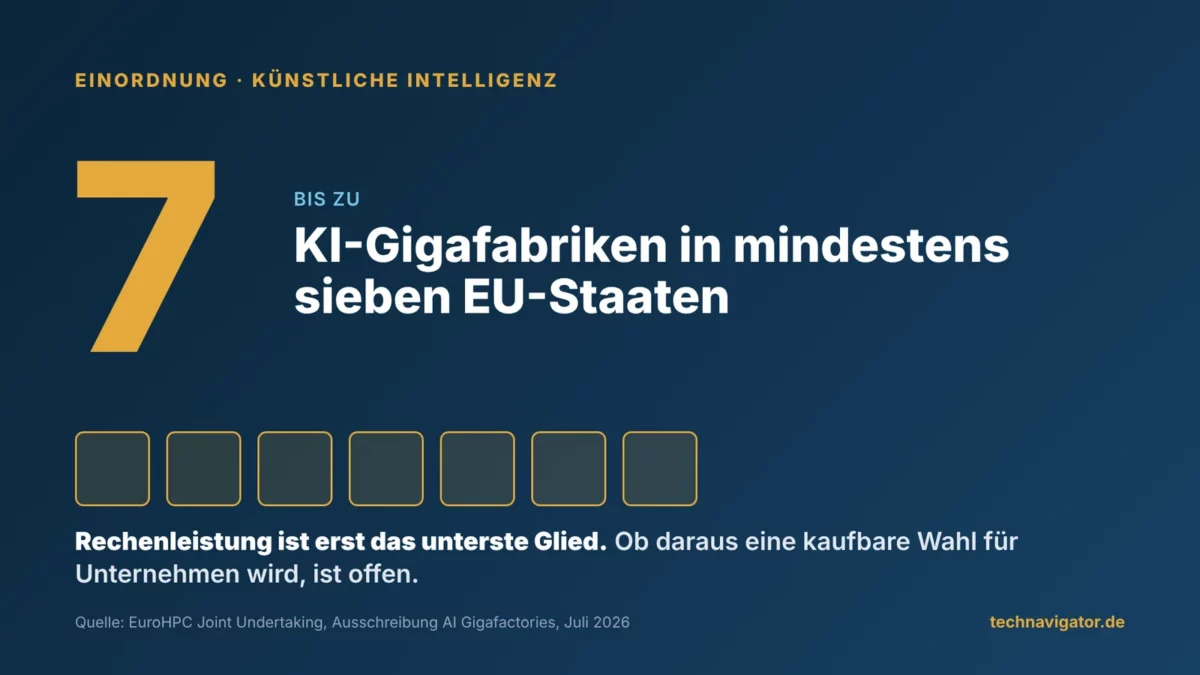
Sieben KI-Fabriken für Europa: Wer wird dort Kunde?
Am 12. November endet die EU-Ausschreibung für bis zu sieben KI-Gigafabriken. Für Unternehmen im DACH-Raum zählt weniger die Rechenleistung als die Frage, ob daraus ein kaufbares Angebot wird. Eine Einordnung.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.