
Matrix & Element vs. Microsoft Teams und Slack: Föderierte Enterprise-Kommunikation
Executive Summary
- ✓Dezentrale Föderation statt zentralem Cloud-Silo: Wie bei der E-Mail betreibt jede Organisation im Matrix-Netzwerk ihren eigenen Homeserver und kann dennoch nahtlos und verschlüsselt mit externen Partnern, Behörden und Zulieferern kommunizieren.
- ✓Standardmäßige Ende-zu-Ende-Verschlüsselung (Olm/Megolm): Während Microsoft Teams und Slack Nachrichten in Gruppenkanälen für den Cloud-Betreiber im Klartext lesbar halten, verschlüsselt Matrix sämtliche Chats, Dateien und Anrufe kryptografisch auf den Endgeräten.
- ✓Behördlicher Standard in Deutschland und Europa: Vom BundeswehrMessenger über den verbindlichen TI-Messenger im Gesundheitswesen (gematik) bis zum französischen Staatsdienst ist Matrix das etablierte Rückgrat für sicherheitskritische Kommunikation.
- ✓Unangreifbarer Out-of-Band-Krisenkanal nach NIS-2**: Bei einem Ransomware-Angriff auf das primäre Active Directory oder einem Microsoft-Cloud-Ausfall bleibt ein autarker Matrix-Server das überlebenswichtige Führungsmittel für den Krisenstab.
In nahezu jedem modernen Unternehmen hat der Echtzeit-Chat die klassische E-Mail als primäres Werkzeug der täglichen Zusammenarbeit abgelöst. In den Kanälen von Microsoft Teams oder Slack werden heute Quellcode-Ausschnitte, Konstruktionszeichnungen, Preisstrategien, Personalentscheidungen und Zugangsdaten ausgetauscht. Doch aus der Perspektive eines Chief Information Security Officers (CISO) gleichen diese zentralisierten Public-Cloud-Plattformen einer offenen Flanke.
Sowohl Microsoft Teams als auch Slack speichern die Nachrichten und geteilten Dokumente aus regulären Gruppenkanälen in einer zentralen US-Cloud-Architektur, in der der Plattformbetreiber die kryptografischen Schlüssel verwaltet. In regulären Teams-Kanälen existiert keine echte Ende-zu-Ende-Verschlüsselung (E2EE), da die Cloud-Server den Klartext für Suchfunktionen, Compliance-Filter und KI-Dienste wie Microsoft Copilot auslesen. Gleichzeitig führt jede zentrale Cloud-Störung bei Microsoft oder Salesforce/Slack weltweit zum sofortigen Stillstand der internen Unternehmenskommunikation.
Das offene Matrix-Protokoll und der dazugehörige Enterprise-Client Element (entwickelt von den Gründern des Matrix-Standards) beenden diese strukturelle Verwundbarkeit durch eine dezentrale, kryptografisch gehärtete Architektur.
Architektur-Vergleich: Dezentrale Föderation und Megolm-Kryptografie
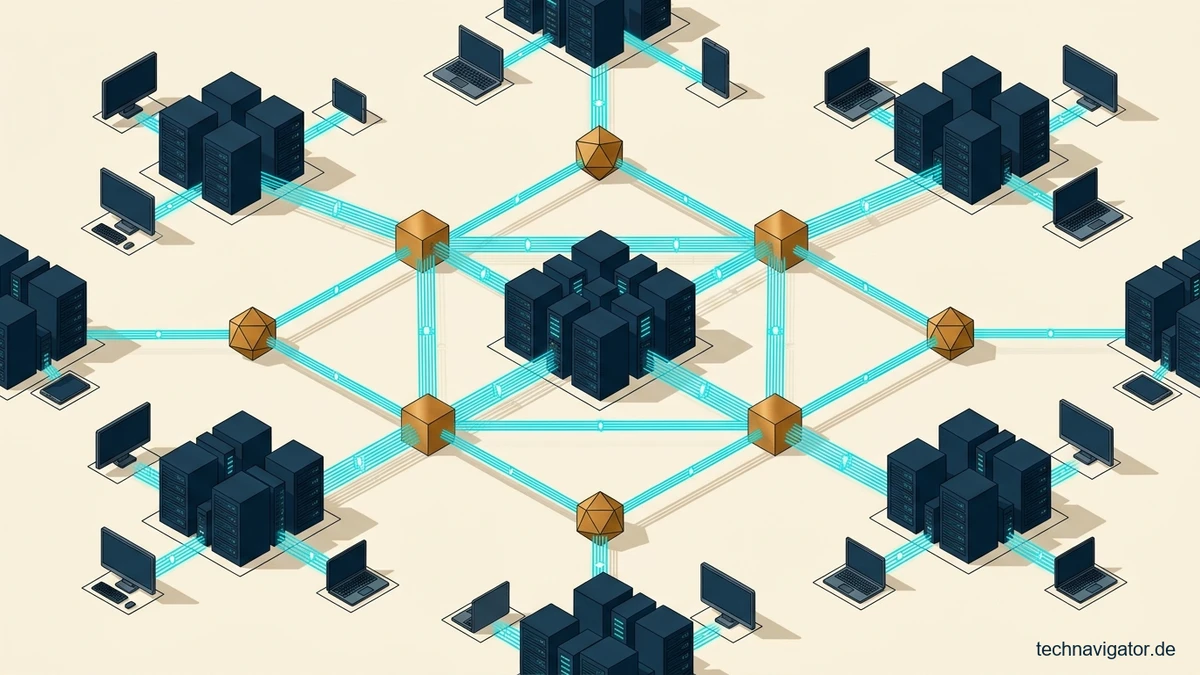
Der fundamentale Unterschied zwischen Matrix und proprietären Cloud-Messengern liegt in der Netzwerk-Topologie. Bei Slack oder Teams müssen sich alle Teilnehmenden in das Rechenzentrum eines einzigen Herstellers einloggen. Matrix funktioniert hingegen nach demselben offenen Föderationsprinzip wie das E-Mail-System oder das Internet selbst: Jedes Unternehmen betreibt seinen eigenen Matrix-Homeserver unter der eigenen Domäne (z. B. `@name:unternehmen.de`).
Die technische Überlegenheit der Matrix-2.0-Architektur ruht auf vier Säulen:
- Verketteter Replikationsgraph (DAG): Wenn zwei Unternehmen in einem gemeinsamen Projektraum zusammenarbeiten, wird der Raumverlauf über digital signierte Server-zu-Server-Events zwischen beiden Homeservern synchronisiert. Kein einzelner Server besitzt die alleinige Macht über den Raum.
- E2EE mit Olm und Megolm (vodozemac): Basierend auf dem durch das BSI und internationale Kryptologen geprüften Double-Ratchet-Verfahren werden Nachrichten, Sprach- und Videokonferenzen direkt auf dem Smartphone oder Laptop verschlüsselt. Selbst der eigene Server-Administrator sieht in der Datenbank nur unlesbaren Chiffretext.
- Matrix 2.0 mit Sliding Sync und RTC: Durch das neue Sliding-Sync-Protokoll lädt der Client Element X selbst bei Konten mit tausenden Räumen in Sekundenbruchteilen. Integrierte Ende-zu-Ende-verschlüsselte Videokonferenzen (auf LiveKit-Basis) skalieren problemlos auf hunderte Teilnehmende.
- Enterprise-Bridges zu Teams & Slack: Über offizielle Protokoll-Brücken lassen sich bestehende Kanäle aus Microsoft Teams, Slack, Signal oder WhatsApp nahtlos in Matrix-Räume einbinden, sodass externe Kontakte in ihrer gewohnten App bleiben können.
Architektonischer Blindspot: Schlüsselverlust bei fehlendem Key-Backup
Da bei echter Ende-zu-Ende-Verschlüsselung die privaten Entschlüsselungsschlüssel ausschließlich auf den Endgeräten der Nutzer liegen, führt ein naiver Rollout ohne zentrales Schlüssel-Backup im Enterprise-Alltag schnell zu Frust: Verliert ein Mitarbeiter sein Smartphone und meldet sich an einem neuen Gerät an, kann er ohne vorheriges Key-Backup ältere Chatverläufe nicht mehr entschlüsseln. Enterprise-Rollouts müssen daher zwingend das verschlüsselte Secure Key Backup in Kombination mit Single Sign-On (OIDC) vorkonfigurieren.
Warum eine unabhängige Krisenkommunikation für Geschäftsführer gesetzliche Pflicht ist, erläutern wir in unserem Leitfaden zu Cyber Resilience, NIS-2 und Zero-Trust-Sicherheit.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für Ihre IT-Planung finden Sie in unseren weiterführenden Leitartikeln zu Sovereignty by Design im Enterprise-Einsatz sowie zu IT-Konzepte im Enterprise-Einsatz.
Referenz-Architekturen: Vom TI-Messenger im Gesundheitswesen bis zur NIS-2-Krisenkommunikation
Dass Matrix und Element längst über das Stadium eines Nischenprojekts hinausgewachsen sind, beweist der Blick auf die größten souveränen Digitalisierungsprojekte Europas. Überall dort, wo höchste Geheimhaltungsstufen, Ausfallsicherheit oder gesetzliche Schweigepflichten gelten, wurde Matrix zum verbindlichen Standard erhoben:
- TI-Messenger (TIM) im deutschen Gesundheitswesen: Die gematik hat Matrix als verpflichtenden Standard für die sichere Sofortkommunikation zwischen allen deutschen Krankenhäusern, Arztpraxen, Apotheken und Krankenkassen festgelegt.
- Bundeswehr, Behörden und öffentliche Verwaltung: Mit dem BwMessenger der Bundeswehr, den Landesverwaltungen (über den Souveränen Arbeitsplatz) und dem französischen Staats-Messenger Tchap kommunizieren bereits hunderttausende Staatsbedienstete über gehärtete Matrix-Cluster.
- Out-of-Band Incident Response bei Ransomware-Angriffen: Wenn Angreifer das zentrale Unternehmensnetzwerk und das Active Directory kompromittieren, darf das IT-Sicherheitsteam niemals über das potenziell mitgelesene Microsoft Teams kommunizieren. Ein getrennt gehosteter Matrix-Server dient als abhörsicherer Kommandokanal.
- F&E-Schutz in der Automobil-, Pharma- und Rüstungsindustrie: Entwicklungsabteilungen tauschen vertrauliche CAD-Daten und Patententwürfe mit internationalen Zulieferern in föderierten Matrix-Räumen aus, ohne dass geistiges Eigentum durch ausländische Cloud-Scans fließt.
„Im Ernstfall einer Cyberattacke ist Ihr primärer Cloud-Messenger entweder ausgefallen oder wird vom Angreifer mitgelesen. Eine autarke, Ende-zu-Ende-verschlüsselte Matrix-Instanz ist die Lebensversicherung jeder Krisenstabs-Organisation.“
Mehr zur Einbindung des TI-Messengers in moderne Klinik-Infrastrukturen erfahren Sie in unserem Dossier zu Digital Health, Telematikinfrastruktur 2.0 und Smart Hospital.
System-Matrix: Matrix / Element Enterprise versus Microsoft Teams & Slack
Der architektonische Vergleich zeigt die Sicherheits- und Souveränitätsunterschiede zwischen der Element Server Suite (ESS) und den führenden US-Cloud-Kollaborationsplattformen:
| Sicherheits-Dimension | Microsoft Teams / Slack (Public Cloud) | Matrix / Element Enterprise (On-Premises / EU-Host) | CISO-Bewertung |
|---|---|---|---|
| Ende-zu-Ende-Verschlüsselung | Keine E2EE für Standard-Gruppenkanäle & Dateiablagen | Standardmäßige E2EE (Olm/Megolm) für alle Räume, Dateien & Calls |
Kryptografisch dichtNull Klartext am Server
|
| Metadaten-Schutz | Umfassende Kommunikationsgraphen in der US-Cloud | 100 % auf dem eigenen Homeserver im eigenen Rechenzentrum |
Volle DatenhoheitSchutz vor Industrie-Spionage
|
| Krisen- & Offline-Fähigkeit | Komplettausfall bei WAN-Trennung oder Cloud-Störung | Voller interner Betrieb im Air-Gap- oder Insel-Netzwerk möglich |
NIS-2-Krisenstab-tauglichAutarke Notfallkommunikation
|
| Externe Zusammenarbeit | Gäste-Logins oder teure Slack-Connect-Zusatzlizenzen | Offene Föderation + Bridges zu Teams, Slack, WhatsApp & Signal |
HerstellerunabhängigVerbindet alle Welten
|
| Office-Tiefe & Telefonie | Nahtlose Co-Authoring-Integration in Word/Excel/PSTN | Fokus auf sichere Echtzeit-Kommunikation (Dokumente via Nextcloud) |
SpezialisiertKlare Sicherheits-Priorität
|
Wirtschaftliche TCO*-Rechnung: 1.500 Nutzende über 36 Monate
Der Kostenvergleich über 36 Monate für ein Unternehmen mit 1.500 Mitarbeitenden zwischen Slack Business+ / Enterprise bzw. Microsoft-Teams-Einzellizenzierung und dem Betrieb von Matrix (Synapse / Element Server Suite) auf eigener Kubernetes-Infrastruktur:
| Kostenfaktor (36 Monate, 1.500 aktive Accounts) | Slack Business+ / Enterprise Cloud | Matrix / Element Enterprise (Self-Hosted K8s) | Finanzieller Effekt (3 Jahre) |
|---|---|---|---|
| SaaS-Abogebühren bzw. Enterprise-Support-Subskription | 648.000 € | 135.000 € | + 513.000 € Lizenz-Ersparnis |
| Aufpreis für Enterprise Key Management (EKM) & Audit-Logs | 95.000 € | Inklusive (Natives E2EE & Audit-Bot) | + 95.000 € Sicherheits-Vorteil |
| Kubernetes-Worker, PostgreSQL-HA & LiveKit-TURN-Server | 0 € | 27.000 € | – 27.000 € Server-Infrastruktur |
| Einrichtung, SSO/OIDC-Kopplung & interner Betrieb | 18.000 € | 42.000 € | – 24.000 € Betriebsaufwand |
| Gesamtkosten (TCO) über 36 Monate | 761.000 € | 204.000 € | + 557.000 € Netto-Ersparnis (–73 %) |
Setzt ein Unternehmen für nicht-zertifizierungspflichtige interne Zwecke direkt auf den Open-Source-Referenzserver Synapse (oder den in Rust geschriebenen Server Tuwunel/Conduit) ohne kommerzielle Enterprise-Subskription, sinken die laufenden Kosten sogar auf die reinen Server- und Administrationsaufwände.
Der 4-Phasen-Rollout für souveräne Matrix-Kommunikation
Die Einführung von Matrix und Element gelingt in vier strukturierten Schritten ohne Unterbrechung der laufenden Zusammenarbeit:
Phase 1 (Woche 1 bis 3): Aufbau des Out-of-Band-Krisenkanals für IT-Security und Vorstand
Bereitstellung eines gehärteten Matrix-Clusters auf unabhängiger Infrastruktur mit separatem Identity Provider (z. B. Authentik mit Hardware-Passkeys). Sofortige Erfüllung der NIS-2-Anforderung für ausfallsichere Krisenkommunikation.
Phase 2 (Woche 4 bis 6): OIDC-Integration, Auto-Key-Backup und Antivirus-Gateway
Anbindung an das zentrale Unternehmensverzeichnis, Aktivierung der automatischen Schlüsselwiederherstellung (Secure Key Backup) sowie Einschaltung des Content-Scanners für alle hochgeladenen Mediendateien.
Phase 3 (Woche 7 bis 10): Aktivierung von Enterprise-Bridges zu Microsoft Teams und Slack
Spiegelung bestehender Projektkanäle über bidirektionale Matrix-Bridges. Dadurch können sensible Abteilungen (wie Forschung, Recht und IT) bereits vollständig in Element arbeiten, ohne den Kontakt zum Rest der Organisation zu verlieren.
Phase 4 (Ab Woche 11): Unternehmensweiter Rollout von Element X und Föderations-Freigabe
Verteilung der Apps über das Mobile Device Management (MDM) und kontrollierte Freischaltung der Server-zu-Server-Föderation über Whitelists für ausgewählte Partnerunternehmen und Behörden.
Fünf Kontrollfragen für CISOs und Vorstände
1. Wie kommuniziert Ihr Krisenstab, wenn Microsoft 365 oder das Active Directory ausfällt?
Verfügen Sie über einen technisch komplett getrennten, Ende-zu-Ende-verschlüsselten Out-of-Band-Messenger auf den Smartphones Ihrer Führungskräfte, oder weichen Ihre Teams im Notfall unkontrolliert auf privates WhatsApp aus?
2. Werden in Ihren Teams- oder Slack-Kanälen Geschäftsgeheimnisse im Klartext gespeichert?
Ist der Geschäftsführung bewusst, dass reguläre Gruppen-Kanäle in US-Cloud-Messengern nicht Ende-zu-Ende-verschlüsselt sind und sowohl für Cloud-KI-Scanner als auch für behördliche US-Zugriffe offenliegen?
3. Erfüllt Ihre Kommunikation mit Kliniken und Behörden bereits den TI-Messenger-Standard?
Sind Sie technisch darauf vorbereitet, über das Matrix-Protokoll sicher und medienbruchfrei mit Akteuren aus dem Gesundheitswesen und der öffentlichen Verwaltung zu föderieren?
4. Ist das Schlüssel-Backup für Ende-zu-Ende-verschlüsselte Räume automatisiert?
Haben Sie den Onboarding-Prozess so gestaltet, dass Mitarbeitende bei einem Gerätewechsel ihre kryptografischen Raumschlüssel nahtlos über Ihr Single Sign-On wiederherstellen können?
5. Nutzen Sie Föderations-Whitelists (Access Control Lists) am Perimeter?
Regeln Sie über Ihren Matrix-Edge-Proxy präzise, mit welchen externen Partner-Domänen Ihr Homeserver föderieren darf, um unerwünschte externe Kontaktaufnahmen auszuschließen?
Strategisches Fazit: Sicherheit und Föderation schlagen das Cloud-Monopol
Die Ära, in der Unternehmen ihre vertraulichste Echtzeit-Kommunikation bedenkenlos unverschlüsselt in ein einziges proprietäres Cloud-Silo gelegt haben, geht unter dem Druck von NIS-2 und geopolitischen Spannungen zu Ende.
Mit Matrix und Element steht eine ausgereifte, von europäischen Sicherheitsbehörden gehärtete Architektur bereit, die den Komfort moderner Smartphone- und Desktop-Messenger mit echter Ende-zu-Ende-Verschlüsselung und hundertprozentiger digitaler Souveränität verbindet.
Häufig gestellte Fragen (FAQ) zu Matrix und Element
Was ist der Unterschied zwischen Matrix und Element?
Matrix ist das offene, herstellerunabhängige Kommunikationsprotokoll (vergleichbar mit dem Standard für E-Mail oder dem Web-Protokoll HTTP), das von der gemeinnützigen Matrix.org Foundation verwaltet wird. Element ist die bekannteste App (Client) und kommerzielle Enterprise-Server-Distribution, mit der Unternehmen das Matrix-Protokoll komfortabel nutzen.
Unterstützt Element auch Sprach- und Videokonferenzen sowie Bildschirmfreigaben?
Ja. Über Element Call (basierend auf Matrix-RTC und LiveKit) sind Ende-zu-Ende-verschlüsselte Sprach- und Videokonferenzen inklusive Screen-Sharing sowohl für Einzelgespräche als auch für große Gruppenkonferenzen direkt im Browser und in den mobilen Apps integriert.
Kann man einen Matrix-Server komplett ohne Verbindung zum öffentlichen Matrix.org-Netz betreiben?
Selbstverständlich. Unternehmen und Behörden können die Föderation entweder komplett abschalten (geschlossener interner Betrieb / Air-Gapped) oder über eine Whitelist exakt festlegen, dass nur mit namentlich freigegebenen Partner-Servern (z. B. bestimmten Ministerien oder Zulieferern) kommuniziert werden darf.
Wie lassen sich Compliance- und Archivierungspflichten trotz Ende-zu-Ende-Verschlüsselung erfüllen?
Für streng regulierte Branchen (wie Banken unter MiFID-II-Aufzeichnungspflicht) bietet die Element Enterprise Server Suite einen zertifizierten, kryptografisch sichtbaren Audit-Bot an, der als reguläres Raummitglied autorisiert wird und Kommunikationsprotokolle revisionssicher im eigenen Archiv ablegt.
Lässt sich Matrix mit bestehenden Microsoft-Teams-Umgebungen verbinden?
Ja. Über die offiziellen Enterprise-Bridges von Element werden Nachrichten, Antworten und Dateianhänge zwischen Microsoft-Teams-Kanälen und Matrix-Räumen in Echtzeit synchronisiert, was einen sanften Parallelbetrieb und schrittweisen Umstieg ermöglicht.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| The Matrix.org Foundation | Matrix Open Standard Specification (Client-Server, Federation & Olm/Megolm E2EE) ↗ | Verbindliche Protokollspezifikation für dezentrale Raum-Replikation, Ende-zu-Ende-Verschlüsselung und Cross-Signing. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI Technische Richtlinien zur Kryptografie & Sicheren Messenger-Diensten ↗ | Kryptografische Bewertung von Ende-zu-Ende-verschlüsselten Echtzeit-Kommunikationssystemen für Behörden und KRITIS. |
| Europäische Union (EUR-Lex) | NIS-2-Richtlinie (EU) 2022/2555 Art. 21 Abs. 2 lit. j (Gesicherte Notfallkommunikation) ↗ | Explizite gesetzliche Pflicht zur Vorhaltung gesicherter Sprach-, Video- und Text-Notfallkommunikationssysteme. |
| Internet Engineering Task Force (IETF) | IETF RFC 9420: The Messaging Layer Security (MLS) Architecture ↗ | Standardisierung hochskalierbarer Gruppenverschlüsselung und Interoperabilität im Rahmen des EU Digital Markets Act. |
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.
**Verweise auf Gesetzestexte, Paragrafen (u. a. DSGVO, NIS-2, EU AI Act, DORA, GoBD, BetrVG) und Compliance-Normen dienen ausschließlich der unverbindlichen technischen Fachinformation für IT-Entscheider. Sie stellen keine Rechtsberatung nach dem Rechtsdienstleistungsgesetz (RDG) dar; für eine rechtsverbindliche Beurteilung Ihrer spezifischen Unternehmensorganisation konsultieren Sie bitte Ihren Rechtsbeistand oder Datenschutzbeauftragten.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Digitale Arzt- und Zahnarztpraxis: Cloud-PVS, Online-Rezeption und Dental-CAD/CAM
Technischer Architekturleitfaden für niedergelassene Ärzte, Zahnarztpraxen und MVZ-Verbünde: Cloud-PVS, TI-Gateway, ePA 3.0, KI-Telefonassistenten, Intraoralscanner und § 203 StGB.
Corporate Learning & LMS: Digitale Weiterbildung, xAPI und Skill-Management
Architekturleitfaden für Corporate Academies, Personalentwicklung und Bildungsträger: Learning Management Systeme (LMS), xAPI-Telemetrie, Skill-Graphen und EU AI Act Art. 4.

Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.