Nextcloud Hub vs. Microsoft 365: Enterprise-Leitfaden für Digitale Souveränität
Das Wichtigste in Kürze
- ✓Bessere Voraussetzungen für DSGVO** und BSI IT-Grundschutz: Im Eigenbetrieb oder bei einem europäischen Betreiber ohne US-Bezug fließen keine Diagnosedaten an einen Plattformanbieter ab; Zugriffsrechte nach US-Recht wie dem CLOUD Act, die an Anbieter unter US-Jurisdiktion anknüpfen, greifen dann nicht unmittelbar.
- ✓Hochskalierbare Enterprise-Architektur: Mit Rust-basiertem Notify-Push-Daemon, Go/Janus-WebRTC-Signaling für Nextcloud Talk, WOPI-Office-Integration sowie Ceph-S3- und PostgreSQL-Patroni-Unterbau ist die Plattform nach Herstellerangaben für Installationen mit mehreren tausend Nutzern ausgelegt.
- ✓Lokale KI-Souveränität ohne Datenabfluss: Der integrierte Nextcloud Assistant verarbeitet Texte, Zusammenfassungen und Übersetzungen auf Wunsch über lokal betriebene Sprachmodelle (etwa via Ollama oder vLLM); die Inhalte verlassen dann das eigene Rechenzentrum nicht.
- ✓Spürbare TCO*-Reduktion bei größeren Nutzerzahlen: Der Betrieb im eigenen Rechenzentrum oder bei europäischen Colocation-Partnern kann die Gesamtkosten gegenüber Microsoft 365 E5 und Copilot senken; wie stark, hängt von Nutzerzahl, Konditionen und Personalkosten ab. Offene Formate erleichtern einen späteren Wechsel.
Über Jahre hinweg galt die Auslagerung der Bürokommunikation in die Public Cloud von Microsoft 365 als alternativloser Standardweg der digitalen Arbeitsplatzmodernisierung. Unternehmen im gehobenen Mittelstand, im Finanz- und Gesundheitswesen sowie in der öffentlichen Verwaltung überführten ihre lokalen Dateiablagen, E-Mail-Server und Telefonanlagen schrittweise in das Mietmodell von SharePoint Online, Exchange Online und Microsoft Teams.
Doch die Rahmenbedingungen für Chief Information Officers (CIOs) und Chief Information Security Officers (CISOs) haben sich seither tiefgreifend gewandelt. Die Datenschutzkonferenz (DSK) bewertete 2022 den Standard-Auftragsverarbeitungsvertrag für Microsoft 365 als unzureichend nach Art. 28 Abs. 3 DSGVO; eine Handreichung der Aufsichtsbehörden vom August 2023 beschreibt die nötigen Vertragsergänzungen. Hinzu kommen wiederholte Preisanpassungen – zuletzt hat Microsoft die Preise mehrerer Microsoft-365-Pakete zum 1. Juli 2026 angehoben – sowie die ausdrücklichen Pflichten der Geschäftsleitung nach § 38 BSIG, der mit dem NIS-2-Umsetzungsgesetz seit dem 6. Dezember 2025 gilt. Das veranlasst viele IT-Leitungen zu einer nüchternen Neubewertung ihrer Workplace-Strategie.
Mit den aktuellen Generationen von Nextcloud Hub steht europäischen Organisationen eine ausgereifte Open-Source-Plattform zur Verfügung, die Dateisynchronisation, simultane Dokumentenbearbeitung, Videokonferenzen, Groupware und lokale KI-Assistenz in einer souveränen Architektur vereint. Dieser Leitfaden beleuchtet die technischen, regulatorischen und wirtschaftlichen Dimensionen einer strukturierten Ablösung von Microsoft 365 im Enterprise-Maßstab.
Das Kollaborationsdilemma: Warum Microsoft 365 zum Governance- und Kostenrisiko wird
Die operative Abhängigkeit von Microsoft 365 resultiert längst nicht mehr allein aus den gewohnten Desktop-Applikationen Word, Excel und PowerPoint. Vielmehr hat der Umstieg auf das reine Software-as-a-Service-Modell in der Azure-Cloud eine strukturelle Verflechtung geschaffen, die Unternehmen an vier empfindlichen Stellen trifft: bei der Rechts- und Geheimschutzsicherheit, der technischen Portabilität, der Mitbestimmung und der langfristigen Budgetkontrolle.
Auf juristischer Ebene ermöglicht der US CLOUD Act US-Behörden gegenüber Anbietern unter US-Jurisdiktion unter bestimmten Voraussetzungen Zugriff auf Daten auch außerhalb der USA – also auch dann, wenn die Server in europäischen Regionen wie Frankfurt am Main oder Dublin stehen. Die gesetzliche Grundlage der Auslandsaufklärung nach Section 702 des Foreign Intelligence Surveillance Act (FISA) ist am 12. Juni 2026 ausgelaufen; bestehende Anordnungen gelten nach Einschätzung des Congressional Research Service aber voraussichtlich bis ins Frühjahr 2027 fort, eine Neuregelung ist offen. Microsoft hat im Februar 2025 die EU Data Boundary abgeschlossen: Kundendaten und pseudonymisierte personenbezogene Daten von Microsoft 365 werden nach Herstellerangabe in der EU und der EFTA gespeichert und verarbeitet, mit Ausnahmen etwa bei Sicherheitsvorfällen, die eine global koordinierte Reaktion erfordern. Seit Juni 2025 bietet Microsoft zudem „Sovereign Cloud“-Varianten an, unter anderem mit Fernzugriff nur durch in Europa ansässiges Personal und externer Schlüsselverwaltung (Herstellerangabe). Übermittlungen in die USA stützen sich auf den Angemessenheitsbeschluss zum EU-US-Datenschutzrahmen (Durchführungsbeschluss (EU) 2023/1795); das Gericht der EU hat die Klage dagegen am 3. September 2025 abgewiesen (T-553/23, Latombe), das Rechtsmittel beim EuGH (C-703/25 P) ist anhängig. Datenresidenz hebt den Zugriff nach US-Recht jedoch nicht auf: Solange Schlüsselgewalt oder Steuerebene beim US-Anbieter liegen, bleibt für Berufsgeheimnisträger, Forschungsabteilungen und KRITIS-Betreiber ein Restrisiko, das in der Datenschutz-Folgenabschätzung zu bewerten ist.
Hinzu kommt die Dynamik der Lizenzierung. Wichtige Sicherheits- und Compliance-Werkzeuge wie granulare Audit-Protokolle, Data Loss Prevention (DLP) oder automatisierte Bedrohungsabwehr bündelt der Hersteller in höherpreisigen E5-Abonnements und kostenpflichtigen Entra-ID-Zusatzpaketen. Wer darüber hinaus Microsoft 365 Copilot für seine Belegschaft aktiviert, erhöht die Lizenzkosten pro Arbeitsplatz spürbar, ohne Eigentum an der Infrastruktur zu erwerben.
Architektonischer Blindspot: Telemetrie-Metadaten und das Mitbestimmungsrisiko
Viele Sicherheitsanalysen betrachten lediglich die Verschlüsselung ruhender Dateien in OneDrive oder SharePoint. Das tatsächliche Governance-Risiko liegt jedoch in den kontinuierlich abfließenden Diagnosedaten und Nutzungsgraphen (Microsoft Graph). Zeitstempel, Interaktionsmuster und Kommunikationsbeziehungen werden fortlaufend erfasst. Das wirft Fragen der Datenübermittlung auf und macht die Plattform zu einer technischen Einrichtung, die zur Verhaltens- und Leistungskontrolle geeignet ist – mit Mitbestimmungsrecht des Betriebsrats nach § 87 Abs. 1 Nr. 6 BetrVG.
Wie Unternehmen diese arbeitsrechtlichen und datenschutzrechtlichen Fallstricke im Detail auflösen, analysiert der weiterführende Beitrag zur Mitbestimmung des Betriebsrats beim Einsatz von Microsoft 365 und souveränen Workspaces. Gleichzeitig erschweren proprietäre Metadatenstrukturen in SharePoint-Listen und Teams-Kanälen jeden späteren Systemwechsel, sodass IT-Einkäufer bei dreijährigen Enterprise-Agreement-Verlängerungen nur begrenzten Verhandlungsspielraum haben.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für die IT-Planung finden sich in den weiterführenden Beiträgen zu Sovereignty by Design im Enterprise-Einsatz sowie zu Sovereign Cloud Stack im Enterprise-Einsatz.
Technischer Deep-Dive: Nextcloud Hub im hochverfügbaren Enterprise-Betrieb
Ein verbreitetes Vorurteil gegenüber Open-Source-Kollaborationslösungen stammt aus der Frühzeit einfacher Dateiserver: Eine in PHP geschriebene Webanwendung könne niemals mit der Reaktionsgeschwindigkeit einer globalen Cloud-Plattform konkurrieren. In der modernen Architektur aktueller Nextcloud-Hub-Versionen wurde dieses historische Nadelöhr jedoch durch spezialisierte Dienste in kompilierten Sprachen wie Rust und Go weitgehend entschärft.
High-Performance Backend (Notify_Push) in Rust und WOPI-Office-Integration
In klassischen Installationen fragten tausende Desktop- und Mobil-Clients im Sekundentakt per HTTP-Polling beim Server an, ob neue Dateien oder Verzeichnisänderungen vorliegen. Nextcloud Hub ersetzt dieses Verfahren durch den in Rust entwickelten Dienst notify_push. Dieser schlanke Daemon lauscht direkt auf den Pub/Sub-Kanälen des Redis-Clusters und hält persistente, ressourcenschonende WebSocket-Verbindungen zu allen verbundenen Endgeräten offen.
Sobald ein Anwender ein Dokument speichert oder freigibt, signalisiert das Rust-Backend die Änderung in Echtzeit an alle berechtigten Clients, ohne dass ein einziger PHP-Worker-Prozess geweckt werden muss. Dadurch sinkt die CPU-Grundlast der Applikationsserver bei vielen aktiven Benutzern deutlich, während Dateiänderungen binnen Millisekunden im lokalen Dateisystem des jeweiligen Arbeitsplatzes erscheinen.
Für das simultane Bearbeiten von Textdokumenten, Tabellenkalkulationen und Präsentationen im Browser nutzt Nextcloud das standardisierte WOPI-Protokoll (Web Application Open Platform Interface). Zur Wahl stehen etwa Collabora Online (auf Basis eines gehärteten LibreOffice-Kerns mit serverseitigem Tile-Rendering) und ONLYOFFICE Document Server, das über eine Canvas-Engine im Browser nach Herstellerangabe eine hohe Layout-Treue für OOXML-Dateien (DOCX, XLSX, PPTX) bietet.
Nextcloud Talk mit Janus WebRTC und Groupware-Kopplung via Grommunio oder Open-Xchange
Auch im Bereich der Echtzeit-Videokommunikation entkoppelt Nextcloud Talk die Medienverarbeitung strikt vom Webserver. Das dedizierte High-Performance Backend (HPB) kombiniert einen in Go programmierten Signaling-Server mit dem Janus WebRTC-Gateway als Selective Forwarding Unit (SFU) sowie einem redundanten coturn STUN/TURN-Server für die sichere NAT-Traversierung über Unternehmens-Firewalls hinweg.
Während ein Peer-to-Peer-Anruf bei mehr als vier Teilnehmern die Bandbreite der Endgeräte überlasten würde, bündelt und verteilt die Janus-SFU die verschlüsselten Audio-, Video- und Screensharing-Ströme zentral im Rechenzentrum. Damit lassen sich auch größere Konferenzen, moderierte Townhall-Meetings, Breakout-Räume und SIP-Telefonie-Brücken zur bestehenden TK-Anlage innerhalb der eigenen Sicherheitszone realisieren; die mögliche Teilnehmerzahl hängt von Bandbreite und Serverausstattung ab.
„Digitale Souveränität am Arbeitsplatz bedeutet nicht den Verzicht auf modernen Bedienkomfort, sondern die Rückgewinnung der architektonischen Kontrolle: Wer WebSockets in Rust, WebRTC-Signaling in Go und S3-Objektspeicher unter eigener Schlüsselhoheit kombiniert, verringert die Abhängigkeit von US-Cloud-Tarifen.“
Im Groupware-Segment stellt Nextcloud Hub native Web-Oberflächen für E-Mail, Kalender (CalDAV), Kontakte (CardDAV) und Kanban-Projektboards (Nextcloud Deck) bereit. Wo in Großunternehmen jedoch tausende Mitarbeiter weiterhin den gewohnten Microsoft-Outlook-Fat-Client ohne Funktionsverlust nutzen sollen, kommt die Kopplung von Nextcloud Files und Talk mit spezialisierten Groupware-Backends in Betracht, etwa Grommunio oder Open-Xchange.
Grommunio etwa implementiert nach Herstellerangaben die Exchange-Protokolle MAPI/HTTP, RPC/HTTP und Exchange Web Services (EWS) auf Linux-Servern. Dadurch können sich bestehende Outlook-Clients, mobile Geräte via ActiveSync und geteilte Funktionspostfächer ohne Zusatz-Plugins verbinden.
Cluster-Sizing für 5.000+ Nutzer: Ceph S3, Redis Cluster und PostgreSQL Patroni
Für den ausfallsicheren Enterprise-Betrieb mit mehreren tausend Benutzern wird Nextcloud Hub als zustandslose (stateless) Applikationsschicht betrieben, wahlweise auf dedizierten Linux-VMs oder als Kubernetes-Deployment hinter einem HAProxy- bzw. Envoy-Loadbalancer. Sämtliche Benutzersitzungen und Dateisperren (Transactional File Locking) liegen in einem aus mindestens drei Knoten bestehenden Redis-Cluster im Arbeitsspeicher.
Die Metadaten, Berechtigungsbäume und Freigabe-Indizes verwaltet ein hochverfügbares PostgreSQL-Cluster, das über Patroni und etcd vollautomatisch auf synchrone Standby-Replikate umschaltet, sobald der Primärknoten ausfällt. Als primärer Datenspeicher (Primary Storage) kommt anstelle klassischer POSIX-Netzwerkdateisysteme (NFS) ein verteilter S3-Objektspeicher auf Basis von Ceph RGW zum Einsatz. Wie diese Speicher-Infrastruktur im Detail aufgebaut wird, zeigt der Referenzleitfaden zur Rechenzentrums-Autarkie mit Ceph und NVMe-over-Fabrics.
Für einige tausend produktive Nutzer besteht ein typischer Aufbau aus mehreren Applikationsknoten, einem dreiknotigen Datenbank- und Redis-Verbund auf Enterprise-NVMe, dedizierten Collabora/ONLYOFFICE-Renderknoten sowie eigenen Talk-HPB/Janus-Signaling-Servern. Die konkrete Dimensionierung hängt von Nutzungsprofil, Dateivolumen und Konferenzlast ab und sollte über Lasttests ermittelt werden. Ergänzt wird dieser Stack bei Bedarf durch einen GPU-gestützten Inferenz-Knoten (etwa mit NVIDIA L40S) für den lokalen Nextcloud Assistant.
Anders als Microsoft 365 Copilot, der Prompts und Dokumenteninhalte in Microsofts Cloud verarbeitet, greift der Nextcloud Assistant auf Wunsch über lokale Schnittstellen auf selbst gehostete Open-Weights-Modelle, etwa der Familien Llama oder Mistral via Ollama und vLLM, sowie auf lokales Whisper für die Sprach-zu-Text-Transkription von Konferenzen zu. Werden keine externen KI-Dienste angebunden, verlassen die Inhalte dabei das eigene Rechenzentrum nicht.
Architektur- und Lizenzvergleich: Microsoft 365 E5 versus Nextcloud Hub Enterprise
Um im IT-Lenkungsausschuss eine fundierte Entscheidung zwischen dem Verbleib in der US-Public-Cloud und dem Aufbau einer souveränen Kollaborationsplattform zu treffen, müssen Architekturmerkmale, Sicherheitsgarantien und Lizenzmechaniken direkt gegenübergestellt werden.
Die folgende Übersicht vergleicht Microsoft 365 Enterprise (E5 inklusive Copilot-Erweiterung) mit einem souverän betriebenen Nextcloud-Hub-Enterprise-Cluster entlang der fünf entscheidenden Bewertungskriterien für den CIO:
| Architektur- & Governance-Dimension | Microsoft 365 E5 & Copilot (Azure SaaS) | Nextcloud Hub Enterprise (Sovereign Stack) | CIO-Bewertung |
|---|---|---|---|
| 1. Jurisdiktion, Telemetrie & Schlüsselhoheit | Anbieter unter US-Jurisdiktion (CLOUD Act); Diagnose- und Nutzungsdaten fließen an Microsoft, nach Herstellerangabe weitgehend innerhalb der EU Data Boundary. | EU-Rechtsraum im eigenen RZ oder Colocation; kein Telemetrieabfluss an externe Anbieter; eigene HSM-Schlüssel und E2EE. |
Hohe SouveränitätGute DSGVO-Voraussetzungen
|
| 2. Sync-Engine & Primärspeicher | Proprietärer OneDrive/SharePoint-Speicher mit API-Throttling bei großen Dateimengen und begrenztem Inklusiv-Kontingent. | Rust-basiertes Notify-Push-Backend (WebSockets) direkt auf hochskalierbarem Ceph-S3-Objektspeicher ohne anbieterseitige Drosselung. |
Push-SynchronisationDeutlich weniger CPU-Last
|
| 3. Web-Office & Videokonferenzen | Office Online und MS Teams eng an den Azure-Mandanten gekoppelt; Metadaten der Besprechungen liegen in der US-Cloud. | Collabora Online oder ONLYOFFICE via WOPI; Nextcloud Talk mit Go/Rust-Signaling und Janus-WebRTC-SFU im eigenen Netz. |
Betrieb im eigenen NetzHohe OOXML-Kompatibilität
|
| 4. Generative KI & Wissensschutz | Microsoft 365 Copilot (Aufpreis pro Nutzer); Verarbeitung in Microsofts Cloud-Infrastruktur. | Nextcloud Assistant als Bestandteil von Nextcloud Hub; Anbindung lokaler Open-Weights-Modelle (etwa Llama- oder Mistral-Familie via vLLM/Ollama) im eigenen RZ. |
Lokale KI-VerarbeitungKosten: GPU und Betrieb
|
| 5. Datenportabilität & 5-Jahres-TCO | Hoher Lock-in durch proprietäre SharePoint-/Teams-Strukturen; hohe, nutzerabhängige Lizenzkosten über die gesamte Laufzeit. | Offene Standards (WebDAV, CalDAV, CardDAV, OIDC); Kostentreiber sind Hardware, Support und Betrieb. |
Planbare KostenOffene Formate
|
Wie der Vergleich zeigt, ist der funktionale Abstand zwischen proprietärer Cloud-Suite und Open-Source-Enterprise-Stack in vielen Kernprozessen des Büroalltags deutlich kleiner geworden; Unterschiede bleiben etwa bei Makros, tiefen Integrationen und KI-Funktionen. Über die integrierte Nextcloud File Firewall lassen sich zudem Zero-Trust-Richtlinien durchsetzen, die den Dateizugriff in Echtzeit anhand von IP-Subnetz, Gerätezertifikat, Keycloak-Gruppenmitgliedschaft und Datei-Klassifizierungstags erlauben oder blockieren.
Vollkostenbetrachtung: Wann On-Premises und Colocation wirtschaftlich überlegen sind
Ein häufiges Argument der Cloud-Befürworter lautet, der Eigenbetrieb einer Kollaborationsplattform werde durch Hardware-Abschreibungen und Systemadministratoren teurer als das Abonnement. Eine Vollkostenbetrachtung (Total Cost of Ownership) über fünf Jahre stellt diese Annahme ab einer Größenordnung von einigen hundert Arbeitsplätzen häufig in Frage.
Zur Einordnung dient ein typisches Szenario: ein mittelständisches Unternehmen mit einigen hundert bis tausend Wissensarbeitern. Im Lizenzmodell von Microsoft 365 E5 entstehen nutzerabhängige Lizenzkosten, die sich über fünf Jahre summieren, ohne dass dem Unternehmen danach ein Vermögenswert verbleibt. Wird zusätzlich für einen Teil der Belegschaft Microsoft 365 Copilot gebucht, steigen die Fünfjahreskosten weiter.
Demgegenüber steht der Aufbau eines hochverfügbaren Nextcloud-Hub-Enterprise-Clusters in einem ISO-27001-zertifizierten europäischen Colocation-Rechenzentrum. Die Beschaffung redundanter Serverknoten mit Enterprise-NVMe-Laufwerken, Netzwerk-Switches und einer GPU für lokale KI-Inferenz erfordert eine einmalige Investition (CAPEX).
Die Nextcloud-Enterprise-Subscription (je nach Paket mit Office-Integration, Langzeit-Patches und Hersteller-SLA) fällt jährlich nutzerabhängig an. Hinzu kommen laufende Kosten für Rackspace, Strom, redundante Glasfaseranbindung und qualifiziertes Betriebspersonal sowie ein einmaliges Migrations- und Schulungsbudget.
Ob und wann sich der Eigenbetrieb rechnet, hängt vor allem von Nutzerzahl, Lizenzkonditionen und Personalkosten ab. Bei größeren Nutzerzahlen und zusätzlichen KI-Lizenzen verschiebt sich die Rechnung häufig zugunsten des souveränen Stacks. Mit wachsender Nutzerzahl verteilen sich Hardware- und Betriebskosten auf mehr Arbeitsplätze. Weitere Berechnungsmodelle bietet der 5-Jahres-TCO-Vergleich zwischen Rechenzentrums-Eigenbetrieb und Hyperscalern.
Die Make-or-Buy Sourcing-Weiche und regulatorische Compliance nach DSGVO, NIS-2 und EU Data Act
Eine souveräne Workplace-Architektur bedeutet nicht zwingend, dass jede Organisation sämtliche Datenbank- und Speicher-Cluster mit eigenem Personal nachts überwachen muss. In der europäischen Unternehmens- und Behördenpraxis lassen sich drei Bereitstellungsmodelle unterscheiden, mit denen CIOs den Betrieb an ihre interne Teamstärke anpassen können.
Erstens (Souveräner Eigenbetrieb mit Hersteller-SLA): Größere Organisationen mit eigenem Infrastruktur- und Kubernetes-Team betreiben den Nextcloud-Cluster auf eigener Hardware oder im Colocation-Rack. Die Absicherung erfolgt über eine direkte Nextcloud-Enterprise-Subscription, die nach Herstellerangaben Entwickler-Support, Sicherheits-Backports und eine rechtliche Freistellung (Indemnification) umfasst.
Zweitens (Standardisierter Behörden- und Konzern-Stack via openDesk): Öffentliche Auftraggeber und stark regulierte Institutionen können auf die vom Zentrum für Digitale Souveränität der Öffentlichen Verwaltung (ZenDiS) bereitgestellte Suite openDesk zurückgreifen. Sie bündelt laut ZenDiS unter anderem Nextcloud (Dateien), Collabora (Weboffice), OX App Suite (Groupware), Element mit Nordeck-Widgets (Chat), Jitsi (Video), OpenProject und XWiki als vorkonfigurierte Kubernetes-Helm-Charts; nach einem Bericht des Handelsblatts sind Lizenzen für mehr als 200.000 Büroarbeitsplätze verkauft. Unabhängig davon hat Schleswig-Holstein bis Oktober 2025 über 40.000 Postfächer der Landesverwaltung auf Open-Xchange und Thunderbird umgestellt und will SharePoint durch Nextcloud ablösen. Details dazu enthält der Leitfaden zu openDesk als souveränem Arbeitsplatz für Verwaltung und Enterprise.
Drittens (Managed Nextcloud Hosting auf BSI-C5-Infrastruktur): Mittelständler mit schlanker IT-Abteilung beziehen Nextcloud Hub als voll gemanagten Dienst von zertifizierten europäischen Cloud-Providern (beispielsweise auf Basis des Sovereign Cloud Stack). Wichtig für den Einkauf ist hierbei die vertragliche Zusicherung eines dedizierten Single-Tenant-Clusters inklusive täglichem S3- und Datenbank-Zugriff, sodass ein Anbieterwechsel zügig möglich bleibt.
Alle drei Modelle erleichtern die Umsetzung von Artikel 25 DSGVO (Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen) sowie der Anforderungen an Lieferkettensicherheit und Kryptografie aus der NIS-2-Richtlinie (in Deutschland § 30 BSIG). Der Data Act (Verordnung (EU) 2023/2854) gilt seit dem 12. September 2025; seine Wechselregeln in Kapitel VI (Art. 23 bis 31) verpflichten die Anbieter von Datenverarbeitungsdiensten, nicht die Anwender, und wirken daher vor allem beim Bezug als Managed Service.
Der 4-Phasen-Migrationsfahrplan: Kontrollierter Umstieg ohne Produktivitätsbruch
Ein abrupter „Big Bang“-Wechsel der Arbeitsplatzumgebung führt in den Fachabteilungen fast immer zu Reibungsverlusten. Ein gangbarer Weg ist daher ein vierstufiges Phasenmodell über rund zwölf Monate, das den technischen Koexistenzbetrieb gezielt nutzt.
Phase 1 (Monat 1 bis 2): Daten-Audit, Makro-Inventur und Aufbau des Pilotclusters
Zu Beginn analysiert das Projektteam die bestehenden SharePoint-Bibliotheken, OneDrive-Kontingente, Berechtigungsgruppen und geschäftskritischen Excel-VBA-Makros. Parallel wird das hochverfügbare Nextcloud-Hub-Cluster inklusive Ceph-S3-Backend, PostgreSQL-Patroni und Collabora/ONLYOFFICE bereitgestellt und mit einer Pilotgruppe aus IT, Rechtsabteilung und Informationssicherheit unter realen Bedingungen abgenommen.
Phase 2 (Monat 3 bis 4): Identitätsföderation via Keycloak (OIDC) und Hybrid-Integration
Über OpenID Connect (OIDC) oder SAML 2.0 wird Nextcloud an den zentralen Identity Provider (Keycloak, Authentik oder das bestehende Active Directory) angebunden, inklusive verpflichtender FIDO2-Passkeys oder Hardware-Token für privilegierte Konten. Bestehende Netzlaufwerke und SharePoint-Ordner werden zunächst direkt als externe Speicher in Nextcloud eingebunden, sodass Anwender ab dem ersten Tag über eine einheitliche Oberfläche auf alle Bestandsdaten zugreifen.
Phase 3 (Monat 5 bis 7): Automatisierte Datenübernahme und Rollout von Nextcloud Talk
Abteilungsweise überführen serverseitige Migrationsjobs (etwa mittels rclone oder spezialisierter Migrationswerkzeuge) sämtliche Dateien, Ordnerstrukturen und Berechtigungen im Hintergrund nach Nextcloud Files. Gleichzeitig wird der Desktop-Client per Softwareverteilung ausgerollt und Nextcloud Talk mit dem High-Performance Backend als primärer Kanal für interne Besprechungen und Projekt-Chats etabliert.
Phase 4 (Monat 8 bis 12): Groupware-Ablösung und Abschmelzen der M365-Lizenzen
Im letzten Schritt werden Kalender, Kontakte und Postfächer über die integrierte Nextcloud Groupware bzw. das gekoppelte Grommunio/Open-Xchange-Backend umgestellt und geschäftskritische Alt-Makros in moderne Web-Workflows überführt. Anschließend werden die Microsoft-365-E3/E5-Abonnements fristgerecht vor dem Stichtag der Vertragsverlängerung abgemeldet.
Fünf Kontrollfragen für Vorstand und IT-Leitung zur Workplace-Ablösung
1. Wie hoch sind unsere Gesamtkosten für Microsoft 365 über die nächsten 60 Monate inklusive geplanter E5- und Copilot-Upgrades?
Fordern Sie vom Einkauf eine vollständige Fünfjahres-Projektion an, die neben den Grundlizenzen auch Zusatzpakete für Entra ID, Defender, Purview-Compliance, Backup-Drittanbieter sowie geplante KI-Aufpreise pro Mitarbeiter ausweist. Erst diese Gesamtsumme bildet die realistische Vergleichsbasis für ein souveränes Infrastruktur-Investment.
2. Welche Abteilungen verarbeiten Berufsgeheimnisse, Forschungsdaten oder Verschlusssachen, die keinem US-Zugriff unterliegen dürfen?
Identifizieren Sie gemeinsam mit dem Datenschutzbeauftragten und dem Justiziariat alle Bereiche aus Forschung und Entwicklung, Vorstandskommunikation, Personalwesen und Rechtsabteilung. Selbst wenn eine Komplettmigration schrittweise erfolgt, benötigen diese Organisationseinheiten sofort eine vollständig isolierte Arbeitsumgebung mit clientseitiger Ende-zu-Ende-Verschlüsselung.
3. Wie viele produktive Prozesse hängen tatsächlich an proprietären VBA-Makros statt an Standard-Office-Dokumenten?
In vielen Unternehmen nutzt der Großteil der Belegschaft lediglich Standardfunktionen von Textverarbeitung, Tabellen und Präsentationen, die durch Collabora Online oder ONLYOFFICE weitgehend abgedeckt werden. Für die verbleibenden Spezialfälle, etwa im Controlling, lassen sich komplexe Makros gezielt ablösen oder über wenige isolierte Terminal-Server-Lizenzen bedienen.
4. Ist unsere Speicher- und Datenbankarchitektur für das Echtzeit-Locking tausender gleichzeitiger Nutzer ausgelegt?
Stellen Sie sicher, dass das Infrastruktur-Team Nextcloud im Enterprise-Maßstab nicht auf einem einzelnen monolithischen Server mit lokalem Dateisystem installiert. Verlangen Sie im Architektur-Review zwingend den Nachweis von Rust-basiertem Notify-Push, einem dreiknotigen Redis-Cluster für Transaktionssperren und einem hochverfügbaren Ceph-S3-Objektspeicher.
5. Liegt für unsere aktuelle Kollaborationsplattform ein getestetes technisches Exit-Verfahren vor, das die Wechselrechte des EU Data Act praktisch nutzbar macht?
Prüfen Sie, innerhalb welcher Frist Sie sämtliche Dokumente, Kalender, Chat-Verläufe und Berechtigungsstrukturen aus Ihrem aktuellen Cloud-Mandanten in ein offenes Standardformat exportieren könnten. Während ein Export aus proprietären SaaS-Strukturen aufwendig sein kann, erleichtert Nextcloud durch WebDAV, CalDAV, CardDAV und offene Datenbankschemata die Portabilität erheblich.
Vom gemieteten Daten-Silo zur digitalen Arbeitsplatz-Autonomie
Die Entscheidung zwischen Microsoft 365 und Nextcloud Hub ist längst keine reine Komfortfrage der Benutzeroberfläche mehr, sondern eine strategische Weichenstellung über die künftige Handlungsfähigkeit des Unternehmens. Wer seine gesamte interne Kommunikation, Dokumentenhistorie und KI-Wissensbasis dauerhaft in einer außereuropäischen Public Cloud bündelt, akzeptiert nicht nur steigende Lizenzabflüsse, sondern gibt die rechtliche und technische Hoheit über sein wichtigstes immaterielles Wirtschaftsgut aus der Hand.
Mit aktuellen Versionen von Nextcloud Hub, flankiert von einem hochverfügbaren Unterbau aus Ceph S3, PostgreSQL, Redis und lokalem KI-Inferenz-Cluster, steht europäischen CIOs eine ausgereifte Enterprise-Architektur bereit. Unternehmen, die den geordneten Umstieg jetzt einleiten, können ihre Arbeitsplatzkosten je nach Nutzerzahl und Betriebsmodell senken, verringern Risiken aus unkontrollierten Telemetrieabflüssen und gewinnen Kontrolle über ihre digitale Wertschöpfung zurück.
Häufig gestellte Fragen (FAQ) zu Nextcloud Hub und Microsoft 365
Können komplexe Microsoft-Office-Dateien (DOCX, XLSX, PPTX) in Nextcloud Hub ohne Formatierungsverlust bearbeitet werden?
Weitgehend. Über die standardisierte WOPI-Schnittstelle bindet Nextcloud Hub wahlweise Collabora Online oder ONLYOFFICE Enterprise direkt in den Browser ein. Beide Suiten unterstützen das OOXML-Format nativ, sodass Tabellenformeln, Kommentare, Änderungsverfolgungen und Präsentationslayouts auch beim gleichzeitigen Bearbeiten in der Regel erhalten bleiben; bei VBA-Makros und sehr komplexen Layouts sind Abweichungen möglich und vorab zu testen.
Wie skaliert Nextcloud Talk bei großen Videokonferenzen im Vergleich zu Microsoft Teams?
Durch den Einsatz des High-Performance Backends (HPB) in Kombination mit dem Janus WebRTC-Gateway (als Selective Forwarding Unit) und dedizierten TURN/STUN-Servern wird die Videoverarbeitung vollständig vom Webserver entkoppelt. Dadurch lassen sich auch größere Konferenzen mit Screensharing und Telefonie-Einwahl im eigenen Rechenzentrum betreiben; die erreichbare Teilnehmerzahl hängt von Bandbreite und Serverausstattung ab.
Lässt sich Nextcloud Hub in bestehende Active-Directory- oder Entra-ID-Umgebungen integrieren?
Ja. Nextcloud unterstützt sowohl klassische LDAP/Active-Directory-Anbindungen mit verschachtelten Sicherheitsgruppen als auch moderne Zero-Trust-Identitätsföderation über SAML 2.0 und OpenID Connect (beispielsweise via Keycloak). Single Sign-on, automatisches User-Provisioning und phishing-resistente FIDO2-Hardware-Token lassen sich durchsetzen.
Wie funktioniert der KI-Assistent in Nextcloud Hub ohne Datenabfluss in die Public Cloud?
Der Nextcloud Assistant besitzt eine modulare Architektur, die statt externer APIs auch mit lokal betriebenen Open-Weights-Sprachmodellen (etwa der Familien Llama oder Mistral über Ollama bzw. vLLM) sowie lokalem Whisper für Spracherkennung kommuniziert. Werden keine externen KI-Dienste angebunden, finden Zusammenfassungen, E-Mail-Entwürfe und Dokumentenanalysen ausschließlich auf unternehmenseigenen GPU-Servern statt.
Können bestehende SharePoint- und OneDrive-Datenbestände automatisiert übernommen werden?
Ja. Für den Enterprise-Umstieg stehen serverseitige Migrationswerkzeuge von Herstellern und Drittanbietern bereit, die Verzeichnisbäume, Dateiversionen, Metadaten sowie Kalender- und Kontaktdaten direkt über die Microsoft-Graph-API auslesen und im Hintergrund nach Nextcloud übertragen, während die Fachabteilungen ohne Unterbrechung weiterarbeiten.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Nextcloud GmbH | Nextcloud GmbH: Nextcloud Administration Manual, abgerufen November 2026 ↗ | Offizielle Architekturreferenz für High-Performance-Backends (Notify_Push, Talk HPB), S3-Primary-Storage und hochverfügbares Clustering. |
| Zentrum für Digitale Souveränität (ZenDiS) | ZenDiS: openDesk – Funktionsumfang und Betriebsdokumentation, abgerufen November 2026 ↗ | Referenzimplementierung des souveränen Arbeitsplatzes auf Basis von Nextcloud, Collabora Online, Open-Xchange und Kubernetes. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI: IT-Grundschutz-Kompendium, Bausteine APP.5 und OPS.2.2, abgerufen November 2026 ↗ | Sicherheitsanforderungen für Groupware- und Cloud-Nutzung hinsichtlich Mandantentrennung, Verschlüsselung und Protokollierung. |
| Europäische Union (Amtsblatt EUR-Lex) | EU: Verordnung (EU) 2016/679 (DSGVO), Art. 25 und 44 ff., April 2016 ↗ | Gesetzliche Verpflichtung zu Privacy by Design und Default sowie Schutz personenbezogener Daten vor unbefugtem Drittlandzugriff. |
| Europäische Union (Amtsblatt EUR-Lex) | EU: Verordnung (EU) 2023/2854 (Data Act), Kapitel VI, Dezember 2023 ↗ | Pflichten der Anbieter von Datenverarbeitungsdiensten zum Abbau von Wechselhürden und zu offenen Schnittstellen (Art. 23 bis 31, anwendbar seit 12.09.2025). |
| Microsoft (Herstellerangabe) | Microsoft: Microsoft completes landmark EU Data Boundary, offering enhanced data residency and transparency, Februar 2025 ↗ | Umfang der EU Data Boundary für Microsoft 365, Dynamics 365, Power Platform und die meisten Azure-Dienste sowie Ausnahmen bei globalen Sicherheitsvorfällen. |
| Microsoft (Herstellerangabe) | Microsoft: Announcing comprehensive sovereign solutions empowering European organizations, Juni 2025 ↗ | Sovereign Public Cloud, Sovereign Private Cloud, Data Guardian und External Key Management als Herstellerangebote. |
| Microsoft (Herstellerangabe) | Microsoft: 2026 Microsoft 365 packaging and pricing updates, Dezember 2025 ↗ | Angekündigte Preisanpassungen für Microsoft-365-Pakete zum 1. Juli 2026. |
| Datenschutzaufsichtsbehörden (DSK) | Datenschutzaufsicht (Download LfD Niedersachsen): Handreichung zum Abschluss einer Auftragsverarbeitungsvereinbarung mit Microsoft für Microsoft 365, August 2023 ↗ | Bewertung des Standard-Auftragsverarbeitungsvertrags nach Art. 28 Abs. 3 DSGVO und nötige Vertragsergänzungen. |
| Europäische Kommission | EU: Durchführungsbeschluss (EU) 2023/1795 zum EU-US-Datenschutzrahmen, Juli 2023 ↗ | Angemessenheitsbeschluss als Grundlage für Übermittlungen an zertifizierte US-Unternehmen. |
| Gericht der EU / EuGH | Heuking: EuG bestätigt Wirksamkeit des EU-US Data Privacy Framework (T-553/23), September 2025 (Sekundärquelle) ↗ | Abweisung der Nichtigkeitsklage Latombe am 3. September 2025; Rechtsmittel C-703/25 P beim EuGH anhängig. |
| Congressional Research Service | Congressional Research Service: The Impact of FISA Section 702’s Repeal (LSB11444), Juni 2026 (Wiedergabe EveryCRSReport) ↗ | Auslaufen der gesetzlichen Grundlage am 12. Juni 2026 und Fortgeltung bestehender Anordnungen. |
| heise online | heise online: Schleswig-Holstein’s e-mail systems converted to open source, Oktober 2025 (Sekundärquelle) ↗ | Umstellung von über 40.000 Postfächern der Landesverwaltung auf Open-Xchange und Thunderbird; geplante Ablösung von SharePoint durch Nextcloud. |
| Borncity | Borncity: OpenDesk: Mehr als 200.000 verkaufte Lizenzen zwingen ZenDiS zum Umbau, Oktober 2026 (Sekundärquelle, nach Handelsblatt) ↗ | Verbreitung von openDesk und Vertrieb über Partner. |
| Bundesrepublik Deutschland | Bund: Gesetz über das Bundesamt für Sicherheit in der Informationstechnik (BSIG) §§ 30, 38, Dezember 2025 ↗ | Risikomanagementmaßnahmen sowie Umsetzungs-, Überwachungs- und Schulungspflicht der Geschäftsleitung nach dem NIS2UmsuCG. |
Korrigiert am 09.11.2026: Aussagen zu CLOUD Act, FISA Section 702 und EU-US-Datenschutzrahmen präzisiert, EU Data Boundary ergänzt, Data-Act-Aussage korrigiert (Pflichten der Anbieter), unbelegte Leistungs-, Sizing- und Einsparangaben qualitativ gefasst, Dauer des Migrationsfahrplans vereinheitlicht.
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.
**Verweise auf Gesetzestexte, Paragrafen (u. a. DSGVO, NIS-2, EU AI Act, DORA, GoBD, BetrVG) und Compliance-Normen dienen ausschließlich der unverbindlichen technischen Fachinformation für IT-Entscheider. Sie stellen keine Rechtsberatung nach dem Rechtsdienstleistungsgesetz (RDG) dar; für eine rechtsverbindliche Beurteilung Ihrer spezifischen Unternehmensorganisation konsultieren Sie bitte Ihren Rechtsbeistand oder Datenschutzbeauftragten.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
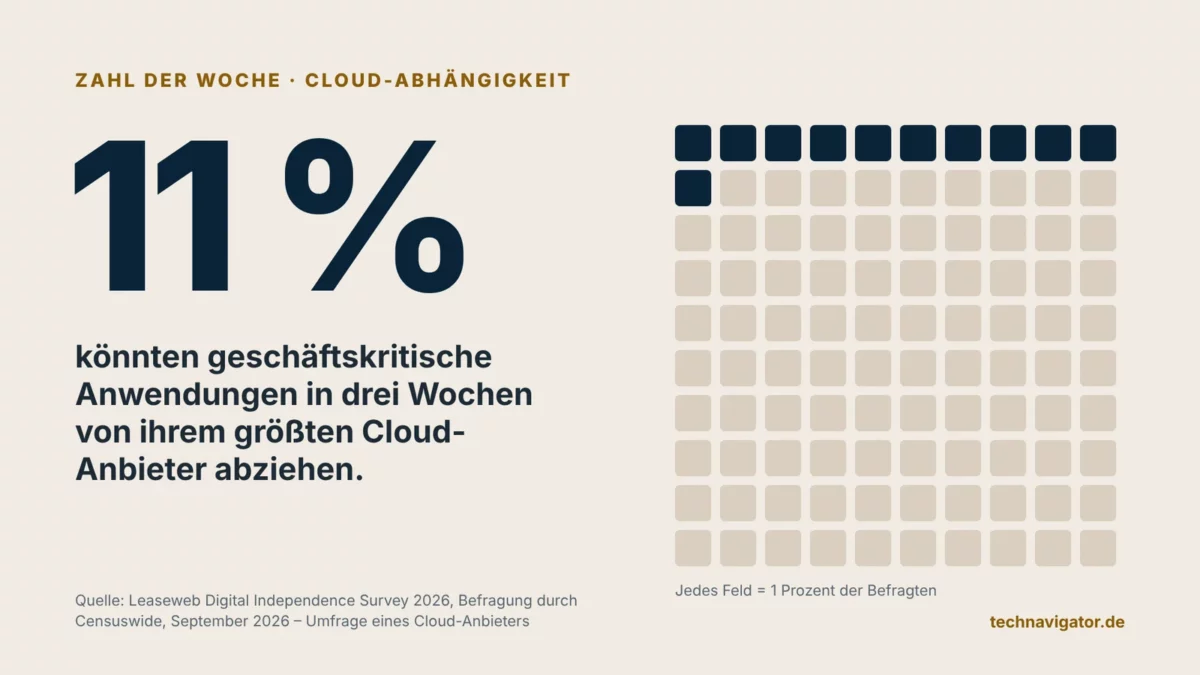
Zahl der Woche: Nur 11 Prozent könnten ihren Cloud-Anbieter in drei Wochen verlassen
Neun von zehn Unternehmen könnten ihre geschäftskritischen Anwendungen nicht innerhalb von drei Wochen zu einem anderen Cloud-Anbieter verlagern. Das ergab eine Umfrage unter 800 Führungskräften, die diese Woche erschienen ist. Drei Viertel der Befragten glauben trotzdem, die Kontrolle zu haben.
Das Ende der Wechselgebühren: Wie der EU Data Act den Cloud-Markt bis 2027 öffnet
Ab dem 12. Januar 2027 dürfen Cloud-Anbieter in der EU für einen Anbieterwechsel keine Wechselentgelte mehr verlangen. Damit fällt eine sichtbare Hürde – Verhandlungsmacht gewinnt aber nur, wer Architektur und Verträge auf den Wechsel vorbereitet.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.