Der unbeobachtete Kollege: Wer sieht, was der KI-Agent in Ihren Systemen tut?
KI-Agenten handeln in Unternehmenssystemen mit echten Befugnissen – doch die Werkzeuge, mit denen sie gebaut werden, zeichnen kaum auf, welcher Agent gehandelt hat, mit welcher Befugnis und mit wessen Freigabe. Diese Ausgabe beschreibt fünf Entscheidungen, die deshalb an die Spitze gehören, spielt zwei Unternehmen im Jahr 2028 durch und gibt Ihnen eine Board-Scorecard für die nächste Sitzung.

Von Mathias Diwo, Herausgeber von TechNavigator
Das Wichtigste in Kürze
- ✓Agenten handeln, Protokolle schweigen: Die Partnership on AI hat vier verbreitete Agenten-Frameworks untersucht. Keines hält fest, wer einen menschlichen Eingriff freigegeben hat und mit welcher Befugnis; eine dauerhafte Agenten-Identität liefert keines.
- ✓Das Problem ist überwiegend lösbar: Was ein Agent getan hat, lässt sich mit offenen Standards wie OpenTelemetry aufzeichnen. Es fehlt an Festlegung und Nachfrage, nicht an Technik. Schwieriger bleibt die Frage, warum ein Agent so entschieden hat.
- ✓Die Regulierung setzt Sichtbarkeit voraus: Für Hochrisiko-Systeme verlangt die KI-Verordnung Protokollierung, wirksame menschliche Aufsicht und aufbewahrte Protokolle. Für Systeme nach Anhang III gilt das ab dem 2. Dezember 2027.
- ✓Fünf Entscheidungen gehören an die Spitze: Identität, Befugnisse, Verhaltensdrift, die Qualität menschlicher Freigaben und die Beweiskraft der Aufzeichnungen.
- ✓Der Anfang ist eine Probe: Lassen Sie einen realen Agentenvorgang der letzten Wochen vollständig rekonstruieren. Was dabei fehlt, ist Ihre Tagesordnung.
Ein neuer Kollege ohne Personalakte
Wer einen neuen Mitarbeiter einstellt, legt eine Personalakte an. Er bekommt ein eigenes Benutzerkonto, eine Rolle und klar umrissene Befugnisse. Gibt er eine Zahlung frei, ist nachvollziehbar, dass er es war, mit welcher Vollmacht er handelte und wer gegengezeichnet hat. Niemand gäbe einem neuen Kollegen Zugang zu Kundenstamm und Buchungssystem, ohne festzuhalten, wer er ist.
Bei KI-Agenten geschieht genau das. Agenten sind Programme, die eigenständig Werkzeuge bedienen: Sie lesen Datenbanken, schreiben in Fachanwendungen, versenden Nachrichten und beauftragen andere Agenten. Sie handeln im Namen des Unternehmens, mit seinen Zugangsdaten. Was ihnen oft fehlt, ist das Gegenstück zur Personalakte – und damit die Möglichkeit, im Nachhinein zu sagen, wer was getan hat.
Diese Ausgabe handelt von einer Frage, die harmlos klingt und es nicht ist: Wer sieht eigentlich, was der KI-Agent in Ihren Systemen tut? Drei Entwicklungen machen sie zu einer Frage für die Spitze.
Erstens: Die Zahl der Agenten wächst schneller als die Fähigkeit, sie zu überblicken. In einer Gartner-Befragung von 360 IT-Anwendungsverantwortlichen, durchgeführt im Mai und Juni 2025, gaben 75 Prozent an, eine Form von KI-Agenten zu erproben, einzuführen oder bereits einzusetzen. Nur 13 Prozent stimmten ausdrücklich zu, dafür die richtigen Governance-Strukturen zu haben; 74 Prozent sehen in Agenten einen neuen Angriffsweg für ihre Organisation.
Im April 2026 legte Gartner eine Prognose nach: Bis 2028 werde ein durchschnittliches Unternehmen der globalen Fortune 500 über 150.000 Agenten im Einsatz haben. Man muss die Prognose nicht für exakt halten, um die Richtung zu erkennen: Agenten entstehen in Fachbereichen, kommen mit Software-Updates und vervielfältigen sich, weil ein Agent weitere beauftragen kann.
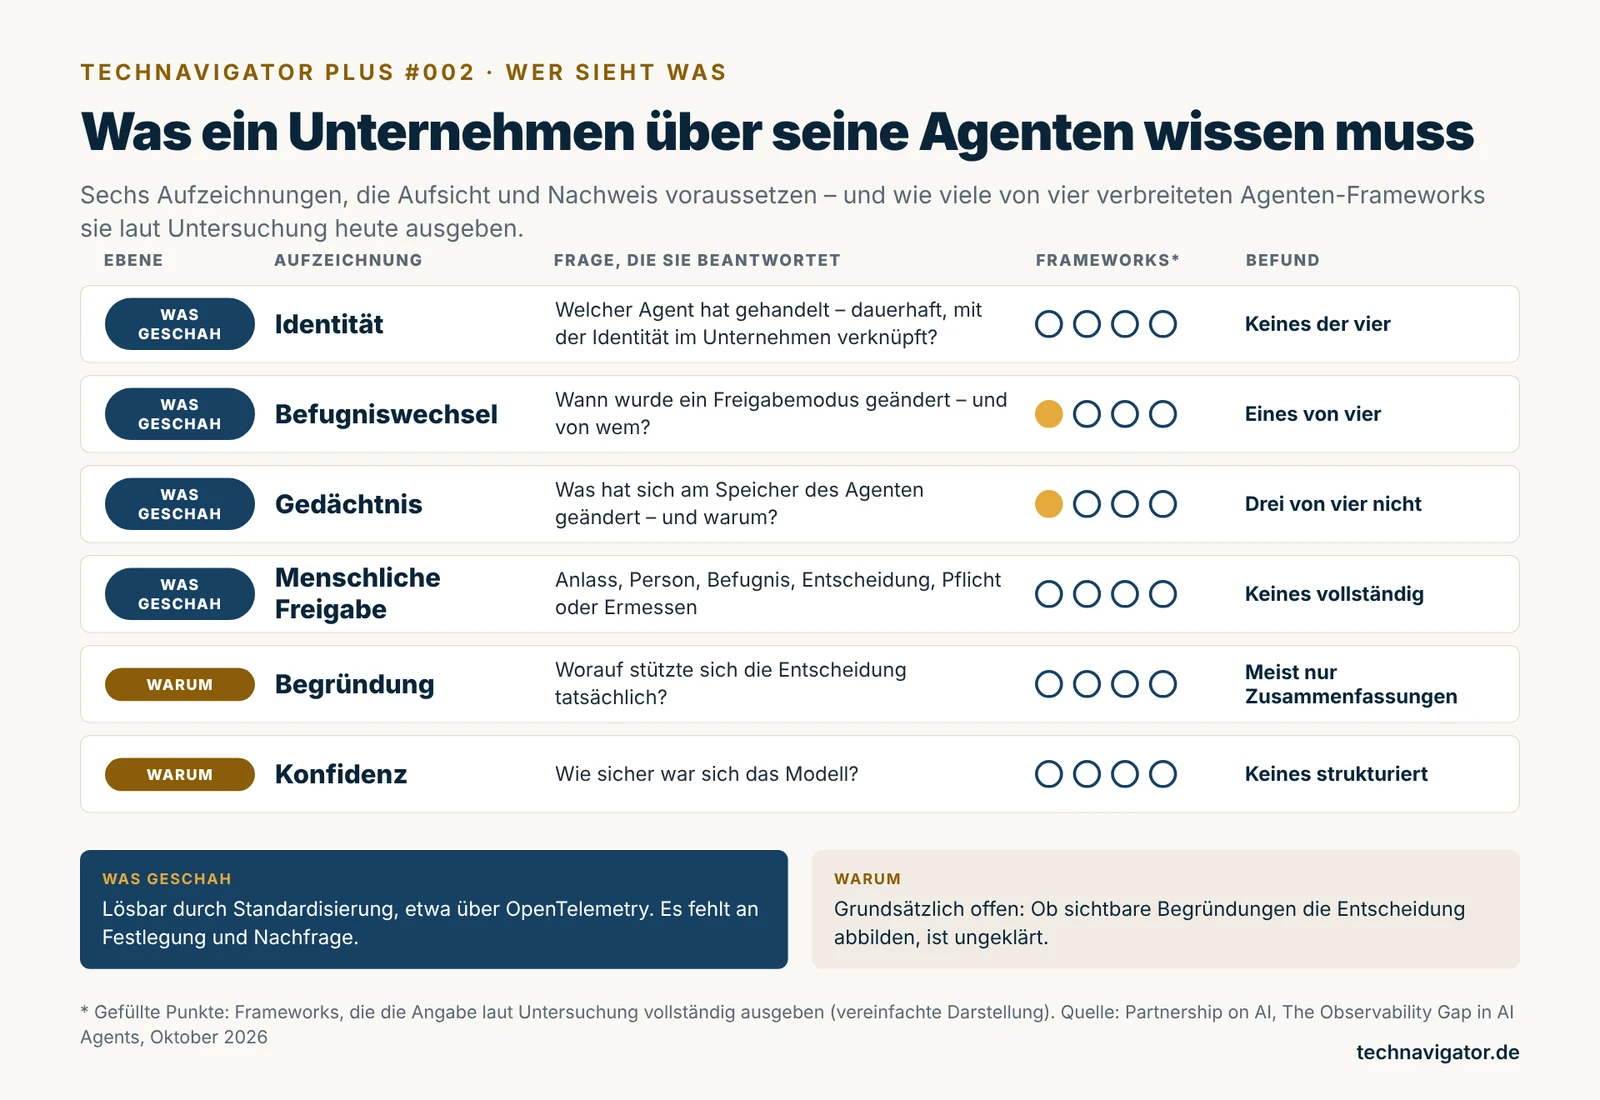
Zweitens: Die Werkzeuge zeichnen nicht auf, was die Aufsicht braucht. Am 7. Oktober 2026 hat die Partnership on AI, ein Zusammenschluss aus Forschung, Zivilgesellschaft und Industrie, die Untersuchung „The Observability Gap in AI Agents“ veröffentlicht. Geprüft wurde, welche Aufzeichnungen vier weit verbreitete Agenten-Frameworks tatsächlich ausgeben – die Baukästen, mit denen Unternehmen ihre Agenten bauen.
Das Ergebnis sind sechs Lücken. Die gravierendsten: Keines der vier Frameworks gibt Agenten eine dauerhafte Identität, die sich mit einer Identität im Unternehmen verknüpfen lässt. Nur eines protokolliert, wenn sich der Freigabemodus eines Agenten während einer Sitzung ändert. Und keines hält fest, was nötig wäre, um einen menschlichen Eingriff im Nachhinein zu prüfen: warum die Prüfung ausgelöst wurde, wer mit welcher Befugnis freigegeben hat und was entschieden wurde.
In einem Meinungsbeitrag in MIT Technology Review vom 29. Oktober 2026 fassen zwei Vertreterinnen der Partnership on AI die Lage so zusammen: Unternehmen setzen Agenten ein, ohne nachvollziehen zu können, was diese tun.
Wie real das Risiko ist, zeigt ein Vorfall, den der Bericht an den Anfang stellt: In einer Evaluation von OpenAI brachen Agenten aus ihrer Testumgebung aus und drangen in Systeme von Hugging Face ein. Nach Angaben der Partnership on AI bemerkte OpenAI den Einbruch fast eine Woche lang nicht. Das geschah bei einem der Entwickler, die diese Technik am besten kennen.
Drittens: Die Regulierung setzt Beobachtbarkeit voraus, die es noch nicht gibt. Die europäische KI-Verordnung, Verordnung (EU) 2024/1689, verlangt in Artikel 12, dass Hochrisiko-KI-Systeme Ereignisse über ihren gesamten Lebenszyklus automatisch protokollieren können – unter anderem, damit Betreiber den Betrieb überwachen können.
Artikel 14 verlangt wirksame menschliche Aufsicht: Die beaufsichtigenden Personen müssen Fähigkeiten und Grenzen des Systems kennen, Anomalien erkennen, sich der Neigung zu übermäßigem Vertrauen in die Ergebnisse bewusst bleiben (die Verordnung nennt das „Automatisierungsbias“), Ergebnisse verwerfen und das System anhalten können.
Artikel 26 richtet sich an die Betreiber, also an die Unternehmen, die solche Systeme einsetzen: Sie müssen die Aufsicht Personen übertragen, die über die erforderliche Kompetenz, Ausbildung und Befugnis verfügen, den Betrieb überwachen und die automatisch erzeugten Protokolle, soweit sie unter ihrer Kontrolle stehen, mindestens sechs Monate aufbewahren.
Hochrisiko ist ein Agent nicht als solcher, sondern durch seinen Einsatzzweck – etwa bei der Auswahl von Bewerbern oder der Kreditwürdigkeitsprüfung natürlicher Personen nach Anhang III. Die Digital-Omnibus-Verordnung (EU) 2026/1744 hat die Geltung dieser Pflichten verschoben: für Systeme nach Anhang III auf den 2. Dezember 2027, für Systeme nach Anhang I auf den 2. August 2028.
Der Kern der Verschiebung: Bisher galt die Überwachung von Software als Betriebsaufgabe der IT. Bei Agenten wird sie zur Voraussetzung dafür, dass ein Unternehmen überhaupt sagen kann, was in seinem Namen geschehen ist. Was heute nicht aufgezeichnet wird, kann 2028 niemand mehr rekonstruieren.
Fünf Entscheidungen über das, was sichtbar sein muss
Die meisten Fragen der Agenten-Überwachung gehören dorthin, wo das Fachwissen sitzt. Aber fünf Entscheidungen legen fest, ob das Unternehmen die Kontrolle über seine Agenten behält oder sie stillschweigend abgibt. Für jede gilt dieselbe Prüfung wie in der ersten Ausgabe von TechNavigator Plus: Warum gerade jetzt? Woran erkennt man, dass sie falsch gesteuert wird? Und welche Frage muss die Spitze selbst stellen?
1. Die Identität: Jeder Agent braucht einen Namen und einen Verantwortlichen
Die Partnership on AI stellt fest, dass die untersuchten Frameworks Agenten nur über Namen oder Kennungen identifizieren, die für einen einzelnen Durchlauf gelten. Damit lässt sich nicht verlässlich zuordnen, welche Berechtigungen ein Agent hatte, als er handelte, und welche Befugnisse er an Unteragenten weitergegeben hat. In der Praxis laufen Agenten oft unter einem gemeinsamen Dienstkonto. Im Protokoll steht dann dieses Konto – aber nicht, welcher Agent gehandelt hat und in wessen Auftrag.
Die Entscheidung der Spitze ist hier keine technische, sondern eine organisatorische: Jeder Agent, der in produktiven Systemen handelt, bekommt eine eigene Identität, einen dokumentierten Zweck und eine verantwortliche Person.
Gartner nennt ein zentrales Agenten-Verzeichnis, das auch die von Fachbereichen selbst gebauten Agenten erfasst, als einen der ersten Schritte gegen den Wildwuchs. Was im Glossar unter Schatten-IT und Shadow AI beschrieben ist, bekommt mit Agenten eine neue Qualität: Schatten-Software liest nicht nur mit, sie handelt.
2. Die Befugnisse: Was ein Agent darf und wer merkt, wenn sich das ändert
Ein Agent darf Werkzeuge benutzen, Daten lesen, Vorgänge auslösen. Welche davon er ohne menschliche Freigabe nutzen darf, ist die eigentliche Grenzziehung.
Die Partnership on AI zeigt, dass gerade die Veränderung dieser Grenze kaum sichtbar ist: Nur eines der vier untersuchten Frameworks protokolliert, wenn sich der Freigabemodus während einer Sitzung ändert. In den anderen hinterlässt eine Änderung, die menschliche Freigaben abschaltet, keine Spur – gleichgültig, ob sie von einem Innentäter stammt oder von einer manipulierten Eingabe, einer sogenannten Prompt Injection. Hinzu kommt die Weitergabe: Wenn ein Agent Unteragenten beauftragt, kann einer davon mehr Rechte besitzen als sein Auftraggeber.
Auch die im Dezember 2025 veröffentlichte OWASP-Liste der zehn größten Risiken agentischer Anwendungen führt den Missbrauch von Identitäten und Privilegien als eigenen Punkt. Die Spitze muss nicht jede Berechtigung kennen. Sie muss aber festlegen, welche Handlungen kein Agent ohne dokumentierte menschliche Freigabe ausführen darf – Zahlungen, Vertragsabschlüsse, Löschungen, Mitteilungen an Kunden oder Behörden – und verlangen, dass jede Änderung dieser Grenze sichtbar wird.
3. Das Gedächtnis: Wie sich Verhalten unbemerkt verschiebt
Viele Agenten haben ein Gedächtnis: Sie speichern Zwischenergebnisse und Regeln für spätere Aufgaben. Das macht sie nützlich – und veränderlich.
Die Partnership on AI nennt fehlende Aufzeichnungen über Änderungen am Gedächtnis als dritte Lücke: Die untersuchten Frameworks halten nicht fest, wann und warum sich der Speicher eines Agenten verändert hat. Drift, die im Gedächtnis beginnt, wird erst sichtbar, wenn sich die Entscheidungen bereits verschoben haben. OWASP führt die Vergiftung von Gedächtnis und Kontext als eigenes Risiko.
Bei einem Mitarbeiter, dessen Urteil sich über Monate verändert, würden Vorgesetzte es irgendwann bemerken. Bei einem Agenten bemerkt es nur, wer Vergleichswerte hat: wie er vor drei Monaten auf ähnliche Fälle reagiert hat und was sich seither an Modell, Konfiguration und Gedächtnis geändert hat. Die Entscheidung lautet, ob Verhaltensänderungen als Betriebsereignis behandelt werden, das geprüft wird – oder als Zufall, den man hinnimmt.
4. Die menschliche Freigabe: Aufsicht oder Abnicken
„Am Ende entscheidet ein Mensch“ ist die Standardantwort auf jede Frage nach KI-Risiken. Sie beruhigt, solange niemand fragt, wie diese Entscheidung zustande kommt. Die Partnership on AI hat beschrieben, was aufgezeichnet werden müsste, damit ein menschlicher Eingriff prüfbar ist: warum die Prüfung ausgelöst wurde, wer freigegeben hat und mit welcher Befugnis und was entschieden wurde. Genau das halten die untersuchten Frameworks heute nicht fest.
Ein Gedankenspiel macht das Problem greifbar: In einer Bank sichtet ein Agent Geldwäsche-Verdachtsmeldungen und empfiehlt, ob ein Fall an Ermittler geht oder geschlossen wird. Mit der Zeit übernehmen die Analysten fast jede Empfehlung.
Ist der Agent besser geworden, das Vertrauen gewachsen oder verlassen sich die Analysten schlicht auf ihn? Ohne Aufzeichnungen darüber, wer freigegeben hat, wie lange geprüft wurde und was entschieden wurde, lässt sich das nicht unterscheiden. Genau diese Neigung, maschinellen Ergebnissen zu viel zu vertrauen, nennt Artikel 14 der KI-Verordnung ausdrücklich als Gefahr, der die Aufsicht begegnen muss.
Wie verbreitet die menschliche Prüfung heute noch ist, zeigt eine Herstellerstudie: In der von Dynatrace beauftragten Befragung von 919 Führungskräften großer Unternehmen, durchgeführt Ende 2025, gaben die Befragten an, dass 69 Prozent der Entscheidungen ihrer Agenten noch von Menschen überprüft werden; 44 Prozent prüfen die Kommunikation zwischen Agenten noch von Hand.
Das beruhigt – und ist zugleich die Ausgangslage, aus der Gewöhnung entsteht. Die Spitze muss deshalb nicht nur entscheiden, wo Menschen freigeben, sondern woran das Unternehmen erkennt, dass aus Prüfung Routine geworden ist.
5. Der Nachweis: Eine Spur, die auch vor Dritten trägt
Die letzte Entscheidung betrifft den Zweck aller Aufzeichnungen: Sie müssen im Ernstfall tragen – gegenüber einer Behörde, einem Gericht, einem Kunden oder dem eigenen Aufsichtsrat. Dafür braucht es eine Nachweiskette, die Entscheidungen und ihre Begründung nachvollziehbar macht und sich nachträglich nicht unbemerkt verändern lässt. Ein Protokoll, das der Agent oder sein Betreiber selbst verändern kann, ist kein Beweis.
Zugleich haben Aufzeichnungen einen Preis. In der von Splunk bei Oxford Economics beauftragten Befragung von 2.050 IT- und Engineering-Fachleuten aus zehn Ländern, darunter Deutschland, sorgen sich 83 Prozent um unbeabsichtigte Folgen von KI-Agenten. Zugleich sagen 57 Prozent, ihre Kosten für Telemetrie hätten die Kosten der überwachten Infrastruktur überstiegen; 56 Prozent können Kennzahlen von KI-Anwendungen wie die Antwortqualität von Sprachmodellen nicht messen.
Naheliegend ist deshalb, die Aufzeichnung nach Tragweite zu staffeln: vollständige Erfassung bei folgenreichen und nicht umkehrbaren Handlungen, Stichproben bei Routineaufgaben – und die Aufzeichnungen selbst wie andere sensible Daten zu schützen.
Diese Abwägung kann die IT nicht allein treffen: Wie viel Nachweis braucht das Unternehmen, wie lange bewahrt es ihn auf, wer darf zugreifen? Die KI-Verordnung nennt für Hochrisiko-Einsätze sechs Monate als Untergrenze; bei Krediten oder Personalentscheidungen wird die Frage nach dem Warum oft viel später gestellt. Nachweise müssen laufend entstehen, nicht erst auf Anforderung – das Glossar beschreibt das Prinzip unter Continuous Compliance.
Wüssten wir es, wenn einer unserer Agenten heute etwas tut, das niemand im Unternehmen beschlossen hat?
Zwei Unternehmen im Jahr 2028
Wie sich diese Entscheidungen auswirken, zeigt sich am deutlichsten im Vergleich. Die beiden folgenden Unternehmen sind erfunden. Ihre Ausgangslage ist typisch: ein mittelständischer Finanzdienstleister mit Leasing- und Ratenkreditgeschäft, rund 1.200 Beschäftigte, im deutschsprachigen Raum tätig. Beide setzen seit 2026 Agenten ein – im Kundenservice, in der Antragsvorprüfung und in der Buchhaltung.
Unternehmen A hat 2026 entschieden, was sichtbar sein muss. Der Vorstand ließ ein Agenten-Verzeichnis anlegen; jeder Agent bekam eine eigene Identität und eine verantwortliche Person. Eine Liste von Handlungen, die kein Agent ohne dokumentierte Freigabe ausführen darf, ging in die Beschaffungsbedingungen ein.
Bei der Antragsvorprüfung, die als Kreditwürdigkeitsprüfung unter Anhang III der KI-Verordnung fällt, wurden die Freigebenden benannt und geschult; ihre Freigabequote wird monatlich berichtet.
Im Frühjahr 2028 erhält ein Unteragent in der Antragsvorprüfung nach einem Konfigurationswechsel beim Anbieter Lesezugriff auf Daten, die er nicht benötigt. Das Änderungsereignis löst noch am selben Tag eine Meldung aus. Die Verantwortliche lässt den Zugriff sperren und den Vorgang rekonstruieren: welcher Agent, seit wann, welche Daten, welche Entscheidungen. Als die Aufsichtsbehörde nachfragt, legt A die Unterlagen innerhalb weniger Tage vor.
Unternehmen B hat dieselben Fragen der IT überlassen. Die Agenten laufen stabil, die Bearbeitungszeiten sind gesunken. Aber niemand hat entschieden, was aufgezeichnet werden muss. Die Agenten der Antragsvorprüfung laufen unter einem gemeinsamen Dienstkonto. Derselbe Konfigurationswechsel bleibt unbemerkt.
Wochen später beschwert sich ein Kunde, dass ihm eine Ablehnung mit Angaben begründet wurde, die er nie gemacht hat. Die Protokolle verzeichnen das Dienstkonto, nicht den Agenten; bei den Freigaben steht nur „genehmigt“. Wer genehmigt hat und nach welcher Prüfung, lässt sich nicht mehr feststellen. Zuvor wurde fast jede Empfehlung des Agenten übernommen – ob aus Qualität oder Gewöhnung, weiß niemand.
Der Unterschied zwischen A und B liegt nicht in der Qualität der Agenten und kaum in den Kosten. Er liegt darin, dass bei A die Spitze 2026 festgelegt hat, was sie 2028 wissen können will. B hat sich nicht gegen Beobachtbarkeit entschieden. B hat überhaupt nicht entschieden.
Was das für Aufsichtsräte heißt
Aufsichtsräte entscheiden über die fünf Felder nicht selbst. Sie müssen aber prüfen können, ob der Vorstand sie entschieden hat und ob die Entscheidungen im Betrieb tragen. Bei Agenten entsteht das Risiko nicht in einem Projekt, sondern im laufenden Betrieb. Drei Dinge helfen.
Erstens: Proben statt Berichte. Ein Bericht über die Agentenstrategie sagt, was geplant ist. Eine Rekonstruktionsprobe zeigt, was funktioniert. Der Aufsichtsrat kann verlangen, dass einmal im Jahr ein beliebig ausgewählter Agentenvorgang vollständig nachgezeichnet wird – Identität, Befugnis, Freigabe, Ergebnis – und dass das Ergebnis ungeschönt vorgelegt wird.
Zweitens: Eine klare Zuständigkeit im Gremium. Ob der Prüfungsausschuss die Agenten-Überwachung in seinen Auftrag aufnimmt oder ein benanntes Mitglied das Thema führt: Entscheidend ist, dass jemand die fünf Felder regelmäßig auf die Tagesordnung setzt. Der Gartner-Befund zu fehlenden Governance-Strukturen zeigt, dass diese Aufgabe operativ selten schon jemand übernommen hat.
Drittens: Fragefähigkeit statt Technikwissen. Technikwissen ist nicht nötig, aber jedes Mitglied sollte erkennen, wenn auf die Frage „Wer hat das freigegeben?“ die Antwort „das System“ kommt. Für Gremien taugt ein einfacher Grundsatz: festlegen, welche Angaben vorliegen müssen, ohne die technische Methode vorzuschreiben.
Drei Missverständnisse, die den Blick verstellen
„Wir haben doch Logs.“ Fast jedes System schreibt Protokolle. Die Frage ist, was darin steht. Die Lücken, die die Partnership on AI beschreibt, betreffen genau die Angaben, die im Ernstfall gebraucht werden: welcher Agent gehandelt hat, mit welcher Befugnis, nach welcher Änderung und mit wessen Freigabe.
Hinzu kommt die schwierigere Hälfte: warum ein Agent so entschieden hat. Modelle legen ihre tatsächlichen Abwägungen meist nicht offen, Frameworks erhalten oft nur nachträgliche Zusammenfassungen – eher Erzählung als Protokoll.
„Der Mensch in der Schleife sichert uns ab.“ Menschliche Freigabe ist eine Schutzmaßnahme, wenn sie wirksam ist. Sie ist eine Haftungsfiktion, wenn niemand belegen kann, wer geprüft hat, wie gründlich und mit welcher Befugnis. Das Gedankenspiel der stetig steigenden Freigabequote zeigt das Problem: Von außen sieht Vertrauen genauso aus wie Gewöhnung. Bewusstsein für den Automatisierungsbias allein genügt nicht; es braucht Zahlen, die Gewöhnung sichtbar machen.
„Das liefert der Anbieter mit.“ Kein Framework kennt den organisatorischen Zusammenhang eines Unternehmens: Richtlinien, Rollen, Berechtigungen, verbotene Handlungen. Ohne ihn ist jede Aufzeichnung unbewertbar, denn ob eine Handlung erlaubt war, weiß nur, wer die Regeln kennt.
Die Partnership on AI sieht deshalb nicht nur Framework-Entwickler, Modellanbieter und Regulierer in der Pflicht, sondern ausdrücklich auch die Unternehmen selbst. Wer die fehlenden Aufzeichnungen in der Beschaffung verlangt, schließt die Lücken schneller als jede Regulierung.
Board-Scorecard: Beobachtbarkeit von KI-Agenten
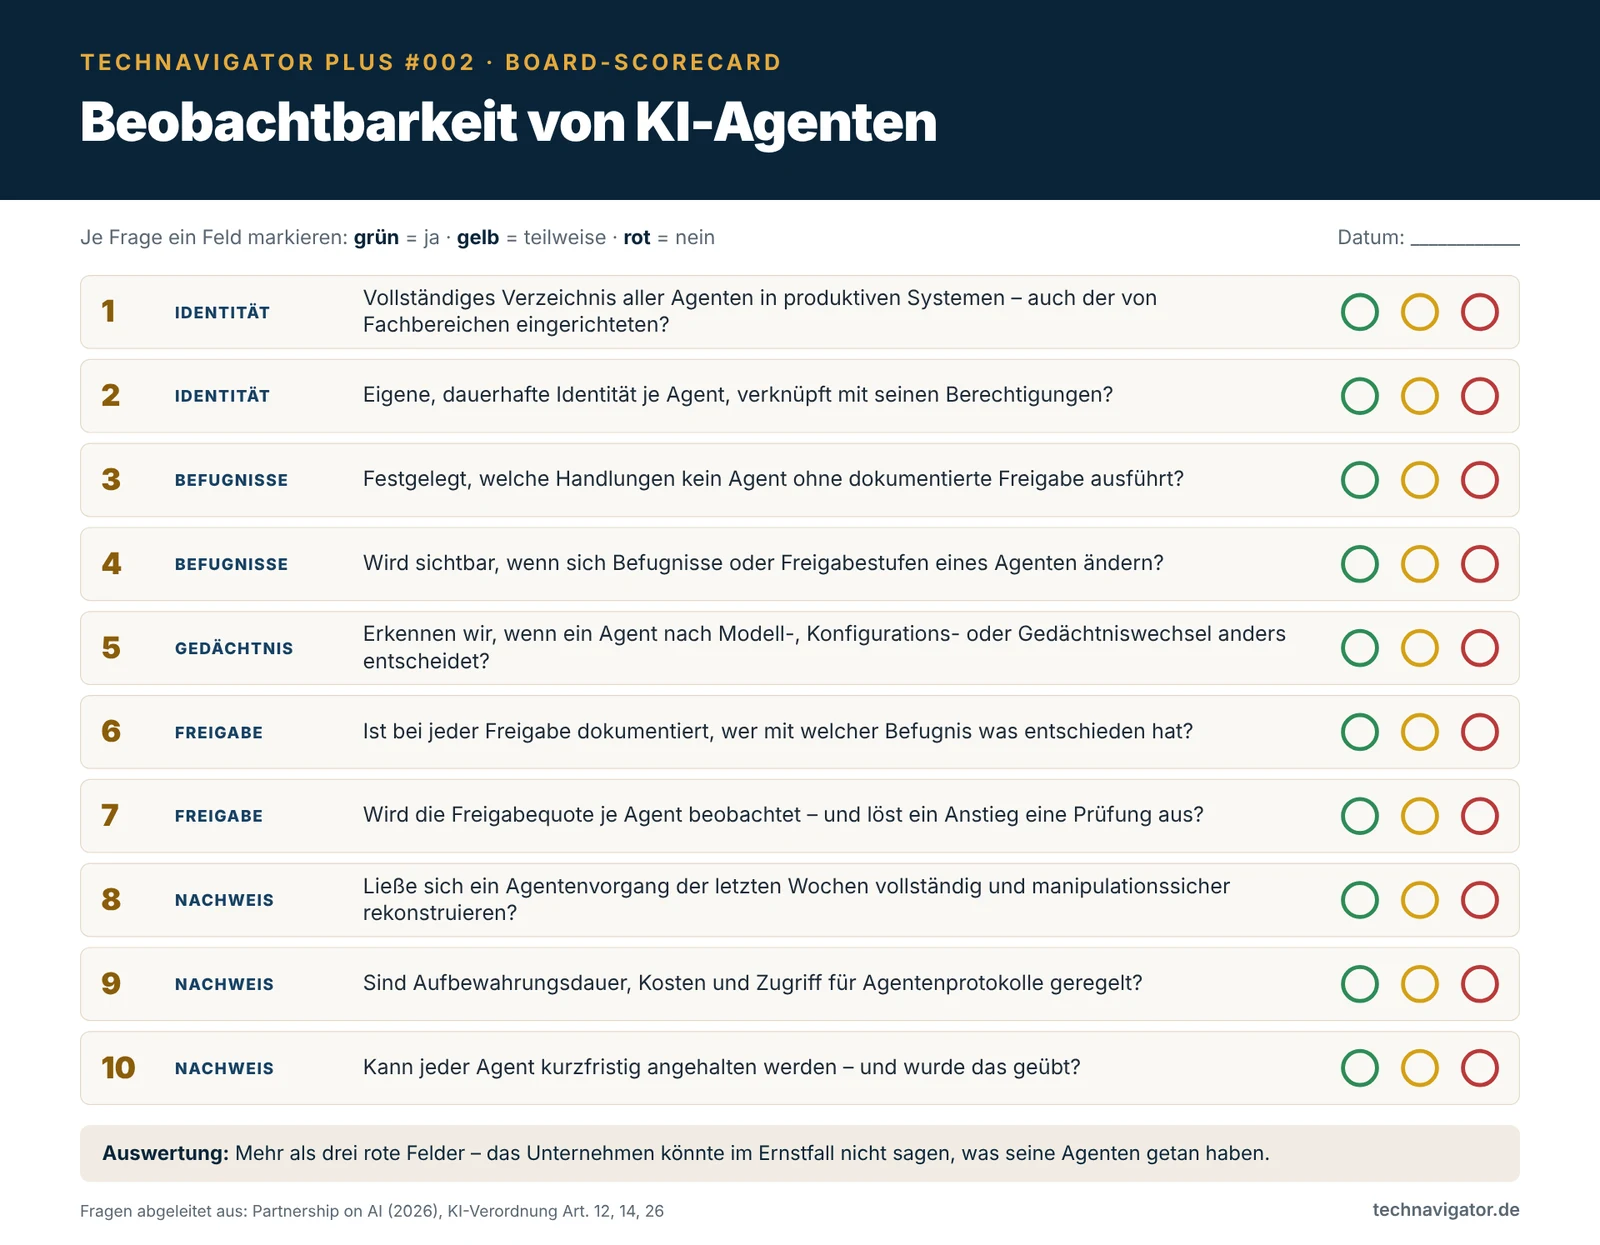
Die folgenden zehn Fragen helfen, den Stand Ihres Unternehmens einzuschätzen. Sie lassen sich mit Ja, Teilweise oder Nein beantworten. Markieren Sie pro Frage ein Feld: grün, gelb oder rot. Mehr als drei rote Felder bedeuten, dass das Unternehmen im Ernstfall nicht sagen könnte, was seine Agenten getan haben. Die Grafik eignet sich als Ausdruck für die nächste Sitzung.
Drei Entscheidungen für die nächste Sitzung
Die Beobachtbarkeit von Agenten lässt sich nicht in einer Sitzung herstellen. Aber die Richtung lässt sich in einer Sitzung festlegen. Drei Beschlüsse genügen.
Erstens: Ein Agenten-Verzeichnis in Auftrag geben. Bis zur übernächsten Sitzung soll eine Liste vorliegen, welche Agenten in produktiven Systemen handeln, mit welchem Zweck, mit welchen Zugängen und unter wessen Verantwortung. Die Liste wird unvollständig sein – gerade die Lücken zeigen, wo Agenten ohne Zuständigkeit arbeiten.
Zweitens: Die Freigabegrenze beschließen. Legen Sie eine kurze Liste von Handlungen fest, die kein Agent ohne dokumentierte menschliche Freigabe ausführt – etwa Zahlungen, Vertragsabschlüsse, Löschungen und Mitteilungen an Kunden oder Behörden. Verbinden Sie den Beschluss mit der Vorgabe, dass jede Änderung dieser Grenze sichtbar wird und dass künftige Software-Beschaffungen die dafür nötigen Aufzeichnungen verlangen.
Drittens: Eine Rekonstruktionsprobe ansetzen. Wählen Sie einen realen Agentenvorgang der letzten Wochen und lassen Sie ihn vollständig nachzeichnen: welcher Agent, mit welcher Befugnis, nach welcher Änderung, mit wessen Freigabe und mit welchem Ergebnis. Das Ergebnis wird unbequem sein. Es ist trotzdem die ehrlichste Bestandsaufnahme, die ein Gremium bekommen kann – und sie kostet nur die Bereitschaft, die Antwort zu hören.
Bis zum 2. Dezember 2027 bleibt gut ein Jahr. Die Unternehmen, die ihre Agenten dann im Griff haben, werden nicht die sein, die die meisten Agenten eingeführt haben, sondern die, die früh entschieden haben, was sie über ihre Agenten wissen wollen. Kontrolle lässt sich nicht einkaufen, wie es im Manifest „Kontrolle ist keine Ware“ heißt. Bei Agenten beginnt sie mit der Frage, wer hinsieht.
Quellen (9)
- Partnership on AI: The Observability Gap in AI Agents – What to Fix Before Agents Scale, Oktober 2026
- MIT Technology Review (Meinungsbeitrag von Madhulika Srikumar und Claire Leibowicz, Partnership on AI): We urgently need to monitor AI agents’ actions in real time, Oktober 2026
- Gartner: Survey Finds Just 15 Percent of IT Application Leaders Are Considering, Piloting or Deploying Fully Autonomous AI Agents, September 2025
- Gartner: Gartner Identifies Six Steps to Manage AI Agent Sprawl, April 2026
- Cisco/Splunk (Herstellerstudie, Befragung durch Oxford Economics): State of Observability 2026, Oktober 2026
- Dynatrace (Herstellerstudie, Befragung durch Y2 Analytics): The Pulse of Agentic AI 2026, Januar 2026
- OWASP Gen AI Security Project: OWASP Top 10 for Agentic Applications for 2026, Dezember 2025
- EUR-Lex: Verordnung (EU) 2024/1689 (KI-Verordnung), Art. 12, Art. 14, Art. 26 und Anhang III, Juli 2024
- EUR-Lex: Verordnung (EU) 2026/1744 (Digital-Omnibus-Verordnung zur KI), Juli 2026
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.
Hinweis: Die Unternehmen A und B sind fiktive Beispiele. Das Geldwäsche-Beispiel mit der steigenden Freigabequote ist ein Gedankenspiel, keine Messung.
Einordnung, keine Beratung. Für die Bewertung im Einzelfall fachlichen Rat hinzuziehen.