Vom passiven Ordnerarchiv zur aktiven semantischen Exfiltration in Echtzeit
Was passiert, wenn dieses historische Berechtigungschaos auf eine moderne Sprachmodell-Suche trifft, zeigt sich oft schon in den ersten Stunden nach der Freischaltung.
Ein einziger natürlichsprachlicher Befehl – etwa die harmlos klingende Frage: „Fasse mir zusammen, welche Sonderkonditionen, Pönalen und Margenuntergrenzen unsere Geschäftsführung in den vergangenen vierundzwanzig Monaten bei kritischen Großkunden und Zulieferern akzeptiert hat, und nenne mir die internen Risikovermerke dazu“ – genügt, damit der Algorithmus in weniger als zwei Sekunden verwaiste Vorstands-Vorlagen, nicht gesperrte Besprechungstranskripte und fehlgeleitete Teil-Links aus dem gesamten Mandanten zusammenträgt.
Rechtlich und operativ ist dieser Vorgang weit mehr als eine unschöne Panne der IT-Abteilung. Nach Artikel 5 Absatz 1 Buchstabe f sowie Artikel 32 der Datenschutz-Grundverordnung (DSGVO) ist jedes Unternehmen verpflichtet, durch geeignete technische und organisatorische Maßnahmen sicherzustellen, dass personenbezogene und vertrauliche Daten ausschließlich nach dem strikten Need-to-Know-Prinzip (Erforderlichkeitsgrundsatz) eingesehen werden können.
Wenn ein KI-Assistent durch automatische Vollindexierung Gehaltsbänder, Bewerberprofile, Krankenstandsgespräche oder M&A-Prüfberichte für abteilungsfremde Mitarbeiter abrufbar macht, liegt ein unmittelbarer, meldepflichtiger Datenschutzverstoß nach Artikel 33 DSGVO vor – ausgelöst im eigenen Haus, durch die eigene Lizenzfreigabe.
Vom SharePoint-Datenleck zur 3-Stufen Zero-Trust-RAG-Quarantäne
Risiko: Überberechtigte Graph-Indexierung vs. Scoped RAG-Zugriff
Gewachsene Altlasten
Vertrauliche Vorstands-, HR-, M&A- und Einkaufsdokumente liegen in weit geöffneten Verzeichnissen.
Blinde Vollindexierung
Der KI-Assistent durchsucht in Millisekunden alle technisch lesbaren Dateien ohne Kontextprüfung.
Akutes Haftungsrisiko
Internes Datenleck per Prompt
Gehaltslisten, Margen und Fusionspläne sind durch einfache Texteingaben abrufbar (DSGVO-Verstoß).
Automatische Bereinigung verwaister Freigabelinks und Sperrung sensibler HR-/Vorstandsräume für Bots.
Nur fachlich freigegebene Dokumente (Golden Source) mit aktuellen Metadaten gelangen in den Vektor-Index.
Vor jeder Antwort prüft die Datenbank das OIDC-Token des Fragestellers zwingend auf Absatzebene.
0 unbefugte Treffer
Revisionssicherer Schutz von Geschäftsgeheimnissen nach Art. 32 DSGVO und EU AI Act.
Schematische Darstellung · Modellrechnung · Keine Rechtsberatung
technavigator.de
Praxis-Fallstudie aus dem deutschen Mittelstand: Wie ein unscheinbarer KI-Rollout beinahe eine Übernahme und die Marge kostete
Um die Tragweite dieser Verwundbarkeit jenseits abstrakter Paragrafen zu greifen, lohnt sich der Blick auf ein reales Fallbeispiel aus dem süddeutschen Mittelstand. Ein Hersteller von Präzisionskomponenten für die Medizintechnik – 1.450 Beschäftigte, 310 Millionen Euro Jahresumsatz – wollte bei der Einführung generativer Künstlicher Intelligenz keine Zeit verlieren.
Auf Empfehlung eines Systemhauses wurden dreihundert Arbeitsplätze in Vertrieb, Einkauf und Konstruktion direkt im bestehenden Cloud-Mandanten mit dem integrierten KI-Assistenten ausgestattet. Eine vorherige Berechtigungs-Quarantäne hielt man für entbehrlich, weil das System alle bestehenden Zugriffsrechte beachte.
Genau darin lag der Trugschluss: Das System beachtete zwar die technischen Zugriffsrechte – nur stimmten diese nach zwölf Jahren Wachstum in SharePoint und Teams nicht mit der gewollten Vertraulichkeitsordnung überein. Neun Tage nach dem Start bat ein Vertriebsingenieur den Assistenten um eine Aufstellung der Herstellkosten und der Preisuntergrenze für eine neue Baugruppe.
Der Assistent lieferte nicht nur die Rohmaterial-Einkaufspreise inklusive geheimer Jahresrückvergütungen aus einem falsch vererbten Einkaufsordner, sondern zitierte zugleich aus einem vertraulichen Due-Diligence-Dossier der Geschäftsführung zur geplanten Übernahme eines Schweizer Wettbewerbers. Ein Projektmitglied hatte Monate zuvor einen Ordner-Link mit der Einstellung „Jeder in dieser Organisation kann anzeigen“ erzeugt; durch die Weiterleitung war das Dokument für den Graph-Index zum Allgemeingut geworden.
Der KI-Betrieb musste per Notabschaltung gestoppt werden: Von 4,2 Millionen Dokumenten im Mandanten waren rund 680.000 Dateien abteilungsfremd einsehbar.
Warum die äußere Souveränitätslücke den Verlust des geistigen Eigentums besiegelt
Zu dieser inneren Entblößung tritt unweigerlich die äußere Dimension. Wenn ein europäisches Unternehmen sein gesamtes verdichtetes Erfahrungswissen – vom Quellcode der eigenen Maschinensteuerung bis zur strategischen Produkt-Roadmap – durch die Sprachmodelle und Vektor-Datenbanken außereuropäischer Hyperscaler schleust, gibt es die faktische Verfügungsgewalt über sein wertvollstes Wirtschaftsgut aus der Hand.
Zwar beteuern sämtliche globalen Anbieter, dass Kundendaten aus Enterprise-Tarifen nicht zum Training öffentlicher Grundmodelle verwendet werden. Doch diese vertragliche Zusage ändert nichts an zwei harten juristischen und architektonischen Tatsachen:
Erstens unterliegen sämtliche US-amerikanischen Cloud- und KI-Konzerne samt ihren europäischen Tochtergesellschaften dem US CLOUD Act sowie Section 702 des Foreign Intelligence Surveillance Act (FISA). Selbst wenn das Rechenzentrum physisch in Frankfurt am Main oder Dublin steht, ist der Mutterkonzern gesetzlich gezwungen, auf behördliche Anordnung auf Daten und Krypto-Schlüssel zuzugreifen, solange er die technische Kontrolle über die Laufzeitumgebung behält.
Man kann sein geistiges Eigentum nicht wirksam schützen, wenn der Tresor zwar auf dem eigenen Grundstück steht, der ausländische Vermieter aber per Gesetz einen Zweitschlüssel in der Tasche tragen muss.
Zweitens entstehen bei jeder KI-Anfrage hochsensible Metadaten und Prompt-Protokolle. Wer im Unternehmen wann nach welchen technischen Schwachstellen, welchen Patentansprüchen, welchen Übernahmezielen oder welchen Bilanzrisiken fragt, bildet ein präzises Echtzeit-Röntgenbild der strategischen Verwundbarkeit eines Hauses. Fließen diese Telemetrie-Logs in eine fremde Plattform-Architektur ab, verliert das Unternehmen die Exklusivität über seine strategischen Überlegungen genau in dem Moment, in dem sie entstehen.
Die juristische Zeitenwende: Warum NIS-2 (§ 38 BSIG) und der EU AI Act die Delegation von Verantwortung verbieten
Über zwei Jahrzehnte hinweg herrschte in vielen Chefetagen ein bequemes Arrangement: Man betrachtete IT-Sicherheit, Datenordnung und Systemarchitektur als nachgelagerte Fachthemen, die man per Budgetfreigabe an den IT-Leiter oder per Auslagerungsvertrag an einen großen Cloud-Provider delegieren konnte.
Dieses Zeitalter der organisierten Unverantwortlichkeit ist durch das Ineinandergreifen zweier europäischer Gesetzeswerke endgültig Geschichte: der NIS-2-Umsetzung im verschärften BSI-Gesetz (§§ 30, 32 und 38 BSIG) und der Europäischen KI-Verordnung (EU AI Act).
Das Ende der „Wir-haben-doch-einen-Cloud-Vertrag“-Ausrede und die Durchgriffshaftung nach § 38 BSIG
Mit § 38 des erneuerten BSI-Gesetzes (BSIG) hat der Gesetzgeber eine unmissverständliche Zäsur vollzogen, die rund 30.000 „wichtige“ und „besonders wichtige“ Unternehmen in Deutschland – vom Maschinenbau über die Chemie-, Pharma- und Ernährungsindustrie bis zur Logistik und den digitalen Diensten – unmittelbar im Kern trifft.
Die Vorschrift bestimmt ausdrücklich: Die Geschäftsleiter (Vorstände einer AG, Geschäftsführer einer GmbH sowie geschäftsführende Organe einer GmbH & Co. KG) sind persönlich verpflichtet, die Risikomanagementmaßnahmen nach § 30 BSIG zu billigen, ihre Umsetzung laufend zu überwachen und regelmäßig an entsprechenden Schulungen teilzunehmen.
Verletzen Geschäftsleiter diese Überwachungs- und Risikomanagementpflicht schuldhaft, haften sie ihrem Unternehmen für den entstandenen Schaden mit ihrem gesamten Privatvermögen (§ 43 Abs. 2 GmbHG bzw. § 93 Abs. 2 AktG). Gleichzeitig verlangen die Versicherer in aktuellen D&O- und Cyber-Policen den lückenlosen technischen Nachweis, dass Zugriffsrechte, KI-Schnittstellen, unveränderliche Backups und Meldeketten dem Stand der Technik entsprechen.
Fehlt dieser Nachweis, greift im Schadensfall der Einwand der groben Fahrlässigkeit – der Versicherungsschutz bricht genau dann weg, wenn es um Millionenbeträge geht.
Wenn der Algorithmus entscheidet: Nachweispflichten nach Art. 12 EU AI Act, menschliche Aufsicht (Art. 14) und die 24-Stunden-Kette (§ 32 BSIG)
Parallel dazu zieht die Europäische KI-Verordnung (EU AI Act) die Daumenschrauben für den operativen Einsatz algorithmischer Systeme an.
Sobald Unternehmen KI-Systeme in kritische Geschäftsprozesse einbinden – etwa bei der Vorauswahl von Bewerbern im Personalwesen, bei der Bonitäts- und Kreditlimitprüfung, bei der Steuerung sicherheitsrelevanter Anlagenkomponenten oder bei der automatisierten Vertragsprüfung –, greifen strenge Governance- und Dokumentationspflichten: Nach Artikel 12 EU AI Act müssen solche Systeme über eine durchgängige, automatische Protokollierung (Event-Logging) verfügen, die zweifelsfrei nachvollziehbar macht, wann das System mit welchen Eingabedaten und RAG-Referenzdokumenten zu welchem Ergebnis gekommen ist und welcher Mensch die Entscheidung nach Artikel 14 EU AI Act (Human-in-the-Loop) geprüft und freigegeben hat.
Vollends zur Bewährungsprobe wird dieses Zusammenspiel im Krisenfall durch das neue Drei-Stufen-Melderegime nach § 32 BSIG: Tritt ein erheblicher Sicherheitsvorfall ein, muss das Unternehmen innerhalb von spätestens 24 Stunden eine Frühwarnung an das BSI abgeben. Binnen 72 Stunden muss eine qualifizierte Vorfallmeldung inklusive Schadensbild und Kompromittierungsindikatoren (IoC) folgen, und nach 30 Tagen ist ein lückenloser forensischer Abschlussbericht vorzulegen.
Ein Unternehmen, dessen Protokolldaten in einer unübersichtlichen Cloud-Landschaft verstreut oder durch den Angreifer verschlüsselt wurden, reißt die 24-Stunden-Frist unweigerlich – und verwandelt einen technischen Vorfall automatisch in ein persönliches Haftungs- und Bußgeldverfahren gegen die Geschäftsführung.
Vom Haftungsrisiko zur Vorstands-Enthaftung
Rechtsnorm: § 38 BSIG & § 43 GmbHG (Geschäftsleiterhaftung)
Ernstfall im Betrieb
Verschlüsselung wichtiger Systeme oder unkontrollierter Datenabfluss über ungesicherte Schnittstellen.
Fehlende Beweiskette
Manipulierbare Protokolle, fehlende Notfallübungen und Ãœberschreitung der gesetzlichen 24-Stunden-Meldefrist.
Rechtsfolge (§ 38 BSIG)
Persönliche Haftung
Organisationsverschulden der Geschäftsführung; D&O-Versicherung verweigert bei grober Fahrlässigkeit den Schutz.
Mikrosegmentierung (Cilium eBPF) stoppt Seitwärtsbewegungen; unveränderbare Backups sichern den Wiederanlauf.
SIEM/SOAR-Pipeline generiert aus unveränderbaren Audit-Logs fristgerecht die strukturierte Erstmeldung.
Lückenlose Dokumentation von Ursache, Schadensumfang und nachgewiesenen Gegenmaßnahmen.
Vorstands-Enthaftung
Erfüllte Sorgfaltspflicht nach § 38 BSIG und § 43 GmbHG; voller Erhalt des D&O-Versicherungsschutzes.
Schematische Darstellung · Modellrechnung · Keine Rechtsberatung
technavigator.de
„Man kann Rechenleistung und Glasfasern mieten. Aber man kann weder das Gedächtnis noch die gesetzliche Verantwortung für das eigene Unternehmen an einen Cloud-Lieferanten vermieten.“
Die kaufmännische Haftungs- und Vollkostenrechnung: Blindflug im Miet-Monopol gegen souveräne Resilienz-Architektur
Rechnen wir diese strategische Entscheidung mit dem spitzen Bleistift eines Finanzvorstands für ein typisches mittelständisches Industrieunternehmen mit 1.000 Bildschirmarbeitsplätzen über fünf Jahre (60 Monate) durch. Auf den ersten Blick erscheint das Angebot der großen Plattformkonzerne bequem: Man bucht zum bestehenden Office-Paket für rund 30 Euro pro Nutzer und Monat die KI-Zusatzlizenz hinzu.
Doch schon die reine Lizenzmathematik entlarvt dieses Modell als Kostenfalle: Bei 1.000 Nutzern summiert sich allein dieser KI-Aufschlag auf 000 Euro pro Jahr bzw. 1,8 Millionen Euro über fünf Jahre – ohne dass dem Unternehmen am Ende eine einzige eigene Server-GPU, ein eigenes Sprachmodell oder eine bereinigte Sicherheitsarchitektur gehört.
Noch schwerer wiegt das ungedeckte Risikopotenzial auf der Passivseite.
Kommt es infolge fehlender Berechtigungshygiene, unkontrollierter Schatten-KI oder mangelhafter Segmentierung zu einem erheblichen Sicherheits- oder Datenschutzvorfall, addieren sich die direkten Kosten aus Betriebsunterbrechung, externer Krisenforensik, Melde- und Rechtsanwaltskosten sowie Bußgeldern nach Art. 83 DSGVO bzw. § 65 BSIG (bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes) im gehobenen Mittelstand schnell auf 2,8 bis 4,5 Millionen Euro.
Demgegenüber steht das Investitions- und Betriebsbudget einer souveränen Sicherheits- und KI-Resilienz-Architektur.
Wer die Berechtigungs-Quarantäne automatisiert durchführt, ein eigenes lokales AI-Gateway samt dedizierten europäischen Inferenz-Knoten für offene Spitzenmodelle aufbaut, ein 24/7-SIEM/SOAR-Monitoring mit Out-of-Band-Alarmierung etabliert und seine Backups sowie Audit-Logs auf unveränderbarem WORM-Speicher (S3 Object Lock und Air Gap) verankert, investiert über fünf Jahre hinweg insgesamt 000 bis 520.000 Euro – weniger als ein Drittel der reinen Miet-Aufschläge der globalen Lizenzpakete, bei gleichzeitiger Senkung der Cyber-Versicherungsprämie um bis zu 35 Prozent.
| Bewertungsdimension |
Ungesteuerte Public-Cloud-KI & historischer Standard-Tenant |
Souveräne Zero-Trust-RAG- & NIS-2-Resilienz-Architektur |
| 1. Berechtigungs- & RAG-Indexierung |
Vollindexierung aller historisch überberechtigten SharePoint-/OneDrive-Ordner; hohe Gefahr interner Prompt-Exfiltration (HR-, M&A- und Margendaten). |
3-Stufen-Quarantäne: Automatischer ACL-Purge (-85 % Überberechtigung), Purview/MIP-Klassifizierung und kuratierter Scoped-RAG-Index mit Live-Security-Trimming. |
| 2. Geistiges Eigentum & Rechtsraum |
Abfluss von Prompts, Kontext-Vektoren und Metadaten in US-Hyperscaler-Clouds; dauerhafte Exposition gegenüber US CLOUD Act und FISA 702. |
100 % Verbleib im eigenen Rechtsraum: Offene Sprachmodelle (Open Weights) laufen auf eigenen oder dedizierten europäischen Servern direkt bei den Daten. |
| 3. EU AI Act (Art. 12 & 14) Nachweiskette |
Intransparente Blackbox-Modellwechsel des Anbieters; fehlende oder flüchtige Entscheidungs- und Quellenprotokolle bei Haftungsfragen. |
Lokales AI-Gateway protokolliert jeden Prompt, jedes herangezogene Quell-Dokument, die exakte Modellversion und die menschliche Freigabe revisionssicher. |
| 4. NIS-2 Meldekette (§ 32 BSIG) |
Manuelle Ad-hoc-Suche im Ernstfall; 24-Stunden-Frühwarnfrist und 72-Stunden-IoC-Bericht ans BSI werden mangels Telemetrie-Hoheit fast immer gerissen. |
Automatisierte 3-Stufen-Meldekette (≤ 24h Frühwarnung, ≤ 72h Schadensbild, ≤ 30 Tage Forensik) durch 24/7 SIEM/SOAR und Out-of-Band-Alarmierung. |
| 5. Forensik & Backup-Integrität |
Standard-Cloud-Snapshots im selben Administrations-Kontext; bei Kompromittierung des Haupt-Tenants sind Logs und Backups oft mitbetroffen. |
Unveränderlicher WORM-Speicher (S3 Object Lock im Compliance-Modus & logischer/physischer Air Gap); selbst Root-Admins können Beweise nicht löschen. |
| 6. Persönliche Haftung (§ 38 BSIG / § 43 GmbHG) |
Akutes Durchgriffsrisiko auf das Privatvermögen der Geschäftsleitung wegen Organisationsverschulden; Gefahr der Leistungsverweigerung durch D&O-Versicherer. |
Vollständige Enthaftung der Geschäftsführung durch dokumentierte Sorgfaltspflicht nach dem Stand der Technik; bis zu 35 % Rabatt auf Cyber-Policen. |
| 7. 5-Jahres-Vollkosten & Schadensrisiko |
1,8 Mio. € reine KI-Mietgebühren (bei 1.000 Seats) zzgl. 2,8 bis 4,5 Mio. € ungedecktes Schadens- und Bußgeldrisiko im Vorfallsfall. |
380 bis 520 Tsd. € 5-Jahres-Präventions- und Infrastrukturbudget; 0 € Per-Seat-KI-Steuer; geschütztes Privat- und Unternehmensvermögen. |
Die Architektur der Souveränität: Wie Sie Sprachmodelle zu Ihren Daten holen statt Ihr Gedächtnis zu vermieten
Der konstruktive Ausweg aus diesem Dilemma besteht ausdrücklich nicht darin, Künstliche Intelligenz durch Verbote aus dem Unternehmen zu verdrängen. Wer seinen Mitarbeitern aus Angst vor Haftungsrisiken leistungsfähige KI-Werkzeuge verweigert, erntet nicht Sicherheit, sondern unkontrollierte Schatten-KI: Die Beschäftigten kopieren vertrauliche Vertragstexte, Programmcode oder Kundenlisten dann eben auf privaten Endgeräten in ungeschützte Browser-Masken kostenloser Internetdienste.
Wahre Führung besteht darin, die Architektur vom Kopf auf die Füße zu stellen: Statt das gesamte Gedächtnis des Unternehmens in fremde Wolken hochzuladen, holt eine souveräne Organisation erstklassige, offene Sprachmodelle direkt zu ihren eigenen Daten.
Offene Gewichte, dedizierte europäische GPU-Knoten und das lokale AI-Gateway
Die technologische Reife der vergangenen achtzehn Monate hat das Kräfteverhältnis zwischen geschlossenen US-Plattformen und offenen Sprachmodellen (Open-Weights-Modellen wie Mistral, Llama oder Qwen) fundamental verschoben.
Für 95 Prozent aller unternehmerischen Kernaufgaben – das Durchsuchen technischer Dokumentationen, das Prüfen komplexer Leistungsverzeichnisse, die Auswertung von Lieferantenverträgen oder die Unterstützung in der Softwareentwicklung – erreichen spezialisierte offene Modelle auf eigener oder dediziert gemieteter europäischer GPU-Infrastruktur heute dieselbe Qualität wie geschlossene Modelle aus Übersee.
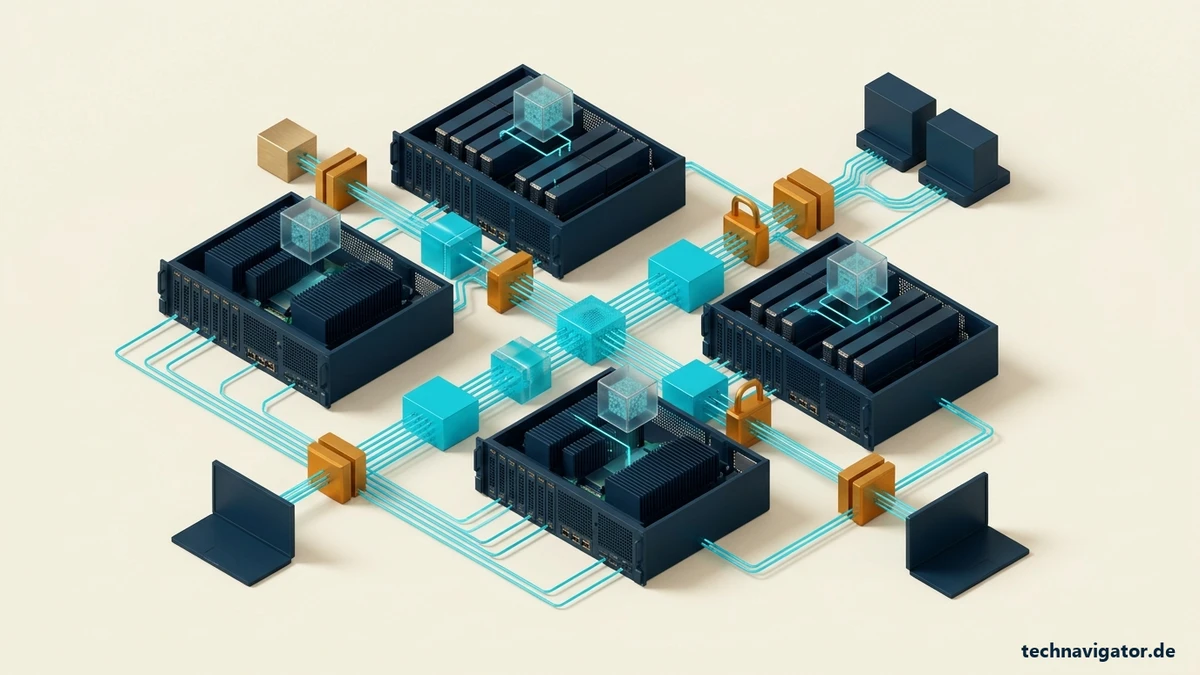
Das Herzstück dieser Architektur ist ein lokales AI-Gateway, das als einziger kontrollierter Ein- und Ausgangspunkt zwischen den Anwendern, den internen Wissensdatenbanken und den Sprachmodellen fungiert.
Es prüft in Echtzeit die Identität und Rolle des Nutzers, maskiert bei Bedarf sensible Personen- oder Geheimdaten am Prompt-Eingang, leitet vertrauliche Anfragen auf den internen Hochsicherheits-Cluster und schreibt automatisch den nach Artikel 12 EU AI Act geforderten kryptografischen Audit-Eintrag.
Security-Trimming zur Laufzeit und kryptografisch gesicherte Entscheidungsprotokolle
Ebenso entscheidend ist die Neuordnung der internen Wissenssuche (Scoped RAG). Statt einen einzigen Gesamtindex über alle verwaisten Dateiablagen zu stülpen, wird das Unternehmenswissen in klar abgegrenzte, kuratierte Wissensräume gegliedert.
Bei jeder Such- und Analyseanfrage führt die Vektor-Datenbank ein Live-Security-Trimming zur Laufzeit durch: Bevor auch nur ein einziger Textabschnitt an das Sprachmodell übergeben wird, gleicht die Datenbank das aktuelle Sicherheits-Token des anfragenden Mitarbeiters mit der Berechtigungsliste und dem Vertraulichkeits-Label des jeweiligen Quelldokuments ab.
Besitzt der Nutzer kein aktives Recht für genau diesen Wissensraum, existiert das Dokument für den Algorithmus in dieser Sitzung schlichtweg nicht.
Der verbindliche 3-Phasen-Handlungsleitfaden für Vorstand und Geschäftsführung (90-Tage-Programm)
Wie übersetzen Sie diese Erkenntnisse nun ohne jahrelange Beratungsprojekte in eine belastbare, haftungssichere Realität? In der Praxis hat sich ein straffes 90-Tage-Programm bewährt, das die technische Bereinigung unmittelbar mit der juristischen Enthaftung der Geschäftsleitung verbindet:
Berechtigungs-Quarantäne, ACL-Purge und Kassensturz der Schatten-KI (Tag 1 bis 30)
In den ersten dreißig Tagen gilt ein klarer Grundsatz: Keine Freischaltung unternehmensweiter KI-Suchindizes auf unbereinigten Bestandsdaten. Beauftragen Sie Ihre IT-Verantwortlichen mit einem automatisierten ACL-Purge über sämtliche Dateiablagen, SharePoint-Sites und Netzlaufwerke.
Skriptgestützt werden globale Freigaben der Kategorie „Jeder im Unternehmen“ sowie unbefristete Teil-Links (älter als 90 Tage) entfernt – das beseitigt rund 85 Prozent aller historischen Überberechtigungen. Parallel werden die Räume der Geschäftsführung, Personal-, Rechts- und Finanzabteilung technisch für jegliches KI-Crawling gesperrt.
Aufbau des lokalen AI-Gateways, Scoped-RAG-Whitelisting und unveränderlicher WORM-Speicher (Tag 31 bis 60)
Im zweiten Monat nimmt die souveräne Zielarchitektur den Betrieb auf. Sie installieren ein eigenes AI-Gateway mit offenen Referenzmodellen auf europäischen Servern ohne US-Durchgriff.
Für die Wissensarbeit geben Sie im Whitelisting-Verfahren geprüfte Wissensräume frei – etwa das Service-Handbuch-Archiv und die Angebotsbibliothek. Gleichzeitig leiten Sie alle Sicherheits- und KI-Gateway-Protokolle sowie kritische System-Backups auf einen unveränderlichen WORM-Speicher (S3 Object Lock im Compliance-Modus) mit logischer und physischer Trennung (Air Gap).
Automatisierung der 24/72-Stunden-Meldekette und gerichtsfeste Dokumentation der Geschäftsleiter-Sorgfaltspflicht (Tag 61 bis 90)
Im dritten Monat verbinden Sie die Technik mit der Organverantwortung. Die Sicherheitsüberwachung (SIEM/SOAR) wird so konfiguriert, dass kritische Anomalien automatisch einen Out-of-Band-Alarm auslösen und die Datengrundlage für die 24-Stunden-Frühwarnung sowie den 72-Stunden-Bericht nach § 32 BSIG bereitstellen.
Den Abschluss bildet ein formeller Geschäftsführungsbeschluss nach § 38 BSIG und Artikel 12/14 EU AI Act, der Richtlinien, Klassifizierungsmatrix, Notfall-Meldeplan sowie Schulungsnachweis dokumentiert und der Versicherung zur Prämienreduktion vorgelegt wird.