Europäische Clouds im Vergleich: Was deutsche Anbieter heute nachweisbar leisten – und wo Lücken bleiben

Von Mathias Diwo
Das Wichtigste in Kürze
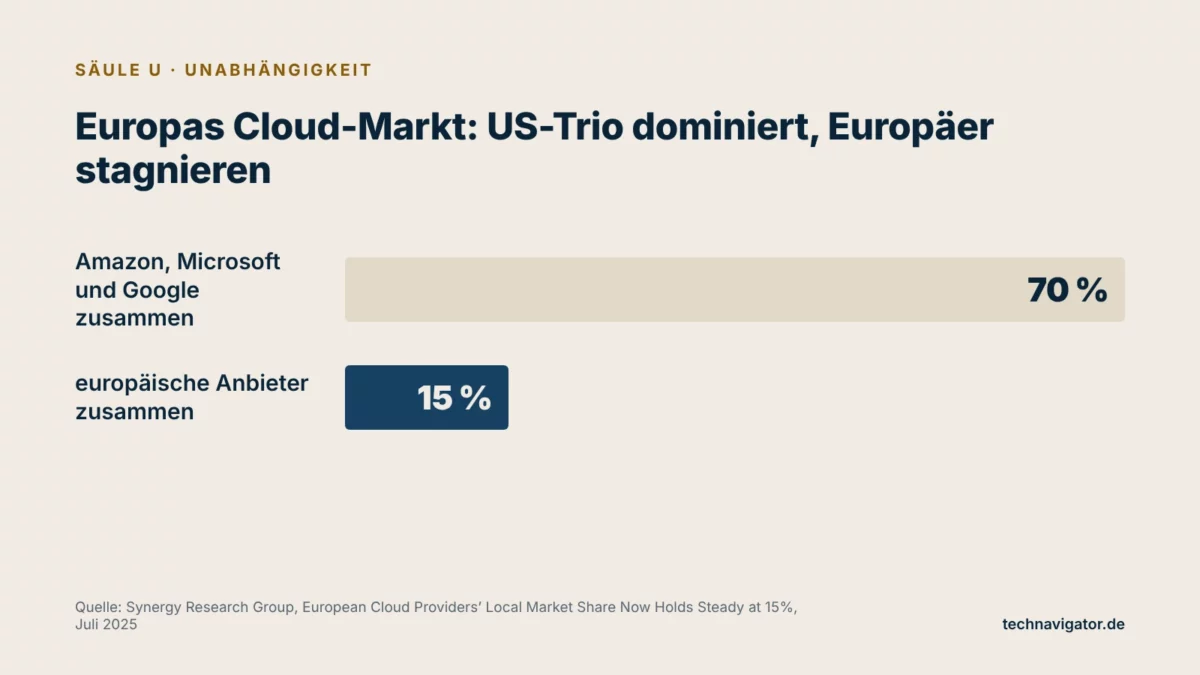
- ✓Kleiner Marktanteil, große Erwartung: Europäische Anbieter halten laut Synergy Research seit 2022 konstant rund 15 Prozent des europäischen Cloud-Marktes. Im Bitkom Cloud Report 2026 halten 85 Prozent der Unternehmen Deutschland für zu abhängig von US-Cloud-Anbietern.
- ✓Drei unterschiedliche Profile: STACKIT bietet ein breites Plattformportfolio mit Konzernrückhalt, IONOS Cloud ein breites Angebot einschließlich VMware-basierter Private Cloud, Hetzner eine schlanke Infrastruktur mit Schwerpunkt auf Rechenleistung und Speicher.
- ✓Testate sind belegt, aber unterschiedlich zugeschnitten: Alle drei weisen ein BSI-C5-Testat aus. Entscheidend ist, welche Dienste im Prüfumfang liegen und ob es sich um Typ 1 oder Typ 2 handelt.
- ✓Die Lücken liegen im Detail: Breite verwalteter Dienste, KI-Kapazitäten, Ökosystem und Preisstabilität entscheiden, ob ein Anbieter für einen konkreten Einsatz trägt – nicht das Etikett „europäisch“.
Die Debatte über europäische Cloud-Alternativen wird oft mit Bekenntnissen geführt. Hilfreicher ist ein Blick darauf, was die Anbieter nachweisbar anbieten, welche Prüfungen sie vorlegen und wo ihre Grenzen liegen. Dieser Beitrag vergleicht drei in Deutschland ansässige Anbieter auf Basis öffentlich zugänglicher Angaben. Er enthält keine eigenen Messwerte und keine Empfehlung; Leistungsdaten, Preise und Prüfumfänge ändern sich laufend und sind vor jeder Entscheidung aktuell zu erfragen.
Die Ausgangslage: Nachfrage und Marktmacht klaffen auseinander
Die Marktverhältnisse sind eindeutig. Nach Synergy Research („European Cloud Providers’ Local Market Share Now Holds Steady at 15%“, Juli 2025) vereinen Amazon, Microsoft und Google rund 70 Prozent des europäischen Marktes. Die größten europäischen Anbieter, SAP und Deutsche Telekom, kommen auf jeweils 2 Prozent. Synergy-Analyst John Dinsdale verweist darauf, dass US-Anbieter rund 10 Milliarden Euro pro Quartal in europäische Infrastruktur investieren.
Die Präferenzen der Kunden zeigen in eine andere Richtung. Im „Cloud Report 2026“ des Bitkom (Juni 2026) nutzen 71 Prozent der befragten Unternehmen aktuell US-Anbieter, aber nur 8 Prozent würden sie bevorzugen. Deutsche Anbieter nutzen 53 Prozent, bevorzugen würden sie 91 Prozent. Basis sind Unternehmen, für die das Herkunftsland des Anbieters eine Rolle spielt (n=589), beziehungsweise Unternehmen, die Cloud nutzen, planen oder diskutieren (n=598); Mehrfachnennungen waren offenkundig möglich.
Zugleich sagen 43 Prozent aller 603 befragten Unternehmen, dass es für ihre Anforderungen keine gleichwertigen europäischen Alternativen gibt. Diese Spannung ist der Kern der Frage, die dieser Vergleich beantworten will.
Drei Anbieter, drei Profile
STACKIT: Plattformbreite mit Konzernrückhalt
STACKIT ist die Cloud-Marke von Schwarz Digits, der IT- und Digitalsparte der Schwarz Gruppe. Das öffentlich dargestellte Portfolio umfasst neben Rechenleistung, Speicher und Netzwerk unter anderem eine Kubernetes Engine, Cloud Foundry, verwaltete Datenbanken für PostgreSQL, MongoDB, SQL Server und MariaDB, Messaging, Beobachtbarkeit, Schlüsselverwaltung, vertrauliche Rechenumgebungen sowie Dienste für Daten und KI wie „AI Model Serving“ (STACKIT, Produktübersicht, abgerufen Oktober 2026).
Ein C5-Testat Typ 2 erhielt STACKIT erstmals im August 2024 für vier Infrastrukturdienste: Compute Engine, Network & Security, Block Storage und Object Storage (Schwarz Digits, Pressemitteilung, August 2024).
Laut der aktuellen Zertifikatsseite umfasst der Typ-2-Bericht inzwischen 21 Produkte, darunter Kubernetes Engine, PostgreSQL Flex, MongoDB Flex, SQL Server Flex, Observability, Secrets Manager und AI Model Serving; den Prüfzeitraum nennt die Seite nicht. Daneben führt STACKIT unter anderem ein ISO-27001-Zertifikat auf Basis von IT-Grundschutz für die vier IaaS-Dienste, ISO/IEC 27017 und 27018 sowie TISAX an (STACKIT, Zertifikate, abgerufen Oktober 2026).
Die Schwarz Gruppe baut in Lübbenau ein Rechenzentrum mit einer Investition von 11 Milliarden Euro und anfänglich rund 200 Megawatt Anschlussleistung; der erste Bauabschnitt soll Ende 2027 fertig sein, installiert werden können sollen bis zu 100.000 KI-Chips (dpa-AFX, November 2025).
IONOS Cloud: Breites Angebot vom börsennotierten Anbieter
IONOS ist ein börsennotiertes Unternehmen. Für 2025 meldete die IONOS Group einen Umsatz von 1.316,9 Millionen Euro und rund 6,63 Millionen Kunden (IONOS, Geschäftszahlen 2025, März 2026) – Zahlen, die das gesamte Hosting- und Cloud-Geschäft umfassen. Das Cloud-Portfolio reicht von virtuellen Servern und GPU-Instanzen über verwaltetes Kubernetes, Datenbanken, Kafka und Objektspeicher bis zu einem „AI Model Hub“.
Eine Besonderheit ist die VMware-basierte Private Cloud im Angebot (IONOS Cloud, Produktseite, abgerufen Oktober 2026). Für Kunden, die einen Plattformwechsel scheuen, ist das ein Übergangsweg; zugleich bleibt das Lizenzrisiko der Virtualisierungsschicht erhalten.
Ein C5-Testat erhielt IONOS im November 2023 für Compute Engine, Cloud Cubes und S3 Object Storage; es handelte sich nach Unternehmensangaben um ein Testat Typ 1. Auch die aktuelle Schulungsplattform von IONOS Cloud nennt für diese Dienste ein Typ-1-Testat; ein Typ-2-Testat war in öffentlichen Anbieterquellen nicht auffindbar. Seit September 2022 ist IONOS zudem nach IT-Grundschutz zertifiziert; das ISO-27001-Zertifikat auf dieser Basis umfasst laut IONOS Compute Engine, Object Storage und Managed Kubernetes in deutschen Rechenzentren.
IONOS beteiligt sich am europäischen Förderprojekt IPCEI-CIS und hat im März 2025 gemeinsam mit Aruba und Dynamo eine offene Schnittstellenspezifikation für das Infrastrukturmanagement vorgestellt, die „Sovereign European Cloud API“ (IONOS Newsroom, März 2025). Nach Angaben des Anbieters zählt das ITZBund, der zentrale IT-Dienstleister des Bundes, zu den Kunden.
Hetzner: Schlanke Infrastruktur mit Preisfokus
Hetzner Online nennt Rechenzentrumsstandorte in Falkenstein, Nürnberg und Helsinki sowie in Hillsboro, Ashburn und Singapur. Die Cloud-Produktseite nennt virtuelle Server in mehreren Leistungsklassen, Firewalls, private Netzwerke, Load Balancer, S3-kompatiblen Objektspeicher und Speicherangebote für Datensicherung. Verwaltete Kubernetes-Dienste oder verwaltete Datenbanken sind dort nicht aufgeführt (Hetzner, Produktseite Cloud, abgerufen Oktober 2026).
Im März 2026 meldete Hetzner ein BSI-C5-Testat Typ 2; das Unternehmen ist außerdem nach ISO/IEC 27001:2022 zertifiziert (Hetzner, Mitteilung vom 25. März 2026 und Dokumentation zur Informationssicherheit). Die Mitteilung nennt weder einzelne Produkte noch den Prüfzeitraum; die Dokumentation spricht vom Sicherheitsniveau der Cloud-Dienste. Den genauen Prüfumfang weist erst der Testatbericht aus.
Zugleich zeigte 2026, dass auch europäische Anbieter von globalen Hardwaremärkten abhängen: Zum 1. April 2026 stiegen die Preise für Cloud-Server in Deutschland und Finnland je nach Tarif um rund 30 bis 37 Prozent, für Neu- und Bestandskunden, begründet mit höheren Hardware- und Betriebskosten (Tom’s Hardware, Februar 2026). Zum 15. Juni 2026 folgte eine weitere Anpassung für Neubestellungen und die Skalierung bestehender Cloud-Instanzen, begründet mit gestiegenen Beschaffungskosten etwa für Arbeitsspeicher und SSDs (Born City, Juni 2026).
Vergleich nach öffentlich zugänglichen Angaben (Stand Oktober 2026)
| Kriterium | STACKIT | IONOS Cloud | Hetzner |
|---|---|---|---|
| Eigentümer | Schwarz Gruppe (Schwarz Digits) | IONOS Group SE, börsennotiert | Hetzner Online GmbH |
| Schwerpunkt | Breite Plattform inkl. Kubernetes, Datenbanken, Daten- und KI-Diensten | Breite Plattform inkl. Kubernetes, Datenbanken, KI-Modellen und VMware-basierter Private Cloud | Virtuelle und dedizierte Server, Netzwerk, Objektspeicher |
| BSI C5 (laut Anbieter) | Typ 2; erstmals August 2024 für vier IaaS-Dienste, laut Zertifikatsseite inzwischen 21 Produkte inkl. Plattform- und KI-Diensten | Typ 1 seit November 2023 für Compute Engine, Cloud Cubes, S3 Object Storage; aktuellen Stand erfragen | Typ 2, gemeldet im März 2026 |
| Weitere Nachweise | ISO 27001 (auch auf Basis IT-Grundschutz), ISO 27017/27018, TISAX | IT-Grundschutz (seit 2022), ISO 27001 | ISO/IEC 27001:2022 |
| Verwaltete Dienste | Umfangreich | Umfangreich | Auf der Cloud-Produktseite keine verwalteten Kubernetes- oder Datenbankdienste genannt |
| Standorte | Keine Standortliste auf der Produktübersicht; Großrechenzentrum in Lübbenau im Bau | 18 Rechenzentren in Europa laut Produktseite | Deutschland, Finnland, USA, Singapur |
Die Tabelle beruht auf Selbstauskünften und Pressemitteilungen der Anbieter sowie auf Berichterstattung. Sie ersetzt keine Prüfung der Leistungsbeschreibungen, Prüfberichte und Vertragsbedingungen im Einzelfall.
Wo Lücken bleiben
Der Vergleich zeigt weniger einen Rückstand in der Grundinfrastruktur als Unterschiede in der Tiefe. Rechenleistung, Speicher und Netzwerk sind bei allen drei Anbietern verfügbar und Gegenstand von C5-Testaten, wenn auch mit unterschiedlichem Typ und Prüfumfang. Die Lücken öffnen sich dort, wo Unternehmen von Hyperscalern ein dichtes Netz verwalteter Spezialdienste gewohnt sind – von Datenanalyse über Identitätsdienste bis zu branchenspezifischen Angeboten und einem großen Marktplatz von Drittanbietern.
- Dienstebreite: Je stärker eine Anwendung auf verwaltete Plattformdienste angewiesen ist, desto genauer muss geprüft werden, ob ein gleichwertiger Dienst existiert oder selbst betrieben werden muss.
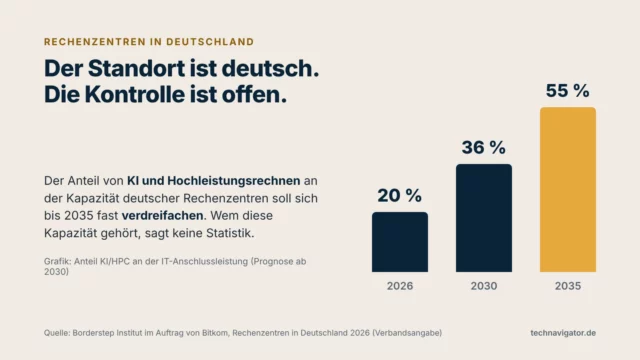
- KI-Kapazität: KI-Dienste und GPU-Kapazitäten werden ausgebaut, die großen Investitionen wie in Lübbenau sind jedoch erst ab 2027 wirksam. Für rechenintensive KI-Vorhaben ist Verfügbarkeit heute eine Planungsfrage.
- Ökosystem: Herstellerfreigaben für Unternehmenssoftware, Partnernetzwerke und verfügbare Fachkräfte mit Erfahrung auf der jeweiligen Plattform sind kleiner als bei den großen US-Anbietern.
- Preisstabilität: Die Anpassungen bei Hetzner 2026 zeigen, dass niedrige Einstiegspreise kein dauerhaftes Merkmal sind. Hardwarekosten treffen alle Anbieter.
- Anwendungsebene: Infrastruktur löst die Abhängigkeit bei Bürosoftware, Kollaboration und Geschäftsanwendungen nicht. Dafür braucht es eigene Entscheidungen.
Schwarzbrot Digital: Jeden Freitag die drei Entwicklungen der Woche, eingeordnet für Entscheider. Kostenlos anmelden
Der Rechtsrahmen: Herkunft ist ein Kriterium, kein Beweis
Für Anbieter mit Sitz in Deutschland stellt sich die Frage US-amerikanischer Herausgabeanordnungen nach dem US CLOUD Act anders als für Tochtergesellschaften von US-Konzernen. Wo ein europäischer Anbieter selbst Standorte oder Gesellschaften in den USA betreibt, ist das für die dort verarbeiteten Daten im Einzelfall zu bewerten. Herkunft reduziert ein Risiko, ersetzt aber keine Prüfung von Betriebsmodell, Lieferkette und Vertragsrecht.
Genau hier verändert sich der Bewertungsmaßstab. Die EU-Kommission hat im Oktober 2025 ein „Cloud Sovereignty Framework“ für ihre eigene Beschaffung vorgestellt, mit acht Souveränitätszielen und Stufen von SEAL-0 bis SEAL-4 (Europäische Kommission, Implementierungsleitfaden, 2026). Nach einer Auswertung von cosinex (April 2026) erhält die Lieferkette dabei mit 20 Prozent das höchste Gewicht. In ihrer ersten Ausschreibung vergab die Kommission vier Aufträge im Wert von bis zu 180 Millionen Euro über sechs Jahre; Mindestvoraussetzung war SEAL-2 (Europäische Kommission, April 2026).
Das BSI hat am 27. April 2026 die Kriterien C3A veröffentlicht. Sie orientieren sich am europäischen Rahmenwerk, setzen die Erfüllung von C5 voraus und entfalten nach BSI-Angaben keine regulative Wirkung; Anbieter sollen die Einhaltung per Audit nachweisen können (BSI, Pressemitteilung, April 2026). Nach einer Auswertung des Vergabeblogs (April 2026) gliedert sich C3A in sechs Souveränitätsdimensionen.
Hinzu kommt der Vorschlag für einen „Cloud and AI Development Act“, den die Kommission am 3. Juni 2026 vorgelegt hat. Er sieht einen einheitlichen EU-weiten Bewertungsrahmen für Cloud- und KI-Souveränität und einen Mechanismus für die Nutzung im öffentlichen Sektor vor (Europäische Kommission, Juni 2026); die Kanzlei Jones Day (Juni 2026) beschreibt vier Souveränitätsstufen. Der Vorschlag durchläuft noch das Gesetzgebungsverfahren, die genauen Schwellen sind offen. Absehbar ist: C5 bleibt die Sicherheitsbasis, Souveränität wird zusätzlich gemessen.
Ein denkbares Szenario
Ein denkbares Szenario: Ein mittelständischer Versicherungsmakler will 2027 seine Kundendatenplattform aus einer US-Cloud herauslösen. Die Prüfung ergibt, dass Rechenleistung, Objektspeicher und PostgreSQL bei mehreren europäischen Anbietern verfügbar sind; für einen Teil dieser Dienste liegen C5-Testate vor. Offen bleibt ein verwalteter Dienst für Dokumentenanalyse. Das Unternehmen entscheidet, diese Funktion zunächst über eine austauschbare Schnittstelle anzubinden und den Kern zu verlagern – mit dokumentierter Lücke statt ungeprüfter Annahme.
Europäische Cloud-Angebote: heute und 2028
| Bereich | Heute | 2028 (absehbar) |
|---|---|---|
| Marktanteil | Europäische Anbieter bei rund 15 Prozent in Europa (Synergy, 2025). | Abhängig von Beschaffungsregeln, Investitionen und Diensteausbau; ein Wechsel der Größenordnung ist nicht absehbar. |
| Nachweise | C5 als etablierter Sicherheitsnachweis; Prüfumfang je Dienst unterschiedlich. | C5 als Basis, ergänzend Souveränitätsbewertungen nach C3A oder EU-Rahmenwerken in Ausschreibungen. |
| Dienstebreite | Solide Infrastruktur, unterschiedliche Tiefe bei verwalteten Plattformdiensten. | Ausbau verwalteter Dienste und KI-Angebote; Lücken bei Spezialdiensten voraussichtlich weiterhin vorhanden. |
| KI-Kapazität | Begrenzt und im Aufbau. | Neue Großrechenzentren ab 2027 in Betrieb; Kapazität wird zum Wettbewerbsfaktor. |
| Beschaffung | Herkunft häufig als Wunsch, selten als prüfbares Kriterium. | Souveränitätsstufen werden in öffentlicher und regulierter Beschaffung messbar verlangt. |
Was Unternehmen aus dem Vergleich mitnehmen sollten
- Anforderungen vor Anbietern klären: Welche Workloads brauchen welche Dienste, welche Prüfnachweise und welches Souveränitätsniveau?
- Prüfumfang lesen: Bei C5-Testaten Typ und Dienstliste prüfen, nicht nur das Logo.
- Lücken dokumentieren: Fehlende Dienste benennen und entscheiden, ob sie selbst betrieben, extern angebunden oder vorerst beim bisherigen Anbieter belassen werden.
- Wechselfähigkeit erhalten: Auch bei europäischen Anbietern offene Schnittstellen und Standards bevorzugen – digitale Souveränität heißt nicht, die nächste Abhängigkeit einzugehen.
Einordnung: Europäische Cloud ist eine Architekturfrage
Der Vergleich zeigt drei ernstzunehmende Anbieter mit klar unterschiedlichen Profilen. Keiner von ihnen ist ein vollständiger Ersatz für das Gesamtportfolio eines US-Hyperscalers, und keiner muss es sein. Für viele Mittelstandsanwendungen genügt eine solide, geprüfte Infrastruktur mit einer überschaubaren Zahl verwalteter Dienste. Für andere bleibt die Lücke real.
Die Aufgabe der Führung liegt deshalb nicht in der Wahl eines Lagers, sondern in einer Architektur, die Anbieter austauschbar hält und Workloads dort platziert, wo Anforderungen und Nachweise zusammenpassen. Mit den neuen Bewertungsrahmen wird Souveränität in den nächsten zwei, drei Jahren prüfbar. Wie sich Wechselfähigkeit rechtlich und auf Ebene der Virtualisierung absichern lässt, behandeln die weiteren Beiträge der Säule Unabhängigkeit und digitale Souveränität. Wer seine Anforderungen bis dahin sauber formuliert hat, kann diese Prüfungen nutzen, statt von ihnen überrascht zu werden.
Fragen für die Geschäftsleitung
- Welche unserer Anwendungen benötigen welche Dienste wirklich? Liegt eine Zuordnung vor, die Infrastruktur, Plattformdienste und Spezialfunktionen trennt?
- Welches Souveränitätsniveau verlangen wir – und warum? Ist es aus Risiko und Regulierung abgeleitet oder aus einem allgemeinen Wunsch?
- Haben wir Prüfberichte gelesen oder nur Siegel gesehen? Wer im Haus prüft Typ, Umfang und Zeitraum von Testaten?
- Wie reagieren wir auf Preisänderungen eines europäischen Anbieters? Ist auch dort die Wechselfähigkeit vertraglich und technisch gesichert?
- Wo akzeptieren wir bewusst eine US-Abhängigkeit? Und ist diese Entscheidung dokumentiert und regelmäßig überprüft?
Häufige Fragen
Sind europäische Anbieter automatisch DSGVO-konformer als US-Anbieter?
Nein. Datenschutzkonformität hängt von der konkreten Verarbeitung, den Verträgen und den technischen Maßnahmen ab. Europäische Herkunft kann bestimmte Risiken verringern, etwa bei Herausgabeanordnungen aus Drittstaaten, ersetzt aber keine Prüfung.
Was ist der Unterschied zwischen C5 Typ 1 und Typ 2?
Ein Testat Typ 1 bestätigt, dass Kontrollen angemessen ausgestaltet sind. Ein Testat Typ 2 bestätigt zusätzlich, dass sie über einen definierten Zeitraum wirksam angewendet wurden. Für die Bewertung zählt außerdem, welche Dienste im Prüfumfang liegen.
Was ist C3A?
C3A („Criteria enabling Cloud Computing Autonomy“) ist ein im April 2026 vom BSI vorgestellter Kriterienkatalog zur Bewertung digitaler Souveränität von Cloud-Diensten. Er setzt die Erfüllung von C5 voraus, entfaltet nach BSI-Angaben keine regulative Wirkung und soll per Audit nachweisbar sein, ähnlich wie C5-Testate.
Gibt es eine eindeutige Empfehlung für einen der drei Anbieter?
Nein. Die Eignung hängt von den Anforderungen des jeweiligen Vorhabens ab. Dieser Vergleich ordnet öffentlich zugängliche Angaben ein; Leistungsbeschreibungen, Prüfberichte und Preise sind vor einer Entscheidung aktuell zu erfragen.
Quellen (25)
- Synergy Research Group: European Cloud Providers’ Local Market Share Now Holds Steady at 15%, Juli 2025
- Bitkom: Cloud Report 2026 (Studienbericht), Juni 2026
- STACKIT: Produktübersicht, Oktober 2026
- Schwarz Digits: C5 Type 2 certificate – STACKIT receives confirmation of the highest security standards for cloud services, August 2024
- STACKIT: Certificates (Zertifikate und Testate), Oktober 2026
- dpa-AFX (via Börse Online): Schwarz-Gruppe investiert elf Milliarden in Rechenzentrum im Spreewald, November 2025
- IONOS Group: IONOS Reports Successful 2025 Fiscal Year – Profitability at Record Levels, März 2026
- IONOS Group: IONOS receives C5 certification for Compute Engine, Cloud Cubes and S3 Object Storage, November 2023
- IONOS Cloud: The sovereign cloud for businesses and institutions (Produktseite), Oktober 2026
- IONOS Cloud: Security & Compliance (Schulungsplattform, Modul 3.5), Oktober 2026
- IONOS: For a digitally independent Europe – Major European cloud providers join forces to define new open API standard, März 2025
- IONOS: IPCEI-CIS – IONOS takes part in EU project to develop modern cloud and edge computing technologies, Dezember 2023
- IONOS Cloud: ITZBund vertraut IONOS (Anbieterseite), Oktober 2026
- Hetzner: Cloud (Produktseite), Oktober 2026
- Hetzner: Hetzner erhält BSI C5-Testat, März 2026
- Hetzner Docs: Informationssicherheit bei Hetzner, Oktober 2026
- Tom’s Hardware: Hetzner to raise prices by up to 37 percent from April 1, Februar 2026
- Born City: Hetzner Preiserhöhung für Server seit 15. Juni 2026, Juni 2026
- Europäische Kommission: Cloud Sovereignty Framework – Implementation guidance, 2026
- Europäische Kommission: Commission advances cloud sovereignty through strategic procurement, April 2026
- cosinex: Cloud Sovereignty Framework – Wie die EU digitale Souveränität in der Beschaffung messbar machen will, April 2026 (Sekundärquelle)
- BSI: C3A – BSI veröffentlicht Souveränitätskriterien für Cloud-Dienste (Pressemitteilung), April 2026
- Vergabeblog: BSI veröffentlicht C3A – neuer Maßstab für digitale Souveränität in der Cloud-Beschaffung, April 2026 (Sekundärquelle)
- Europäische Kommission: Proposal for the Cloud and AI Development Act (CADA), Juni 2026
- Jones Day: EU Tech Sovereignty Package With Major Implications for Digital Markets, Juni 2026 (Sekundärquelle)
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.
Einordnung, keine Beratung. Für die Bewertung im Einzelfall fachlichen Rat hinzuziehen.
Mathias Diwo
Gründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.
Vita und BücherSchwarzbrot Digital: jeden Freitag die drei Entwicklungen der Woche, eingeordnet für Entscheider.
Kostenlos. Dazu Kapitel 1 von „Das CxO-Paradox“ als Vorabdruck.
Bestätigung per E-Mail · Datenschutz