Fernwartung in der Betriebstechnik: Wer darf auf Ihre Anlagen zugreifen?

Von Mathias Diwo
Das Wichtigste in Kürze
- ✓Angriffswellen seit Oktober: Kommission, ENISA und Mitgliedstaaten bestätigen seit dem 11. Oktober 2026 Cybervorfälle an gewerblichen Kühlanlagen in mehreren EU-Staaten, mit einer neuen Welle am 1. und 2. November.
- ✓Der Weg führte über Fernzugänge: Nach Behördenangaben waren betroffene Steuerungen aus dem Internet erreichbar, oft für die Fernwartung durch Dienstleister.
- ✓Das Problem ist größer als Kühlanlagen: Gebäudetechnik, Produktion, Energie und Logistik hängen an ähnlichen Fernzugängen. Wer sie vergibt, verwaltet und widerruft, ist oft ungeklärt.
- ✓Fernwartung ist eine Zugangsfrage: Ein Fernwartungszugang ist ein Schlüssel. Er braucht ein Verzeichnis, einen Eigentümer, eine Laufzeit und eine Regel für den Entzug.
In der Nacht vom 11. auf den 12. Oktober 2026 schalteten Unbekannte nach Medienberichten die Kühlanlagen hunderter französischer Supermärkte in den Abtaumodus. Tiefkühlware taute auf und musste vernichtet werden. Drei Wochen später folgte eine zweite Welle, diesmal in mehreren Ländern gleichzeitig, darunter auch Deutschland.
Wer hinter den Angriffen steht, ist offen, und darüber zu spekulieren hilft niemandem. Für Unternehmen ist eine andere Frage wichtiger: Wie konnte jemand von außen auf diese Anlagen zugreifen? Die Antwort betrifft weit mehr als Supermärkte.
Was bisher bekannt ist
Am 4. November 2026 haben die Europäische Kommission, die EU-Cybersicherheitsagentur ENISA und die Mitgliedstaaten eine gemeinsame Erklärung veröffentlicht. Danach sind seit dem 11. Oktober gewerbliche Kühlanlagen und ähnliche Geräte in einer Reihe von EU-Staaten von Cybervorfällen betroffen. Am 1. und 2. November gab es eine neue Welle.
Die Erklärung nennt weder Täter noch Angriffsweg. Sie ruft Organisationen auf, die Erreichbarkeit der betroffenen Systeme sofort zu verringern, und verweist auf die Hinweise der nationalen Computer-Notfallteams.
Diese Hinweise werden konkreter. Das französische CERT-FR berichtete im Oktober über zahlreiche kompromittierte Fernsteuerungen für Kälteanlagen mehrerer Hersteller. Das irische Nationale Cybersicherheitszentrum spricht nach Medienberichten von Steuerungen, die direkt aus dem Internet erreichbar waren, etwa für die Fernwartung durch den Kältedienstleister.
Am 5. November haben auch US-Behörden, darunter die Cybersicherheitsbehörde CISA und das FBI, Betreiber von Kühl- und Kühlkettensystemen zur Absicherung aufgefordert.
Was das BSI empfiehlt
Das Bundesamt für Sicherheit in der Informationstechnik hat nach den ersten Angriffen im Oktober die Cybersicherheitsempfehlung BSI-CS 154 „Gefährdung durch internet-verbundene OT-Systeme“ veröffentlicht. OT steht für Operational Technology, also die Betriebstechnik, die Maschinen, Anlagen und Gebäude steuert. Die Empfehlung richtet sich ausdrücklich auch an Betreiber kleiner Anlagen.
Die wichtigsten Punkte sind schlicht:
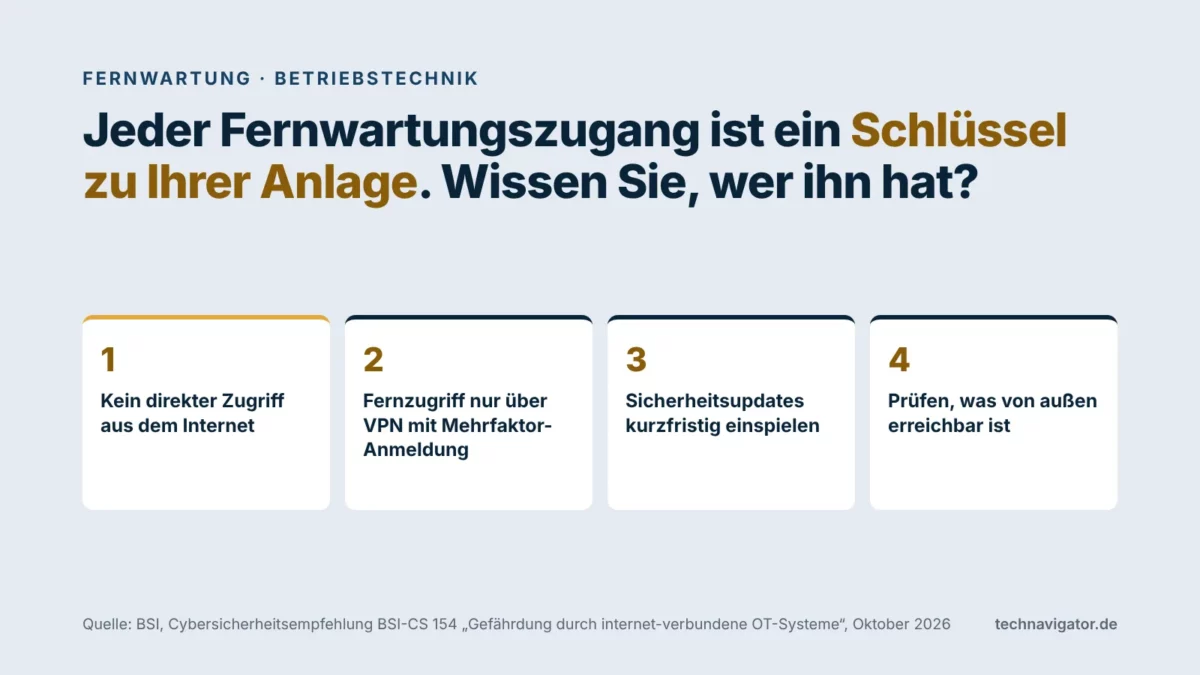
- Kein direkter Zugriff aus dem Internet auf Steuerungssysteme. Das BSI nennt dies die wichtigste Maßnahme.
- Fernzugriff nur über VPN mit Mehrfaktor-Anmeldung.
- Sicherheitsupdates kurzfristig einspielen.
- Selbst prüfen, ob eigene Geräte oder Anlagen aus dem Internet erreichbar sind.
Nach Einschätzung des BSI sind diese Maßnahmen leicht umzusetzen. Dass sie trotzdem vielerorts fehlten, liegt selten an der Technik. Es liegt daran, dass niemand im Unternehmen wusste, dass diese Zugänge existieren.
Warum Fernwartungszugänge entstehen und bleiben
Betriebstechnik wird selten von der IT-Abteilung beschafft. Kühlanlagen, Lüftung, Aufzüge, Photovoltaik, Produktionsmaschinen und Gebäudeleittechnik kommen über Facility Management, Produktion oder Technik ins Haus. Mit ihnen kommen Wartungsverträge, und mit den Wartungsverträgen Fernzugänge für den Dienstleister.
Diese Zugänge sind nützlich. Ein Techniker, der aus der Ferne einen Fehler erkennt, spart eine Anfahrt und verhindert Ausfälle. Die zentrale Steuerung von Anlagen kann außerdem helfen, Energie zu sparen. Das Problem ist nicht die Fernwartung, sondern dass sie oft auf dem einfachsten Weg eingerichtet wird: die Steuerung bekommt eine öffentlich erreichbare Adresse, ein Passwort, und das war es.
Danach geraten solche Zugänge in Vergessenheit. Der Dienstleister wechselt, der Mitarbeiter, der das Passwort kannte, geht, die Steuerung bekommt keine Updates mehr. Der Zugang bleibt bestehen, weil niemand weiß, dass er da ist. Nach Medienberichten fanden Sicherheitsforscher im Oktober mehrere Tausend Bedienoberflächen solcher Steuerungen offen im Netz.
Fernwartung als Zugangsfrage
Ein Fernwartungszugang ist im Kern ein Schlüssel. Ein Unternehmen würde nie einen Generalschlüssel für sein Werk an einen Dienstleister übergeben, ohne festzuhalten, wer ihn hat, wofür und bis wann. Bei digitalen Zugängen geschieht genau das täglich.
Damit wird die Fernwartung zu einer Frage, die über die einzelne Anlage hinausgeht. Wer darf auf die Betriebstechnik zugreifen? Wer entscheidet darüber? Wer bemerkt, wenn jemand zugreift, der es nicht sollte? Und wer kann einen Zugang sofort sperren, wenn ein Dienstleister angegriffen wird oder der Vertrag endet?
Das ist dieselbe Logik wie bei Benutzerkonten in der IT, nur dass sie in der Betriebstechnik selten angewandt wird. Ein Verzeichnis aller Zugänge, eine verantwortliche Person je Zugang, eine Laufzeit und eine Regel für den Entzug sind keine technischen Raffinessen, sondern Grundordnung.
Schwarzbrot Digital: Jeden Freitag die drei Entwicklungen der Woche, eingeordnet für Entscheider. Kostenlos anmelden
Wie sichere Fernwartung in der OT aussieht
Sichere OT-Fernwartung, oft auch OT-Remote-Access genannt, ist kein Produkt, sondern ein Bündel einfacher Regeln. Die Anbieter von Fernzugriffs-Lösungen setzen sie unterschiedlich um. Für die Auswahl und für die Prüfung bestehender Zugänge helfen fünf Fragen:
- Ein Weg statt vieler: Greifen Dienstleister über einen zentralen, geschützten Zugangspunkt zu, oder hat jede Anlage ihren eigenen Fernzugang ins Internet?
- Freigabe je Sitzung: Ist der Zugang dauerhaft offen, oder wird er für jeden Einsatz freigegeben und danach wieder geschlossen?
- Starke Authentifizierung: Meldet sich jede Person mit eigenem Konto und Mehrfaktor-Anmeldung an, oder teilen sich mehrere Techniker ein Passwort?
- Protokoll und Aufzeichnung: Lässt sich nachvollziehen, wer wann auf welches System zugegriffen hat und was dort geändert wurde?
- Getrennte Netze: Endet der Fernzugriff in der Zone der Anlage, oder erreicht er von dort weitere Systeme in IT und Produktion?
Wer tiefer einsteigen will, findet die Anforderungen im IT-Grundschutz des BSI im Baustein IND.3.2 „Fernwartung im industriellen Umfeld“. Für die technische Architektur hat sich in der Industrie die Normenreihe IEC 62443 durchgesetzt, die Netze in Zonen mit kontrollierten Übergängen gliedert. Der Grundgedanke deckt sich mit Zero Trust: Kein Zugang gilt als vertrauenswürdig, nur weil er einmal eingerichtet wurde.
Was der Rechtsrahmen verlangt
Für Einrichtungen, die unter die NIS-2-Umsetzung fallen, verlangt § 30 des BSI-Gesetzes Risikomanagementmaßnahmen, darunter Maßnahmen zur Sicherheit der Lieferkette und zur Zugriffskontrolle. Fernzugänge von Dienstleistern gehören zu beidem.
Auf der Herstellerseite wirkt der Cyber Resilience Act. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle melden. Ab dem 11. Dezember 2027 gelten die Hauptanforderungen, darunter sichere Voreinstellungen und die zeitnahe Behebung von Schwachstellen. Für bereits installierte Anlagen ändert das zunächst wenig.
Fernzugänge zur Betriebstechnik: Heute → Ende 2027
| Bereich | Heute, vielerorts | Ende 2027: wenn Zugänge geführt werden |
|---|---|---|
| Übersicht | Fernzugänge stehen in Wartungsverträgen, nicht in einem Verzeichnis. | Ein Zugangsverzeichnis für alle Anlagen mit Dienstleister, Zweck und Laufzeit. |
| Technik | Steuerungen teils direkt aus dem Internet erreichbar. | Fernzugriff nur über gesicherte, protokollierte Verbindungen mit Mehrfaktor-Anmeldung. |
| Verantwortung | Betriebstechnik liegt bei Facility Management oder Produktion, Sicherheit bei der IT. | Eine benannte Verantwortung für die Sicherheit der Betriebstechnik. |
| Verträge | Wartungsverträge regeln Reaktionszeiten, nicht Zugangsrechte. | Sicherheitsanforderungen, Meldepflichten und Zugangsregeln als Vertragsbestandteil. |
| Hersteller | Unsichere Voreinstellungen und fehlende Updates bei älteren Geräten. | Neue Produkte mit sicheren Voreinstellungen nach Cyber Resilience Act. |
Was Unternehmen jetzt tun sollten
Die Empfehlungen des BSI sind der erste Schritt. Damit sie nicht in einem halben Jahr wieder vergessen sind, braucht es eine Ordnung dahinter:
- Bestand aufnehmen: Alle Anlagen erfassen, die aus der Ferne erreichbar sind, mit Standort, Hersteller, Dienstleister und Art des Zugangs. Dienstleister direkt fragen, ob ihre Steuerung aus dem Internet erreichbar ist.
- Offene Zugänge schließen: Direkte Internetverbindungen beenden und Fernzugriff nur über gesicherte Wege zulassen.
- Zuständigkeit klären: Eine Person verantwortet die Sicherheit der Betriebstechnik, auch wenn die Anlagen in anderen Bereichen betrieben werden.
- Verträge ergänzen: In Wartungsverträgen festhalten, wie Zugänge eingerichtet, protokolliert, gemeldet und beendet werden.
- Den Ernstfall üben: Prüfen, wie schnell sich alle Fernzugänge eines Standorts sperren lassen und wie der Betrieb dann weiterläuft.
Wie Unternehmen ihre Netze grundsätzlich gegen die Ausbreitung von Angriffen absichern, behandelt der Leitfaden zur Netzwerksicherheit mit Zero Trust und Mikrosegmentierung.
Fragen für die Geschäftsleitung
- Wie viele Fernzugänge zu unserer Betriebstechnik gibt es, und wer hat sie? Gibt es darauf eine Antwort, oder nur eine Schätzung?
- Ist eine unserer Anlagensteuerungen heute direkt aus dem Internet erreichbar?
- Wer ist bei uns für die Sicherheit der Betriebstechnik verantwortlich?
- Wie schnell könnten wir alle Fernzugänge eines Standorts sperren, wenn ein Dienstleister angegriffen wird?
Häufige Fragen
Was ist bei den Angriffen auf Kühlanlagen passiert?
Seit dem 11. Oktober 2026 wurden nach einer gemeinsamen Erklärung von Kommission, ENISA und Mitgliedstaaten gewerbliche Kühlanlagen in mehreren EU-Staaten manipuliert, mit einer neuen Welle am 1. und 2. November. Wer dahintersteht, ist nicht bekannt.
Was empfiehlt das BSI?
In der Cybersicherheitsempfehlung BSI-CS 154: keinen direkten Zugriff aus dem Internet auf Steuerungssysteme, Fernzugriff nur über VPN mit Mehrfaktor-Anmeldung, Sicherheitsupdates kurzfristig einspielen und prüfen, welche eigenen Anlagen von außen erreichbar sind.
Was ist Betriebstechnik (OT)?
Operational Technology bezeichnet die Systeme, die physische Prozesse steuern und überwachen, etwa Produktionsanlagen, Gebäudetechnik, Kühlung oder Energieversorgung. Sie wird oft getrennt von der klassischen IT beschafft und betrieben. Fernwartung in der OT heißt, dass Hersteller oder Dienstleister aus der Ferne auf diese Systeme zugreifen, um Fehler zu erkennen, Einstellungen zu ändern oder Updates einzuspielen.
Betrifft das nur Supermärkte?
Nein. Die Angriffe trafen Kühlanlagen, das zugrunde liegende Problem betrifft jede Betriebstechnik mit Fernwartungszugang: Gebäudeleittechnik, Produktionsmaschinen, Energieanlagen und Logistik.
Quellen (6)
- ENISA: Joint statement on cyber incidents in refrigeration systems across the EU, November 2026
- Bundesamt für Sicherheit in der Informationstechnik: BSI-CS 154 – Gefährdung durch internet-verbundene OT-Systeme, Oktober 2026
- it-daily: BSI warnt vor offen erreichbaren Steuerungsanlagen, Oktober 2026 (Sekundärquelle)
- news.at: Cyberangriffe auf Supermarkt-Kühlanlagen in Europa, November 2026 (Sekundärquelle; Verweis auf CERT-FR CERTFR-2026-ALE-012)
- Malwarebytes: Angriffe auf Supermärkte und Blutkonservenlager veranlassen die USA zu einer Warnung, November 2026 (Sekundärquelle)
- BSI-Gesetz (BSIG), § 30 Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen, gesetze-im-internet.de
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.
Einordnung, keine Beratung. Für die Bewertung im Einzelfall fachlichen Rat hinzuziehen.
Mathias Diwo
Gründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.
Vita und BücherSchwarzbrot Digital: jeden Freitag die drei Entwicklungen der Woche, eingeordnet für Entscheider.
Kostenlos. Dazu Kapitel 1 von „Das CxO-Paradox“ als Vorabdruck.
Bestätigung per E-Mail · Datenschutz