
⚡ TechNavigator Briefing
🔓 Frei lesbar
TechNavigator Briefing: Ein Zertifikat ist kein Urteil – warum sich Kontrolle nicht einkaufen lässt
Mathias Diwo
·
Briefing vom 3. November 2026
·
⏱️ 9 Min. Lesezeit
🧭 Das Wichtigste in Kürze (Executive Summary):
Unternehmen kaufen Kontrolle als Produkt – Lizenzen, Zertifikate, Treuhand-Clouds, Service-Level-Verträge – und geben dabei genau die Urteilskraft ab, die Kontrolle ausmacht. Gerade jetzt, da Regulierung vom Papier zur Prüfung wandert, wird dieser Irrtum teuer.
TechNavigator Briefing · Frei zugänglich
Von Mathias Diwo · Lesezeit: 8 Minuten
Ein Zertifikat ist kein Urteil: Warum sich Kontrolle nicht einkaufen lässt
Unternehmen kaufen Kontrolle als Produkt – Lizenzen, Zertifikate, Treuhand-Clouds, Service-Level-Verträge – und geben dabei genau die Urteilskraft ab, die Kontrolle ausmacht. Gerade jetzt, da Regulierung vom Papier zur Prüfung wandert, wird dieser Irrtum teuer.
Von Mathias Diwo
Herausgeber von TechNavigator · Autor von „Das CxO-Paradox“
In vielen Sitzungszimmern hängt eine stille Gewissheit in der Luft. Sie lautet: Wir sind abgesichert. Der Rechenzentrumsbetreiber ist zertifiziert, der Cloud-Anbieter verspricht Datenhaltung in Europa, der Dienstleister hat eine Verfügbarkeit von 99,9 Prozent vertraglich zugesagt, und im Ordner liegt der aktuelle Prüfbericht. Wer fragt, ob das Unternehmen seine digitale Lage im Griff hat, bekommt einen Stapel Dokumente zur Antwort.
Diese Gewissheit ist verständlich. Sie ist auch bequem. Und sie beruht auf einer Verwechslung, die sich durch die gesamte Art zieht, wie Organisationen heute über Technologie entscheiden: der Verwechslung von Nachweis und Verständnis.
Was ein Zertifikat leistet – und was nicht
Zertifikate sind keine Erfindung von Bürokraten, die Unternehmen das Leben schwer machen wollen. Sie erfüllen eine nützliche Aufgabe. Ein Prüfer schaut sich einen klar umrissenen Gegenstand an, misst ihn an einem festgelegten Maßstab und bestätigt zu einem bestimmten Zeitpunkt, dass die Anforderungen erfüllt waren. Das spart Arbeit, schafft eine gemeinsame Sprache zwischen Einkauf und Anbieter und setzt eine Untergrenze, unter die niemand fallen sollte.
Doch in dieser Beschreibung stecken drei Einschränkungen, die im Alltag regelmäßig übersehen werden.
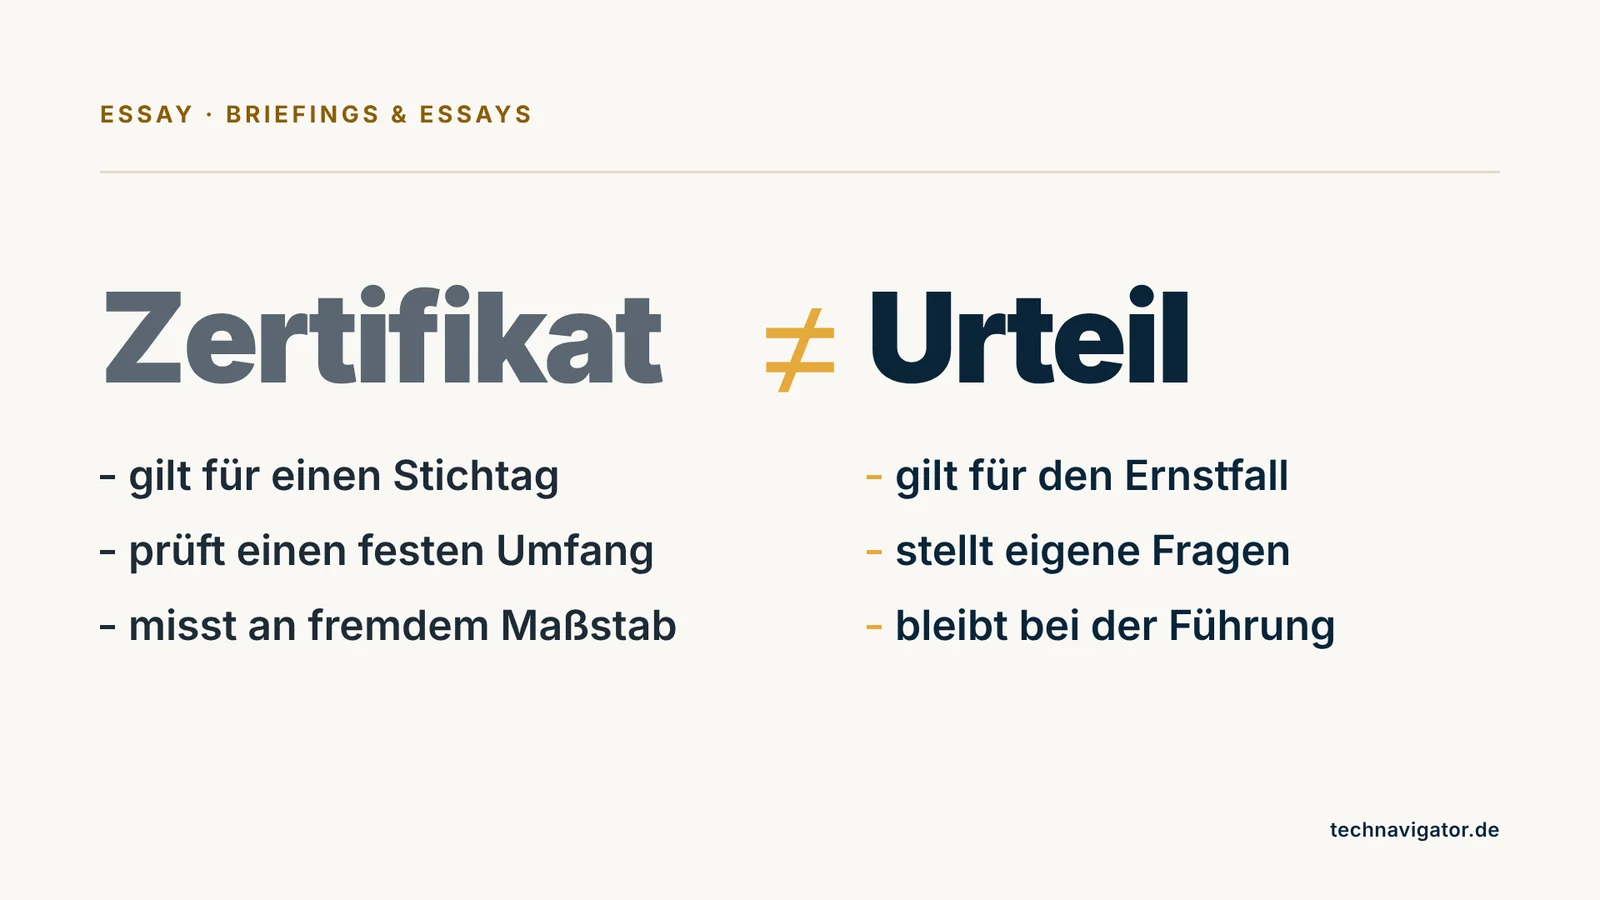
Die erste ist der Gegenstand. Ein Zertifikat bezieht sich auf einen Geltungsbereich – einen Standort, einen Prozess, ein bestimmtes Leistungspaket. Ob genau der Dienst, den Ihr Unternehmen nutzt, in diesem Geltungsbereich liegt, steht oft erst im Anhang. Und ob Ihre eigene Nutzung dieses Dienstes sicher gestaltet ist, steht in keinem Zertifikat des Anbieters.
Die zweite ist der Stichtag. Ein Prüfbericht beschreibt einen Zustand zu einem Zeitpunkt. Systeme ändern sich, Teams wechseln, neue Abhängigkeiten entstehen zwischen zwei Prüfungen. Das Papier altert schneller, als es aussieht.
Die dritte ist der Maßstab. Ein Zertifikat beantwortet die Frage, ob bestimmte Anforderungen erfüllt sind. Es beantwortet nicht die Frage, ob diese Anforderungen für Ihre Lage die richtigen sind. Ob ein Unternehmen im Ernstfall handlungsfähig bleibt, ob es einen Anbieter verlassen kann, ob es versteht, was in seinen eigenen Systemen geschieht – das sind Fragen, die kein externer Prüfer stellvertretend beantworten kann.
Ein Zertifikat belegt, dass ein Prozess geprüft wurde. Es belegt nicht, dass Sie ihn verstehen.
Ähnliches gilt für Service-Level-Verträge. Eine zugesagte Verfügbarkeit klingt nach Sicherheit, ist aber zunächst eine Preisvereinbarung: Sie regelt, was der Anbieter schuldet, wenn er die Zusage verfehlt – meist eine Gutschrift auf die nächste Rechnung. Sie regelt nicht, was Ihrem Unternehmen in der Zwischenzeit entgeht. Ein Vertrag kann einen Schaden verteilen. Er kann ihn nicht verhindern. Wer ein Service-Level als Beleg für die eigene Handlungsfähigkeit liest, verwechselt Haftung mit Kontrolle.
Und auch Treuhandmodelle verdienen einen zweiten Blick. Die Idee, einen vertrauenswürdigen Dritten zwischen Kunde und Anbieter zu schalten, kann tragfähig sein. Ob sie es ist, hängt davon ab, was der Treuhänder tatsächlich kontrolliert: den Zugang zu Daten, die Schlüssel, die Freigabe von Änderungen – oder nur den Namen auf dem Vertrag. Diese Frage beantwortet kein Werbeprospekt. Sie lässt sich nur am konkreten Betriebsmodell klären.
Wie aus einem Nachweis ein Ersatz wird
Problematisch wird es nicht, weil Unternehmen Zertifikate verlangen. Problematisch wird es, wenn das Zertifikat an die Stelle der eigenen Prüfung tritt. Dieser Übergang geschieht selten bewusst. Er vollzieht sich in kleinen, jeweils vernünftigen Schritten.
Am Anfang steht eine berechtigte Arbeitsteilung: Der Anbieter kennt seine Technik besser als der Kunde, also verlässt man sich auf seine Nachweise. Dann wächst die Zahl der Dienste, die Zahl der Verträge, die Zahl der Prüfberichte. Niemand im Haus hat mehr den Überblick, also wird die Ablage selbst zum Beleg: Wenn für jeden Dienst ein Zertifikat vorliegt, muss doch alles in Ordnung sein. Am Ende ist die Fähigkeit, einen Dienst selbst zu beurteilen, nicht mehr vorhanden – und niemand hat entschieden, dass sie verschwinden soll.
Hier liegt der Kern dessen, was man das CxO-Paradox nennen kann: Noch nie haben Organisationen so viel Geld für Technologie, Compliance und externe Expertise ausgegeben. Und selten hatten sie so wenig Kontrolle über ihre eigene digitale Zukunft. Kontrolle wurde eingekauft – als Produkt, als Siegel, als Vertragsklausel. Die Urteilskraft, die Kontrolle erst ausmacht, wurde dabei stillschweigend mit ausgelagert.
Souveränität als Etikett
Besonders deutlich zeigt sich dieser Mechanismus beim Thema Digitale Souveränität. Kaum ein Begriff hat in den vergangenen Jahren eine so steile Karriere gemacht. Und kaum ein Begriff wird so häufig als Etikett verkauft.
Angebote mit Namen, in denen „souverän“, „sovereign“ oder „Treuhand“ vorkommt, sind zahlreich. Manche dieser Angebote verändern tatsächlich etwas an der Kontrolle über Daten, Schlüssel und Betrieb. Andere verändern vor allem die Verpackung: Die Rechenzentren stehen in Europa, die Abhängigkeit von Software, Identitätsdiensten und Updates bleibt unverändert. Für dieses Phänomen hat sich der Begriff „Sovereignty Washing“ eingebürgert – die Vermarktung bestehender Abhängigkeiten als Unabhängigkeit.
Das Etikett ist dabei nicht das eigentliche Problem. Das Problem entsteht, wenn der Käufer das Etikett für die Antwort hält. Ob ein Angebot die eigene Handlungsfähigkeit stärkt, lässt sich nicht am Produktnamen ablesen. Es lässt sich nur prüfen: Wer hält die Schlüssel? Wer kann Updates erzwingen oder verweigern? Welcher Rechtsordnung unterliegt der Anbieter, und was folgt daraus? Wie kommen die Daten wieder heraus – und in welchem Zustand?
Aus Papier wird Prüfung
Bemerkenswert ist, dass die Regulierung gerade in eine ähnliche Richtung wandert. Sie fragt zunehmend nicht mehr nur, ob ein Dokument existiert, sondern ob eine Organisation belegen kann, was sie tut.
Das deutsche Gesetz zur Umsetzung der NIS-2-Richtlinie verpflichtet die Geschäftsleitungen betroffener Einrichtungen in § 38 BSIG, die vorgeschriebenen Maßnahmen zum Risikomanagement umzusetzen und ihre Umsetzung zu überwachen; zudem müssen sie regelmäßig an Schulungen teilnehmen. Die gesetzliche Registrierungsfrist ist seit März 2026 abgelaufen, doch die Lücke bleibt: Laut BSI hatten sich bis zum 30. September 2026 gut 20.000 Einrichtungen registriert; das BSI selbst rechnet mit rund 29.500 beaufsichtigten Einrichtungen. Wer den nächsten Schritt erwartet, erwartet Nachweise.
Auf europäischer Ebene hat die Kommission im Juni 2026 den Entwurf eines „Cloud and AI Development Act“ vorgelegt. Er sieht unter anderem ein vierstufiges Bewertungsschema für Cloud-Dienste vor; für die höheren Stufen ist eine unabhängige Prüfung vorgesehen, und bestimmte öffentliche Stellen dürften nur noch Dienste dieser höheren Stufen beziehen. Der Vorschlag ist laut Europäischem Parlament noch im Gesetzgebungsverfahren. Aber die Richtung ist klar: Souveränität soll nicht mehr am Etikett gemessen werden, sondern an geprüften Kriterien.
Man könnte meinen, das löse das Problem. Mehr Prüfung, bessere Siegel, klarere Stufen – dann ist Kontrolle doch wieder einkaufbar. Doch das wäre derselbe Irrtum in neuer Form. Ein besseres Zertifikat ist immer noch ein Zertifikat. Es kann die Untergrenze anheben. Es kann die eigene Entscheidung nicht ersetzen, welche Abhängigkeiten ein Unternehmen eingehen will und welche nicht.
Wie eigenes Urteil konkret aussieht
Urteilskraft klingt nach einer Charaktereigenschaft. In Organisationen ist sie vor allem eine Fähigkeit, die man aufbauen, üben und verlieren kann. Sie zeigt sich an wenigen, sehr praktischen Stellen.
Erstens an den Fragen, die gestellt werden. Eine Geschäftsleitung, die Technologie führt, fragt nicht „Ist das zertifiziert?“, sondern „Was genau ist geprüft, für welchen Zeitraum, und was davon betrifft uns?“. Sie fragt nicht „Ist das souverän?“, sondern „Was können wir tun, wenn dieser Anbieter morgen die Preise verdoppelt, den Dienst einstellt oder einer Anordnung folgen muss?“. Diese Fragen erfordern kein technisches Detailwissen. Sie erfordern die Bereitschaft, eine Antwort zu verlangen, die man selbst nachvollziehen kann.
Zweitens am geprüften Ausstieg. Ein Ausstiegsrecht im Vertrag ist wenig wert, solange niemand weiß, ob der Ausstieg praktisch gelingt. Organisationen mit eigenem Urteil prüfen das, bevor sie unterschreiben: Welche Daten liegen in welchem Format vor? Wie lange würde ein Wechsel dauern, was würde er kosten, wer könnte ihn durchführen? Ein Ausstieg muss nicht jederzeit vollzogen werden. Er muss jederzeit möglich sein. Und das lässt sich nur durch einen Test belegen, nicht durch eine Klausel.
Drittens an der Verantwortlichkeit. Für jede wesentliche Abhängigkeit gibt es im Unternehmen eine Person, die sie versteht, beschreiben kann und vertritt. Nicht der Anbieter, nicht der Prüfer, nicht ein Gremium ohne Gesicht. Wenn die Frage „Wer bei uns kann erklären, wie dieser Dienst funktioniert und was passiert, wenn er ausfällt?“ mit Schweigen beantwortet wird, ist die Kontrolle bereits abgegeben – unabhängig davon, wie viele Siegel im Ordner liegen.
Viertens an der Übung. Notfallpläne, Wiederanlaufkonzepte und Prüfberichte beschreiben, was passieren soll. Übungen zeigen, was passiert. Eine Organisation, die einmal im Jahr unter realistischen Bedingungen testet, ob sich eine Sicherung zurückspielen lässt oder ob der Betrieb ohne den wichtigsten Dienstleister weiterläuft, weiß mehr über ihre Lage als jede, die nur die Dokumente aktualisiert.
Was das für die Führung bedeutet
Es wäre ein Missverständnis, aus all dem eine Absage an Zertifikate, Standards oder spezialisierte Anbieter abzuleiten. Arbeitsteilung bleibt richtig. Niemand muss ein Rechenzentrum selbst betreiben, um es beurteilen zu können. Aber jede Organisation muss die Fähigkeit behalten, das Urteil selbst zu fällen. Betrieb lässt sich auslagern. Urteilskraft nicht.
Für Geschäftsleitungen bedeutet das eine unbequeme, aber klärende Verschiebung. Die Frage „Sind wir abgesichert?“ wird ersetzt durch die Frage „Verstehen wir, wovon wir abhängig sind – und haben wir uns bewusst dafür entschieden?“. Die erste Frage lässt sich mit einem Ordner beantworten. Die zweite nur mit eigenem Denken.
Das ist mehr Arbeit. Es ist auch die einzige Form von Kontrolle, die im Ernstfall trägt. Denn wenn ein Dienst ausfällt, ein Anbieter seine Bedingungen ändert oder ein Prüfer Nachweise verlangt, hilft kein Siegel. Dann hilft nur, was die Organisation selbst weiß, selbst kann und selbst entschieden hat.
Drei Fragen für die nächste Sitzung
- Für unsere drei wichtigsten digitalen Abhängigkeiten: Wer bei uns kann erklären, was geprüft ist, was nicht – und was wir tun, wenn der Anbieter ausfällt?
- Für den nächsten großen Vertrag: Haben wir den Ausstieg vor der Unterschrift praktisch geprüft, oder nur vertraglich vereinbart?
- Für unsere Nachweise: Würden sie belegen, dass wir unsere Pflichten verstehen und erfüllen – oder nur, dass wir sie dokumentiert haben?
Die sieben Thesen, die hinter dieser Ausgabe stehen, finden Sie im Manifest „Kontrolle ist keine Ware“ unter technavigator.de/manifest. Und wenn Sie diese Fragen jede Woche an aktuellen Entwicklungen weiterdenken möchten: Schwarzbrot Digital erscheint jeden Freitag.
Quellen
- Bundesministerium der Justiz: § 38 BSIG (Fassung NIS-2-Umsetzungsgesetz), Oktober 2026
- BSI: NIS-2 in Zahlen, Stand 30.09.2026
- BSI: Cybersicherheitsrecht – NIS-2-Umsetzungsgesetz ab morgen in Kraft, Dezember 2025
- Europäisches Parlament: Legislative Train „Cloud and AI Development Act“, September 2026
*** Keine Rechtsberatung. Dieser Beitrag ordnet rechtliche Rahmenbedingungen strategisch ein und ersetzt keine Rechtsberatung im Einzelfall.
Weiterführende Vertiefung am Donnerstag
Der Vorstand 2030
Während diese Ausgabe beschreibt, warum sich Urteil nicht einkaufen lässt, zeigt das TechNavigator Plus am Donnerstag ausführlich, welche Entscheidungen bis 2030 nicht mehr delegierbar sind.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.