
TechNavigator Plus #001 – Der Vorstand 2030: Fünf Entscheidungen, die sich nicht mehr delegieren lassen
Das Wichtigste in Kürze
- ✓Die Verschiebung läuft bereits: Abhängigkeiten, KI und Nachweispflichten machen Technologie zur Frage des Geschäftsmodells. Gesetze wie das neue BSI-Gesetz oder DORA schreiben nur fest, was ohnehin geschieht.
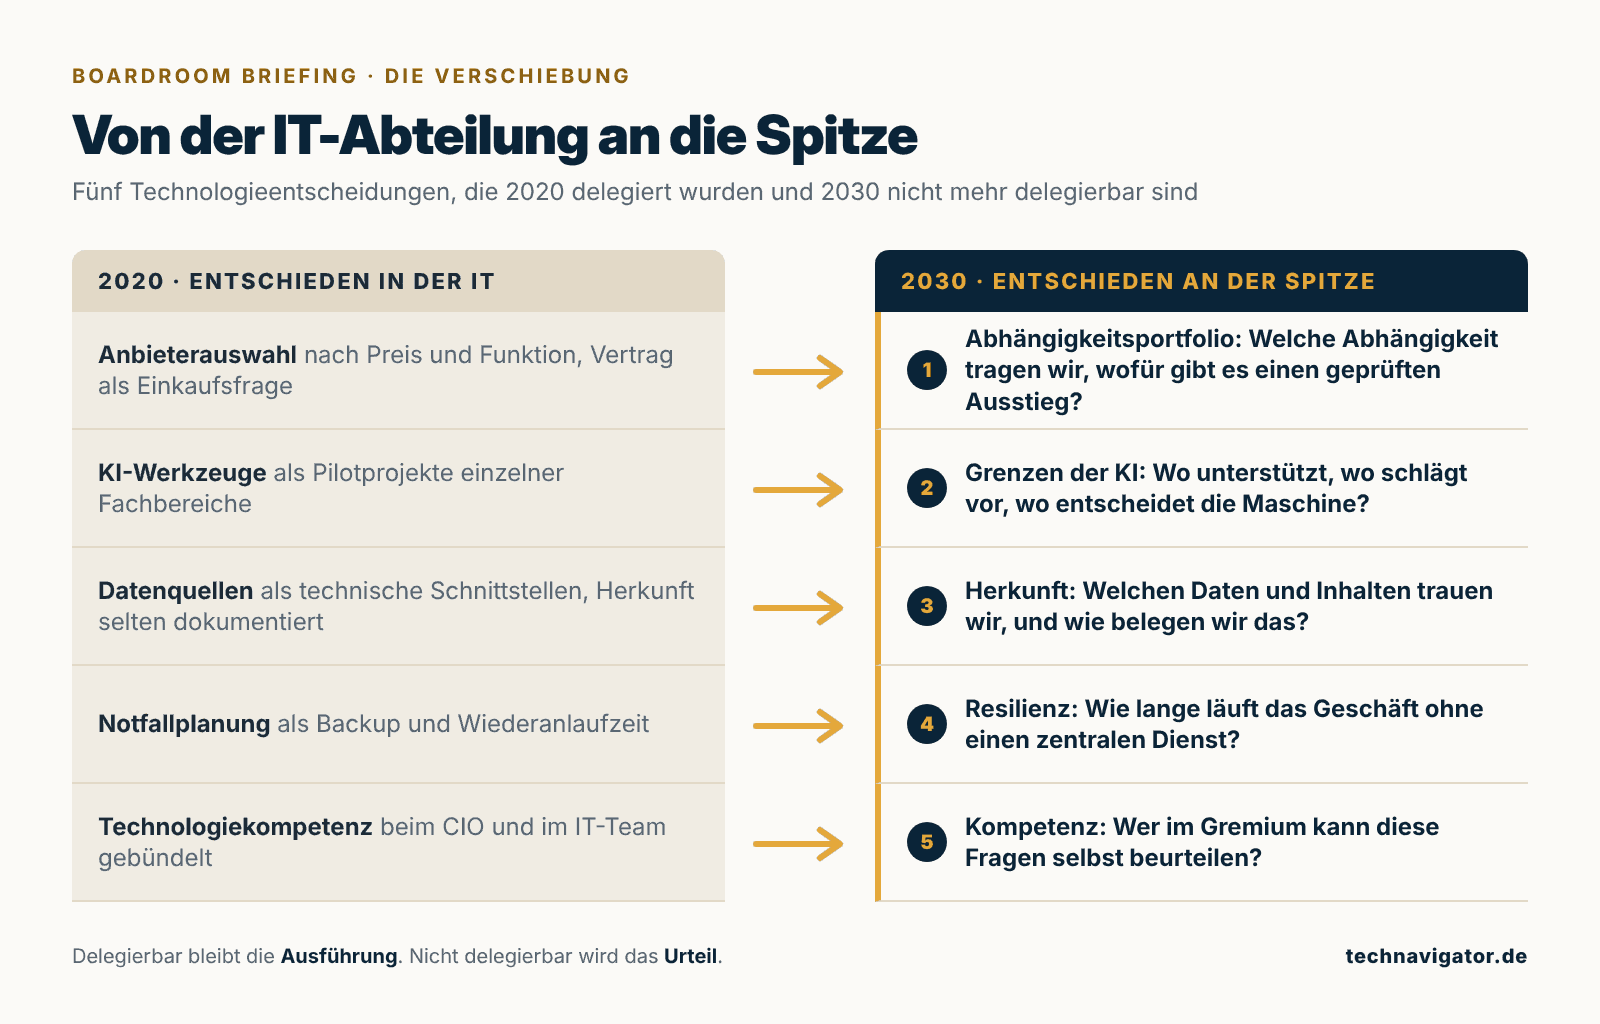
- ✓Fünf Entscheidungen bleiben oben: das Abhängigkeitsportfolio, die Grenzen der KI, die Herkunft von Daten und Inhalten, Resilienz als Geschäftsmodellfrage und die Kompetenz im eigenen Gremium.
- ✓Delegierbar bleibt die Ausführung, nicht das Urteil: Die IT setzt um. Welche Abhängigkeiten das Unternehmen eingeht und welche Risiken es trägt, entscheidet die Spitze – und muss es begründen können.
- ✓Die Lücke ist messbar: 71 Prozent der von PwC befragten Aufsichts- und Verwaltungsräte sagen, ihr Gremium müsse KI-Kompetenz aufbauen. In fast einem Drittel der Gremien steht KI laut Deloitte noch gar nicht auf der Tagesordnung.
- ✓Der Anfang ist klein: Drei Entscheidungen für die nächste Sitzung genügen, um die Richtung festzulegen – eine davon kostet nur einen Tagesordnungspunkt.
Die stille Verschiebung
In den meisten Unternehmen gilt noch eine Arbeitsteilung, die aus einer Zeit stammt, in der IT ein Kostenblock war: Die Geschäftsleitung legt Strategie und Budget fest, die IT-Abteilung wählt Systeme, Anbieter und Architekturen aus. Technologie erscheint im Vorstand als Investitionsantrag, im Aufsichtsrat als Risikobericht. Diese Arbeitsteilung hat lange funktioniert, weil technische Entscheidungen das Geschäftsmodell selten berührten. Ein E-Mail-System war austauschbar, ein Rechenzentrum ein Standort.
Diese Annahme trägt nicht mehr. Drei Entwicklungen verschieben Technologieentscheidungen nach oben, und keine davon ist ein Trend, der wieder abklingt.
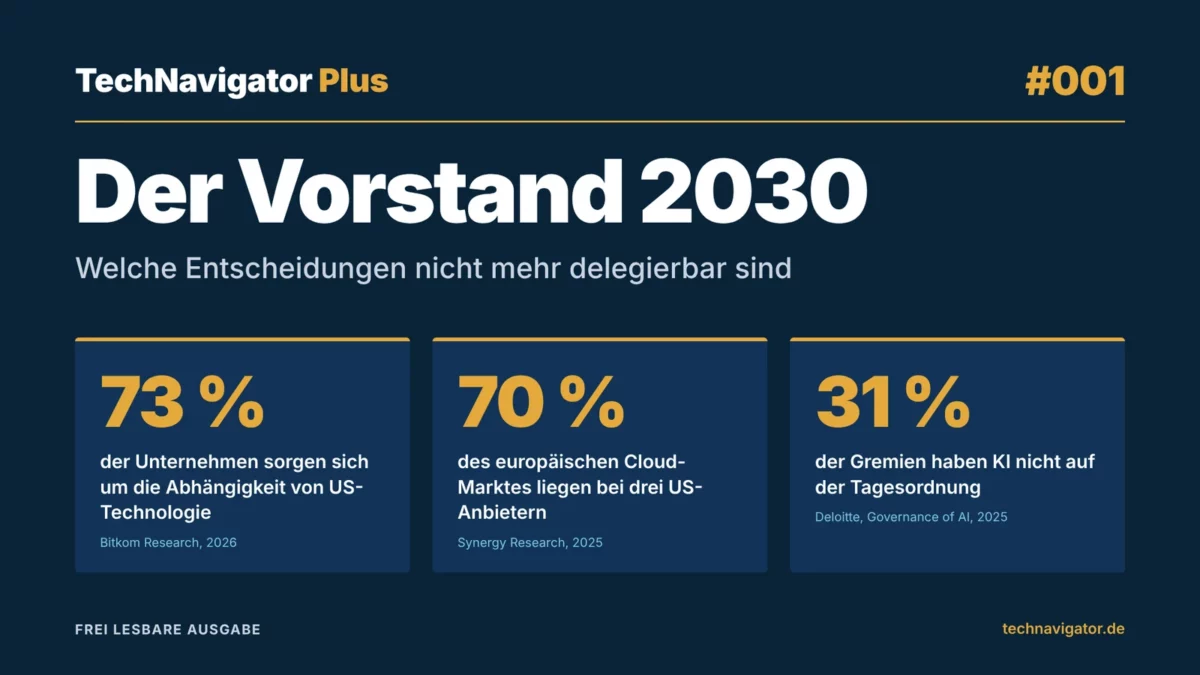
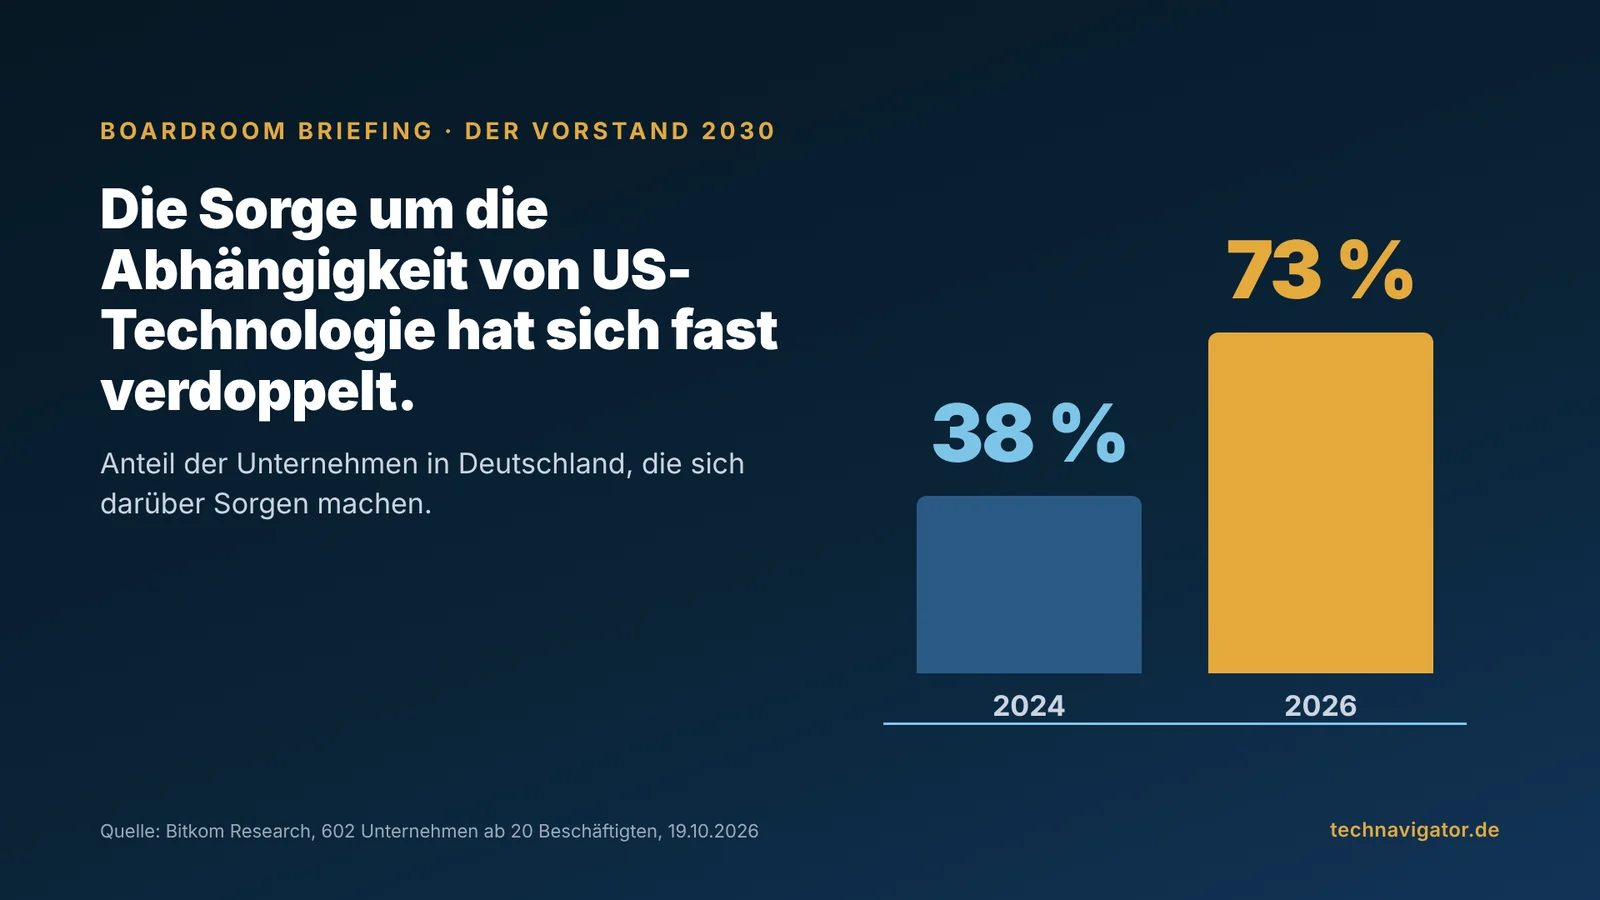
Erstens: Abhängigkeit ist geopolitisch geworden. Laut einer im Oktober 2026 veröffentlichten Bitkom-Umfrage unter 602 Unternehmen könnten deutsche Firmen im Schnitt 16 Monate ohne digitale Importe auskommen. 94 Prozent der Unternehmen, die digitale Technik importieren, sehen sich als abhängig. 73 Prozent sorgen sich um die Abhängigkeit von den USA – 2024 waren es 38 Prozent. Und 59 Prozent sagen, sie könnten Druck ausländischer Partner oder Regierungen nicht standhalten. Die Marktstruktur verschärft das: Nach Zahlen der Synergy Research Group entfallen rund 70 Prozent des europäischen Cloud-Marktes auf die drei großen US-Anbieter; europäische Anbieter halten seit 2022 stabil etwa 15 Prozent. Wer von wem abhängig ist, war früher eine Einkaufsfrage. Heute ist es eine Frage der Handlungsfähigkeit.
Zweitens: KI verändert, was ein Unternehmen tut, nicht nur wie. Wenn Software Angebote kalkuliert, Bewerbungen vorsortiert oder Kundenanfragen beantwortet, entscheidet sie im Namen des Unternehmens. Wo diese Grenze verläuft, ist keine technische Einstellung, sondern eine Haltung, für die jemand geradestehen muss. Viele Gremien sind darauf noch nicht eingestellt: In der Deloitte-Befragung von 695 Aufsichtsräten und Vorständen aus 56 Ländern, durchgeführt Anfang 2025, gaben 31 Prozent an, KI stehe bei ihnen überhaupt nicht auf der Tagesordnung – ein Jahr zuvor waren es 45 Prozent.
Drittens: Aus Papier wird Prüfung. Regulierung verlangt zunehmend Nachweise statt Erklärungen – und sie adressiert dabei ausdrücklich die Leitung. Das neue BSI-Gesetz verpflichtet in § 38 die Geschäftsleitungen betroffener Einrichtungen, die Maßnahmen zum Risikomanagement umzusetzen, ihre Umsetzung zu überwachen und sich regelmäßig schulen zu lassen. Die europäische DORA-Verordnung formuliert für den Finanzsektor in Artikel 5 unmissverständlich: Das Leitungsorgan trägt die letztendliche Verantwortung für das Management der IKT-Risiken. Diese Vorschriften sind nicht die Ursache der Verschiebung. Sie sind ihr Protokoll.
Das Ergebnis ist absehbar: Bis 2030 werden Gremien, die Technologie weiterhin nur als Budgetposten behandeln, Entscheidungen treffen, deren Tragweite sie nicht überblicken – oder sie überlassen diese Entscheidungen Stellen, die sie nicht verantworten können.
Fünf Entscheidungen, die an die Spitze wandern
Nicht jede Technologiefrage gehört in den Vorstand. Die meisten gehören weiterhin dorthin, wo das Fachwissen sitzt. Aber es gibt eine kleine Zahl von Entscheidungen, die so tief in Geschäftsmodell, Haftung und Handlungsfähigkeit eingreifen, dass sie sich nicht mehr delegieren lassen. Fünf davon zeichnen sich deutlich ab. Für jede gilt dieselbe Prüfung: Warum gerade jetzt? Woran erkennt man, dass sie falsch gesteuert wird? Und welche Frage muss die Spitze selbst stellen?
1. Das Abhängigkeitsportfolio: Wovon wir abhängen wollen
Kein Unternehmen wird 2030 unabhängig sein. Die Frage ist nicht, ob es Abhängigkeiten gibt, sondern ob sie bewusst eingegangen wurden. Ein Unternehmen, das Cloud, Kollaboration, Identitätsverwaltung und KI-Dienste beim selben Anbieter bezieht, hat eine Entscheidung getroffen – meist ohne sie je als Entscheidung behandelt zu haben.
Die Spitze muss künftig ein Portfolio von Abhängigkeiten führen, ähnlich wie sie ein Portfolio von Finanzierungsquellen oder Lieferanten führt: Welche Abhängigkeiten sind tragbar, welche sind kritisch, für welche gibt es einen geprüften Ausstieg? Die entscheidende Größe ist dabei nicht der Preis, sondern die Exit-Fähigkeit – die Zeit und der Aufwand, die ein Wechsel kosten würde, wenn er erzwungen wird. Ein Ausstiegsplan, der nie geübt wurde, ist eine Annahme, kein Plan.
2. Die Grenzen der KI: Wo Maschinen entscheiden dürfen
Der Einsatz von KI wird in den kommenden Jahren kaum noch an der Technik scheitern, sondern an der Frage, wofür ein Unternehmen sie einsetzen will. Ob ein Modell Kreditlinien vorschlägt, Vertragsklauseln prüft oder Personalentscheidungen vorbereitet, ist jedes Mal auch eine Aussage darüber, welche Urteile das Unternehmen an Maschinen abgibt.
Diese Grenzen kann keine IT-Abteilung ziehen, denn sie berühren Werte, Haftung und Reputation. Die Spitze muss festlegen, in welchen Bereichen KI nur unterstützt, wo sie vorschlägt und wo – wenn überhaupt – sie selbst entscheidet. Und sie muss wissen, wer im Ernstfall erklären kann, warum eine automatisierte Entscheidung so ausgefallen ist.
3. Die Herkunft: Welchen Daten und Inhalten wir trauen
In einer Welt, in der Texte, Bilder und Analysen in großer Menge maschinell entstehen, wird Herkunft zu einer knappen Ressource. Unternehmen werden sich daran messen lassen müssen, ob sie belegen können, woher ihre Daten stammen, was mit ihnen trainiert wurde und welche ihrer Inhalte von Menschen verantwortet sind.
Das ist mehr als eine Compliance-Frage. Für Kunden, Investoren und Behörden wird die nachweisbare Herkunft von Daten und Inhalten zu einem Merkmal von Vertrauenswürdigkeit. Die Entscheidung, welche Datenquellen das Unternehmen zulässt und wie es Herkunft dokumentiert, prägt seine Glaubwürdigkeit – und gehört deshalb an die Spitze.
4. Resilienz als Geschäftsmodellfrage: Wie lange wir ohne können
Resilienz wird bislang meist als technische Disziplin behandelt: Backups, Notfallpläne, Wiederanlaufzeiten. Bis 2030 wird sie zu einer strategischen Kennzahl. Die Frage lautet nicht mehr nur, wie schnell ein System nach einem Ausfall wieder läuft, sondern wie lange das Geschäft ohne einen bestimmten Dienst, Anbieter oder Lieferweg weitergehen kann.
Wie teuer eine einzelne Abhängigkeit werden kann, hat der weltweite IT-Ausfall im Juli 2024 gezeigt, ausgelöst durch ein fehlerhaftes Update eines einzigen Sicherheitsanbieters. Der Versicherer Parametrix schätzte die direkten Verluste allein für die Fortune-500-Unternehmen ohne Microsoft auf 5,4 Milliarden US-Dollar; betroffen war rund ein Viertel dieser Unternehmen. Versichert waren nach dieser Schätzung höchstens 10 bis 20 Prozent des Schadens. Der Rest blieb bei den Unternehmen – und damit bei den Gremien, die diese Abhängigkeit nie als solche behandelt hatten.
Die Bitkom-Zahl von 16 Monaten ohne Digitalimporte ist ein Durchschnitt über die gesamte Wirtschaft. Für das einzelne Unternehmen ist die eigene Zahl entscheidend – und sie ist in den meisten Fällen unbekannt. Wer sie kennt, kann bewusst entscheiden, wie viel Resilienz er sich leisten will. Wer sie nicht kennt, hat diese Entscheidung dem Zufall überlassen. Damit verändert sich auch die Sprache: Statt „Wir haben ein Notfallhandbuch“ heißt es künftig: „Ohne Anbieter A können wir sechs Wochen liefern, ohne Anbieter B drei Tage – und für B haben wir deshalb einen zweiten Weg aufgebaut.“
5. Die Kompetenz im Gremium: Wer an der Spitze urteilen kann
Die vier ersten Entscheidungen setzen voraus, dass die Spitze sie überhaupt beurteilen kann. Hier liegt die eigentliche Lücke. In der PwC-Befragung von 599 Aufsichts- und Verwaltungsräten aus dem Jahr 2026 sagen 71 Prozent, ihr Gremium müsse KI-Kompetenz aufbauen, um seiner Aufgabe gerecht zu werden. Der Anteil derer, die unzureichende Expertise als Grund für die Ablösung eines Kollegen sehen, stieg binnen eines Jahres von 21 auf 39 Prozent. In den Aufsichtsräten der S&P-500-Unternehmen sitzt laut einer Auswertung von Morgan Stanley mittlerweile in 68 Prozent der Fälle mindestens ein Mitglied mit KI-Kompetenz – aber nur in 24 Prozent sind es drei oder mehr.
Für den deutschsprachigen Raum zeigt das Aufsichtsrats-Radar 2026 von AlixPartners ein ähnliches Muster bei der Geopolitik: 86 Prozent der Befragten sehen sie als festen Bestandteil der Aufsichtsratsarbeit, aber 65 Prozent der Unternehmen haben keine eigene Zuständigkeit dafür. Das Bewusstsein ist da, die Verankerung fehlt. Die Zusammensetzung des Gremiums ist damit selbst eine strategische Entscheidung: Wer nicht beurteilen kann, worüber er entscheidet, entscheidet nicht – er nickt ab.
Zwei Unternehmen im Jahr 2030
Wie sich die Verschiebung auswirkt, zeigt sich am deutlichsten im Vergleich. Die beiden folgenden Unternehmen sind erfunden, aber ihre Ausgangslage ist typisch für den deutschen Mittelstand: Industriegüter, rund 2.000 Beschäftigte, international tätig, IT überwiegend bei wenigen großen Anbietern.
Unternehmen A hat die fünf Entscheidungen 2026 an die Spitze geholt. Der Vorstand hat ein Abhängigkeitsportfolio beschlossen, das einmal im Jahr mit dem Aufsichtsrat besprochen wird. Für die zwei kritischsten Dienste gibt es einen geprüften Ausweichweg, der 2028 in einer Übung mit Vorstandsbeteiligung getestet wurde. Eine schriftliche Leitlinie legt fest, dass KI im Vertrieb Angebote vorschlagen, aber nicht freigeben darf. Als 2029 ein zentraler Anbieter seine Lizenzbedingungen drastisch ändert, kann das Unternehmen innerhalb von drei Monaten verhandeln, weil die Alternative bekannt und beziffert ist. Die Preiserhöhung fällt moderat aus. Bei einer Ausschreibung eines großen Kunden, der Nachweise zur Lieferkettenresilienz verlangt, legt A die Unterlagen innerhalb einer Woche vor.
Unternehmen B hat dieselben Fragen der IT überlassen. Die IT hat gute Arbeit gemacht: Die Systeme laufen stabil, die Kosten sind im Rahmen. Aber niemand hat je entschieden, welche Abhängigkeiten tragbar sind. Als derselbe Anbieter 2029 seine Bedingungen ändert, stellt sich heraus, dass ein Wechsel achtzehn Monate dauern würde. B zahlt. Im selben Jahr wird bekannt, dass ein KI-Werkzeug im Personalbereich jahrelang Bewerbungen vorsortiert hat, ohne dass die Leitung davon wusste. Der Aufsichtsrat fragt, wer das entschieden hat. Die ehrliche Antwort lautet: niemand.
Der Unterschied zwischen A und B liegt nicht im Budget und nicht in der Qualität der IT. Er liegt darin, dass bei A die Spitze entschieden hat und bei B niemand. Beide Unternehmen haben 2026 ungefähr gleich viel für Technologie ausgegeben. 2030 ist eines handlungsfähig und das andere nicht.
Was sich an der Arbeit der Spitze ändert
Die fünf Entscheidungen verlangen keine neuen Gremien und keinen Chief-irgendwas-Officer. Sie verlangen eine andere Art, über Technologie zu sprechen. Drei Veränderungen sind absehbar.
Technologie wird zum ständigen Tagesordnungspunkt, nicht zum Anlassthema. Heute erscheint sie auf der Agenda, wenn ein Projekt Geld braucht oder ein Vorfall passiert ist. Künftig braucht es einen festen Rhythmus, in dem die Spitze ihr Abhängigkeitsportfolio, die Grenzen des KI-Einsatzes und die eigene Resilienz-Kennzahl überprüft – so selbstverständlich wie die Liquiditätsplanung.
Berichte werden durch Fragen ersetzt. Ein Statusbericht der IT beantwortet, was getan wurde. Die Spitze braucht Antworten auf andere Fragen: Was wäre, wenn dieser Anbieter morgen ausfiele? Welche Entscheidungen treffen unsere Systeme, die wir nicht erklären könnten? Wo haben wir Kontrolle eingekauft, die wir nicht selbst ausüben? Diese Fragen kann nur stellen, wer sie versteht.
Urteil wird zur eigenen Leistung. Zertifikate, Gutachten und Verträge bleiben wichtig, aber sie ersetzen kein Urteil. Das ist der Kern dessen, was im Manifest „Kontrolle ist keine Ware“ steht: Kontrolle lässt sich nicht einkaufen, sie muss ausgeübt werden. Für die Spitze heißt das, dass sie die Verantwortung für Technologieentscheidungen nicht an Dienstleister, Prüfer oder die eigene IT weiterreichen kann – auch wenn sie die Umsetzung sehr wohl delegiert.
Können wir jede der fünf Entscheidungen begründen – vor dem Aufsichtsrat, vor einer Behörde und vor uns selbst –, ohne auf einen Dritten zu verweisen?
Was das für Aufsichtsräte heißt
Für Aufsichtsräte verschiebt sich die Rolle besonders deutlich. Sie entscheiden die fünf Fragen nicht selbst, aber sie müssen prüfen können, ob der Vorstand sie entschieden hat – und ob die Entscheidungen tragen. Das verlangt drei Dinge, die heute in vielen Gremien fehlen.
Erstens eine eigene Informationsquelle. Ein Aufsichtsrat, der Technologie ausschließlich über die Berichte des Vorstands wahrnimmt, kann nur prüfen, was ihm vorgelegt wird. Unabhängige Einschätzungen – von Prüfern, von Fachleuten ohne Verkaufsinteresse, aus dem direkten Gespräch mit der IT-Leitung – werden zur Voraussetzung wirksamer Überwachung.
Zweitens eine klare Zuständigkeit. Die AlixPartners-Zahlen zeigen, dass die meisten Gremien Geopolitik für relevant halten, aber niemanden damit beauftragt haben. Für Technologie gilt dasselbe. Ob ein eigener Ausschuss, eine erweiterte Zuständigkeit des Prüfungsausschusses oder ein benanntes Mitglied: Entscheidend ist, dass jemand im Gremium die fünf Fragen im Blick behält und sie regelmäßig auf die Tagesordnung setzt.
Drittens die Besetzung als Steuerungsinstrument. Die PwC-Zahlen zeigen, dass Gremien fehlende Expertise zunehmend als Grund für personelle Veränderungen sehen. Die Kompetenzmatrix des Aufsichtsrats wird damit zu einem strategischen Dokument. Wer bei der nächsten Neubesetzung nur nach Branchenerfahrung und Finanzkompetenz sucht, besetzt für die Aufgaben von gestern.
Der Aufsichtsrat muss dabei nicht technischer werden. Er muss fragefähiger werden. Ein Gremium, das die richtigen Fragen stellt und unbefriedigende Antworten erkennt, erfüllt seine Aufgabe auch dann, wenn kein Mitglied die Architektur eines Rechenzentrums erklären könnte.
Drei Missverständnisse, die den Blick verstellen
„Dafür haben wir einen CIO.“ Ein CIO oder CDO ist unverzichtbar, um Technologieentscheidungen vorzubereiten und umzusetzen. Aber die fünf Entscheidungen betreffen das Geschäftsmodell, nicht die IT-Organisation. Ein CIO kann darlegen, wie abhängig das Unternehmen ist. Ob es diese Abhängigkeit tragen will, muss die Leitung entscheiden – und verantworten. Wer diese Grenze verwischt, macht den CIO zum Sündenbock für Entscheidungen, die er nie hätte treffen dürfen.
„Das regelt die Regulierung.“ Gesetze setzen Mindeststandards und verlangen Nachweise. Sie sagen aber nicht, welche Abhängigkeiten ein Unternehmen eingehen soll, wo es KI einsetzt oder wie viel Resilienz es sich leistet. Wer seine Technologiestrategie an Pflichten ausrichtet, wird Pflichten erfüllen – und strategisch trotzdem in die falsche Richtung laufen.
„Dafür sind wir zu klein.“ Die Verschiebung betrifft Mittelständler stärker als Konzerne. Ein Konzern kann Abhängigkeiten über viele Anbieter streuen und eigene Fachabteilungen aufbauen. Ein mittelständisches Unternehmen hängt oft an wenigen Diensten und hat niemanden, der die Lage für die Geschäftsleitung neutral einordnet. Gerade dort muss die Spitze selbst urteilen können.
Board-Scorecard: Zukunftsfähigkeit der Spitze
Die folgenden zehn Fragen helfen, den Stand Ihres Gremiums einzuschätzen. Sie sind bewusst so formuliert, dass sie sich mit Ja, Teilweise oder Nein beantworten lassen. Markieren Sie pro Frage ein Feld: grün, gelb oder rot. Mehr als drei rote Felder zeigen, dass die Verschiebung an Ihrem Gremium bislang vorbeigeht. Die Grafik eignet sich als Ausdruck für die nächste Sitzung; die Tabelle darunter nennt zu jeder Frage, woran Sie ein grünes Feld erkennen.
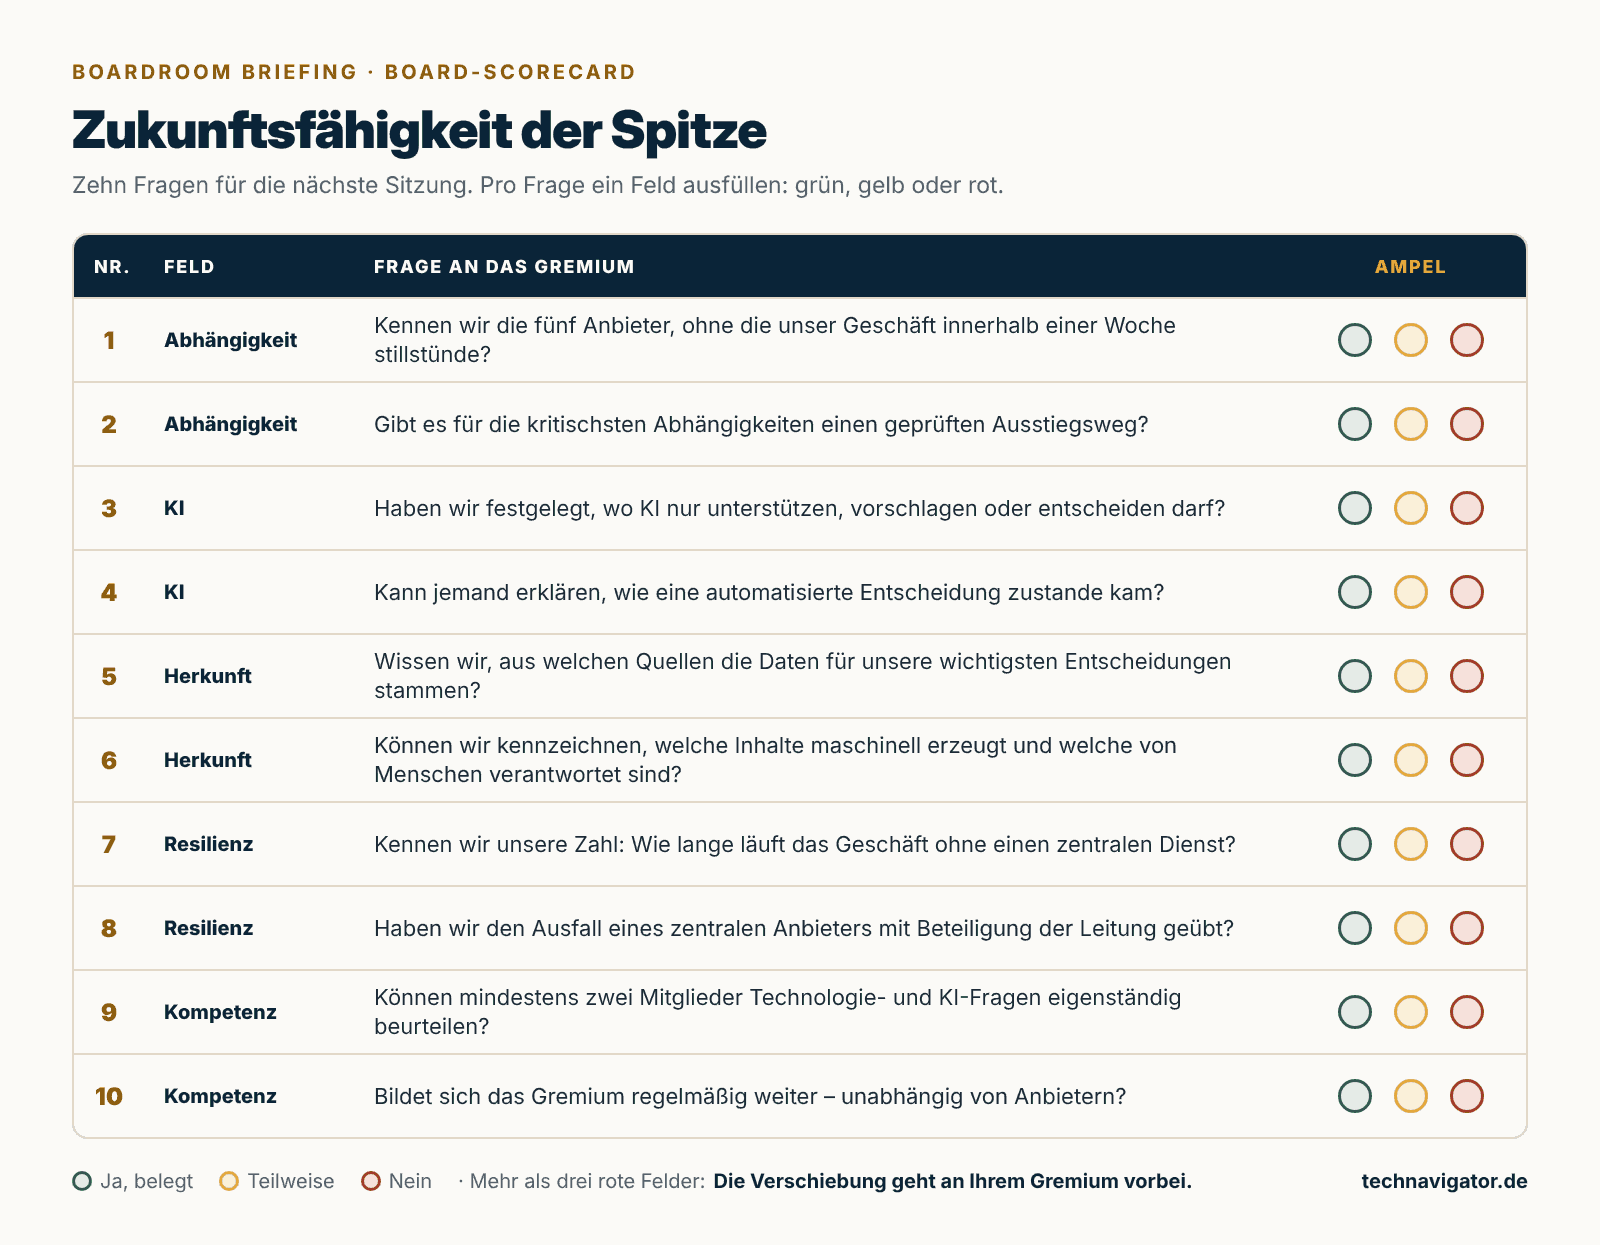
| Nr. | Feld | Frage | Woran Sie Grün erkennen | Ampel grün · gelb · rot |
|---|---|---|---|---|
| 1 | Abhängigkeit | Kennen wir die fünf Anbieter, ohne die unser Geschäft innerhalb einer Woche stillstünde? | Liste liegt vor, wurde im letzten Jahr in der Leitung besprochen | ○ ○ ○ |
| 2 | Abhängigkeit | Gibt es für die kritischsten Abhängigkeiten einen Ausstiegsweg, der mindestens einmal geprüft wurde? | Geprüfter Ausstieg mit Dauer und Kosten | ○ ○ ○ |
| 3 | KI | Haben wir festgelegt, in welchen Bereichen KI nur unterstützen, vorschlagen oder entscheiden darf? | Schriftliche Leitlinie, von der Leitung beschlossen | ○ ○ ○ |
| 4 | KI | Kann im Unternehmen jemand erklären, wie eine automatisierte Entscheidung zustande kam, wenn ein Kunde nachfragt? | Benannte Zuständigkeit, nachvollziehbare Dokumentation | ○ ○ ○ |
| 5 | Herkunft | Wissen wir, aus welchen Quellen die Daten stammen, auf denen unsere wichtigsten Entscheidungen beruhen? | Übersicht der zentralen Datenquellen mit Verantwortlichen | ○ ○ ○ |
| 6 | Herkunft | Können wir kennzeichnen, welche unserer Inhalte maschinell erzeugt und welche von Menschen verantwortet sind? | Verbindliche Regel für Kennzeichnung | ○ ○ ○ |
| 7 | Resilienz | Kennen wir unsere eigene Zahl: Wie lange kann das Geschäft ohne einen zentralen Dienst weiterlaufen? | Konkrete Zahl je kritischem Dienst | ○ ○ ○ |
| 8 | Resilienz | Haben wir den Ausfall eines zentralen Anbieters in den letzten zwei Jahren geübt – mit Beteiligung der Leitung? | Übung mit Leitungsbeteiligung, Ergebnisse umgesetzt | ○ ○ ○ |
| 9 | Kompetenz | Gibt es in Vorstand und Aufsichtsrat Mitglieder, die Technologie- und KI-Fragen eigenständig beurteilen können? | Mindestens zwei Mitglieder, nicht nur ein „Digitalbeauftragter“ | ○ ○ ○ |
| 10 | Kompetenz | Bildet sich das Gremium regelmäßig zu Technologie weiter – nicht nur durch Vorträge von Anbietern? | Fester Turnus, unabhängige Formate | ○ ○ ○ |
Drei Entscheidungen für die nächste Sitzung
Die Verschiebung lässt sich nicht in einer Sitzung vollziehen. Aber sie lässt sich in einer Sitzung beginnen. Drei Beschlüsse genügen, um die Richtung festzulegen.
Erstens: Technologie als festen Tagesordnungspunkt beschließen. Einmal im Quartal, mit drei Fragen statt eines Statusberichts: Wie hat sich unser Abhängigkeitsportfolio verändert? Wo setzen wir KI neu ein, und wer hat die Grenze gezogen? Wie lange können wir ohne unsere kritischsten Dienste? Dieser Beschluss kostet nichts außer einem Tagesordnungspunkt.
Zweitens: Die eigene Resilienz-Zahl in Auftrag geben. Beauftragen Sie eine ehrliche Antwort auf die Frage, wie lange das Geschäft ohne die fünf wichtigsten Technologieanbieter weiterlaufen kann – je Anbieter, mit Begründung. Das Ergebnis wird unbequem sein. Genau deshalb ist es die Grundlage für jede weitere Entscheidung.
Drittens: Die Kompetenzfrage offen stellen. Besprechen Sie im Gremium, ob es die fünf Entscheidungen heute beurteilen könnte – und falls nicht, wie es diese Fähigkeit bis zur nächsten Besetzungsrunde aufbaut. Diese Frage ist unangenehm, weil sie das Gremium selbst betrifft. Sie ist aber die einzige, die sich nicht an Dritte weitergeben lässt.
2030 ist nicht weit entfernt. Die Gremien, die dann souverän über Technologie entscheiden, werden nicht die sein, die am meisten investiert haben, sondern die, die früh begonnen haben, diese Entscheidungen als ihre eigenen zu begreifen.
Quellen
- Bitkom: 16 Monate könnten Deutschlands Unternehmen ohne Digitalimporte überleben, Oktober 2026
- Synergy Research Group: European Cloud Providers’ Local Market Share Now Holds Steady at 15%, Juli 2025
- Deloitte Global Boardroom Program: Governance of AI – A critical imperative for today’s boards, 2025
- ESG Dive über PwC: Annual Corporate Directors Survey 2026, September 2026
- Morgan Stanley: AI Governance Report 2026, August 2026
- AlixPartners: Aufsichtsrats-Radar 2026 – Geopolitik ist im Aufsichtsrat angekommen, 2026
- Insurance Edge über Parametrix: Parametrix Estimates CrowdStrike Losses at USD 5.4bn, Juli 2024
- Bundesministerium der Justiz: § 38 BSIG – Pflichten der Geschäftsleitung, Oktober 2026
- EUR-Lex: Verordnung (EU) 2022/2554 (DORA), Art. 5 Abs. 2, Dezember 2022
*** Keine Rechtsberatung. Dieser Beitrag ordnet rechtliche Rahmenbedingungen strategisch ein und ersetzt keine Rechtsberatung im Einzelfall.
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.
Hinweis: Die Unternehmen A und B sind fiktive Beispiele.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
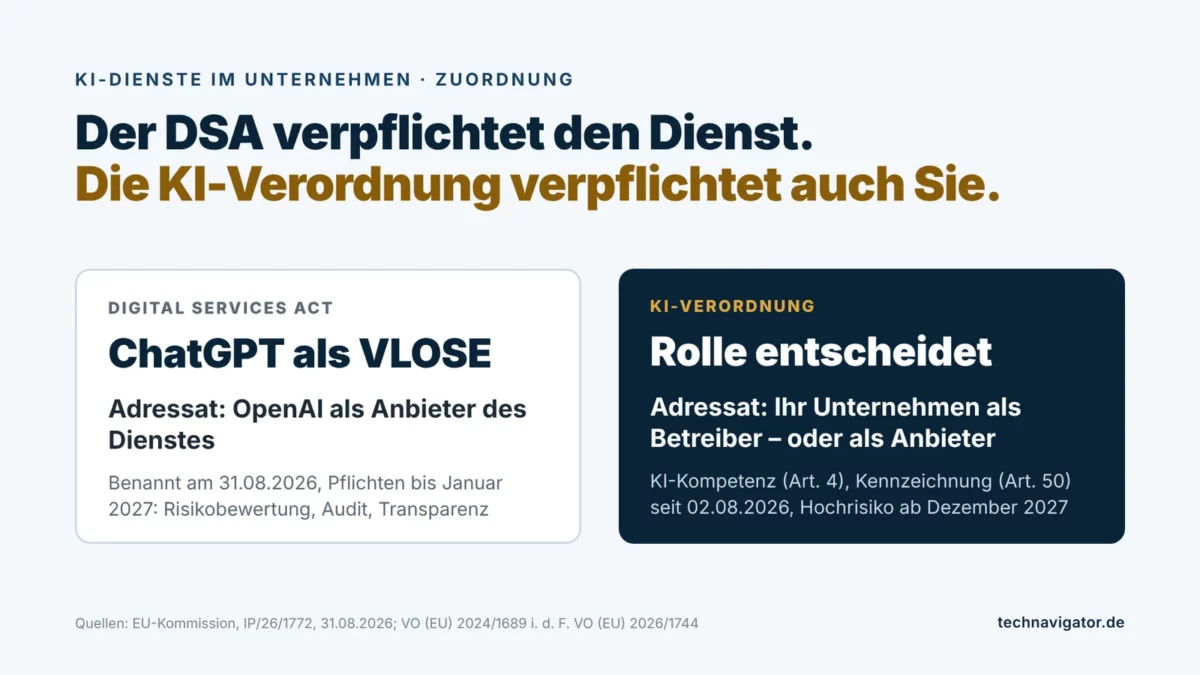
Welche Regeln gelten für ChatGPT – DSA oder AI Act? Eine Zuordnung für Unternehmen, die es einsetzen
Seit Ende August 2026 steht ChatGPT unter der strengsten Aufsicht des Digital Services Act, doch diese Pflichten treffen den Anbieter, nicht das Unternehmen, das den Dienst nutzt. Für das einsetzende Unternehmen entscheidet die KI-Verordnung, und dort hängt alles an der Rolle: Betreiber oder Anbieter.
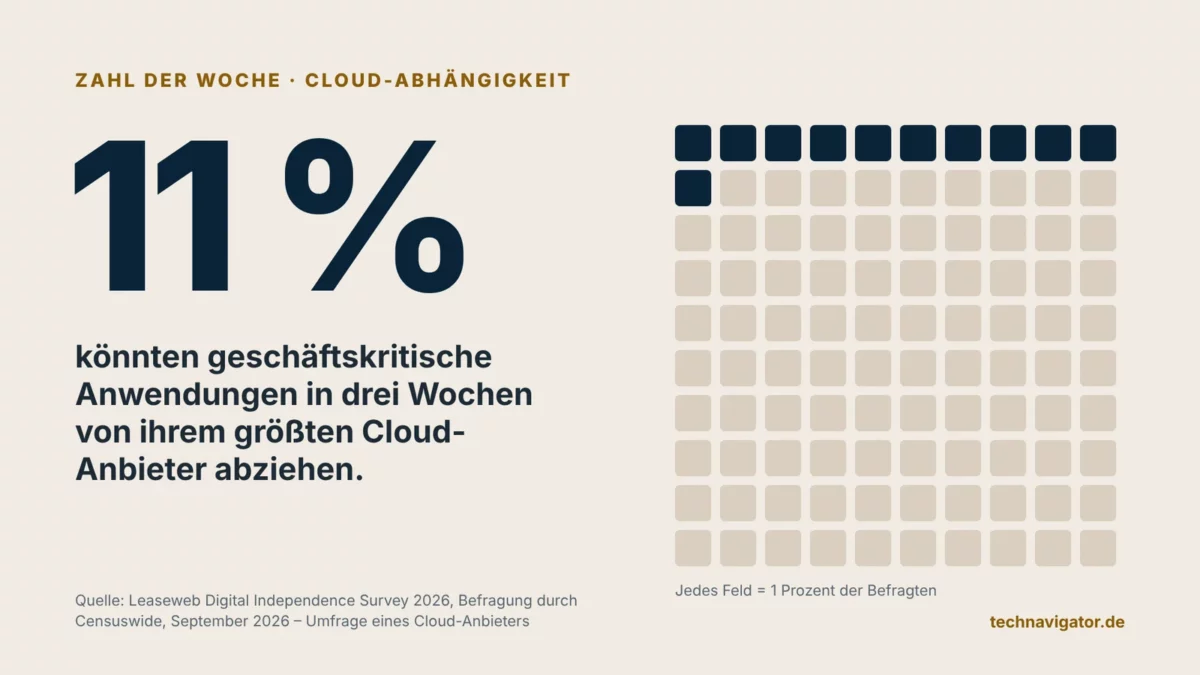
Zahl der Woche: Nur 11 Prozent könnten ihren Cloud-Anbieter in drei Wochen verlassen
Neun von zehn Unternehmen könnten ihre geschäftskritischen Anwendungen nicht innerhalb von drei Wochen zu einem anderen Cloud-Anbieter verlagern. Das ergab eine Umfrage unter 800 Führungskräften, die diese Woche erschienen ist. Drei Viertel der Befragten glauben trotzdem, die Kontrolle zu haben.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.