
Cybersicherheit als Führungsaufgabe: Was sich für die Geschäftsleitung bis 2028 verschiebt
Das Wichtigste in Kürze
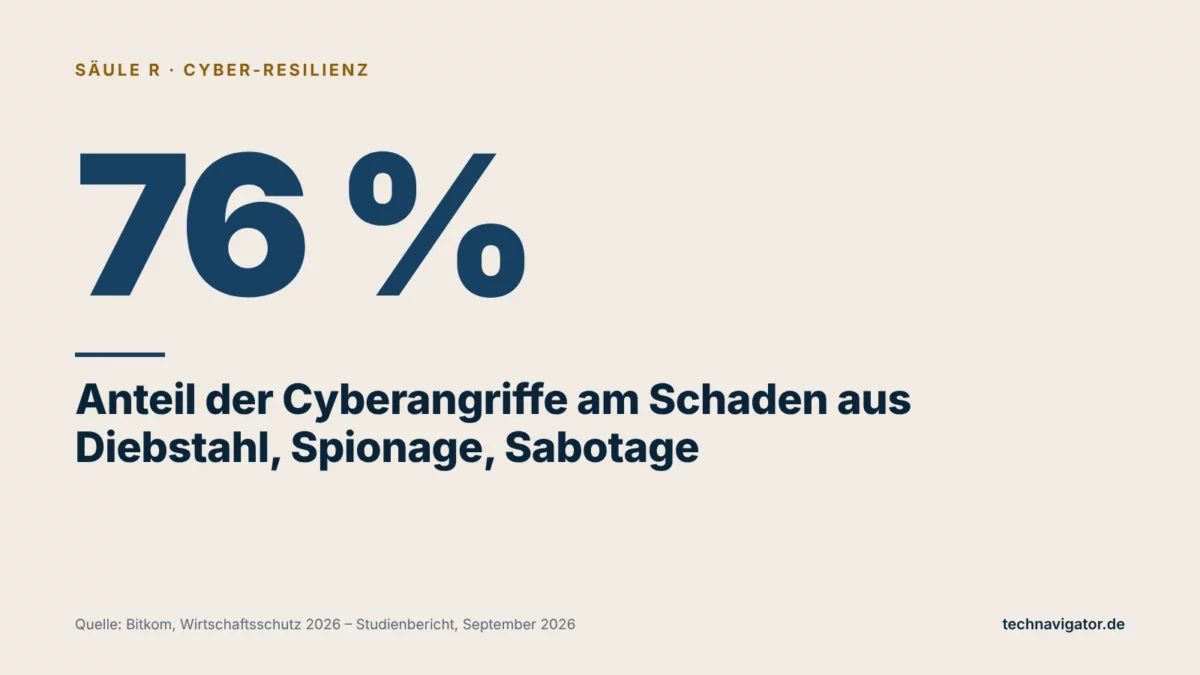
- ✓Betriebsrisiko statt IT-Thema: Laut Bitkom-Studie „Wirtschaftsschutz 2026“ entfallen 76 Prozent des gesamten Schadens aus Diebstahl, Spionage und Sabotage inzwischen auf Cyberangriffe.
- ✓Urteilsfähigkeit wird Pflicht: Die Geschäftsleitung muss Sicherheitsentscheidungen künftig selbst bewerten können. Delegieren lässt sich die Umsetzung, nicht das Urteil.
- ✓Nachweis vor Absicht: Aufsicht, Kunden, Versicherer und Prüfer fragen bis 2028 zunehmend nach Belegen für Wirksamkeit, nicht nach Richtlinien und Projektlisten.
- ✓Krise wird geprobt: Entscheidungsfähigkeit unter Zeitdruck entsteht nur durch Übung. Die Führungsebene gehört selbst in die Übung, nicht nur ins Verteilerprotokoll.
Über Jahre war Cybersicherheit in vielen mittelständischen Unternehmen ein Thema, das in der IT-Abteilung begann und dort auch endete. Die Geschäftsleitung genehmigte Budgets, nahm Berichte zur Kenntnis und verließ sich darauf, dass „die IT das im Griff hat“. Dieses Arbeitsmodell trägt nicht mehr. Nicht, weil ein Gesetz es verbietet, sondern weil die Schadenslage, die Erwartungen von Kunden und Aufsicht und die Struktur moderner Wertschöpfung es überholt haben.
Dieser Beitrag beschreibt, was sich für Geschäftsführungen und Vorstände in den nächsten zwei bis drei Jahren verschiebt, und welche Fähigkeiten die Führungsebene heute anlegen muss, damit sie 2028 in einer Sicherheitslage entscheiden kann, statt nur informiert zu werden.
Die Lage: Cyberangriffe sind ein Betriebsrisiko, keine IT-Störung
Die Bitkom-Studie „Wirtschaftsschutz 2026“, für die Bitkom Research 1.003 Unternehmen in Deutschland befragt hat, beziffert den Schaden durch Diebstahl, Spionage und Sabotage für 2026 auf einen Korridor von 211 bis 270,8 Milliarden Euro. Im Vorjahr lag der Wert bei 289,2 Milliarden Euro. Bemerkenswerter als die absolute Summe ist die Verschiebung innerhalb: 76 Prozent des Gesamtschadens entfallen inzwischen auf Cyberangriffe, nach 70 Prozent im Vorjahr.
Nach derselben Studie waren 45 Prozent der befragten Unternehmen in den vergangenen zwölf Monaten von Ransomware betroffen. Jedes fünfte betroffene Unternehmen, also 20 Prozent, hat Lösegeld gezahlt. 45 Prozent der Befragten sehen ihre geschäftliche Existenz durch Cyberangriffe bedroht. Im Vorjahr waren es 59 Prozent, der bisherige Höchstwert lag 2024 bei 65 Prozent. Der Rückgang lässt sich als wachsende Gewöhnung oder als wachsende Vorbereitung lesen. Welche Lesart zutrifft, beantwortet die Studie nicht.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) zeichnet in seinem Lagebericht „Die Lage der IT-Sicherheit in Deutschland 2025“ ein ähnliches Bild aus anderer Perspektive. Im Berichtszeitraum von Juli 2024 bis Juni 2025 wurden weltweit durchschnittlich täglich 119 neue Schwachstellen in IT-Systemen bekannt, rund 24 Prozent mehr als im vorangegangenen Berichtszeitraum; das BSI führt den Anstieg teilweise auf Methodeneffekte zurück.
Die Zahl der angezeigten Ransomware-Angriffe blieb nach Erkenntnissen des Bundeskriminalamts mit 950 weitgehend unverändert. Zugleich wurden laut BSI immer mehr kleine und mittlere Unternehmen angegriffen: Sie machten 80 Prozent der angezeigten Angriffe aus.
Für die Geschäftsleitung folgt daraus eine nüchterne Einordnung: Ein erfolgreicher Angriff ist kein Randereignis mehr, das man versichert und vergisst. Er ist ein wahrscheinliches Betriebsereignis mit Folgen für Lieferfähigkeit, Liquidität, Kundenbeziehungen und Reputation. Damit fällt er in denselben Verantwortungsbereich wie Lieferkettenausfälle oder Produkthaftung.
Der Anlass: Das Gesetz macht sichtbar, was ohnehin galt
Seit dem 6. Dezember 2025 ist das neu gefasste BSI-Gesetz zur Umsetzung der NIS-2-Richtlinie in Kraft. Der Kreis der regulierten Unternehmen wächst nach Schätzungen, die unter anderem die Kanzlei Ebner Stolz wiedergibt, von rund 4.000 auf mehr als 29.000. Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. Details erläutert das Glossar zur NIS-2-Richtlinie und Geschäftsführerhaftung. Strategisch entscheidend ist: Das Gesetz formalisiert eine Erwartung, die Kunden, Banken und Versicherer längst formulieren.
Erste Verschiebung: Von der Delegation zur Urteilsfähigkeit
Das bisherige Führungsmodell beruhte auf Delegation. Die Geschäftsleitung bestimmte einen Verantwortlichen, genehmigte dessen Budget und erhielt einmal im Jahr einen Bericht. Dieses Modell setzt voraus, dass die Führungsebene Sicherheitsfragen nicht selbst beurteilen muss. Genau diese Voraussetzung entfällt.
Urteilsfähigkeit bedeutet nicht, dass Geschäftsführer Firewall-Regeln verstehen müssen. Es bedeutet, dass sie drei Fragen eigenständig beantworten können: Welche Geschäftsprozesse dürfen wie lange ausfallen? Welche Restrisiken akzeptieren wir bewusst, und warum? Woran erkennen wir, dass eine Maßnahme wirkt? Wer diese Fragen nur mit Verweis auf die IT beantworten kann, hat delegiert, aber nicht geführt.
Die Pflichtschulung der Geschäftsleitung ist dafür ein Anfang, kein Ziel. Eine Schulung vermittelt Begriffe und Pflichten. Urteilsfähigkeit entsteht erst durch wiederholte Konfrontation mit konkreten Entscheidungen: Soll ein veraltetes System, das einen Kernprozess trägt, bis zur Ablösung isoliert oder sofort abgeschaltet werden? Wird ein Lieferant ohne belastbaren Sicherheitsnachweis gehalten, weil er schwer ersetzbar ist? Solche Abwägungen sind unternehmerische Entscheidungen, keine technischen.
Was sich an der Berichtslinie ändert
Die klassische Berichtsform listet Projekte, Patches und blockierte Angriffe. Sie beantwortet die Frage „Was hat die IT getan?“, nicht aber „Wie verwundbar sind wir?“. Bis 2028 dürfte sich ein anderes Format durchsetzen: wenige Kennzahlen mit unmittelbarem Geschäftsbezug, etwa die nachgewiesene Wiederanlaufzeit kritischer Prozesse, der Anteil privilegierter Konten mit phishing-resistenter Anmeldung oder die Zeit bis zum Schließen kritischer Schwachstellen an Systemen mit Internetzugang.
- Aus Aktivitäten werden Zustände: Nicht die Zahl der Schulungen zählt, sondern wie sich das Meldeverhalten bei verdächtigen E-Mails entwickelt.
- Aus Zusicherungen werden Tests: „Backups sind vorhanden“ wird ersetzt durch „Wiederherstellung von Prozess X zuletzt am … in … Stunden erprobt“.
- Aus Ampeln werden Entscheidungsvorlagen: Jede rote Markierung braucht einen Vorschlag, was die Geschäftsleitung tun oder bewusst unterlassen soll.
Zweite Verschiebung: Von Maßnahmenlisten zu Nachweisen
Ein großer Teil der heutigen Sicherheitsdokumentation beschreibt Absichten: Richtlinien, Konzepte, Rollenbeschreibungen. Diese Dokumente sind notwendig, aber sie belegen nicht, dass Maßnahmen wirken. In den nächsten Jahren verschiebt sich die Erwartung von der Beschreibung zum Beleg. Prüfer, Aufsicht, Großkunden und Versicherer wollen sehen, dass Kontrollen tatsächlich greifen und regelmäßig überprüft werden.
Für die Geschäftsleitung hat das eine praktische Konsequenz: Nachweisfähigkeit muss gebaut werden, sie entsteht nicht nebenbei. Wer erst bei der ersten Anfrage einer Behörde oder eines Kunden Belege zusammensucht, verliert Zeit und Glaubwürdigkeit. Wer Nachweise als Nebenprodukt des Betriebs erzeugt, etwa durch automatisierte Protokolle, regelmäßige Tests und dokumentierte Übungen, kann Fragen in Tagen statt in Wochen beantworten.
Ein denkbares Szenario: Ein größerer Industriekunde verlangt im Rahmen der eigenen Lieferkettenprüfung von einem mittelständischen Zulieferer innerhalb von vier Wochen Belege zu Zugriffsschutz, Datensicherung und Notfallplanung. Der Zulieferer verfügt über alle Richtlinien, aber über keine dokumentierten Wiederherstellungstests. Die Lücke ist nicht technischer Natur. Sie besteht darin, dass niemand den Nachweis je als Ergebnis definiert hat.
Dritte Verschiebung: Die Lieferkette wird Teil der eigenen Verantwortung
Mittelständische Unternehmen betreiben ihre IT selten allein. Rechenzentrum, Software, Wartung, Personalabrechnung und Teile der Kommunikation liegen bei Dienstleistern. Das senkt Kosten und schafft Spezialwissen, verschiebt aber die Angriffsfläche nach außen. Der Data Breach Investigations Report 2025 von Verizon weist aus, dass Dritte an 30 Prozent der untersuchten Sicherheitsverletzungen beteiligt waren, nach 15 Prozent im Vorjahreszeitraum.
Bis 2028 wird die Sicherheit von Partnern damit zu einem Kriterium, das in Einkaufs- und Vertragsentscheidungen dasselbe Gewicht erhält wie Preis und Leistung. Das bedeutet: Sicherheitsanforderungen gehören in Ausschreibungen, Prüfrechte in Verträge und Ausstiegsszenarien in die Planung. Wer bei einem kritischen Dienstleister keine Alternative kennt, trägt ein Konzentrationsrisiko, das im Ernstfall nicht mehr zu steuern ist. Der Zusammenhang mit Vendor Lock-in ist hier unmittelbar.
Für die Geschäftsleitung entsteht damit eine neue Steuerungsaufgabe: eine Übersicht darüber, welche externen Partner für welche kritischen Prozesse unverzichtbar sind, wie deren Sicherheitsniveau belegt ist und was im Ausfall geschieht. Diese Übersicht ist kein IT-Dokument. Sie verbindet Einkauf, Recht, Fachbereiche und IT.
Vierte Verschiebung: Krisenfähigkeit wird geprobt, nicht beschrieben
Die meisten Unternehmen verfügen über einen Notfallplan. Deutlich weniger haben ihn unter realistischen Bedingungen erprobt, und noch seltener sitzt die Geschäftsleitung selbst mit am Tisch. Dabei fallen die schwierigsten Entscheidungen eines Cybervorfalls nicht in der Technik, sondern in der Führung: Wird die Produktion vorsorglich gestoppt? Wer informiert Kunden, Behörden und Belegschaft, und mit welcher Botschaft? Wird mit Erpressern verhandelt?
Die Bitkom-Studie „Wirtschaftsschutz 2026“ empfiehlt unter der Überschrift „Den Ernstfall üben“, dass Notfallpläne Verantwortlichkeiten, Meldewege und Krisenkommunikation klar festlegen. Hinzu kommen enge Meldefristen: Nach § 32 BSIG ist eine frühe Erstmeldung erheblicher Sicherheitsvorfälle unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntniserlangung vorgesehen. Eine solche Frist ist nur einzuhalten, wenn Zuständigkeiten, Entscheidungswege und Vorlagen vorher feststehen.
Ein denkbares Szenario: An einem Freitagabend verschlüsselt ein Angreifer die Server eines Maschinenbauers. Die IT isoliert die Systeme. Offen bleibt, wer die Freigabe erteilt, die Produktion für das Wochenende anzuhalten, wer die Rechtsabteilung und den Versicherer informiert und wer gegenüber zwei Großkunden spricht, deren Lieferungen am Montag fällig sind. In einer geprobten Organisation sind diese Fragen beantwortet, bevor sie gestellt werden.
Führung im Vorfall ist eine eigene Disziplin
Übungen mit der Geschäftsleitung unterscheiden sich von technischen Tests. Sie simulieren Informationslücken, widersprüchliche Lagemeldungen und Zeitdruck. Ziel ist nicht, das richtige Ergebnis zu treffen, sondern zu erkennen, wo Entscheidungswege unklar sind. Ein- bis zweimal jährlich, mit wechselnden Szenarien, ist ein realistischer Rhythmus, der sich in den nächsten Jahren als Standard etablieren dürfte.
Führungsaufgabe Cybersicherheit: heute und 2028
| Bereich | Heute | 2028 (absehbar) |
|---|---|---|
| Verantwortung | An IT-Leitung oder Sicherheitsbeauftragte delegiert | Bei der Geschäftsleitung verankert, mit eigener Urteilsfähigkeit und dokumentierten Risikoentscheidungen |
| Berichtswesen | Projektlisten, Ampeln, Anzahl abgewehrter Angriffe | Wenige Kennzahlen mit Geschäftsbezug, etwa nachgewiesene Wiederanlaufzeiten |
| Nachweise | Richtlinien und Konzepte, bei Bedarf zusammengestellt | Belege als Nebenprodukt des Betriebs, jederzeit abrufbar |
| Lieferkette | Sicherheit als Randthema im Einkauf | Sicherheitsnachweise, Prüfrechte und Ausstiegspfade als Vertragsbestandteil |
| Krisenfähigkeit | Notfallplan vorhanden, selten mit der Führung geübt | Regelmäßige Übungen mit Geschäftsleitung, festgelegte Entscheidungs- und Meldewege |
Was die Geschäftsleitung heute anlegen muss
Die genannten Verschiebungen lassen sich nicht in einem Projekt erledigen. Sie verlangen eine Arbeitsweise, die über mehrere Jahre wächst. Drei Ansatzpunkte tragen besonders weit, weil sie die übrigen Fähigkeiten nach sich ziehen.
- Kritikalität festlegen: Eine von der Geschäftsleitung verabschiedete Liste der Geschäftsprozesse mit tolerierbarer Ausfallzeit ist die Grundlage für alle weiteren Prioritäten. Ohne sie optimiert die IT nach eigenen Maßstäben.
- Risikoappetit formulieren: Welche Restrisiken trägt das Unternehmen bewusst? Eine schriftliche Antwort verhindert, dass Risiken stillschweigend akzeptiert werden, weil niemand über sie entschieden hat.
- Regelmäßigkeit herstellen: Sicherheit gehört als fester Tagesordnungspunkt in die Geschäftsleitungssitzung, nicht als Sonderthema nach dem nächsten Vorfall. Quartalsweise mit klaren Kennzahlen ist ein tragfähiger Anfang.
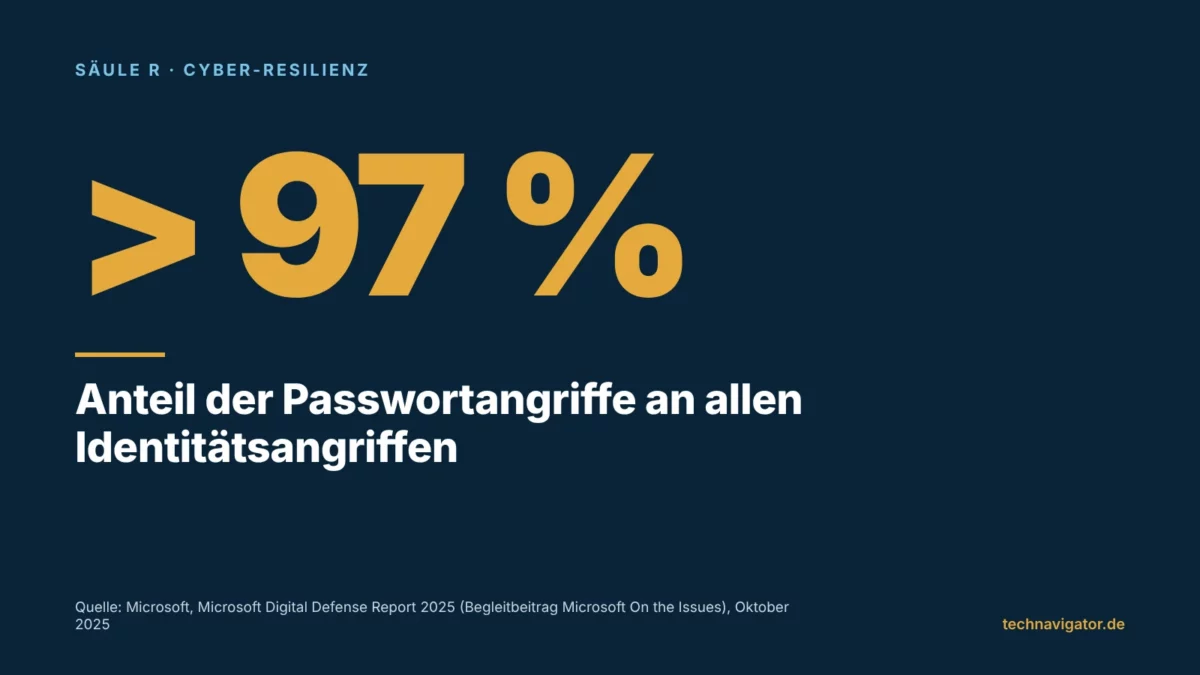
Hinzu kommt die Frage der Architektur. Prinzipien wie Zero Trust oder isolierte Datensicherungen sind keine technischen Details, sondern Grundsatzentscheidungen mit mehrjährigem Investitionsbedarf. Sie verdienen eine Entscheidung auf Leitungsebene und eine Finanzierung, die über ein Haushaltsjahr hinausreicht. Laut Bitkom-Studie „Wirtschaftsschutz 2026“ fließen im Durchschnitt 18 Prozent des IT-Budgets in IT-Sicherheit, unverändert gegenüber dem Vorjahr. Entscheidend ist weniger die Quote als die Frage, ob das Geld in nachweisbare Wirksamkeit fließt.
Einordnung: Führen heißt hier, unter Ungewissheit zu entscheiden
Vollständige Sicherheit gibt es nicht, und kein Gesetz verlangt sie. Was sich verschiebt, ist die Frage, wer über das verbleibende Risiko entscheidet und ob diese Entscheidung bewusst getroffen und nachvollziehbar dokumentiert ist. Bis 2028 wird die Antwort für den Mittelstand eindeutig sein: Es ist die Geschäftsleitung.
Das ist weniger eine zusätzliche Last als eine Rückkehr zu einem bekannten Grundsatz. Unternehmen haben gelernt, Liquiditäts-, Qualitäts- und Lieferkettenrisiken auf Leitungsebene zu steuern. Cyberrisiken folgen demselben Muster, mit einem Unterschied: Sie entwickeln sich schneller, und ihre Folgen treten oft innerhalb von Stunden ein. Wer die Steuerungsfähigkeit jetzt aufbaut, entscheidet im Ernstfall. Wer wartet, reagiert.
Die Führungsaufgabe ist eine Seite der Resilienz; zwei weitere behandelt die Reihe gesondert: die nachgewiesene Wiederanlauffähigkeit und den Umbau des Zugriffsschutzes. Mehr zur Säule Cyber-Resilienz im VORAUS-Framework.
Fragen für die Geschäftsleitung
- Kennen wir unsere Kronjuwelen? Gibt es eine von der Geschäftsleitung verabschiedete Liste kritischer Prozesse mit tolerierbarer Ausfallzeit?
- Welche Risiken tragen wir bewusst? Wann haben wir zuletzt ein Restrisiko ausdrücklich akzeptiert, und ist diese Entscheidung dokumentiert?
- Was können wir belegen? Könnten wir einem Großkunden oder der Aufsicht innerhalb von zwei Wochen nachweisen, dass unsere wichtigsten Kontrollen wirken?
- Wer entscheidet im Vorfall? Sind Entscheidungsbefugnisse für einen Produktionsstopp, die externe Kommunikation und die Behördenmeldung festgelegt und geübt?
- Wo hängen wir an Dritten? Welche Dienstleister sind für kritische Prozesse unverzichtbar, und was geschieht, wenn einer von ihnen ausfällt?
Häufige Fragen
Muss die Geschäftsleitung technisches Detailwissen aufbauen?
Nein. Gefordert ist die Fähigkeit, Risiken zu bewerten und Maßnahmen in ihrer Wirkung auf den Geschäftsbetrieb einzuschätzen. Technische Umsetzung bleibt Aufgabe von Fachleuten, die Abwägung zwischen Kosten, Risiko und Betrieb nicht.
Betrifft das nur Unternehmen, die unter NIS-2 fallen?
Rechtlich ja, faktisch nein. Unternehmen außerhalb des Anwendungsbereichs sind häufig Zulieferer regulierter Kunden und erhalten die Anforderungen über Verträge und Lieferantenprüfungen. Die Schadenslage gilt unabhängig von der Regulierung.
Reicht eine Cyberversicherung als Absicherung?
Eine Versicherung kann finanzielle Folgen abfedern, ersetzt aber weder Wiederanlauffähigkeit noch Kundenvertrauen. Zudem fragen Versicherer vor Vertragsabschluss üblicherweise den Stand der Sicherheitsmaßnahmen ab, sodass Nachweisfähigkeit auch hier eine Rolle spielt.
Wie oft sollte das Thema auf der Tagesordnung stehen?
Ein quartalsweiser Tagesordnungspunkt mit wenigen, stabilen Kennzahlen ist ein tragfähiger Rhythmus. Hinzu kommen anlassbezogene Befassungen und mindestens eine Übung pro Jahr mit Beteiligung der Geschäftsleitung.
Quellen
- Bitkom: Wirtschaftsschutz 2026 – Studienbericht, September 2026
- BSI: Die Lage der IT-Sicherheit in Deutschland 2025 – Kapitel Angriffsfläche, November 2025
- BSI: Die Lage der IT-Sicherheit in Deutschland 2025 – Kapitel Gefährdungslage, November 2025
- Bundesministerium der Justiz: Gesetz über das Bundesamt für Sicherheit in der Informationstechnik (BSIG), § 38, Dezember 2025
- Bundesministerium der Justiz: Gesetz über das Bundesamt für Sicherheit in der Informationstechnik (BSIG), § 32, Dezember 2025
- Ebner Stolz: NIS-2 in Deutschland – das neue BSIG ist in Kraft, Mai 2026 (Sekundärquelle für Inkrafttreten und Schätzung der Zahl betroffener Unternehmen)
- Verizon: 2025 Data Breach Investigations Report, April 2025
*** Keine Rechtsberatung. Dieser Beitrag ordnet rechtliche Rahmenbedingungen strategisch ein und ersetzt keine Rechtsberatung im Einzelfall.
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Zero Trust im Mittelstand: Wenn die Identität den Burggraben ersetzt
Firewall und VPN schützen eine Grenze, die es in den meisten Unternehmen nicht mehr gibt. Zero Trust verlagert den Schutz auf Identität, Gerät und Anwendung – und lässt sich im Mittelstand in realistischen Etappen bis 2028 umsetzen.
Copilot-Berechtigungskollaps: 72-Stunden-Notfallplan für Vorstandsdaten
Microsoft 365 Copilot legt historisch gewachsene SharePoint- und OneDrive-Freigaben über den Semantic Index sekundenschnell offen. Dieser 72-Stunden-Notfallplan zeigt CIOs und CISOs die sofortige Eindämmung, kryptografische Absicherung und physische Auslagerung von Vorstandsdaten.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.