
Zero Trust im Mittelstand: Wenn die Identität den Burggraben ersetzt
Das Wichtigste in Kürze
- ✓Der Burggraben trägt nicht mehr: Cloud-Dienste, mobiles Arbeiten und Dienstleisterzugänge haben die Netzwerkgrenze aufgelöst. Schutz muss an Identität, Gerät und Anwendung ansetzen.
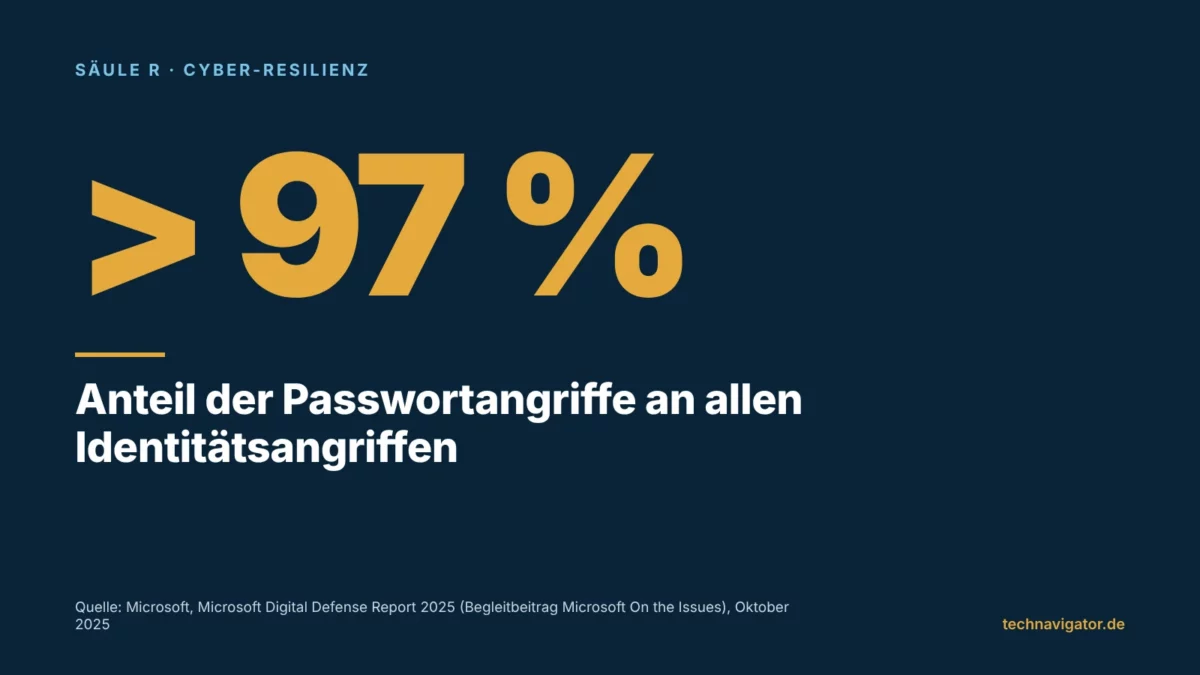
- ✓Passwörter sind der Hauptangriffspunkt: Nach Microsofts Digital Defense Report 2025 sind mehr als 97 Prozent der Identitätsangriffe Passwortangriffe.
- ✓Zero Trust ist ein Weg, kein Produkt: Das BSI beschreibt Zero Trust als langfristiges Vorhaben, nicht als einmalige Investition. Realistisch sind Etappen über mehrere Jahre.
- ✓Der Mittelstand beginnt bei der Anmeldung: Phishing-resistente Anmeldung für privilegierte Konten und Fernzugriffe bringt den größten Schutzgewinn pro investiertem Euro.
Das klassische Sicherheitsmodell des Mittelstands gleicht einer Burg. Eine Firewall trennt das vertrauenswürdige Innen vom gefährlichen Außen. Wer drinnen ist, ob per Netzwerkkabel im Büro oder per VPN von zu Hause, gilt als vertrauenswürdig. Dieses Modell war über Jahrzehnte angemessen. Es setzt jedoch voraus, dass Daten, Anwendungen und Menschen sich überwiegend innerhalb der Mauern befinden.
Diese Voraussetzung gilt in kaum einem Unternehmen mehr. E-Mail und Zusammenarbeit laufen in der Cloud, Mitarbeitende arbeiten mobil, Dienstleister greifen aus der Ferne auf Systeme zu, Maschinen sind mit Herstellerplattformen verbunden. Dieser Beitrag beschreibt, warum die Identität den Burggraben als zentrale Schutzlinie ablöst und wie ein mittelständisches Unternehmen in den nächsten zwei bis drei Jahren realistisch dorthin gelangt.
Das Prinzip: Kein Vertrauen allein aufgrund des Standorts
Das US-amerikanische National Institute of Standards and Technology (NIST) hat in seiner Publikation SP 800-207 „Zero Trust Architecture“ vom August 2020 den Kern des Ansatzes formuliert: Zero Trust gewährt Benutzerkonten und Geräten kein implizites Vertrauen allein aufgrund ihres physischen oder netzwerkseitigen Standorts. Die Verteidigung verlagert sich von statischen, netzwerkbasierten Grenzen hin zu Benutzern, Geräten und Ressourcen.
Das BSI hat diesen Gedanken in seinem Positionspapier zu Zero Trust vom Juni 2023 aufgegriffen. Es beschreibt Zero Trust als ein Architekturprinzip, das aus dem Ansatz „Assume Breach“ hervorgeht, also der Annahme, dass ein Angreifer bereits im Netz sein könnte. Jede Instanz erhält nur die Rechte, die sie tatsächlich benötigt. Das BSI betont zugleich, dass die Schutzwirkung vor allem Integrität und Vertraulichkeit betrifft, nicht aber die Verfügbarkeit.
NIST übersetzt das Prinzip in sieben Grundsätze. Drei davon sind für die Führungsebene besonders greifbar. Erstens wird jede Kommunikation abgesichert, unabhängig davon, ob sie im Firmennetz stattfindet oder nicht. Zweitens wird der Zugriff auf einzelne Ressourcen jeweils pro Sitzung gewährt; die Freigabe für ein System gilt nicht automatisch für das nächste. Drittens entscheidet eine dynamische Richtlinie, die neben der Identität auch den Zustand des Geräts und das Verhalten berücksichtigt und sich an der Risikobereitschaft des Unternehmens orientiert.
Der letzte Punkt ist der eigentliche Führungsbezug. Wie streng eine Zugriffsrichtlinie sein darf, ohne die Arbeit zu behindern, ist keine technische Frage, sondern eine Abwägung zwischen Risiko und Produktivität. Zero Trust macht diese Abwägung sichtbar und verlangt, dass sie ausdrücklich getroffen wird.
Dieser Hinweis ist für die Geschäftsleitung wichtig. Zero Trust verringert die Wahrscheinlichkeit, dass ein Angreifer sich frei im Unternehmen bewegt, und begrenzt den Schaden eines erfolgreichen Einbruchs. Es ersetzt nicht die Fähigkeit, nach einem Ausfall wieder anzulaufen. Beide Fähigkeiten ergänzen sich, keine macht die andere überflüssig. Eine Einführung in die Begriffe bietet das Glossar zur Zero-Trust-Architektur.
Warum die Identität zur neuen Grenze wird
Die Angriffsdaten zeigen, wo die Schwachstelle heute liegt. Nach dem Data Breach Investigations Report 2025 von Verizon war der Missbrauch von Zugangsdaten bei 22 Prozent der untersuchten Sicherheitsverletzungen der erste Angriffsvektor, die Ausnutzung von Schwachstellen bei 20 Prozent. Der Sophos-Bericht „State of Ransomware 2025“ nennt kompromittierte Zugangsdaten bei 23 Prozent der Ransomware-Fälle als technische Ursache, ausgenutzte Schwachstellen bei 32 Prozent.
Microsoft berichtet zum Digital Defense Report 2025, dass identitätsbasierte Angriffe allein im ersten Halbjahr 2025 um 32 Prozent zugenommen haben und dass mehr als 97 Prozent der Identitätsangriffe Passwortangriffe sind. Wer ein gültiges Passwort besitzt, muss keine Mauer überwinden. Er meldet sich an. Nach derselben Quelle kann phishing-resistente Mehrfaktor-Authentifizierung mehr als 99 Prozent dieser Angriffe stoppen, selbst wenn der Angreifer Benutzername und Passwort kennt.
Eine zweite Entwicklung verstärkt den Befund. Die Geräte, die den Burggraben bilden sollen, sind selbst zum Ziel geworden. Laut Verizon-Bericht entfielen 22 Prozent der ausgenutzten Schwachstellen auf Zero-Day-Lücken in Randgeräten wie Firewalls und VPN-Zugängen, nach 3 Prozent im Vorjahreszeitraum. Nur 54 Prozent der betroffenen Schwachstellen an solchen Geräten wurden vollständig behoben, im Median nach 32 Tagen. Der Burggraben wird damit zum Einfallstor.
Was Zero Trust im Mittelstand konkret bedeutet
Zero Trust wird häufig als umfassende Architektur beschrieben, die große Konzerne über Jahre umsetzen. Für ein Unternehmen mit 200 oder 2.000 Beschäftigten wirkt das abschreckend. Hilfreicher ist es, das Prinzip auf vier Bausteine herunterzubrechen, die sich einzeln einführen lassen und jeweils für sich Schutz bringen.
Baustein 1: Phishing-resistente Anmeldung
Klassische Mehrfaktor-Verfahren mit SMS-Codes oder einfachen Push-Bestätigungen lassen sich durch gefälschte Anmeldeseiten oder wiederholte Anfragen umgehen. Phishing-resistente Verfahren auf Basis von FIDO2 und WebAuthn, etwa Hardware-Sicherheitsschlüssel oder Passkeys, binden die Anmeldung kryptografisch an die echte Website. Ein abgefangenes Passwort genügt dann nicht mehr. Für Administratoren, Fernzugriffe und Finanzfunktionen ist dieser Schritt der wirksamste Einstieg.
Baustein 2: Gerätezustand als Bedingung
Eine korrekte Anmeldung von einem unbekannten oder veralteten Gerät ist ein Risiko. Zero Trust bezieht deshalb den Zustand des Geräts in die Zugriffsentscheidung ein: Ist es verwaltet, aktuell gepatcht, verschlüsselt? Für viele Mittelständler ist das mit vorhandener Geräteverwaltung erreichbar, ohne zusätzliche Plattformen einzuführen.
Baustein 3: Zugriff auf Anwendungen statt auf Netze
Ein klassischer VPN-Zugang öffnet ein Netz. Wer verbunden ist, sieht oft weit mehr Systeme, als er braucht. Moderne Ansätze vermitteln stattdessen den Zugriff auf einzelne Anwendungen, jeweils nach Prüfung von Identität und Gerät. Das gilt besonders für Dienstleister und Wartungszugänge, die heute häufig dauerhaft und mit weitreichenden Rechten eingerichtet sind.
Baustein 4: Segmentierung im Inneren
Mikrosegmentierung teilt das interne Netz in kleine Zonen, zwischen denen nur ausdrücklich erlaubte Verbindungen möglich sind. Ein kompromittierter Büro-PC erreicht dann nicht automatisch die Produktionssteuerung oder die Datensicherung. Dieser Baustein ist der aufwendigste, weil er genaue Kenntnis der Kommunikationsbeziehungen voraussetzt. Er lohnt sich zuerst dort, wo besonders schützenswerte Systeme liegen.
Was bis 2028 hinzukommt: Identitäten ohne Menschen
Die Debatte über Identität konzentriert sich meist auf Beschäftigte. In den nächsten Jahren wächst jedoch eine zweite Gruppe schneller: Dienstkonten, Programmierschnittstellen, Automatisierungen und zunehmend KI-Agenten, die im Auftrag von Menschen auf Systeme zugreifen. Diese Identitäten melden sich nicht mit Sicherheitsschlüsseln an, verfügen oft über weitreichende Rechte und werden selten überprüft, wenn das Projekt endet, für das sie angelegt wurden.
Für Zero Trust bedeutet das: Dieselben Grundsätze gelten auch hier. Jede nicht-menschliche Identität braucht einen verantwortlichen Eigentümer, minimale Rechte, eine begrenzte Gültigkeit und eine Protokollierung ihrer Zugriffe. Wer diese Disziplin früh einführt, verhindert, dass sich im Schatten der Automatisierung ein neuer, unbeaufsichtigter Zugangsweg bildet. Ein Inventar aller Identitäten, menschlich wie maschinell, ist deshalb Voraussetzung für jede weitere Etappe.
Realistische Etappen statt Großprojekt
Die Erwartungen an die Geschwindigkeit sollten nüchtern sein. Das Marktforschungsunternehmen Gartner prognostizierte im Januar 2023, dass bis 2026 nur 10 Prozent der großen Unternehmen ein ausgereiftes und messbares Zero-Trust-Programm haben werden, gegenüber weniger als einem Prozent zum Zeitpunkt der Prognose. Wenn große Organisationen mit eigenen Sicherheitsabteilungen dieses Tempo erreichen, braucht der Mittelstand einen pragmatischen Pfad.
Hilfreich ist dabei der Leitfaden NIST SP 1800-35 „Implementing a Zero Trust Architecture“ vom Juni 2025. Das National Cybersecurity Center of Excellence hat dafür mit 24 Partnern 19 Beispielimplementierungen aufgebaut. Die Botschaft dahinter: Es gibt nicht die eine Zero-Trust-Architektur, sondern viele Wege, die vom Ausgangspunkt eines Unternehmens abhängen.
Ein denkbarer Pfad für ein mittelständisches Unternehmen lässt sich in drei Etappen gliedern. Sie sind nicht als feste Zeitvorgabe zu verstehen, sondern als Reihenfolge, die den Schutzgewinn je Etappe maximiert:
- Erste Etappe, die nächsten zwölf Monate: Phishing-resistente Anmeldung für alle privilegierten Konten, Fernzugriffe und Cloud-Verwaltungsoberflächen. Inventar aller Identitäten, einschließlich Dienst- und Dienstleisterkonten. Abschaltung nicht mehr benötigter Zugänge.
- Zweite Etappe, im Folgejahr: Gerätezustand als Zugriffsbedingung für Unternehmensanwendungen. Ablösung pauschaler VPN-Zugänge für Dienstleister durch anwendungsbezogenen Zugriff. Ausweitung der phishing-resistenten Anmeldung auf alle Beschäftigten.
- Dritte Etappe, bis 2028: Segmentierung kritischer Bereiche wie Produktion, Datensicherung und Finanzsysteme. Laufende Überwachung von Anmeldeverhalten und Zugriffsmustern.
Ein denkbares Szenario: Ein Maschinenbauer mit 600 Beschäftigten stellt im ersten Schritt die 40 Administratorkonten und die Wartungszugänge von fünf Dienstleistern auf Hardware-Sicherheitsschlüssel um. Der Aufwand ist überschaubar, die Wirkung erheblich: Die Zugänge, mit denen ein Angreifer den größten Schaden anrichten könnte, sind nicht mehr allein durch ein gestohlenes Passwort erreichbar.
Zugriffsschutz: heute und 2028
| Bereich | Heute | 2028 (absehbar) |
|---|---|---|
| Schutzlinie | Netzwerkgrenze mit Firewall und VPN | Identität, Gerätezustand und Anwendung als Prüfpunkte jeder Zugriffsentscheidung |
| Anmeldung | Passwort, teils mit SMS- oder Push-Bestätigung | Phishing-resistente Verfahren mindestens für alle privilegierten und externen Zugänge |
| Dienstleisterzugänge | Dauerhafte VPN-Verbindungen mit weitem Netzzugriff | Zeitlich begrenzter Zugriff auf einzelne Systeme, protokolliert |
| Internes Netz | Weitgehend flach, wenige Zonen | Kritische Bereiche segmentiert, Verbindungen nur nach Freigabe |
| Steuerung | Projektweise, technikgetrieben | Mehrjähriger Plan mit Etappen und Kennzahlen, von der Geschäftsleitung verabschiedet |
Die Grenzen des Ansatzes
Zero Trust ist kein vollständiges Sicherheitskonzept. Gartner wies in derselben Prognose darauf hin, dass bis 2026 mehr als die Hälfte der Cyberangriffe auf Bereiche zielen werde, die Zero-Trust-Kontrollen nicht abdecken und nicht abwehren können. Ungepatchte Software, Fehler in Anwendungen und Social Engineering jenseits der Anmeldung bleiben eigenständige Risiken.
Hinzu kommt der Betriebsaufwand. Das BSI betont, dass Zero Trust keine einmalige Investition ist, sondern ein langfristiges Vorhaben mit dauerhaftem Bedarf an Personal und Budget. Für Unternehmen mit kleinen IT-Teams bedeutet das: Jede Etappe muss betreibbar sein, bevor die nächste beginnt. Eine halb eingeführte Segmentierung, deren Regeln niemand pflegt, schafft eher Ausnahmen als Schutz.
Schließlich verschiebt Zero Trust Abhängigkeiten. Wenn Identität die zentrale Schutzlinie ist, wird der Identitätsdienst zum kritischsten System des Unternehmens. Seine Verfügbarkeit, seine Absicherung und die Frage, bei welchem Anbieter er betrieben wird, verdienen deshalb eine bewusste Entscheidung, auch mit Blick auf digitale Souveränität.
Einordnung: Vertrauen wird begründet, nicht vorausgesetzt
Der Kern von Zero Trust ist keine Technik, sondern eine Haltung: Vertrauen wird nicht aus dem Standort abgeleitet, sondern bei jedem Zugriff neu begründet. Diese Haltung passt zu einer Wirtschaft, in der Unternehmensgrenzen durchlässig geworden sind und Zusammenarbeit über Organisationen hinweg der Normalfall ist.
Für den Mittelstand liegt die Chance darin, nicht alles gleichzeitig zu wollen. Der größte Teil des Schutzgewinns entsteht in der ersten Etappe, bei der Anmeldung privilegierter und externer Konten. Wer diesen Schritt in den nächsten zwölf Monaten geht, hat die wahrscheinlichsten Angriffswege deutlich erschwert, lange bevor eine vollständige Architektur steht.
Zero Trust verringert die Wahrscheinlichkeit und das Ausmaß eines Einbruchs; die Fähigkeit, danach wieder anzulaufen, und die Verantwortung der Geschäftsleitung bleiben eigene Aufgaben. Mehr zur Säule Cyber-Resilienz im VORAUS-Framework.
Fragen für die Geschäftsleitung
- Wie viele privilegierte Konten haben wir? Ist die Zahl bekannt, und sind alle mit einem phishing-resistenten Verfahren geschützt?
- Wer kommt von außen herein? Welche Dienstleister haben dauerhaften Zugriff, auf welche Systeme, und wer überprüft diese Zugänge regelmäßig?
- Wie weit reicht ein gestohlenes Passwort? Wenn ein Angreifer die Zugangsdaten eines Mitarbeitenden besitzt, welche Systeme erreicht er ohne weitere Hürde?
- Ist unsere Grenze selbst sicher? Wie schnell werden Schwachstellen an Firewalls und VPN-Zugängen geschlossen, und wer berichtet darüber?
- Gibt es einen mehrjährigen Plan? Ist Zero Trust als Abfolge von Etappen mit Budget und Kennzahlen beschlossen oder als Einzelprojekt angelegt?
Häufige Fragen
Kann man Zero Trust kaufen?
Nein. Zero Trust ist ein Architekturprinzip. Produkte können einzelne Bausteine unterstützen, etwa die Anmeldung oder den Anwendungszugriff. Die Gesamtwirkung entsteht erst durch Planung, Konfiguration und dauerhaften Betrieb.
Brauchen wir dann keine Firewall mehr?
Doch. Netzwerkschutz bleibt eine sinnvolle Schicht. Zero Trust verändert nur die Annahme, dass alles innerhalb der Firewall vertrauenswürdig ist. Firewall und Identitätsprüfung ergänzen sich.
Was bedeutet „phishing-resistent“?
Ein Anmeldeverfahren ist phishing-resistent, wenn es auf einer gefälschten Website nicht funktioniert. Verfahren nach dem FIDO2-Standard prüfen kryptografisch, ob die Anmeldung auf der echten Adresse erfolgt, und geben andernfalls keine Bestätigung ab.
Ist Zero Trust auch für Produktionsumgebungen geeignet?
Das Prinzip ja, die Umsetzung verlangt Sorgfalt. Ältere Maschinensteuerungen unterstützen moderne Anmeldeverfahren oft nicht. Dort steht die Segmentierung im Vordergrund, also die Abschottung solcher Systeme und die Kontrolle der Zugänge zu ihnen.
Quellen
- NIST: SP 800-207 Zero Trust Architecture, August 2020
- NIST: SP 1800-35 Implementing a Zero Trust Architecture, Juni 2025
- BSI / NKCS: BSI Zero Trust position paper published, Juni 2023
- Gartner: Gartner Predicts 10% of Large Enterprises Will Have a Mature and Measurable Zero-Trust Program in Place by 2026, Januar 2023
- Verizon: 2025 Data Breach Investigations Report, April 2025
- Microsoft: Microsoft Digital Defense Report 2025 (Begleitbeitrag „Microsoft On the Issues“), Oktober 2025
- Sophos: The State of Ransomware 2025 (deutsche Fassung), Juni 2025
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Cybersicherheit als Führungsaufgabe: Was sich für die Geschäftsleitung bis 2028 verschiebt
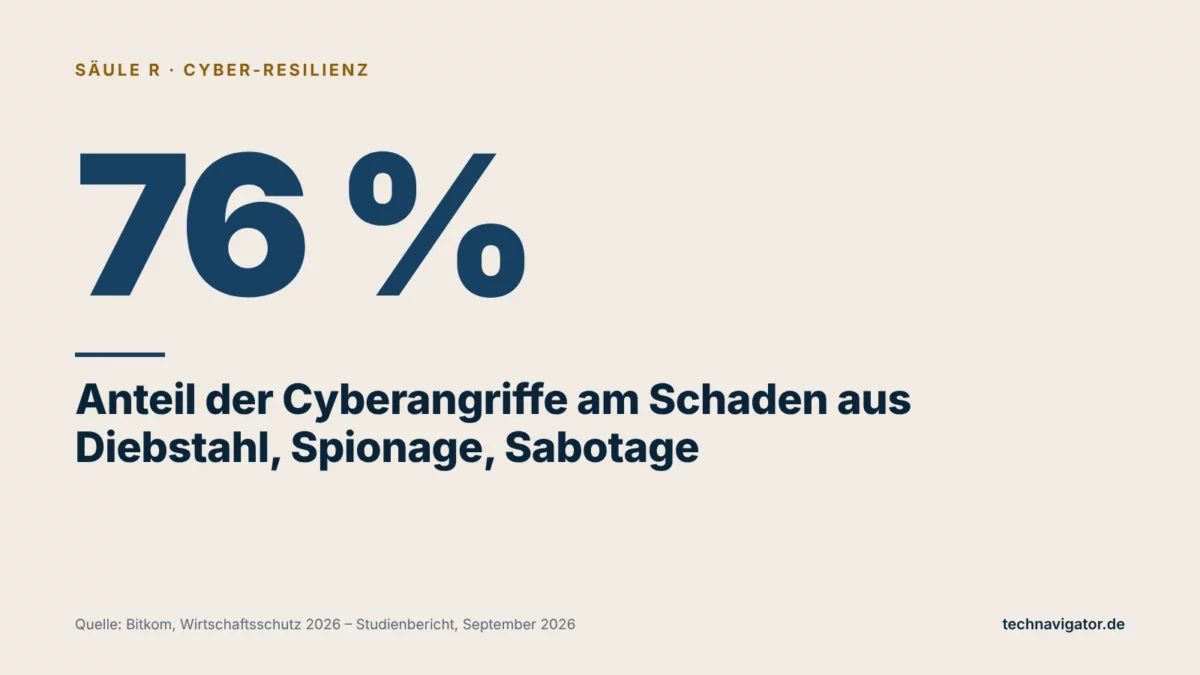
Cyberangriffe verursachen inzwischen drei Viertel des Schadens aus Diebstahl, Spionage und Sabotage in der deutschen Wirtschaft. Bis 2028 wird Cybersicherheit damit endgültig zur Führungsaufgabe: mit eigener Urteilsfähigkeit, belastbaren Nachweisen und geprobter Krisenführung.
Copilot-Berechtigungskollaps: 72-Stunden-Notfallplan für Vorstandsdaten
Microsoft 365 Copilot legt historisch gewachsene SharePoint- und OneDrive-Freigaben über den Semantic Index sekundenschnell offen. Dieser 72-Stunden-Notfallplan zeigt CIOs und CISOs die sofortige Eindämmung, kryptografische Absicherung und physische Auslagerung von Vorstandsdaten.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.