
MinIO vs. AWS S3: On-Premises Object Storage und S3-Datenhoheit
Executive Summary
- ✓S3-API als universelles Protokoll statt Cloud-Ort: Die S3-REST-Schnittstelle hat sich vom proprietären Amazon-Dienst zum offenen Industriestandard für Data Lakehouses, KI-Trainingspipelines und Backup-Repositories entwickelt.
- ✓Eliminierung der Public-Cloud-Egress-Falle: Während Hyperscaler für das Zurücklesen und den Datentransfer (Egress) sowie für Millionen API-Aufrufe hohe variable Gebühren verlangen, bietet MinIO auf eigener NVMe-Hardware planbare Fixkosten.
- ✓Ransomware-Schutz durch S3 Object Lock (WORM): Unveränderliche Speicher-Buckets nach dem Write-Once-Read-Many-Prinzip schützen kritische Unternehmensdaten, Archive und Datenexporte selbst bei kompromittierten Administratorkonten.
- ✓AGPLv3-Lizenz-Governance beachten: Da MinIO unter der strengen GNU AGPLv3 steht, müssen Enterprise-Architekten sauber zwischen internem Eigenbetrieb, kommerzieller Subskription und Apache-2.0-Alternativen abwägen.
Über achtzig Prozent des weltweiten Datenwachstums in Unternehmen entfällt heute nicht mehr auf klassische relationale SQL-Tabellen, sondern auf unstrukturierte Daten: hochauflösende Sensortelemetrie aus der Fertigung, medizinische Bilddaten, PDF-Dokumentenarchive, Videoströme, Logdateien sowie Parquet- und Iceberg-Tabellen für Künstliche Intelligenz. Klassische hierarchische Dateisysteme (POSIX/NFS) und teure SAN-Blockspeicher kollabieren ab wenigen hundert Millionen Dateien unter der Verwaltung ihrer eigenen Metadaten.
Object Storage löst dieses Skalierungsproblem grundlegend, indem jede Datei als flaches Objekt mit einer eindeutigen ID, beliebigen Metadaten und einem HTTP-REST-Zugriffspfad gespeichert wird. Lange Zeit galt Amazon Simple Storage Service (AWS S3) als alternativloser Standard für diese Architektur, bis explodierende Cloud-Rechnungen und verschärfte europäische Souveränitätsanforderungen ein Umdenken bei CIOs ausgelöst haben.
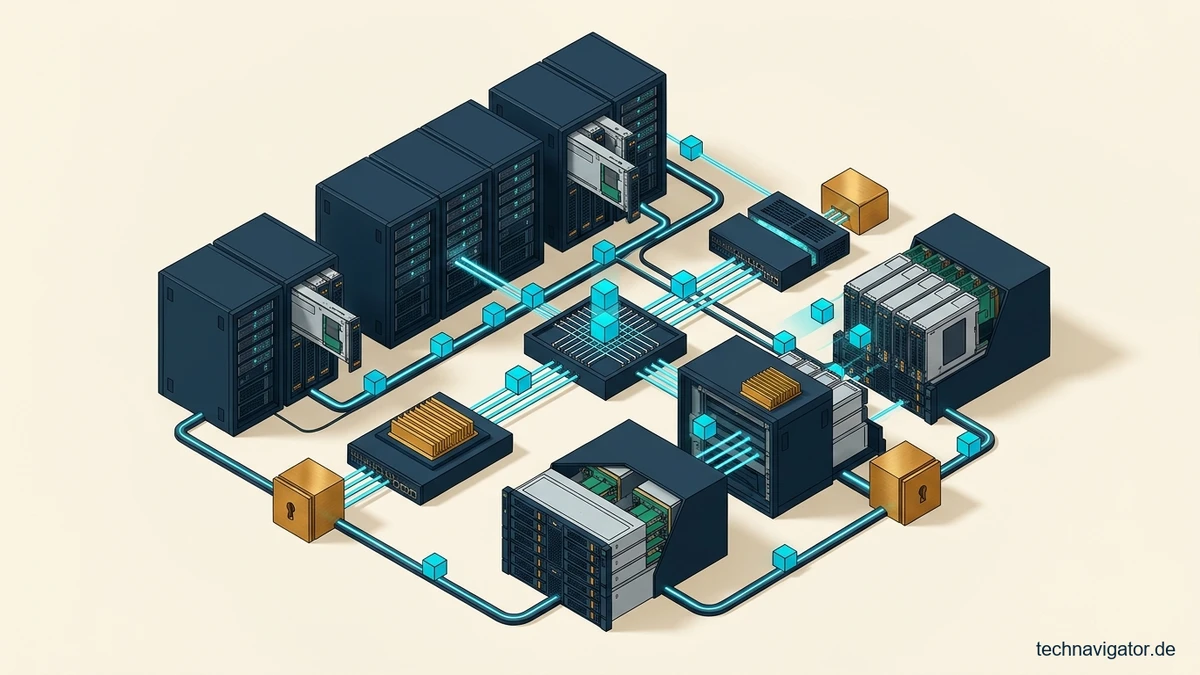
Mit MinIO steht eine hochperformante, in Go geschriebene Open-Source-Engine bereit, die hundertprozentige AWS-S3-API-Kompatibilität direkt in das eigene Rechenzentrum, in Colocation-Racks oder auf souveräne europäische Kubernetes-Cluster bringt.
Architektur-Vergleich: Wie MinIO und AWS S3 Datenströme verarbeiten
Für moderne Software-Applikationen (wie Apache Spark, ClickHouse, Trino, Veeam, Restic oder MLflow) ist S3 längst kein Produktname mehr, sondern ein Netzwerkprotokoll. Ob die Anwendung ihre Daten per HTTPS-PUT-Befehl an ein Rechenzentrum in Frankfurt schickt oder an einen lokalen MinIO-Cluster im eigenen Serverraum, unterscheidet sich im Programmcode lediglich durch eine einzige Konfigurationszeile (die Endpoint-URL).
Unter der Oberfläche verfolgen MinIO und AWS S3 jedoch unterschiedliche architektonische Designprinzipien:
- Single-Layer-Architektur ohne externe Metadaten-Datenbank: Während ältere On-Premises-Speichersysteme separate Metadaten-Server benötigen, berechnet MinIO die Objektplatzierung deterministisch und speichert Daten samt Metadaten direkt auf den NVMe- oder HDD-Laufwerken.
- Inline Erasure Coding auf Objektebene: MinIO teilt jedes eingehende Objekt mithilfe von Reed-Solomon-Algorithmen in Daten- und Paritätsblöcke auf (z. B. 8 Datenblöcke plus 4 Paritätsblöcke). Selbst wenn vier komplette Server gleichzeitig ausfallen, bleiben alle Daten ohne Unterbrechung les- und schreibbar.
- Hardware-nahe SIMD-Beschleunigung: Durch direkte Nutzung moderner Prozessorbefehlssätze (AVX-512 auf x86 und NEON auf ARM) erreicht MinIO auf Standard-Serverhardware über 100 Gigabit pro Sekunde Durchsatz pro Knoten und sättigt moderne GPU-Trainingscluster mühelos.
- Sicheres Filesharing und kontrollierter Datenaustausch: Über zeitlich begrenzte, kryptografisch signierte URLs (Presigned URLs) lassen sich große Datenexporte und beliebige Dateitypen sicher mit externen Partnern teilen, ohne ungeschützte FTP-Server oder Schatten-Cloud-Dienste zu öffnen.
Architektonischer Blindspot: Die unterschätzte Kostenexplosion durch S3-API-Request-Gebühren
In der Public Cloud kalkulieren viele Teams nur den reinen Gigabyte-Speicherpreis von rund 2,3 Cent pro Monat. Wenn jedoch ein modernes Data-Lakehouse oder ein Backup-System täglich hunderte Millionen kleiner Dateien über PUT- und GET-Requests prüft und zum Training an externe GPUs überträgt, übersteigen die API-Transaktions- und Egress-Gebühren den reinen Speicherpreis oft um das Drei- bis Fünffache.
Wie Sie auf Basis von S3-kompatiblem Object Storage offene Analyseplattformen errichten, zeigt unser Leitfaden zu Data Lakehouses mit Apache Iceberg und Delta Lake.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für Ihre IT-Planung finden Sie in unseren weiterführenden Leitartikeln zu Cloud-Exit-Strategie im Enterprise-Einsatz sowie zu Proxmox Backup Server im Enterprise-Einsatz.
Datensicherheit, Unveränderlichkeit (Object Lock) und regulatorische Souveränität
Für europäische KRITIS-Betreiber, Finanzinstitute, Gesundheitsdienstleister und die produzierende Industrie unterliegt die Speicherung geschäftskritischer Daten strengen Vorgaben durch NIS-2, DORA und die DSGVO. Zudem verlangen Cyber-Versicherer heute den technischen Nachweis, dass Backup- und Archivdaten auch dann nicht verschlüsselt oder gelöscht werden können, wenn Angreifer bereits Domain-Admin-Rechte erlangt haben.
Ein professionell gehärteter S3-Object-Storage-Cluster erfüllt diese Sicherheitsanforderungen durch vier ineinandergreifende Schutzmechanismen:
- S3 Object Lock im Compliance-Modus (WORM): Objekte werden mit einer verbindlichen Aufbewahrungsfrist (Retention Period) versehen. Solange diese Frist läuft, verweigert das Speichersystem jede Überschreibung oder Löschung selbst für den Root-Administrator.
- Kontinuierlicher Bit-Rot-Schutz durch HighwayHash: Stille Datenkorruption auf Festplatten (Bit Rot) wird bei jedem Lesevorgang und durch Hintergrund-Scans anhand kryptografischer Prüfsummen erkannt und vollautomatisch aus den Paritätsblöcken geheilt.
- Server-Side Encryption (SSE-S3 und SSE-KMS): Jedes einzelne Objekt wird vor dem Schreiben auf den Datenträger mit einem eigenen Schlüssel (AES-256-GCM oder ChaCha20-Poly1305) verschlüsselt, verwaltet über ein zentrales Key Management System (wie HashiCorp Vault oder OpenBao).
- Aktiv-Aktiv-Georeplikation zwischen Brandabschnitten: Synchrone oder asynchrone Spiegelung der S3-Buckets zwischen zwei getrennten Rechenzentrums-Standorten sorgt für unterbrechungsfreien Betrieb im Katastrophenfall.
„S3 ist die Lingua franca der modernen Datenverarbeitung. Wer die S3-API im eigenen Rechenzentrum beherrscht, genießt die Entwicklungsgeschwindigkeit der Cloud zu den Hardwarekosten einer lokalen Infrastruktur.“
Wie Sie Ihre gesamte Multi-Cloud- und On-Premises-Kostenstruktur kaufmännisch steuern, vertieft unser Beitrag zu Enterprise Multi-Cloud-Architektur und FinOps-Governance.
Lizenz-Governance (AGPLv3) und das Spektrum offener S3-Alternativen
Bei der Einführung von MinIO im Unternehmenskontext müssen IT-Einkauf und Rechtsabteilung die Lizenzierung präzise bewerten. MinIO wird im Kern unter der GNU Affero General Public License v3 (AGPLv3) veröffentlicht. Für ein Unternehmen, das MinIO ausschließlich intern als Speicher-Backend für eigene Applikationen, Data Lakes oder Backups betreibt und den MinIO-Quellcode nicht verändert, ist der Einsatz der AGPLv3-Version lizenzkostenfrei möglich.
Anders verhält es sich bei Software-Herstellern (ISVs) oder Managed-Service-Providern, die MinIO als festen Bestandteil einer kommerziellen Kundenlösung ausliefern: Hier greift der strenge Copyleft-Effekt der AGPLv3, sofern keine kommerzielle Enterprise-Lizenz erworben wird. Für Architekten ergeben sich daher drei klare strategische Optionen:
- MinIO Community (AGPLv3) für den reinen Eigenbetrieb: Ideal für interne KI-Cluster, Backup-Targets und analytische Data Lakes, die durch ein erfahrenes eigenes Linux- und Storage-Team per Kommandozeile und Prometheus-Monitoring verwaltet werden.
- Ceph RGW (RADOS Gateway) für vereinheitlichte Storage-Cluster: Wer neben S3-Object-Storage im selben Cluster auch Blockspeicher (RBD) für virtuelle Maschinen und POSIX-Dateisysteme (CephFS) benötigt, fährt mit dem unter LGPL/GPL lizenzierten Ceph-Stack oft konsolidierter.
- Leichtgewichtige S3-Alternativen (Garage, SeaweedFS, RustFS): Für verteilte Edge-Standorte oder Produkt-Einbettungen bieten Projekte unter permissiveren Lizenzen (wie Apache 2.0 oder MIT) schlanke S3-kompatible Schnittstellen ohne AGPL-Restriktionen.
- Europäische Sovereign-Cloud-S3-Dienste: Für Unternehmen ohne eigene Rechenzentrumskapazität stellen europäische Anbieter (wie IONOS S3, Hetzner Object Storage, OVHcloud oder Exoscale) DSGVO-konforme S3-Endpunkte ohne Egress-Kostenfalle bereit.
Architektonischer Blindspot: Hardware-Sizing mit langsamen RAID-Controllern
Ein klassischer Fehler beim Aufbau eines eigenen MinIO-Clusters besteht darin, die Festplatten unter einem traditionellen Hardware-RAID-Controller (z. B. RAID 5 oder RAID 6) zu verstecken. Da MinIO die Ausfallsicherheit und Datenheilung bereits wesentlich effizienter per Erasure Coding in der Software übernimmt, bremst ein vorgeschaltetes Hardware-RAID den Durchsatz massiv aus und verhindert die direkte Laufwerksdiagnose (JBOD/HBA-Modus ist Pflicht).
Wann sich statt eines reinen Object Stores ein verteilter Software-Defined-Storage-Cluster für Block-, Datei- und Objektspeicher lohnt, lesen Sie in unserem Vergleich Ceph Storage vs. NetApp und Pure Storage.
System-Matrix: MinIO (On-Premises NVMe) versus Amazon AWS S3 (Public Cloud)
Die folgende Entscheidungsmatrix vergleicht den Eigenbetrieb eines hochverfügbaren MinIO-Clusters mit der Nutzung von AWS S3 Standard:
| Bewertungs-Dimension | Amazon AWS S3 (Public Cloud) | MinIO Object Storage (On-Premises / Colocation) | C-Level-Bewertung |
|---|---|---|---|
| Egress- & API-Kosten | Hohe Gebühren für Datenabruf (bis 90 €*/TB) & PUT/GET | 0 € Egress- und 0 € API-Transaktionsgebühren |
Planbare FixkostenKein Rechnungs-Schock
|
| Durchsatz für KI & Analytics | Limitiert durch WAN-Bandbreite oder teure Cloud-GPUs | Lokale 100/400-GbE-Anbindung mit NVMe-Speed |
Sub-MillisekundenIdeal für lokale KI
|
| Datenhoheit & CLOUD Act | US-Hyperscaler unterliegt extraterritorialem Zugriff | 100 % physische & kryptografische Kontrolle im Haus |
Volle SouveränitätKRITIS- & DSGVO-sicher
|
| Skalierbarkeit & Elastizität | Sofortige Skalierung ohne eigene Hardware-Beschaffung | Erfordert Kapazitätsplanung & Server-Einbau in Racks |
Ab 200 TB überlegenDarunter Cloud oft einfacher
|
| Ransomware-Schutz | S3 Object Lock & Cross-Region-Replication | Identischer S3 Object Lock (WORM) + physisches Air-Gap |
UnveränderbarVersicherungskonform
|
Wirtschaftliche TCO-Rechnung: 1 Petabyte (1.000 TB) Object Storage über 36 Monate
Für ein Unternehmen mit 1 Petabyte aktiv genutztem Objektspeicher (Data Lakehouse, Backup-Repository und Dokumentenarchiv) bei einem monatlichen Lese-/Transfervolumen von 20 Prozent (200 TB/Monat) zeigt der 3-Jahres-Vergleich eine deutliche Kosten-Schere:
| Kostenfaktor (36 Monate, 1 PB Netto-Kapazität) | AWS S3 Standard (Region Frankfurt) | MinIO Cluster (8x Server-Nodes im eigenen Rack) | Finanzieller Effekt (3 Jahre) |
|---|---|---|---|
| Server-Hardware, NVMe/HDD-Drives & 100-GbE-Switches (CapEx) | 0 € | 185.000 € | – 185.000 € Hardware-Investition |
| Reine Speicherkosten (1.000 TB über 36 Monate inkl. Strom/Rack) | 864.000 € | 54.000 € | + 810.000 € Speicher-Ersparnis |
| Datenabruf (Egress 200 TB/Monat) & S3-API-Transaktionsgebühren | 518.000 € | 0 € | + 518.000 € Egress-Freiheit |
| Interner Betrieb, Monitoring & Wartungsaufwand (DevOps/Admin) | 36.000 € | 96.000 € | – 60.000 € Betriebsaufwand |
| Gesamtkosten (TCO) über 36 Monate | 1.418.000 € | 335.000 € | + 1.083.000 € Netto-Ersparnis (–76 %) |
Ab einem Speicherbedarf von rund 150 bis 200 Terabyte amortisiert sich die Anschaffung eigener Storage-Server gegenüber Public-Cloud-S3 meist schon innerhalb von sechs bis neun Monaten.
Der 4-Phasen-Rollout für souveränen On-Premises S3 Object Storage
Die Einrichtung eines hochverfügbaren S3-Clusters und die Migration bestehender Cloud-Buckets erfolgen risikofrei in vier technischen Phasen:
Phase 1 (Woche 1 bis 4): Workloads-Klassifizierung und Hardware-Design (JBOD/NVMe)
Trennung zwischen Performance-Tier (All-Flash-NVMe für KI, Analytics und Datenbank-Snapshots) und Capacity-Tier (High-Density-HDDs für Langzeitarchive und Backups). Verzicht auf Hardware-RAID zugunsten direkter HBA-Anbindung und XFS-Dateisystemen.
Phase 2 (Woche 5 bis 8): Cluster-Deployment, TLS-Härtung und KMS-Anbindung
Installation des verteilten S3-Clusters über mindestens vier bis acht Knoten mit Erasure Coding (EC:4). Anbindung an das zentrale Identity Management (OIDC/LDAP) sowie Aktivierung der automatischen Server-Side-Encryption über ein externes KMS.
Phase 3 (Woche 9 bis 12): Einrichtung von Object-Lock-Buckets und Backup-Umstellung
Erstellung unveränderlicher WORM-Buckets für die Datensicherung (z. B. Veeam, Restic oder Datenbank-Backups). Validierung der Wiederherstellungsgeschwindigkeit (Restore-Test) über das lokale 100-GbE-Netzwerk.
Phase 4 (Ab Monat 4): Cloud-Repatriierung und Data-Lakehouse-Integration
Schrittweise Synchronisation teurer Public-Cloud-Buckets auf den lokalen S3-Cluster per `mc mirror` oder Rclone sowie Umschaltung der S3-Endpunkte in den internen Analyse- und KI-Applikationen.
Fünf Kontrollfragen für CIOs und Infrastructure-Architekten
1. Wie hoch ist der Anteil von Egress- und API-Gebühren auf Ihrer Cloud-Rechnung?
Haben Sie aufgeschlüsselt, wie viel Prozent Ihrer monatlichen AWS- oder Azure-Speicherkosten nicht auf das reine Speichern, sondern auf Lesezugriffe, PUT/GET-Requests und Datentransfers entfallen?
2. Sind Ihre S3-Backup-Buckets technisch gegen Löschung durch Admins geschützt?
Ist für alle sicherheitskritischen Buckets der S3 Object Lock im strikten Compliance-Modus aktiviert, sodass selbst ein Angreifer mit gestohlenen Root-Zugangsdaten die Backups nicht löschen kann?
3. Haben Sie die AGPLv3-Lizenzbedingungen für Ihren konkreten Anwendungsfall geprüft?
Setzen Sie MinIO rein intern für eigene Unternehmensprozesse ein (unbedenklich), oder bündeln Sie die Software in einem kommerziellen Produkt für externe Endkunden (Lizenzpflicht beachten)?
4. Nutzen Ihre Storage-Server direktes Erasure Coding statt alter RAID-Controller?
Werden die NVMe- und Festplattenlaufwerke im HBA/JBOD-Modus direkt an das Betriebssystem durchgereicht, damit die Objektspeicher-Engine defekte Sektoren selbstständig erkennen und heilen kann?
5. Ist Ihr Schlüsselmanagement (KMS) physisch vom Speicher-Cluster getrennt?
Liegen die kryptografischen Master-Keys für die S3-Verschlüsselung auf einem separaten, gehärteten Key-Management-Server außerhalb der eigentlichen Storage-Knoten?
Strategisches Fazit: Die S3-API gehört in jedes moderne Rechenzentrum
Amazon hat mit der S3-Schnittstelle den wichtigsten Speicherstandard des Cloud-Zeitalters geschaffen, doch Unternehmen müssen ihre Daten deshalb längst nicht mehr dauerhaft bei einem US-Hyperscaler mieten. Sobald Datenmengen in den dreistelligen Terabyte- oder Petabyte-Bereich wachsen und intensiv durch Analysen oder KI-Modelle gelesen werden, wird Public-Cloud-Storage zur strukturellen Kostenfalle.
Mit einem sauber dimensionierten On-Premises-S3-Cluster auf Basis von MinIO oder Ceph RGW kombinieren CIOs die volle Entwickler-Kompatibilität der Cloud mit kompromissloser europäischer Datenhoheit und bis zu siebzig Prozent niedrigeren Gesamtkosten.
Häufig gestellte Fragen (FAQ) zu MinIO und S3 Object Storage
Ist MinIO zu 100 Prozent kompatibel mit bestehenden AWS-S3-Anwendungen?
Ja. MinIO implementiert die offizielle AWS-S3-REST-API (Signature V4) inklusive fortgeschrittener Funktionen wie Multipart-Uploads, Bucket-Versionierung, Lifecycle-Regeln, S3 Select und Object Lock (WORM). Bestehende Tools und AWS-SDKs funktionieren durch bloßes Ändern der Endpoint-URL.
Wie viele Server benötigt man mindestens für einen ausfallsicheren MinIO-Cluster?
Für einen produktiven, hochverfügbaren verteilten Betrieb (Distributed Mode) empfiehlt sich ein Cluster aus mindestens 4 Serverknoten mit jeweils 4 oder mehr Laufwerken. Dadurch bleiben alle Daten selbst bei einem Komplettausfall von zwei gesamten Servern gleichzeitig voll verfügbar.
Was bedeutet Erasure Coding im Vergleich zu klassischem RAID?
Während ein klassisches Hardware-RAID ganze Festplatten starr miteinander koppelt und bei großen Laufwerken tagelange Rebuild-Zeiten benötigt, berechnet Erasure Coding die Ausfallsicherheit mathematisch für jedes einzelne Datenobjekt über mehrere Server hinweg. Bei einem Laufwerksausfall werden nur die tatsächlich belegten Datenblöcke in kurzer Zeit rekonstruiert.
Darf MinIO unter der AGPLv3-Lizenz kostenlos im Unternehmen genutzt werden?
Ja, solange das Unternehmen die unmodifizierte Software für interne Zwecke (wie eigene Datenbank-Backups, interne Data Lakes oder interne Applikationen) betreibt. Erst wenn der Quellcode von MinIO verändert und über ein Netzwerk Dritten bereitgestellt oder als Teil eines kommerziellen Produkts verkauft wird, greifen die Offenlegungspflichten der AGPLv3.
Wann sollte man MinIO wählen und wann ist Ceph die bessere Wahl?
MinIO ist unschlagbar, wenn ausschließlich extrem schneller, leicht zu wartender S3-Objektspeicher (z. B. für KI-Pipelines, Data Lakehouses oder Backup-Targets) benötigt wird. Ceph ist hingegen die richtige Wahl, wenn auf derselben Server-Hardware gleichzeitig auch Blockspeicher für virtuelle Maschinen (Proxmox/OpenStack) und verteilte Dateisysteme bereitgestellt werden sollen.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI IT-Grundschutz Bausteine CON.3 (Datensicherung) & SYS.1.8 (Speicherlösungen) ↗ | Regulatorische Vorgaben für die Härtung von Speichernetzen, kryptografische Trennung und unveränderliche Backup-Speicherung (WORM). |
| Europäische Union (EUR-Lex) | EU Data Act (Verordnung (EU) 2023/2854) & DSGVO Kapitel V ↗ | Gesetzliche Regelungen zum Abbau von Cloud-Wechselgebühren (Egress), Datenportabilität und Schutz vor Drittstaatenzugriffen. |
| National Institute of Standards and Technology (NIST) | NIST SP 800-209 (Security Guidelines for Storage Infrastructure) ↗ | Referenzarchitektur für die Absicherung von Object-Storage-Systemen, KMS-Schlüsselrotation und Erasure-Coding-Integritätsprüfungen. |
| Bitkom e.V. | Bitkom Cloud-Monitor & Leitfaden Digitale Souveränität in der Speicherinfrastruktur ↗ | Wirtschaftlichkeitsanalyse für hybride Speicherarchitekturen und Cloud-Repatriierung im deutschen Mittelstand. |
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
BATNA-Verhandlungsmacht im Microsoft-EA-Renewal: Open-Source-Parallel-Stack
Bei der Verlängerung dreijähriger Microsoft Enterprise Agreements drohen Aufschläge von 25 bis 35 Prozent durch E5-Upselling und KI-Kopplungen. Dieser Leitfaden zeigt, wie CIOs und Einkaufsleiter mit einem produktiven Open-Source-Parallel-Stack echte Verhandlungsmacht aufbauen.
Ceph Storage vs. NetApp & Pure Storage: Software-Defined Storage (SDS)
Enterprise Software-Defined Storage im Vergleich: Wie Ceph mit dem CRUSH-Algorithmus und BlueStore teure proprietäre SAN/NAS-Arrays von NetApp und Pure Storage ersetzt.

Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.