Was steckt in Ihrer Software? Die Software-Stückliste (SBOM), die niemand führt

Von Mathias Diwo
Das Wichtigste in Kürze
- ✓Die Stückliste wird Pflicht – für Hersteller: Ab dem 11. Dezember 2027 müssen Hersteller von Produkten mit digitalen Elementen nach dem Cyber Resilience Act eine maschinenlesbare Software-Stückliste (SBOM) erstellen.
- ✓Der Käufer bekommt sie nicht automatisch: Die Verordnung verlangt die Erstellung, nicht die Weitergabe an Kunden. Wer sie haben will, muss sie im Vertrag verlangen.
- ✓Stückliste und Bewertung sind zwei Dokumente: Die SBOM sagt, was in der Software steckt. Eine VEX-Angabe sagt, ob eine bekannte Schwachstelle im konkreten Produkt tatsächlich ausnutzbar ist.
- ✓Der Nutzen liegt in der Antwortzeit: Wenn die nächste kritische Schwachstelle in einer verbreiteten Komponente bekannt wird, entscheidet die Stückliste, ob ein Unternehmen in Stunden oder in Wochen weiß, ob es betroffen ist.
Jedes Unternehmen führt Inventarlisten: für Maschinen, Fahrzeuge, Lagerbestände, Lizenzen. Für die Software, auf der der Betrieb läuft, führt es in der Regel eine Liste der Produkte, aber keine Liste dessen, woraus diese Produkte bestehen.
Dabei ist moderne Software selten aus einem Guss. Sie ist zusammengesetzt aus Bibliotheken, Frameworks und Modulen, viele davon quelloffen, viele davon wiederum abhängig von weiteren Komponenten. Was in einem Programm tatsächlich steckt, weiß oft nicht einmal der Hersteller vollständig, und der Kunde weiß es fast nie.
Diese Lücke war lange ein Thema für Entwicklungsabteilungen. In den nächsten zwei Jahren wird sie zu einem Thema für Einkauf, Risikomanagement und Geschäftsleitung. Der europäische Cyber Resilience Act macht die Software-Stückliste, englisch Software Bill of Materials oder kurz SBOM, für Hersteller zur Pflicht. Für alle, die Software einsetzen, stellt sich damit eine einfache Frage: Bekommen wir diese Stückliste – und können wir mit ihr etwas anfangen?
SBOM-Pflicht nach dem Cyber Resilience Act: der Rahmen
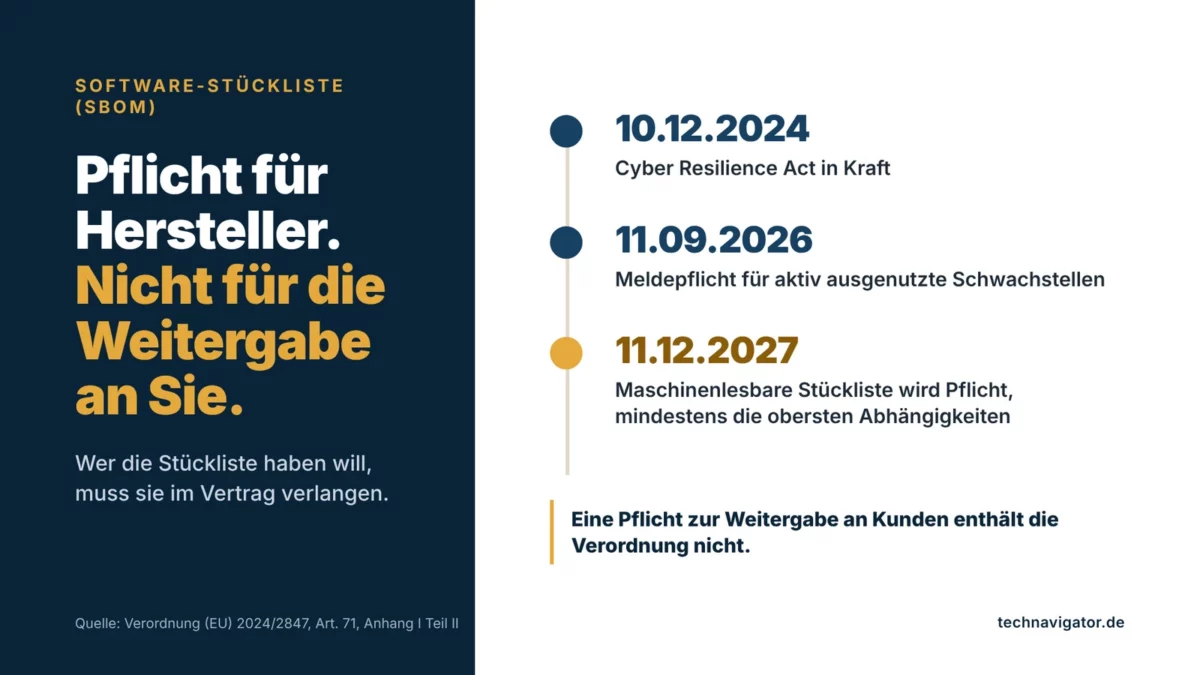
Die Cyberresilienz-Verordnung (EU) 2024/2847 ist am 10. Dezember 2024 in Kraft getreten. Nach ihrem Artikel 71 gilt sie im Wesentlichen ab dem 11. Dezember 2027; die Meldepflichten der Hersteller für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle nach Artikel 14 gelten bereits seit dem 11. September 2026, die Vorschriften über Konformitätsbewertungsstellen (Kapitel IV) seit dem 11. Juni 2026.
Anhang I Teil II Nummer 1 verpflichtet Hersteller, Schwachstellen und Komponenten ihrer Produkte zu ermitteln und zu dokumentieren – ausdrücklich auch durch eine Software-Stückliste in einem gängigen, maschinenlesbaren Format, die mindestens die obersten Abhängigkeiten des Produkts erfasst. Nach Erwägungsgrund 22 können Marktüberwachungsbehörden die Vorlage dieser Stücklisten verlangen; eine Pflicht zur Veröffentlichung oder zur Weitergabe an Kunden enthält die Verordnung nicht.
Auf der Anwenderseite verlangt das BSI-Gesetz in der Fassung des NIS-2-Umsetzungsgesetzes von betroffenen Einrichtungen Maßnahmen zur Sicherheit der Lieferkette sowie zum Management von Schwachstellen bei Erwerb, Entwicklung und Wartung von IT-Systemen (§ 30 Abs. 2 Nr. 4 und 5 BSIG); Einzelheiten erläutert der Glossareintrag zur NIS-2-Richtlinie.
Was eine SBOM ist – und was nicht
Eine Software-Stückliste ist ein Inventar. Sie verzeichnet, welche Komponenten in einer bestimmten Version eines Softwareprodukts enthalten sind, von wem sie stammen, in welcher Version sie vorliegen und wie sie voneinander abhängen. Sie ist damit das Gegenstück zur Stückliste in der Fertigung: Niemand würde eine Maschine ausliefern, ohne zu wissen, welche Teile verbaut sind und von welchem Zulieferer sie kommen.
Wie eine solche Liste aussehen soll, hat das Bundesamt für Sicherheit in der Informationstechnik in der Technischen Richtlinie TR-03183 beschrieben, deren zweiter Teil sich ausschließlich der SBOM widmet. Die aktuelle Version 2.1.0 verlangt für die Stückliste selbst den Ersteller und einen Zeitstempel, für jede Komponente unter anderem Hersteller, Name, Version, Dateiname, Abhängigkeiten zu anderen Komponenten, Lizenzen und einen Hashwert, mit dem sich die ausgelieferte Datei eindeutig wiedererkennen lässt. Für die Umsetzung ordnet die Richtlinie ihre Datenfelder den beiden gängigen Formaten CycloneDX und SPDX zu.
Zwei Festlegungen der Richtlinie sind für das Verständnis besonders wichtig. Erstens muss für jede Softwareversion eine eigene Stückliste erzeugt werden. Eine SBOM ist also kein Dokument, das einmal erstellt und abgelegt wird, sondern ein Begleitpapier, das mit jedem Update neu entsteht. Zweitens darf eine SBOM nach der Richtlinie keine Schwachstelleninformationen enthalten. Die Stückliste beschreibt, was verbaut ist. Ob eines dieser Teile ein Sicherheitsproblem hat, gehört in ein anderes Dokument.
Auch bei der Tiefe gehen die Anforderungen auseinander. Der Cyber Resilience Act verlangt mindestens die obersten Abhängigkeiten, also die Komponenten, die das Produkt unmittelbar einbindet. Die BSI-Richtlinie geht weiter und verlangt, Abhängigkeiten rekursiv aufzulösen, mindestens für alle Komponenten im Lieferumfang. Der Unterschied ist erheblich, denn eine Schwachstelle kann ebenso gut in einer Komponente stecken, die eine bewusst ausgewählte Bibliothek ihrerseits mitbringt. Eine Liste, die nur die erste Ebene zeigt, kann diese Frage nicht beantworten.
International bewegt sich die Erwartung in dieselbe Richtung. Die US-Cybersicherheitsbehörde CISA hat im Juli 2026 gemeinsam mit NSA, FBI und internationalen Partnern aktualisierte Mindestelemente für eine SBOM veröffentlicht. Neu verlangt werden unter anderem ein Hashwert je Komponente, die Lizenz, das Werkzeug, mit dem die Stückliste erzeugt wurde, und der Kontext ihrer Erzeugung; ausdrücklich einbezogen sind nun auch Open-Source-Software, KI-Systeme und Software als Dienst.
SBOM und VEX: die Antwort auf die Frage, ob es brennt
Eine Stückliste allein beantwortet nicht die Frage, die im Ernstfall gestellt wird. Wenn eine neue Schwachstelle in einer verbreiteten Komponente bekannt wird, zeigt die SBOM, in welchen Produkten diese Komponente steckt. Sie zeigt nicht, ob die Schwachstelle dort auch ausgenutzt werden kann. Vielleicht ist die betroffene Funktion gar nicht aktiv, vielleicht ist sie durch die Konfiguration abgeschirmt, vielleicht hat der Hersteller sie längst entschärft.
Für diese Bewertung gibt es ein eigenes Format: Vulnerability Exploitability eXchange, kurz VEX. Das Zentrum für Digitale Souveränität der Öffentlichen Verwaltung (ZenDiS) beschreibt den Zweck in seinem Papier „From Code to Trust“ so: VEX beantworte die entscheidende Frage, ob eine identifizierte Schwachstelle im konkreten Nutzungskontext tatsächlich ausnutzbar ist.
Erst das Zusammenspiel beider Dokumente macht die Stückliste praktisch nützlich. Ohne VEX erzeugt jede neue Schwachstellenmeldung in einer verbreiteten Komponente eine Flut von Treffern, von denen viele für den konkreten Einsatz bedeutungslos sind. Mit VEX kann ein Hersteller maschinenlesbar mitteilen, welche Treffer relevant sind und welche nicht. Für den Anwender verschiebt sich die Arbeit damit vom Suchen zum Entscheiden.
Warum das ein Führungsthema ist
Das ZenDiS-Papier ordnet das Thema grundsätzlich ein. Angriffe richteten sich zunehmend auf die Software-Lieferkette (Software Supply Chain), also auf Build-Prozesse, Abhängigkeiten und Vertriebswege von Software; genannt werden unter anderem SolarWinds, Log4Shell und die Hintertür in der Kompressionsbibliothek xz.
Die Kompromittierung einer einzigen Komponente könne sich über Tausende nachgelagerter Systeme ausbreiten, das Risiko sei damit systemisch statt punktuell. Öffentliche Stellen wüssten oft nicht, welche Komponenten eingesetzt werden, woher sie stammen und ob Schwachstellen behoben sind. Für viele Unternehmen dürfte dieselbe Beschreibung zutreffen.
Ein denkbares Szenario macht die Folgen greifbar. An einem Freitagnachmittag wird eine kritische Schwachstelle in einer weit verbreiteten Protokollierungs- oder Netzwerkbibliothek bekannt. Die Geschäftsleitung fragt, ob das Unternehmen betroffen ist.
Ohne Stücklisten beginnt eine Suche: Die IT schreibt Hersteller an, wartet auf Antworten, durchsucht Server, prüft Eigenentwicklungen. Je nach Größe der Landschaft dauert das Tage oder Wochen, und am Ende bleibt eine Restunsicherheit. Mit aktuellen Stücklisten und VEX-Angaben der wichtigsten Hersteller wird aus der Suche eine Abfrage, deren Ergebnis innerhalb weniger Stunden vorliegen kann.
Der Unterschied zwischen beiden Verläufen ist nicht technischer Natur. Er entscheidet darüber, ob ein Unternehmen seine Pflichten zum Schwachstellenmanagement belegen kann, ob es Kunden und Aufsicht eine belastbare Auskunft geben kann und ob es Ressourcen auf die tatsächlich betroffenen Systeme lenkt.
Wie sich Schwachstellen bewerten und priorisieren lassen, behandelt der Beitrag zur Schwachstellenanalyse im Unternehmen. Die Stückliste ist die Voraussetzung dafür, dass diese Bewertung überhaupt am richtigen Ort ansetzt.
Schwarzbrot Digital: Jeden Freitag die drei Entwicklungen der Woche, eingeordnet für Entscheider. Kostenlos anmelden
Die SBOM ist eine Einkaufsfrage
Viele mittelständische Unternehmen entwickeln nur einen kleinen Teil ihrer Software selbst. Sie kaufen Produkte, mieten Dienste und lassen Lösungen anpassen. Für sie liegt der Hebel deshalb nicht in der eigenen Entwicklung, sondern im Einkauf. Und hier zeigt sich die entscheidende Lücke der Regulierung: Der Cyber Resilience Act verpflichtet Hersteller, eine Stückliste zu erstellen. Er verpflichtet sie nicht, sie ihren Kunden zu geben.
Wer die SBOM haben will, muss sie also verlangen. Das ist ab 2027 leichter als heute, weil Hersteller sie ohnehin erstellen müssen und der Aufwand der Weitergabe gering wird.
Es ist aber keine Selbstverständlichkeit, weil Hersteller in einer vollständigen Stückliste auch eine Offenlegung ihrer Architektur sehen können und sie dann nur vertraulich oder gar nicht herausgeben. Die Verhandlungsposition hängt deshalb davon ab, ob das Thema in Ausschreibungen und Verträgen früh auftaucht oder erst nach dem ersten Vorfall.
Hinzu kommt eine zweite Frage, die über die einzelne Liste hinausgeht. Eine Stückliste ist nur so wertvoll wie die Fähigkeit des Empfängers, sie auszuwerten.
Wer SBOMs im PDF-Format sammelt, hat Papier. Wer sie maschinenlesbar, etwa im Format CycloneDX oder SPDX, empfängt, mit dem eigenen Bestand verknüpft und gegen aktuelle Schwachstellenmeldungen abgleicht, hat ein Lagebild. Dieser Schritt vom Dokument zur laufenden Auswertung ist der Kern dessen, was unter Continuous Compliance verstanden wird.
SBOM: Heute → Ende 2027
| Bereich | Heute | Ende 2027: wenn der Cyber Resilience Act voll gilt |
|---|---|---|
| Hersteller | Stücklisten freiwillig, in unterschiedlicher Tiefe und Qualität. | Pflicht zur maschinenlesbaren Stückliste, mindestens für die obersten Abhängigkeiten; Vorlage an Marktüberwachung auf Verlangen. |
| Einkauf | Stückliste selten Gegenstand von Ausschreibung oder Vertrag. | Lieferung von SBOM je Version und VEX-Angaben als Vertragsbestandteil, mit Format und Frist. |
| Bestand | Produktliste, aber keine Übersicht über enthaltene Komponenten. | Komponentenbestand für kritische Systeme, automatisch aus eingehenden Stücklisten gespeist. |
| Schwachstellenlage | Suche nach Bekanntwerden, Rückfragen bei Herstellern. | Abgleich von Stücklisten und VEX-Angaben gegen neue Meldungen, Ergebnis in Stunden. |
| Nachweis | Lieferkettensicherheit über Fragebögen belegt. | Lieferkettensicherheit über auswertbare Stücklisten und dokumentierte Reaktionszeiten belegt. |
Was die Führung heute anlegen sollte
Fünf Vorhaben schaffen die Grundlage, unabhängig davon, wie viel Software ein Unternehmen selbst entwickelt:
- Die kritischen Systeme benennen: Für welche Anwendungen wäre eine unbeantwortete Frage nach einer Schwachstelle am teuersten? Mit diesen beginnt der Komponentenbestand, nicht mit der gesamten Landschaft.
- Stücklisten in Ausschreibungen und Verträge aufnehmen: Lieferung einer maschinenlesbaren SBOM je Version in einem gängigen Format, Tiefe der Abhängigkeiten, VEX-Angaben zu neuen Schwachstellen und Fristen dafür festlegen.
- Eigenentwicklungen einbeziehen: Was im eigenen Haus oder im Auftrag gebaut wird, bekommt dieselbe Stückliste, die man von Herstellern verlangt – erzeugt im Build-Prozess mit Werkzeugen der Software Composition Analysis (SCA), nicht von Hand.
- Die Auswertung organisieren: Festlegen, wo Stücklisten eingehen, wer sie mit Schwachstellenmeldungen abgleicht und wer bei einem Treffer entscheidet.
- Die Antwortzeit messen: In einer Übung prüfen, wie lange es dauert, die Frage „Sind wir betroffen?“ für eine bekannte Komponente verlässlich zu beantworten, und das Ergebnis jährlich wiederholen.
Transparenz als Voraussetzung von Souveränität
Die Debatte über digitale Souveränität kreist häufig um Standorte und Anbieter: Wo stehen die Rechenzentren, welcher Rechtsordnung unterliegt der Betreiber? Die Stückliste fügt eine Ebene hinzu, die darunter liegt. Wer nicht weiß, woraus seine Software besteht, kann weder beurteilen, wovon er abhängig ist, noch, wie schnell er auf ein Problem reagieren kann. Digitale Souveränität beginnt in diesem Sinn nicht beim Vertrag mit dem Anbieter, sondern bei der Kenntnis des eigenen Bestands.
Das ZenDiS-Papier weist auf einen Punkt hin, der für quelloffene Software spricht: Quellcode, Abhängigkeiten und Entstehungsprozesse seien dort prinzipiell einsehbar und maschinell auswertbar. Dieses Potenzial werde aber nur eingelöst, wenn standardisierte Prüfverfahren, gemeinsame Infrastrukturen und verbindliche Transparenzanforderungen hinzukommen. Für proprietäre Software gilt das umso mehr: Dort ist die Stückliste oft der einzige Blick hinein, den ein Kunde überhaupt bekommt.
Die Frist bis Dezember 2027 klingt lang. Für die Hersteller ist sie es nicht, und für Anwender ist sie die Zeit, in der sich entscheidet, ob die Stücklisten, die dann entstehen, bei ihnen ankommen und genutzt werden – oder ob sie in den Akten der Hersteller bleiben, wo nur die Marktüberwachung sie sieht.
Fragen für die Geschäftsleitung
- Wie lange würde es heute dauern, verlässlich zu sagen, ob eine neu bekannte Schwachstelle in einer verbreiteten Komponente uns betrifft? Stunden, Tage oder Wochen – und woher wissen wir das?
- Für welche unserer kritischen Anwendungen liegt eine aktuelle Stückliste vor? Und für welche wissen wir nicht einmal, wen wir fragen müssten?
- Steht die Lieferung von Stücklisten und VEX-Angaben in unseren Verträgen? Oder verlassen wir uns darauf, dass Hersteller sie im Ernstfall freiwillig herausgeben?
- Wer bei uns wertet eingehende Stücklisten aus? Gibt es dafür eine Zuständigkeit, ein Werkzeug und eine Entscheidungsregel?
- Gilt für unsere eigenen Entwicklungen und beauftragten Anpassungen derselbe Maßstab, den wir von Herstellern verlangen?
Häufige Fragen
Was ist eine SBOM?
Eine Software Bill of Materials (SBOM) ist eine maschinenlesbare Stückliste der Komponenten, die in einer bestimmten Version eines Softwareprodukts enthalten sind, mit Angaben zu Herkunft, Version, Abhängigkeiten und Lizenzen. Gängige Formate sind CycloneDX und SPDX.
Was muss in einer SBOM stehen?
Der Cyber Resilience Act verlangt eine SBOM in einem gängigen, maschinenlesbaren Format, die mindestens die obersten Abhängigkeiten erfasst. Genauer wird die Technische Richtlinie TR-03183-2 des BSI: Ersteller und Zeitstempel der SBOM, für jede Komponente unter anderem Hersteller, Name, Version, Dateiname, Abhängigkeiten, Lizenzen und einen Hashwert. Ihre Datenfelder ordnet die Richtlinie den Formaten CycloneDX und SPDX zu.
Ab wann ist die SBOM nach dem Cyber Resilience Act Pflicht?
Die Pflichten aus Anhang I der Verordnung (EU) 2024/2847, zu denen die Stückliste gehört, gelten ab dem 11. Dezember 2027. Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gelten bereits seit dem 11. September 2026.
Muss der Hersteller die SBOM an Kunden weitergeben?
Nach dem Cyber Resilience Act nicht. Die Verordnung verlangt, dass Hersteller die Stückliste erstellen und Marktüberwachungsbehörden auf Verlangen vorlegen. Ob und in welcher Form Kunden sie erhalten, ist eine Frage des Vertrags.
Was ist der Unterschied zwischen SBOM und VEX?
Die SBOM beschreibt, welche Komponenten in einer Software stecken. Eine VEX-Angabe bewertet, ob eine bekannte Schwachstelle in einer dieser Komponenten im konkreten Produkt tatsächlich ausnutzbar ist. Das BSI trennt beides ausdrücklich: Eine SBOM soll keine Schwachstelleninformationen enthalten.
Quellen (6)
- EUR-Lex: Verordnung (EU) 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen (Cyberresilienz-Verordnung), Artikel 14, Artikel 71, Anhang I Teil II, Erwägungsgrund 22, Oktober 2024
- Europäische Kommission: Cyber Resilience Act, September 2026
- BSI-Gesetz (BSIG), § 30 Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen, gesetze-im-internet.de
- Bundesamt für Sicherheit in der Informationstechnik: Technische Richtlinie TR-03183 Cyber Resilience Requirements for Manufacturers and Products, Teil 2: Software Bill of Materials (SBOM), Version 2.1.0
- Zentrum für Digitale Souveränität der Öffentlichen Verwaltung (ZenDiS): From Code to Trust – Sichere Softwarelieferketten als Bestandteil der nationalen Sicherheitsarchitektur, Stand August 2026
- CISA: CISA, U.S. Government and International Partners Release Updated Minimum Elements for a Software Bill of Materials, Juli 2026
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.
Einordnung, keine Beratung. Für die Bewertung im Einzelfall fachlichen Rat hinzuziehen.
Mathias Diwo
Gründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.
Vita und BücherSchwarzbrot Digital: jeden Freitag die drei Entwicklungen der Woche, eingeordnet für Entscheider.
Kostenlos. Dazu Kapitel 1 von „Das CxO-Paradox“ als Vorabdruck.
Bestätigung per E-Mail · Datenschutz