
Welche Regeln gelten für ChatGPT – DSA oder AI Act? Eine Zuordnung für Unternehmen, die es einsetzen
Das Wichtigste in Kürze
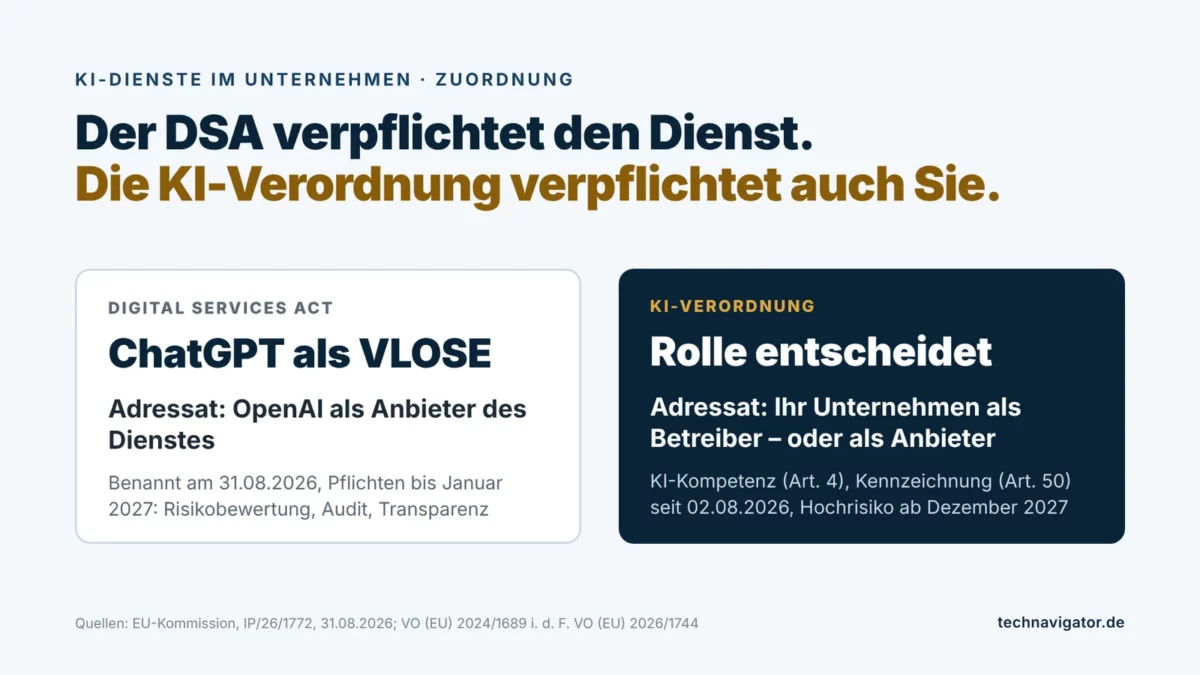
- ✓Zwei Gesetze, zwei Adressaten: Die EU-Kommission hat ChatGPT am 31. August 2026 als sehr große Online-Suchmaschine nach dem Digital Services Act benannt. Die zusätzlichen Pflichten treffen OpenAI, nicht die Unternehmen, die ChatGPT einsetzen.
- ✓Die KI-Verordnung fragt nach der Rolle: Wer einen KI-Dienst beruflich verwendet, ist Betreiber. Wer auf Basis eines fremden Modells ein eigenes KI-System unter eigenem Namen anbietet, wird selbst Anbieter, mit deutlich mehr Pflichten.
- ✓Seit 2. August 2026 gelten die Transparenzpflichten: Kennzeichnung künstlich erzeugter Inhalte, Offenlegung von Deepfakes und von KI-Texten zu Themen öffentlichen Interesses. Die Omnibus-Verordnung (EU) 2026/1744 verschiebt die Hochrisiko-Pflichten auf Dezember 2027 und August 2028.
- ✓Bis 2027 braucht die Führung drei Dinge: ein Inventar der KI-Einsätze, eine Rollenklärung je Einsatz und ein Programm für KI-Kompetenz, das dokumentiert, was getan wurde.
In vielen Unternehmen läuft ChatGPT längst im Alltag: für Entwürfe, Zusammenfassungen, Recherche, manchmal als Grundlage eines Kundenchatbots. Als die EU-Kommission den Dienst Ende August 2026 unter die strengsten Regeln des Digital Services Act stellte, lag eine naheliegende Frage auf dem Tisch: Was heißt das für uns? Die kurze Antwort lautet: Aus dem Digital Services Act folgt für die meisten Unternehmen, die ChatGPT nutzen, unmittelbar wenig. Die längere Antwort führt zur KI-Verordnung, und dort ist das einsetzende Unternehmen selbst Adressat.
Die beiden Regelwerke werden in der öffentlichen Diskussion oft vermischt. Sie folgen aber unterschiedlichen Logiken. Der Digital Services Act regelt Vermittlungsdienste, also Plattformen und Suchmaschinen, und richtet seine Pflichten an deren Betreiber. Die KI-Verordnung regelt KI-Systeme und KI-Modelle entlang einer Kette von Rollen, und jede Rolle hat eigene Pflichten. Wer die Zuordnung für das eigene Haus nicht vornimmt, läuft Gefahr, die falschen Pflichten zu prüfen und die eigenen zu übersehen.
Der Rahmen in einem Absatz
Der Digital Services Act, Verordnung (EU) 2022/2065, verpflichtet sehr große Online-Plattformen und sehr große Online-Suchmaschinen mit mindestens 45 Millionen durchschnittlichen monatlichen Nutzern in der EU zu zusätzlichen Pflichten: systemische Risiken bewerten und mindern, unabhängige Prüfungen, erweiterte Transparenz. Die KI-Verordnung, Verordnung (EU) 2024/1689, unterscheidet unter anderem Anbieter, die ein KI-System oder ein KI-Modell mit allgemeinem Verwendungszweck unter eigenem Namen in Verkehr bringen oder in Betrieb nehmen, und Betreiber, die ein KI-System in eigener Verantwortung verwenden; rein private Nutzung ist ausgenommen. Die Pflicht zur KI-Kompetenz (Art. 4) und die Verbote (Art. 5) gelten seit 2. Februar 2025, die Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck seit 2. August 2025, die Transparenzpflichten nach Art. 50 seit 2. August 2026. Die Digital-Omnibus-Verordnung zur KI, Verordnung (EU) 2026/1744 vom 8. Juli 2026, hat Fristen und einzelne Pflichten geändert. In Deutschland ist seit Juli 2026 die Bundesnetzagentur zentrale Marktüberwachungsbehörde. Die Rechtsquellen sind am Ende verlinkt.
Was der DSA regelt und für wen
Die Kommission hat ChatGPT am 31. August 2026 als sehr große Online-Suchmaschine benannt und beschreibt den Dienst als hybriden Dienst, der als Online-Suchmaschine einzustufen ist. Vier Monate nach der Benennung, also bis Januar 2027, muss OpenAI die zusätzlichen Pflichten erfüllen. Sie betreffen die Bewertung und Minderung systemischer Risiken, etwa für Grundrechte, Wahlen, Minderjährige und die öffentliche Sicherheit. Die Aufsicht übernimmt die Kommission, zusammen mit der irischen Medienaufsicht Coimisiún na Meán als zuständigem Koordinator für digitale Dienste.
Für ein Unternehmen, das ChatGPT nutzt, entsteht daraus keine eigene DSA-Pflicht. Wer einen Dienst nutzt, wird dadurch nicht zum Vermittlungsdienst. Mittelbar ist die Benennung trotzdem relevant: Risikobewertungen, Prüfberichte und Transparenzangaben einer sehr großen Suchmaschine werden zu Informationsquellen, die ein Unternehmen bei der eigenen Bewertung des Dienstes heranziehen kann. Wer im Einkauf, in der Informationssicherheit oder im Datenschutz einen KI-Dienst bewertet, hat damit ab 2027 mehr Material als bisher. Die Benennung ersetzt diese Bewertung aber nicht.
Eine Ausnahme verdient Aufmerksamkeit: Unternehmen, die selbst eine Plattform betreiben, auf der Nutzer Inhalte einstellen, unterliegen dem DSA ohnehin, je nach Art des Dienstes mit abgestuften Pflichten. Wer dort KI-Funktionen einbaut, muss beide Regelwerke zusammen betrachten. Für die meisten Unternehmen, die ChatGPT intern oder im Kundenkontakt einsetzen, verschiebt sich der Blick dagegen vollständig auf die KI-Verordnung.
Die KI-Verordnung fragt nach der Rolle
Die KI-Verordnung unterscheidet zwischen dem Modell und dem System. Ein KI-Modell mit allgemeinem Verwendungszweck ist ein Modell, das eine erhebliche allgemeine Verwendbarkeit besitzt und in viele nachgelagerte Systeme integriert werden kann. Ein KI-System mit allgemeinem Verwendungszweck beruht auf einem solchen Modell und kann vielen Zwecken dienen, direkt oder als Bestandteil anderer Systeme. Für Anbieter solcher Modelle gelten seit August 2025 eigene Pflichten, etwa zur technischen Dokumentation und zu Informationen für nachgelagerte Anbieter. Diese Pflichten liegen beim Modellanbieter, nicht beim Kunden.
Das Unternehmen, das ChatGPT oder einen vergleichbaren Dienst nutzt, ist im Regelfall Betreiber. Das klingt nach wenig Pflicht, ist es aber nicht immer. Betreiber tragen die Pflicht zur KI-Kompetenz und eigene Transparenzpflichten. Setzen sie ein Hochrisiko-System ein, kommen ab Ende 2027 weitere Pflichten hinzu: Verwendung gemäß Betriebsanleitung, menschliche Aufsicht durch kompetente Personen, Aufbewahrung automatisch erzeugter Protokolle für mindestens sechs Monate und die Information der Beschäftigten und ihrer Vertretung vor dem Einsatz am Arbeitsplatz.
Die eigentliche Weiche liegt an anderer Stelle. Ein Unternehmen, das über eine Programmierschnittstelle ein fremdes Modell nutzt, daraus einen Assistenten für Kunden baut und ihn unter eigenem Namen anbietet, entwickelt ein KI-System und nimmt es unter eigenem Namen in Betrieb. Es ist damit Anbieter dieses Systems. Bei Hochrisiko-Systemen regelt Art. 25 zusätzlich, wann ein Betreiber zum Anbieter wird: wenn er ein Hochrisiko-System unter eigenem Namen oder eigener Marke vertreibt, wenn er es wesentlich verändert oder wenn er ein System, auch ein System mit allgemeinem Verwendungszweck, so verändert, dass es zu einem Hochrisiko-System wird. Wer einen allgemeinen Chatbot für die Vorauswahl von Bewerbungen einsetzt, bewegt sich genau in diesem Bereich.
Die Rolle hängt also nicht am Werkzeug, sondern am Einsatz. Dasselbe Unternehmen kann für die interne Textarbeit Betreiber sein und für den Kundenassistenten Anbieter. Deshalb ist die Zuordnung eine Aufgabe je Anwendungsfall, nicht je Lizenz.
Transparenz seit August 2026: wer was kennzeichnet
Art. 50 verteilt die Transparenzpflichten auf beide Rollen. Anbieter müssen KI-Systeme, die direkt mit Menschen interagieren, so gestalten, dass diese erkennen, dass sie mit einer KI sprechen, sofern das nicht ohnehin offensichtlich ist. Anbieter von Systemen, die synthetische Audio-, Bild-, Video- oder Textinhalte erzeugen, müssen die Ausgaben maschinenlesbar kennzeichnen. Für Anbieter, deren Systeme bereits vor dem 2. August 2026 in Verkehr waren, sieht die Omnibus-Verordnung für diese Kennzeichnung einen Übergangszeitraum von vier Monaten vor. Wie solche Herkunftsnachweise technisch funktionieren, beschreibt der Beitrag Das Ende des anonymen Inhalts.
Betreiber haben eigene Pflichten. Wer Bild-, Ton- oder Videoinhalte erzeugt, die als Deepfake gelten, muss offenlegen, dass sie künstlich erzeugt oder verändert wurden; bei erkennbar künstlerischen oder satirischen Werken genügt ein zurückhaltender Hinweis. Wer KI-erzeugte Texte veröffentlicht, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren, muss das ebenfalls offenlegen, es sei denn, die Texte wurden menschlich geprüft oder redaktionell kontrolliert und jemand trägt die redaktionelle Verantwortung. Für Unternehmen ist das eine praktische Frage der Freigabe: Eine Pressemitteilung, die mit KI entworfen und von einer verantwortlichen Person geprüft wurde, ist anders zu behandeln als ein automatisch veröffentlichter Text. Einen kompakten Überblick gibt der Glossareintrag zu Art. 50 KI-Verordnung.
Die Omnibus-Verordnung verschiebt, sie streicht nicht
Die Digital-Omnibus-Verordnung zur KI ist seit Ende Juli 2026 in Kraft. Für die Führung sind drei Änderungen besonders relevant. Erstens die Fristen: Die Pflichten für Hochrisiko-Systeme nach Anhang III, dazu gehören etwa Systeme in Beschäftigung und Personalmanagement, gelten ab 2. Dezember 2027; für Hochrisiko-Systeme in regulierten Produkten nach Anhang I ab 2. August 2028. Das schafft Zeit, aber keine Entwarnung.
Zweitens die KI-Kompetenz: Art. 4 verpflichtet Anbieter und Betreiber nun, Maßnahmen zu ergreifen, um die Entwicklung der KI-Kompetenz ihres Personals und anderer Personen in ihrem Auftrag zu unterstützen. Ausdrücklich nicht verlangt ist, ein bestimmtes Kompetenzniveau zu garantieren. Die Pflicht ist damit weicher formuliert, aber nicht entfallen. Wer nichts tut, erfüllt sie nicht; wer Maßnahmen ergreift und dokumentiert, kann das belegen.
Drittens neue Verbote: Ab 2. Dezember 2026 sind KI-Systeme verboten, die nicht einvernehmliche intime Darstellungen oder Darstellungen sexuellen Kindesmissbrauchs erzeugen. Das betrifft vor allem Anbieter, für Betreiber gilt es, wenn sie Systeme zu diesem Zweck nutzen. Für die Aufsicht in Deutschland ist das Gesetz zur Marktüberwachung und Innovationsförderung von künstlicher Intelligenz maßgeblich. Die Bundesnetzagentur überwacht unter anderem KI-Systeme in sensiblen Bereichen wie Personalmanagement und Bildung und prüft in ihren Zuständigkeiten Transparenzpflichten und verbotene Praktiken. Ihr KI-Service-Desk bietet eine erste Einschätzung der Risikoklasse und Hinweise zum Aufbau von KI-Kompetenz.
ChatGPT im Unternehmen: Einsatz → Rolle → Regeln
| Einsatz | Rolle nach KI-Verordnung | Was gilt für das Unternehmen |
|---|---|---|
| Interne Entwürfe, Zusammenfassungen, Recherche | Betreiber | KI-Kompetenz nach Art. 4; keine eigenen DSA-Pflichten. Datenschutz und Vertraulichkeit nach den allgemeinen Regeln. |
| Pressemitteilung oder Fachtext, mit KI entworfen | Betreiber | Offenlegung nach Art. 50 Abs. 4, wenn der Text die Öffentlichkeit zu Fragen öffentlichen Interesses informiert und nicht redaktionell verantwortet ist. |
| Realistische Bilder oder Videos für Kampagnen | Betreiber | Offenlegung als künstlich erzeugt, wenn es sich um einen Deepfake handelt; bei erkennbar kreativen Werken ein zurückhaltender Hinweis. |
| Kundenassistent unter eigener Marke, gebaut über eine Schnittstelle | Anbieter des eigenen KI-Systems | Hinweis auf die KI-Interaktion nach Art. 50 Abs. 1, Kennzeichnung erzeugter Inhalte nach Abs. 2; Dokumentation der Systemgrenzen. |
| Vorauswahl von Bewerbungen mit einem allgemeinen Chatbot | Betreiber, unter Umständen Anbieter (Art. 25) | Hochrisiko-Bereich nach Anhang III; Pflichten ab 2. Dezember 2027, Information der Beschäftigtenvertretung, menschliche Aufsicht. |
| Recherche über die Suchfunktion von ChatGPT | Betreiber | Keine DSA-Pflicht; die DSA-Berichte des Anbieters ab 2027 sind eine Informationsquelle für die eigene Bewertung. |
Heute → Ende 2027
| Thema | Heute | Ende 2027 |
|---|---|---|
| KI-Kompetenz | Pflicht nach Art. 4, seit der Omnibus-Verordnung als Pflicht zu Maßnahmen formuliert; Schulungen oft verstreut und kaum dokumentiert. | Dokumentierte Maßnahmen je Rolle werden zur Standardfrage in Lieferantenbewertungen und Prüfungen. |
| Transparenz nach Art. 50 | Gilt seit 2. August 2026; viele Unternehmen sehen sich nur als Nutzer eines fremden Dienstes. | Kennzeichnung von KI-Interaktion und erzeugten Inhalten ist eingespielte Praxis oder ein sichtbarer Mangel. |
| Hochrisiko nach Anhang III | Pflichten noch nicht anwendbar, Einsätze etwa in der Bewerbervorauswahl laufen bereits. | Pflichten gelten ab 2. Dezember 2027; ohne Inventar und menschliche Aufsicht fällt der Einsatz auf. |
| DSA beim Anbieter | ChatGPT ist als sehr große Suchmaschine benannt, die Pflichten für OpenAI greifen ab Januar 2027. | Erste Risikoberichte des Anbieters liegen vor und fließen in die eigene Bewertung ein. |
| Eigene Rolle | Geprüft wird meist der Vertrag mit dem Modellanbieter, nicht die eigene Rolle. | Ein Verzeichnis der KI-Einsätze nennt je Einsatz die Rolle: Betreiber oder Anbieter. |
Ein denkbares Szenario
Ein denkbares Szenario: Ein Industriedienstleister nutzt seit zwei Jahren eine Unternehmenslizenz für einen KI-Chatdienst. Im Frühjahr 2027 baut das Vertriebsteam über die Programmierschnittstelle desselben Anbieters einen Assistenten, der auf der Website Fragen zu Wartungsverträgen beantwortet, unter dem Namen des Unternehmens. Die Rechtsabteilung prüft den Lizenzvertrag und stellt fest, dass der Dienst als sehr große Suchmaschine unter Aufsicht steht. Das Thema gilt als erledigt.
Ein halbes Jahr später fragt ein Großkunde im Rahmen seiner Lieferantenbewertung, wie der Assistent als KI gekennzeichnet ist, ob erzeugte Inhalte maschinenlesbar markiert werden und welche Schulungen die Mitarbeitenden erhalten haben, die ihn pflegen. Niemand im Haus hat sich als Anbieter eines KI-Systems verstanden. Der Fehler lag nicht in der Technik, sondern in der Zuordnung: Geprüft wurde die Rolle des Modellanbieters, nicht die eigene.
Was die Führung bis 2027 anlegen sollte
Fünf Vorhaben schaffen die Grundlage, bevor die Hochrisiko-Fristen Ende 2027 und im August 2028 greifen:
- Ein KI-Inventar führen: Jeder Einsatz eines KI-Dienstes wird erfasst, mit Zweck, verantwortlicher Stelle, verwendetem Dienst und Art der Ausgabe. Ohne Inventar ist jede weitere Zuordnung eine Schätzung. Wo Dienste ohne Freigabe genutzt werden, hilft der Glossareintrag zu Schatten-IT und Shadow AI bei der Einordnung.
- Die Rolle je Einsatz festhalten: Für jeden Eintrag im Inventar wird dokumentiert, ob das Unternehmen Betreiber oder Anbieter ist und ob ein Hochrisiko-Bereich berührt ist. Änderungen am Einsatzzweck lösen eine neue Prüfung aus.
- KI-Kompetenz als Programm aufsetzen: Rollenbezogene Maßnahmen für Nutzende, Verantwortliche und Führungskräfte, abgeleitet aus dem Inventar. Festgehalten wird, welche Maßnahmen ergriffen wurden, nicht nur, wer anwesend war. Welche Fähigkeiten Teams dafür aufbauen, vertieft der Beitrag Die lernende Organisation im KI-Zeitalter.
- Eine Freigaberegel für Veröffentlichungen: Festlegen, wer KI-erzeugte Texte, Bilder und Videos vor der Veröffentlichung prüft und wann ein Hinweis nötig ist. Die redaktionelle Verantwortung muss benannt sein, damit die Ausnahme in Art. 50 greifen kann.
- Hochrisiko-Kandidaten früh markieren: Einsätze in Personalauswahl, Leistungsbewertung oder Zugang zu Leistungen bis Mitte 2027 identifizieren, damit Aufsicht, Protokollierung und die Beteiligung der Beschäftigtenvertretung vor Dezember 2027 stehen.
Einordnung: Die Zuordnung ist eine Führungsaufgabe
Die Benennung von ChatGPT nach dem Digital Services Act ist ein Signal, dass generative KI-Dienste in Europa als Infrastruktur behandelt werden. Für das einsetzende Unternehmen bedeutet sie aber keine Entlastung. Die KI-Verordnung verteilt Verantwortung entlang der Kette, und jedes Glied muss seine eigene Rolle kennen. Für die digitale Souveränität ist das mehr als eine Formalie: Wer weiß, wo im Haus welche KI wirkt und in welcher Rolle, kann bewusst entscheiden, welche Dienste er von außen bezieht und welche er selbst verantwortet. Die Fristverschiebung durch die Omnibus-Verordnung verschafft dafür gut ein Jahr. Genutzt ist es nur, wenn das Inventar vor der ersten Prüfung steht.
Fragen für die Geschäftsleitung
- Wissen wir, wo bei uns KI-Dienste eingesetzt werden? Und gibt es dafür eine Liste, die jemand pflegt?
- In welchen Einsätzen sind wir Anbieter und nicht nur Betreiber? Wer hat das geprüft, und bei welcher Änderung wird neu geprüft?
- Welche Maßnahmen zur KI-Kompetenz haben wir ergriffen? Könnten wir sie einer Aufsichtsbehörde oder einem Kunden belegen?
- Wer trägt bei uns die redaktionelle Verantwortung für KI-erzeugte Veröffentlichungen? Ist das schriftlich festgelegt?
- Berührt einer unserer Einsätze einen Hochrisiko-Bereich? Wenn ja: Was muss bis Dezember 2027 stehen?
Häufige Fragen
Muss unser Unternehmen wegen ChatGPT Pflichten aus dem Digital Services Act erfüllen?
In der Regel nicht. Die zusätzlichen Pflichten aus der Benennung als sehr große Online-Suchmaschine treffen OpenAI als Anbieter des Dienstes. Unternehmen, die den Dienst nutzen, werden dadurch nicht selbst zum Vermittlungsdienst. Wer selbst eine Plattform mit nutzergenerierten Inhalten betreibt, unterliegt dem DSA unabhängig davon.
Sind wir Anbieter oder Betreiber, wenn wir ChatGPT nutzen?
Wer einen KI-Dienst beruflich in eigener Verantwortung verwendet, ist Betreiber. Wer auf Basis eines fremden Modells ein eigenes KI-System entwickelt und unter eigenem Namen in Betrieb nimmt, etwa einen Kundenassistenten, ist Anbieter dieses Systems. Die Zuordnung erfolgt je Einsatz.
Gilt die Pflicht zur KI-Kompetenz nach der Omnibus-Verordnung noch?
Ja. Art. 4 verpflichtet Anbieter und Betreiber weiterhin, Maßnahmen zu ergreifen, um die KI-Kompetenz ihres Personals zu unterstützen. Neu ist die Klarstellung, dass kein bestimmtes Kompetenzniveau garantiert werden muss. Kommission und Mitgliedstaaten sollen Unternehmen, insbesondere KMU, dabei unterstützen.
Ab wann gelten die Pflichten für Hochrisiko-KI?
Nach der Omnibus-Verordnung gelten die Pflichten für Hochrisiko-Systeme nach Anhang III, etwa im Personalbereich, ab 2. Dezember 2027 und für Systeme in regulierten Produkten nach Anhang I ab 2. August 2028.
Quellen
- Europäische Kommission: Commission designates ChatGPT, Reddit, Roblox under Digital Services Act, Pressemitteilung IP/26/1772, August 2026
- Europäische Kommission: Supervision of the designated very large online platforms and search engines under DSA (Liste der benannten Dienste), abgerufen November 2026
- EUR-Lex: Verordnung (EU) 2022/2065 über einen Binnenmarkt für digitale Dienste (Digital Services Act), insbesondere Art. 33 bis 37, Oktober 2022
- EUR-Lex: Verordnung (EU) 2024/1689 (KI-Verordnung), insbesondere Art. 3 Nr. 3, 4, 63 und 66, Art. 4, Art. 25, Art. 26, Art. 50, Art. 113, Juni 2024
- EUR-Lex: Verordnung (EU) 2026/1744 (Digital-Omnibus-Verordnung zur KI) vom 8. Juli 2026, ABl. L vom 24.07.2026, insbesondere Erwägungsgründe 10 bis 13, 38 und 40 sowie die Neufassung von Art. 4
- Future of Life Institute: KI-Verordnung, Artikel 113 in konsolidierter Darstellung mit Änderungen (Sekundärquelle, zur Lesbarkeit), abgerufen November 2026
- Bundesnetzagentur: Bundesnetzagentur übernimmt zentrale Rolle bei der Umsetzung der KI-Verordnung, Pressemitteilung, Juli 2026
- Gesetz zur Marktüberwachung und Innovationsförderung von künstlicher Intelligenz (KI-MIG), gesetze-im-internet.de
*** Keine Rechtsberatung. Dieser Beitrag ordnet rechtliche Rahmenbedingungen strategisch ein und ersetzt keine Rechtsberatung im Einzelfall.
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Sieben KI-Fabriken für Europa: Wer wird dort Kunde?
Am 12. November endet die EU-Ausschreibung für bis zu sieben KI-Gigafabriken. Für Unternehmen im DACH-Raum zählt weniger die Rechenleistung als die Frage, ob daraus ein kaufbares Angebot wird. Eine Einordnung.
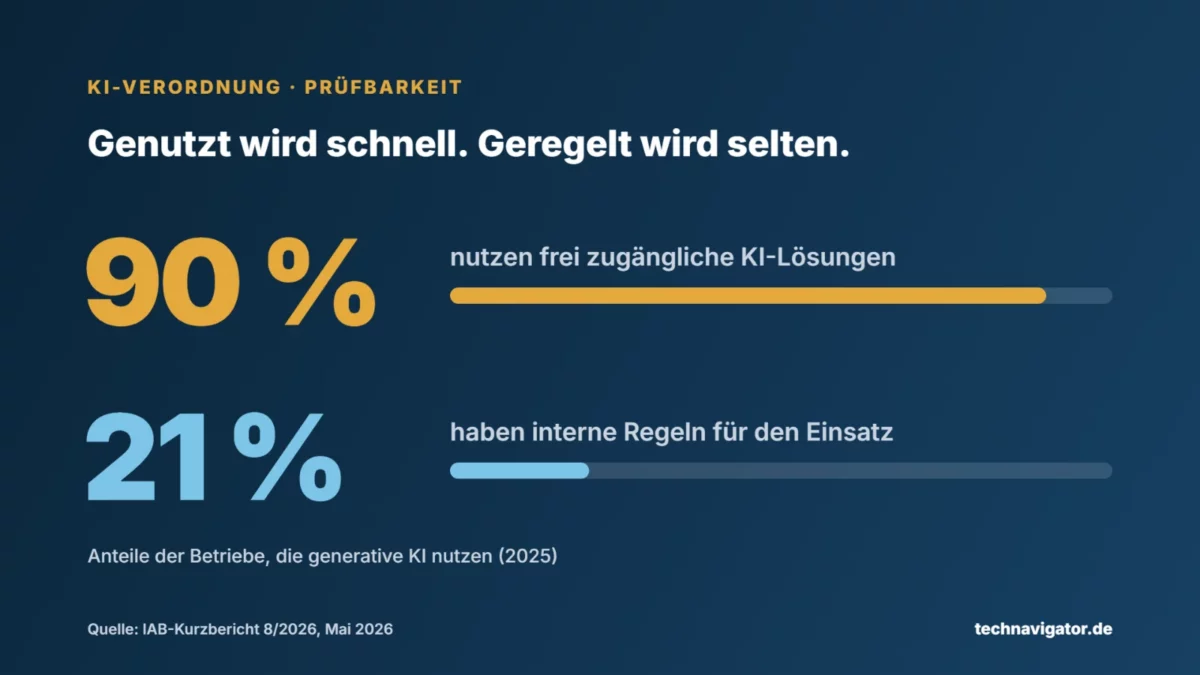
KI-Verordnung im Unternehmensalltag: Wie KI-Einsatz bis 2028 prüfbar wird
Verbote, Pflichten zur KI-Kompetenz und Transparenzregeln der KI-Verordnung gelten bereits, die Hochrisiko-Pflichten folgen nach dem Omnibus-Paket ab Dezember 2027. Wer bis dahin kein KI-Inventar führt, Rollen nicht klärt und Einkauf wie Dokumentation nicht darauf ausrichtet, wird Fragen von Aufsicht, Prüfern und Kunden nicht beantworten können.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.