
Mit der NIS-2-Richtlinie und dem EU AI Act haften Geschäftsführer und Vorstände bei Cybersicherheitsmängeln und unregulierter Schatten-KI persönlich mit ihrem Privatvermögen. Ein robustes Open-Source-Governance-Framework schützt vor existenzbedrohenden Bußgeldern und rechtlichen Sanktionen.
DAS WICHTIGSTE IN KÜRZE
- § 38 NIS2UmsuCG etabliert eine unübertragbare persönliche Organhaftung der Geschäftsführung für Cybersicherheitsmaßnahmen.
- Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes bedrohen Unternehmen bei Verstößen.
- Der EU AI Act verbietet unregulierte Schatten-KI und verlangt lückenlose Risikoklassifizierungen für alle Unternehmensmodelle.
- D&O-Managerversicherungen greifen bei grober Fahrlässigkeit im Bereich Cybersicherheit und Datenschutz regelmäßig nicht.
Fazit: Proaktive Cybersicherheit schützt vor persönlicher Organhaftung
Mit dem Inkrafttreten der NIS-2-Richtlinie und des EU AI Act ist Cybersicherheit endgültig zu einer unübertragbaren Pflichtaufgabe für Geschäftsführer und Vorstände geworden. Die gesetzliche Haftungskaskade nach § 38 BSIG greift unmittelbar bei grober Fahrlässigkeit und schließt ein Verstecken hinter externen Cloud-Providern oder unzureichenden D&O-Versicherungen rechtlich aus.
Die Implementierung eines robusten Open-Source-Governance-Frameworks – basierend auf phishingsicherer FIDO2-Authentifizierung, lückenlosem SIEM-Audit-Logging und der BSI-konformen Auditierung der gesamten Software-Lieferkette – bildet den verlässlichsten Schutzschild vor Bußgeldern von bis zu 10 Millionen Euro. Führungskräfte, die Sicherheitsmaßnahmen kontinuierlich überwachen und dokumentieren, sichern nicht nur das Fortbestehen ihres Unternehmens, sondern schützen ihr Privatvermögen vor existenzbedrohenden Regressansprüchen.
Paradigmenwechsel im IT-Recht: Aus Fahrlässigkeit wird persönliche Haftung
Mit dem NIS2UmsuCG zieht der deutsche Gesetzgeber die Zügel für Führungskräfte drastisch an. Rund 30.000 Unternehmen fallen unter die erweiterten Pflichten, bei denen Vorstände und Geschäftsführer für Sicherheitslücken persönlich und unbeschränkt zur Verantwortung gezogen werden können. Die folgenden drei Dimensionen kennzeichnen den neuen Rechtsrahmen:
Organhaftung nach § 38 NIS2UmsuCG: Privatvermögen im Risiko und Verbot der Delegation
Die größte juristische Sprengkraft liegt in der persönlichen Inanspruchnahme der Organmitglieder: § 38 NIS2UmsuCG stellt unmissverständlich klar, dass Geschäftsleiter die Gesamtverantwortung nicht mehr per Delegation auf den Chief Information Security Officer (CISO) oder externe IT-Dienstleister abwälzen können. Die Geschäftsführung muss Cybersicherheitsmaßnahmen eigenhändig billigen, deren wirksame Umsetzung kontinuierlich überwachen und regelmäßige Pflichtschulungen absolvieren.
Geschäftsleiter müssen regelmäßige Schulungen im Bereich Cybersicherheit nachweisen und Risikobewertungen der gesamten Software-Lieferkette (Supply Chain) dokumentieren.
Kommt es infolge mangelhafter Vorkehrungen zu einem folgenschweren Sicherheitsvorfall (etwa durch Ransomware-Verschlüsselung der ERP-Systeme), ist die Gesellschaft gesetzlich verpflichtet, Schadensersatzansprüche gegen das eigene Leitungsorgan geltend zu machen. Ein Verzicht der Gesellschafter auf diese Ersatzansprüche ist rechtlich unwirksam.
Bußgelddimensionen und behördliche Sanktionen bei Pflichtverletzungen
Zusätzlich drohen existenzbedrohende behördliche Sanktionen: Bei besonders wichtigen Einrichtungen betragen die Bußgelder bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes. Bei wichtigen Einrichtungen liegt der Rahmen bei bis zu 7 Millionen Euro oder 1,4 Prozent des Jahresumsatzes.
Bei wiederholten oder schwerwiegenden Verstößen kann die zuständige Aufsichtsbehörde (BSI) sogar die vorübergehende Ausübung der Geschäftsführungsbefugnis untersagen. Die Beweislast kehrt sich in Haftungsverfahren de facto um: Geschäftsleiter müssen lückenlos und revisionssicher nachweisen, dass sie alle nach dem Stand der Technik zumutbaren Schutzmaßnahmen implementiert und kontrolliert haben.
Die D&O-Versicherungsfalle: Warum Manager-Policen bei grober Fahrlässigkeit versagen
Viele Führungskräfte wiegen sich fälschlicherweise in Sicherheit und vertrauen auf bestehende D&O-Manager-Haftpflichtpolicen. Doch Versicherer schließen die Deckung bei wissentlichen Pflichtverletzungen oder grober Fahrlässigkeit regelmäßig aus. Wer bekannte Sicherheitslücken monatelang ungepatcht lässt, administrative Konten ohne hardwarebasierte Multi-Faktor-Authentifizierung betreibt oder keine isolierten Backups vorhält, handelt nach ständiger Rechtsprechung grob fahrlässig.
Damit haften Geschäftsführer und Vorstände vollumfänglich mit ihrem privaten Vermögen – inklusive Eigenheim, Bankguthaben und privaten Wertpapieren.
Das NIS-2 Cyber-Defense-Framework: Die 4 Säulen der Compliance
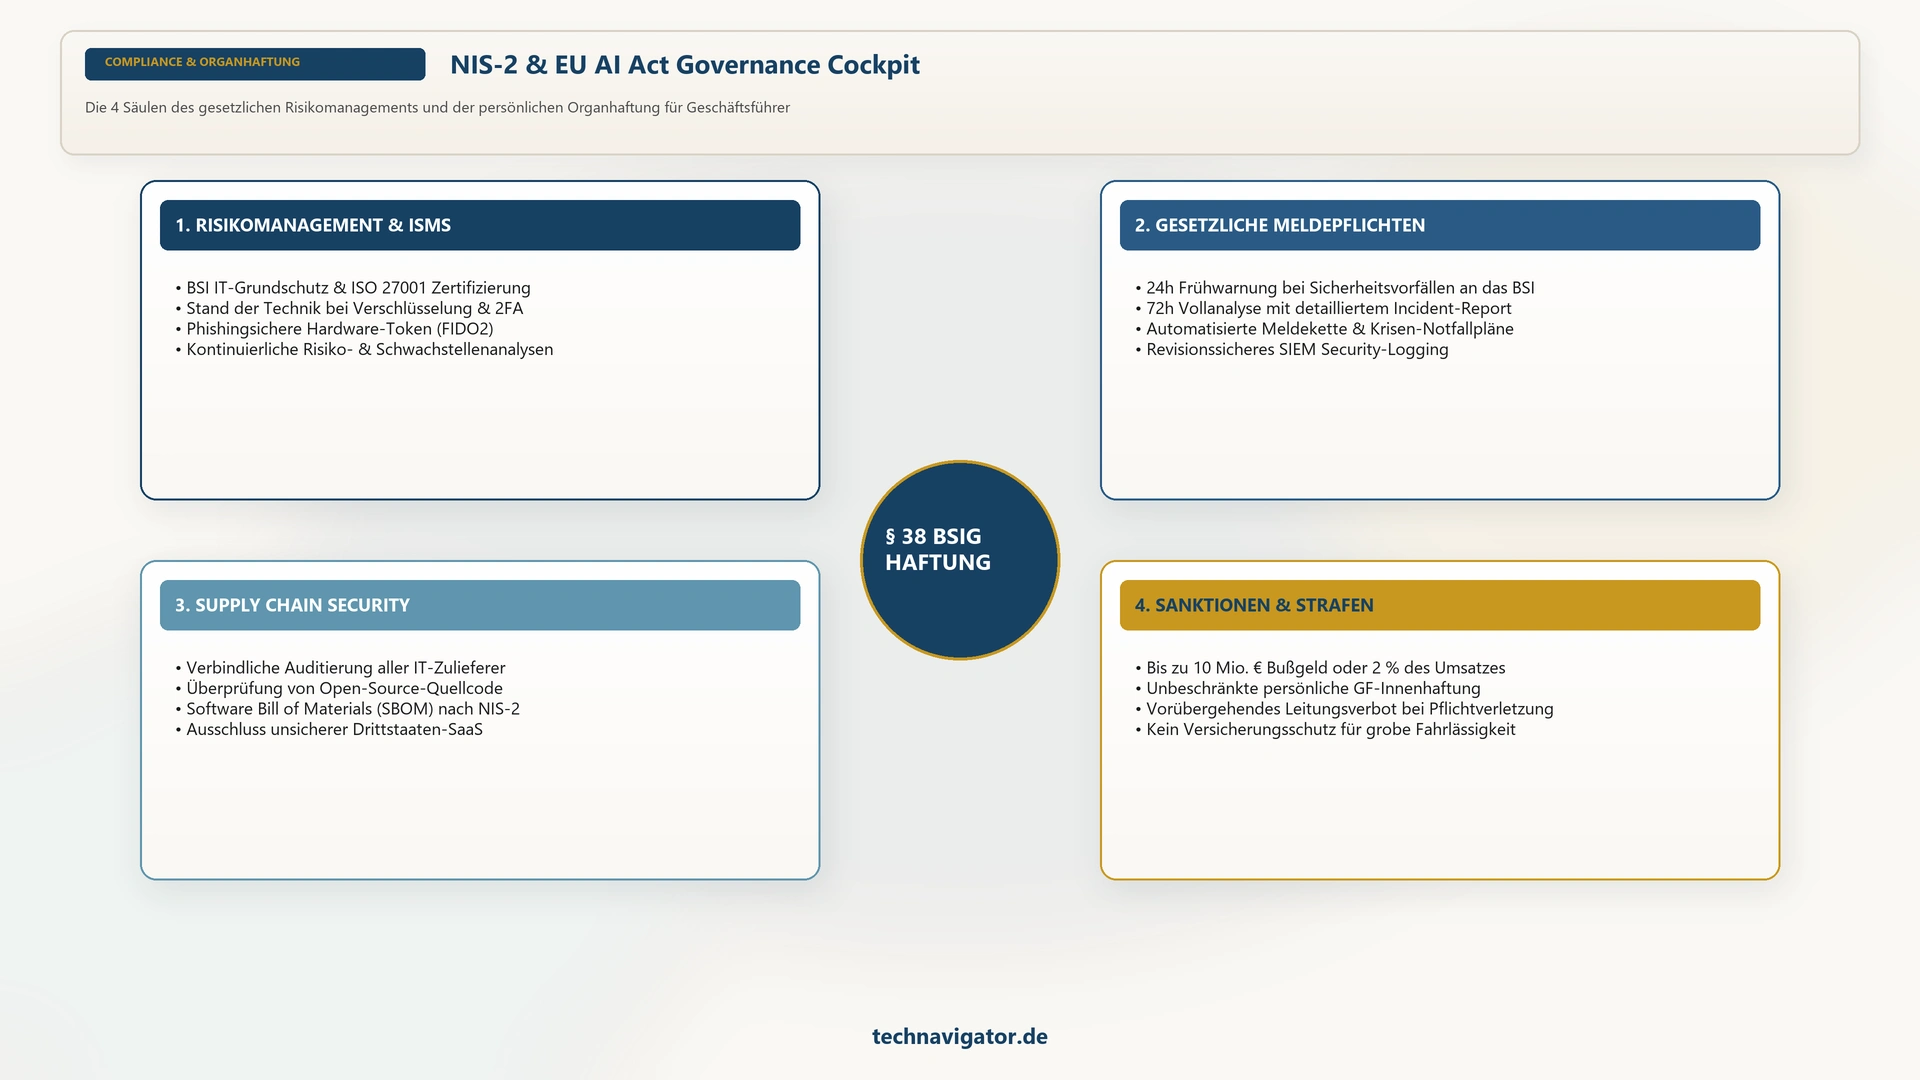
Um der persönlichen Haftung wirksam zu entgehen, müssen Unternehmen ein ganzheitliches Cyber-Resilienz- und Incident-Response-System etablieren. Die vier Säulen definieren den modernen Schutzstandard nach dem Stand der Technik:
Strikte BSI-Meldefristen: 24-Stunden-Frühwarnung und 72-Stunden-Vorfallsmeldung
Besonders streng sind die gesetzlichen Meldefristen gegenüber dem Bundesamt für Sicherheit in der Informationstechnik (BSI): Bei jedem Sicherheitsvorfall mit potenziell schwerwiegenden Auswirkungen muss innerhalb von exakt 24 Stunden eine Frühwarnung übermittelt werden. Innerhalb von 72 Stunden ist eine vollständige Vorfallsmeldung mit Schadensanalyse nachzureichen, gefolgt von einem detaillierten Abschlussbericht nach spätestens einem Monat.
Wer diese Fristen versäumt, setzt sich automatisch behördlichen Bußgeldverfahren aus. Unternehmen müssen daher 24/7-fähige Incident-Response-Prozesse und klar definierte Eskalationsketten etablieren, die auch an Wochenenden und Feiertagen reibungslos greifen.
Risikomanagement in der Lieferkette: Verschärfte Pflichten nach § 30 NIS2UmsuCG
Nach § 30 NIS2UmsuCG müssen regulierte Unternehmen sicherstellen, dass auch ihre Zulieferer, Cloud-Anbieter und externen Dienstleister angemessene Sicherheitsvorkehrungen treffen. Gelingt einem Angreifer der Einbruch über eine kompromittierte Fernwartungsschnittstelle eines Drittanbieters, schützt dies die Geschäftsführung nicht vor der persönlichen Haftung.
Unternehmen müssen daher ein systematisches Vendor-Risk-Management etablieren, Verträge mit Sicherheitsklauseln nachschärfen und den Zugriff externer Dienstleister nach dem Zero-Trust-Prinzip granular einschränken und auditieren.
Business Continuity, unveränderbare Backups und Out-of-Band-Kommunikation
Ergänzend fordert NIS-2 konkrete Maßnahmen zur Aufrechterhaltung des Geschäftsbetriebs: Regelmäßig getestete Notfall-Wiederanlaufpläne (Disaster Recovery), unveränderbare WORM-Backups über den Proxmox Backup Server und isolierte Notfall-Kommunikationskanäle außerhalb des regulären Active Directorys sichern die Handlungsfähigkeit selbst bei vollständiger Systemkompromittierung.
Ohne funktionierenden, regelmäßig im Ernstfall geprobten Wiederanlaufplan gilt das betriebliche Risikomanagement als mangelhaft.
Gegenüberstellung: Regulierungsvorgaben für Unternehmen
Cybersicherheit und KI-Governance greifen zunehmend ineinander. Wer regulatorische Konformität anstrebt, muss die Schnittstellen zwischen IT-Infrastruktur-Härtung und kontrollierter KI-Nutzung strukturiert steuern:
EU AI Act: Verbotene Schatten-KI und strenge Hochrisiko-Klassifizierungen
Flankiert wird NIS-2 durch den europäischen AI Act, der den unkontrollierten Einsatz von künstlicher Intelligenz unter strenge Strafen stellt. Unternehmen, die automatisierte Systeme zur Mitarbeiterbewertung, Lebenslaufanalyse, biometrischen Identifikation oder Kreditwürdigkeitsprüfung einsetzen, betreiben regulierte Hochrisiko-KI.
Sie müssen lückenlose Risikomanagementsysteme, Datenqualitätsprüfungen, Protokollierungspflichten und menschliche Kontrollinstanzen (Human-in-the-Loop) nachweisen, um drakonische Bußgelder von bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Umsatzes zu vermeiden.
Kontrollierte Sprachmodelle und On-Premises RAG als Compliance-Schutzschild
Wer stattdessen auf intransparente Cloud-APIs setzt oder unkontrollierte Schatten-KI im Unternehmen duldet, verliert die Kontrolle über Datenflüsse und Betriebsgeheimnisse. Echte Compliance erfordert den Einsatz kontrollierbarer, lokaler Sprachmodelle und auditierbarer RAG-Pipelines auf eigener Hardware.
Nur wenn Prompts, Kontextdaten und Modellausgaben das eigene Firmennetzwerk zu keinem Zeitpunkt verlassen, lassen sich die strengen Anforderungen des EU AI Acts und der DSGVO zuverlässig erfüllen.
Zentrales GRC-Management und revisionssichere Nachweisführung
Die Dokumentation beider Regelungsbereiche muss in ein zentrales Governance-, Risiko- und Compliance-System (GRC) einfließt. Nur so behalten Vorstände den Überblick über den Reifegrad ihrer Abwehrmaßnahmen und können Wirtschaftsprüfern, Kunden und Aufsichtsbehörden jederzeit aussagekräftige Konformitätsnachweise vorlegen.
Der NIS-2-Compliance-Stresstest: 4 Pflichtfragen für die Geschäftsführung
Geschäftsführer und Vorstände sollten ihre persönliche Haftung anhand von vier operativen Kontrollfragen unverzüglich einem Praxistest unterziehen:
Frage 1: Existiert eine rechtsverbindliche 24-Stunden-Meldekette zum BSI?
Sind Incident-Response-Playbooks definiert und Notfallkontakte zum BSI hinterlegt, um die gesetzliche 24h-Frühwarnung auch an Wochenenden und Feiertagen sicherzustellen? Wurden Notfall-Kommunikationskanäle außerhalb der regulären Firmen-E-Mail eingerichtet, falls die eigene Infrastruktur durch Ransomware verschlüsselt ist?
Ein fehlender oder nicht funktionierender Meldekanal führt bei gravierenden Vorfällen unweigerlich zu behördlichen Zwangsmaßnahmen und persönlichen Bußgeldern gegen die Geschäftsleitung.
Frage 2: Werden IT-Dienstleister und Software-Zulieferer auditiert?
Wurden Verträge mit Cloud-Anbietern, SaaS-Partnern und externen Managed-Service-Providern auf verbindliche Sicherheitszusicherungen und NIS-2-Konformität hin nachverhandelt? Werden Drittanbieter-Schnittstellen und API-Zugriffe nach dem Least-Privilege-Prinzip überwacht und protokolliert?
Lieferketten-Audits müssen dokumentiert und in regelmäßigen Abständen erneuert werden, um Haftungsfreistellungen im Schadensfall nachzuweisen.
Frage 3: Ist Multi-Faktor-Authentifizierung (FIDO2) lückenlos durchgesetzt?
Sind ausnahmslos alle Remote-Zugänge, VPNs, Cloud-Konsolen und geschäftskritischen Fachanwendungen über hardwarebasierte Zwei-Faktor-Verfahren (FIDO2 / Keycloak) geschützt? Wurden unsichere SMS-Codes und Legacy-Passwörter vollständig aus dem Firmennetzwerk verbannt?
Hardware-Tokens bieten den einzigen verlässlichen Schutz gegen modernes Adversary-in-the-Middle-Phishing und Session-Hijacking.
Frage 4: Gibt es ein zentrales Inventar aller genutzten KI-Anwendungen?
Wurden Schatten-KI-Tools im Unternehmen identifiziert und produktive KI-Systeme nach den vier Risikostufen des EU AI Acts klassifiziert? Existiert eine verbindliche Richtlinie zur Nutzung lokaler, datenschutzkonformer KI-Assistenten?
Ohne transparente Inventarisierung riskieren Unternehmen unkontrollierte Datenabflüsse und gravierende Verstöße gegen europäische KI-Transparenzpflichten.
Cybersicherheit und Governance als Überlebensgarantie für Führungskräfte
NIS-2 und der EU AI Act markieren das endgültige Ende des Aussitzens in deutschen Führungsetagen. Wer IT-Sicherheit als Chefsache begreift, wandelt regulatorischen Druck in einen echten Marktvorteil:
Persönliche Haftungsbefreiung durch nachweisbare Management-Sorgfalt
Wer frühzeitig auditiert, Notfallprozesse professionalisiert und auf transparente, souveräne Software-Architekturen setzt, schützt nicht nur das eigene Unternehmen vor verheerenden Cyberangriffen, sondern sichert das eigene Privatvermögen wirksam ab. Compliance ist kein statischer Zustand, sondern ein kontinuierlicher Management-Prozess.
Vertrauensgewinn bei Kunden und Banken durch auditierte Cyber-Resilienz
Unternehmen, die Cybersicherheit heute als strategischen Differenzierungsfaktor begreifen, gewinnen das Vertrauen von Kunden, Investoren und Kreditgebern und sichern sich entscheidende Wettbewerbsvorteile im internationalen Markt. Die Zeit des Abwartens ist vorbei.
