
Digital Workplace & Modern Work: Hybrid-Architekturen, DaaS und Zero Trust
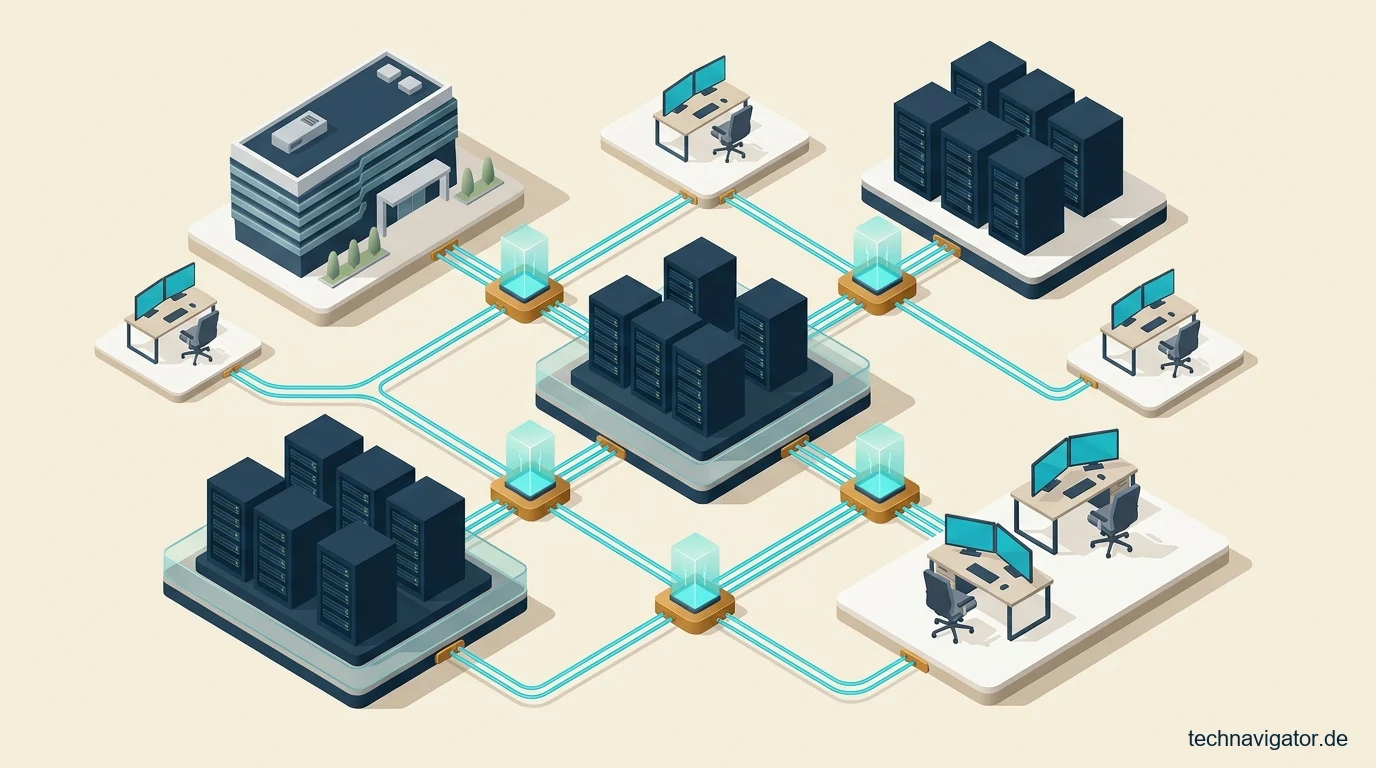
Executive Summary
- ✓Paradigmenwechsel zum dezentralen Arbeitsplatz: Klassische VPN-Tunnel und starre Fat-Clients genügen den Anforderungen moderner ortsunabhängiger Belegschaften nicht mehr.
- ✓Desktop as a Service und VDI: Cloudbasierte Virtualisierung kapselt Unternehmensdaten sicher vom physischen Endgerät ab und senkt Provisionierungszeiten drastisch.
- ✓Zero Trust Network Access (ZTNA): Kontextbezogene Zugriffskontrollen verifizieren Identität, Gerätezustand und Standort kontinuierlich vor jeder Anwendungsfreigabe.
- ✓Total Cost of Ownership im Fokus: Automatisierte Endgeräteverwaltung reduziert Helpdesk-Tickets um über 40 Prozent und amortisiert Workplace-Investitionen binnen 24 Monaten.
Die Ära statischer Büroarbeitsplätze und lokaler Netzwerkperimeter gehört endgültig der Vergangenheit an. Wissensarbeiter erwarten heute maximale Flexibilität bei der Wahl ihres Arbeitsortes, ohne dabei Einbußen bei Performance, Ergonomie oder Kollaborationsqualität hinnehmen zu müssen. Was während der pandemischen Notfallmaßnahmen als improvisierte Übergangslösung begann, hat sich zu einem festen Betriebsmodell etabliert.
Für IT-Führungskräfte und Infrastruktur-Architekten bedeutet dieser Wandel jedoch eine fundamentale Neuorganisation ihrer Sicherheits- und Auslieferungsmodelle. Wenn Mitarbeiter von heimischen DSL-Anschlüssen, Co-Working-Spaces oder internationalen Hotelnetzwerken auf geschäftskritische Enterprise-Ressourcen zugreifen, kollabiert das traditionelle Burg-Graben-Prinzip klassischer Firewall-Strukturen vollständig.
Die zukunftsfähige Gestaltung des Digital Workplace erfordert daher das koordinierte Zusammenspiel moderner Virtualisierungskonzepte, robuster Endpoint-Management-Plattformen und strikter Zero-Trust-Sicherheitsarchitekturen. Nur wenn IT-Sicherheit und Nutzererlebnis Hand in Hand gehen, bleibt die Organisation agil, resilient und für hochqualifizierte Fachkräfte attraktiv.
Desktop as a Service (DaaS) und virtuelle Desktop-Infrastrukturen
Klassische Fat-Client-Modelle, bei denen Betriebssystem, Anwendungen und sensible Geschäftsdaten lokal auf jedem einzelnen Endgerät installiert und gespeichert werden, verursachen immense operative Aufwände. Geht ein Notebook verloren oder wird es gestohlen, drohen schwerwiegende Datenschutzvorfälle nach Art. 33 DSGVO**.
Desktop as a Service (DaaS) und moderne Virtual Desktop Infrastructures (VDI) lösen diesen Konflikt auf elegante Weise. Der eigentliche Arbeitsplatz läuft als isolierte virtuelle Maschine in einem hochsicheren Rechenzentrum oder einer souveränen Cloud-Umgebung. Auf dem physischen Endgerät des Mitarbeiters wird lediglich ein verschlüsselter Bildstream empfangen:
- Zentrale Datenhaltung ohne lokalen Datenabfluss: Vertrauliche Konstruktionszeichnungen, Finanztabellen und Kundendaten verlassen zu keinem Zeitpunkt das gesicherte Rechenzentrum.
- Sekundenschnelle Bereitstellung: Neue Mitarbeiter oder externe Projektmitglieder erhalten innerhalb weniger Minuten einen voll konfigurierten virtuellen Arbeitsplatz samt aller benötigten Lizenzen.
- Hardware-Unabhängigkeit: Leistungsintensive CAD-Berechnungen oder Datenanalysen laufen serverseitig mit dedizierter GPU-Beschleunigung, unabhängig von der Rechenleistung des lokalen Laptops.
- Standardisiertes Patch-Management: Sicherheits-Updates und Software-Releases werden zentral auf Golden Images ausgerollt, wodurch zeitraubende Update-Wellen über dezentrale Endgeräte entfallen.
Architektonischer Blindspot: Latenzprobleme bei grafikintensiven Anwendungen
Wird DaaS ohne regionale Edge-Gateways und optimierte Streaming-Protokolle betrieben, führen Paketverluste und hohe RTT-Latenzen zu spürbaren Verzögerungen bei Mauszeigern und Videokonferenzen. Eine sorgfältige Bandbreiten- und Protokoll-Planung ist für die Nutzerakzeptanz unverzichtbar.
Welche cloudbasierten Rechenzentrums-Architekturen sich für skalierbare Virtualisierungsplattformen eignen, beleuchtet unsere Analyse zu Cloud-Migration und Rechenzentrums-Betrieb.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für Ihre IT-Planung finden Sie in unseren weiterführenden Leitartikeln zu Sovereignty by Design im Enterprise-Einsatz, zu Endpoint Governance im Enterprise-Einsatz sowie zu Technikdeterminismus im Enterprise-Einsatz.
Zero Trust Network Access: Das Ende des klassischen Enterprise-VPNs
Über Jahrzehnte bildete das Virtual Private Network (VPN) den Standard für Fernzugriffe. Ein Mitarbeiter authentifizierte sich einmalig und erhielt daraufhin weitreichenden Zugriff auf das gesamte Unternehmensnetzwerk. In hybriden Arbeitswelten stellt dieses Konzept ein unkalkulierbares Sicherheitsrisiko dar.
Kompromittiert ein Angreifer die Zugangsdaten eines VPN-Nutzers oder infiziert dessen Heim-PC mit Schadsoftware, kann er sich ungehindert lateral durch das interne Netz bewegen. Zero Trust Network Access (ZTNA) bricht mit dieser impliziten Vertrauensstellung nach dem Grundsatz: Niemals vertrauen, immer verifizieren.
Architektonischer Blindspot: Laterale Bewegung nach erfolgreichem VPN-Bruch
Klassische Full-Tunnel-VPNs gewähren nach dem Verbindungsaufbau Zugriff auf ganze Subnetze. Gelingt es Ransomware, ein ungeschütztes Privatgerät im Homeoffice zu infizieren, breitet sich die Schadsoftware über den VPN-Tunnel ungehindert auf Kernserver und Backup-Systeme aus.
ZTNA gewährt Zugriff ausschließlich auf Anwendungsebene und knüpft jede Verbindung an strenge kontextuelle Bedingungen. Das System überprüft in Echtzeit nicht nur Benutzername und Passwort, sondern bewertet den Sicherheitsstatus des Endgeräts, den geografischen Standort, die Uhrzeit und Verhaltensanomalien.
Tiefergehende Architekturgrundlagen zur Mikrosegmentierung und Identitätsprüfung finden Sie in unserem Grundlagenbeitrag zur Zero-Trust-Architektur und Cyber-Resilienz.
Unified Endpoint Management und moderne Geräte-Governance
In modernen Unternehmen existiert selten eine homogene Gerätelandschaft. Windows-Notebooks, MacBooks der Kreativ- und Entwicklerteams sowie mobile Smartphones unter iOS und Android müssen einheitlich verwaltet und abgesichert werden. Hinzu kommen Herausforderungen durch Bring Your Own Device (BYOD) und Choose Your Own Device (CYOD).
Unified Endpoint Management (UEM) bündelt Mobile Device Management (MDM) und klassisches Client-Management in einer zentralen Kontrollkonsole. Administratoren können Richtlinien plattformübergreifend definieren und Compliance-Vorgaben automatisiert durchsetzen:
- Erzwingung kryptografischer Laufwerksverschlüsselung: Aktivierung von BitLocker oder FileVault ohne Interaktionsmöglichkeit durch den Endanwender.
- Sichere Containerisierung auf Mobilgeräten: Strikte Trennung von privaten Fotos und geschäftlichen E-Mails durch hardwaregestützte Enklaven.
- Automatisches Conditional Access Enforcing: Verweigerung von Datenzugriffen, sobald ein Gerät gerootet, veraltet oder ohne aktiven Virenscanner erkannt wird.
- Remote Wipe und Selektivlöschung: Gezieltes Löschen geschäftlicher Daten bei Geräteverlust, ohne private Urlaubsbilder der Beschäftigten anzutasten.
Architektonischer Blindspot: Schatten-IT durch restriktive Administrationsfesseln
Sperrt die IT-Abteilung Standardwerkzeuge zu stark ein oder verkompliziert den Dateiaustausch mit externen Partnern, weichen Mitarbeiter auf ungesicherte Cloud-Speicher und private Messenger aus. Sicherheitsrichtlinien müssen praxistauglich und benutzerfreundlich gestaltet sein.
Wie Sie Identitäten und Zugriffsrechte vor Phishing und Token-Diebstahl absichern, vertieft unsere Analyse zu Phishing-resistenter MFA und FIDO2-Governance.
Kollaborations-Plattformen, Datensouveränität und Compliance
Kommunikationstools wie Microsoft Teams, Zoom, Slack oder Open-Source-Alternativen wie Element und Nextcloud bilden das nervöse Zentrum moderner Wissensarbeit. Sie ermöglichen synchrone und asynchrone Zusammenarbeit über Zeitzonengrenzen hinweg. Doch die intensive Nutzung birgt gravierende Compliance-Fallstricke.
Unkontrolliertes Anlegen von Teams-Kanälen führt rasch zur Informationsfragmentierung. Sensible Projektunterlagen landen in Chatverläufen, deren Aufbewahrungs- und Löschfristen unklar bleiben. Zudem stehen US-basierte SaaS-Dienste im Spannungsfeld des US Cloud Act und europäischer Datenschutzstandards.
„Ein moderner digitaler Arbeitsplatz scheitert selten an der Technik, sondern fast immer an fehlender Governance. Wenn Mitarbeiter Sicherheitsrichtlinien als Behinderung wahrnehmen, suchen sie instinktiv den bequemsten Umweg.“
Unternehmen müssen automatisierte Data Loss Prevention (DLP) Mechanismen etablieren. Diese verhindern zuverlässig, dass Kreditkartennummern, Personalausweisdaten oder Quellcode über öffentliche Chats geteilt werden. Gleichzeitig sorgt Customer-Key-Verschlüsselung dafür, dass Cloud-Provider keinen Klartextzugriff auf Kundenkommunikation besitzen.
Wie Personalabteilungen digitale Akten und Mitarbeiterprozesse gesetzeskonform organisieren, lesen Sie in unserem Leitfaden zu HR-Tech, People Analytics und digitaler Personalakte.
Vergleichsmatrix: Traditionelle Client-IT versus Modern Digital Workplace
Die folgende Übersicht verdeutlicht den architektonischen Wandel vom starren Büroarbeitsplatz zum agilen hybriden Enterprise-Workplace:
| Arbeitsplatz-Dimension | Klassischer On-Premises Client | Modern Zero-Trust Workplace | Architektonische Relevanz |
|---|---|---|---|
| Zugriffsmodell | Statisches VPN mit Netzwerk-Zugriff | ZTNA mit granularem App-Tunneling |
Maximale SicherheitZero Lateral Movement
|
| Geräte-Bereitstellung | Manuelles Imaging in der Firmenzentrale | Zero-Touch Autopilot via Cloud |
90 % ZeitersparnisDirektversand ab Werk
|
| Datenablage & Schutz | Lokale Festplatten und Netzlaufwerke | Zentrale Cloud-Vaults mit DLP |
DSGVO-konformKein Datenabfluss
|
| Patch-Management | Monatliche Zyklen bei Büronetz-Präsenz | Kontinuierliche Over-the-Air Updates |
Echtzeit-SchutzSofortige Schließung
|
| Mitarbeiter-Erlebnis | Starre Hardware und träge VPN-Logins | Flüssiges Single Sign-On (SSO) |
Hohe ZufriedenheitVolle Mobilität
|
Wie moderne CI/CD-Pipelines und Software-Plattformen automatisiert bereitgestellt werden, zeigt unser Expertenbericht zu DevSecOps und Platform Engineering.
Wirtschaftliche TCO-Analyse*: Einsparungspotenziale durch Cloud-Workplace
Für ein mittelständisches Unternehmen mit 750 Wissensarbeitern amortisiert sich der Umstieg auf einen modernen Digital Workplace mit DaaS und UEM innerhalb von 24 Monaten:
| Kosten- und Nutzenkategorie | Klassischer Fat-Client Stack | Modern Digital Workplace | Finanzieller Saldo (3 Jahre) |
|---|---|---|---|
| Hardware-Beschaffung und Ersatzgeräte | 450.000 € | 290.000 € | + 160.000 € Einsparung |
| Helpdesk-Aufwände und Client-Provisionierung | 320.000 € | 140.000 € | + 180.000 € Effizienzgewinn |
| Lizenzen für VPN, Antivirus und Silo-Tools | 180.000 € | 220.000 € | – 40.000 € Mehrkosten Suite |
| Vermiedene Ausfallzeiten durch Geräte-Defekte | 210.000 € | 35.000 € | + 175.000 € Produktivität |
| Gesamtsaldo über 36 Monate | 1.160.000 € | 685.000 € | + 475.000 € Netto-Vorteil |
Die Wirtschaftlichkeitsrechnung belegt eindeutig: Zwar steigen die laufenden Software- und Cloud-Kosten geringfügig an, doch sinken die Aufwände für Hardware-Austausch, Vor-Ort-Wartung und Ticketbearbeitung signifikant. IT-Administratoren gewinnen wertvolle Ressourcen für strategische Modernisierungsprojekte.
Ergonomie, Kultur und Mitbestimmung im hybriden Betrieb
Technologie bildet lediglich das Fundament des Digital Workplace. Der nachhaltige Erfolg steht und fällt mit der Einbindung der Mitarbeiter und der Einhaltung arbeitsrechtlicher Rahmenbedingungen. Arbeitsschutzvorschriften gelten im Homeoffice ebenso verbindlich wie im klassischen Firmenbüro.
Arbeitgeber sind nach dem Arbeitsschutzgesetz verpflichtet, ergonomische Risiken am Heimarbeitsplatz zu evaluieren. Dazu gehören adäquate Monitore, externe Eingabegeräte und ergonomische Bürostühle. Viele Unternehmen stellen dafür zweckgebundene Pauschalen oder vorkonfigurierte Hardware-Pakete bereit.
Architektonischer Blindspot: Fehlende Betriebsvereinbarungen zur Arbeitszeiterfassung
Nach dem Grundsatzurteil des BAG zur Arbeitszeiterfassung müssen Beginn, Ende und Dauer der täglichen Arbeitszeit auch im Homeoffice manipulationssicher dokumentiert werden. Ohne klare Betriebsvereinbarung drohen Bußgelder der Arbeitsschutzbehörden und rechtliche Unsicherheiten.
Gleichzeitig erfordert die transparente Leistungsbewertung neue Führungsmethoden. Anstelle physischer Anwesenheit treten klar definierte Zielvereinbarungen (Objectives and Key Results, OKRs) und vertrauensbasierte Zusammenarbeit. Digitale Überwachungstools zur Kontrolle von Tastaturanschlägen oder Webcam-Aktivitäten sind ethisch verwerflich und arbeitsrechtlich unzulässig.
Der 4-Phasen-Transformationsplan zum modernen Arbeitsplatz
Die Umstellung einer historisch gewachsenen Client-Infrastruktur auf einen sicheren Digital Workplace vollzieht sich strukturiert in vier Phasen über 12 bis 18 Monate:
Phase 1 (Monat 1 bis 3): Inventarisierung und Identity-Konsolidierung
Lückenlose Erfassung aller im Unternehmen genutzten Endgeräte, Betriebssysteme und Anwendungen. Einführung eines zentralen Identity Providers mit zwingender Multi-Faktor-Authentifizierung für sämtliche Dienste.
Phase 2 (Monat 4 bis 7): Pilotierung von ZTNA und Endpoint-Management
Ablösung des ersten Pilot-VPNs durch Zero-Trust-Gateways. Anbindung aller Neugeräte an das Unified Endpoint Management System mit automatisierten Baseline-Sicherheitsrichtlinien.
Phase 3 (Monat 8 bis 12): Rollout von DaaS und Kollaborations-Governance
Bereitstellung virtueller Desktops für externe Partner und rechenintensive Spezialarbeitsplätze. Aktivierung von Data Loss Prevention und rollenbasierter Datenklassifizierung im Kollaborations-Stack.
Phase 4 (Monat 13 bis 18): Kontinuierliche Optimierung und Kulturwandel
Schulung der Belegschaft in hybrider Zusammenarbeit und digitaler Resilienz. Regelmäßige Sicherheits-Audits und Feinjustierung der Conditional-Access-Regeln zur Minimierung von Reibungsverlusten.
Fünf Kontrollfragen für CIOs und IT-Leiter zum Digital Workplace
1. Ist unser Fernzugriff bereits vollständig auf Zero Trust umgestellt?
Können kompromittierte Heimgeräte über veraltete VPN-Verbindungen auf interne Kernsysteme zugreifen oder schützt granulare Anwendungsisolation vor lateraler Ausbreitung?
2. Werden sämtliche mobilen Endgeräte zentral und automatisiert verwaltet?
Können Sie verlorene Laptops und Smartphones sekundenschnell aus der Ferne sperren und betriebliche Daten rückstandslos löschen, ohne Privatdaten zu verletzen?
3. Verhindern automatisierte DLP-Richtlinien den Abfluss sensibler Geschäftsdaten?
Ist technisch unterbunden, dass vertrauliche Dokumente, Kundendaten oder Quellcode unkontrolliert in öffentlichen Chatkanälen oder privaten Clouds landen?
4. Bietet unsere Desktop-Infrastruktur identische Performance im Homeoffice wie im Büro?
Können Entwickler, Ingenieure und Finanzanalysten ohne störende Latenzen und Verbindungsabbrüche auf grafik- und rechenintensive Anwendungen zugreifen?
5. Wurden Arbeitsschutz und Zeiterfassung im hybriden Betrieb rechtssicher geregelt?
Liegt eine gültige Betriebsvereinbarung zur Erfassung der Arbeitszeit vor, die sowohl den Vorgaben des Bundesarbeitsgerichts als auch der Kultur Ihres Hauses entspricht?
Strategisches Fazit: Der Arbeitsplatz als Wettbewerbsvorteil im Talentmarkt
Der Digital Workplace ist weit mehr als eine technische Infrastruktur zur Verbindung von Heimarbeitern mit Unternehmensservern. Er ist das primäre Werkzeug, über das Mitarbeiter täglich mit der Unternehmenskultur, ihren Teams und den Kernprozessen der Organisation interagieren.
Unternehmen, die eine verlässliche, performante und kompromisslos sichere Arbeitsumgebung bereitstellen, profitieren von höherer Mitarbeiterzufriedenheit, geringerer Fluktuation und substanziellen Kostenvorteilen. Ein moderner Workplace sichert die Zukunftsfähigkeit des Unternehmens in einem zunehmend dynamischen Marktumfeld.
Häufig gestellte Fragen (FAQ) zu Digital Workplace und Hybrid Work
Was unterscheidet Desktop as a Service (DaaS) von klassischer VDI?
Bei klassischer Virtual Desktop Infrastructure (VDI) betreibt das Unternehmen die Server-, Storage- und Virtualisierungsinfrastruktur eigenverantwortlich im eigenen Rechenzentrum. Bei DaaS wird diese Infrastruktur als Managed Service aus einer hochverfügbaren Cloud bezogen, wodurch hohe Vorabinvestitionen und Wartungsaufwände entfallen.
Warum ist Zero Trust sicherer als ein Firmen-VPN?
Ein klassisches VPN gewährt nach erfolgreicher Anmeldung Zugriff auf ganze Netzwerksegmente. Zero Trust Network Access (ZTNA) hingegen verifiziert jede einzelne Anwendungsanfrage kontinuierlich anhand von Identität, Gerätezustand und Kontext, wodurch laterale Angriffe im Unternehmensnetzwerk wirksam verhindert werden.
Wie lässt sich Bring Your Own Device (BYOD) datenschutzkonform umsetzen?
Durch moderne Unified Endpoint Management Lösungen mit Containerisierung. Dabei werden geschäftliche Anwendungen und Daten in einem verschlüsselten Bereich isoliert. Der Arbeitgeber hat vollen Zugriff auf den geschäftlichen Container, kann jedoch weder private Fotos einsehen noch den privaten Teil des Geräts löschen.
Welche Pflichten haben Arbeitgeber bei der Arbeitszeiterfassung im Homeoffice?
Nach dem Urteil des Bundesarbeitsgerichts sind Arbeitgeber verpflichtet, ein objektives, verlässliches und zugängliches System einzuführen, mit dem die von Arbeitnehmern geleistete tägliche Arbeitszeit elektronisch oder digital erfasst werden kann. Dies gilt ortsunabhängig auch für mobiles Arbeiten.
Wie verhindert der Digital Workplace Schatten-IT in der Belegschaft?
Indem moderne, benutzerfreundliche und performante Kollaborationstools bereitgestellt werden, die den tatsächlichen Arbeitsbedürfnissen entsprechen. Je reibungsloser und schneller offizielle Werkzeuge funktionieren, desto geringer ist der Anreiz für Beschäftigte, auf ungesicherte private Tools auszuweichen.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI IT-Grundschutz-Baustein SYS.3.2.1 (Allgemeiner Client) ↗ | Sicherheitsanforderungen an Betriebssystem-Härtung, Festplattenverschlüsselung und Schnittstellenkontrolle für Endgeräte. |
| Europäische Union (EUR-Lex) | DSGVO Art. 32 (Sicherheit der Verarbeitung) ↗ | Verbindliche Vorgaben zur Pseudonymisierung, Verschlüsselung und Gewährleistung der Vertraulichkeit mobiler Datenbestände. |
| Deutsches Institut für Normung (DIN) | DIN EN ISO 9241-110 (Ergonomie der Mensch-System-Interaktion) ↗ | Grundsätze der Dialoggestaltung für Software-Oberflächen, digitale Kollaborationstools und barrierefreie Nutzbarkeit. |
| Bitkom e.V. | Bitkom Leitfaden Digital Workplace Security ↗ | Praxisempfehlungen für hybride Arbeitsmodelle, Zero-Trust-Architekturen und rechtskonformes Endpoint-Management. |
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.
**Verweise auf Gesetzestexte, Paragrafen (u. a. DSGVO, NIS-2, EU AI Act, DORA, GoBD, BetrVG) und Compliance-Normen dienen ausschließlich der unverbindlichen technischen Fachinformation für IT-Entscheider. Sie stellen keine Rechtsberatung nach dem Rechtsdienstleistungsgesetz (RDG) dar; für eine rechtsverbindliche Beurteilung Ihrer spezifischen Unternehmensorganisation konsultieren Sie bitte Ihren Rechtsbeistand oder Datenschutzbeauftragten.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Microsoft 365 vs. Sovereign Workspace: Mitbestimmung für Betriebsrat und HR
Cloud-Suiten wie Microsoft 365 erzeugen über die Graph API permanente Verhaltens- und Leistungsdaten, die nach § 87 Abs. 1 Nr. 6 BetrVG der zwingenden Mitbestimmung unterliegen. Dieser Leitfaden zeigt, wie CIOs, HR und Betriebsräte das Evergreen-Dilemma durch souveräne Open-Source-Workspaces auflösen.
Copilot-Berechtigungskollaps: 72-Stunden-Notfallplan für Vorstandsdaten
Microsoft 365 Copilot legt historisch gewachsene SharePoint- und OneDrive-Freigaben über den Semantic Index sekundenschnell offen. Dieser 72-Stunden-Notfallplan zeigt CIOs und CISOs die sofortige Eindämmung, kryptografische Absicherung und physische Auslagerung von Vorstandsdaten.

Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.