Open-Source- oder proprietäre Next-Generation Firewall? Einordnung am Beispiel OPNsense
Das Wichtigste in Kürze
- ✓Auditierbarkeit und Schutz vor Lizenz-Lock-in: Open-Source-Firewalls wie OPNsense, pfSense CE oder IPFire legen ihren Quellcode offen; bei proprietären Appliances (etwa von Fortinet, Cisco, Palo Alto Networks oder Check Point) ist eine unabhängige Prüfung nur eingeschränkt möglich.
- ✓NGFW-Grundfunktionen ohne Lizenzbindung: Intrusion Detection/Prevention (Suricata), WireGuard- und IPsec-VPN sowie BGP/OSPF-Routing sind quelloffen verfügbar; Layer-7-Filterung (etwa Zenarmor eines Drittanbieters) und kommerzielle Regelsätze sind kostenpflichtige Zusatzangebote.
- ✓Aktiv-Passiv-Hochverfügbarkeit (CARP & pfsync): Nahtlose Synchronisation der gesamten Firewall-Zustandstabelle (State Table) zwischen zwei physischen Appliances ermöglicht Failover mit geringer Unterbrechung bei Hardwareausfall oder Wartung.
- ✓Integrierte DNS-, TLS/SSL- und SD-WAN-Orchestrierung: Redundante Glasfaser-, 5G- und Satelliten-Uplinks (Multi-WAN) sowie verschlüsselte DNS-Auflösung (Unbound DNS-over-TLS) und automatisiertes Zertifikatsmanagement (ACME/HAProxy).
Die Perimeter- und internen Segmentierungs-Firewalls bilden das Rückgrat der Netzwerksicherheit in jedem Rechenzentrum und jeder Unternehmensniederlassung. Über Jahrzehnte dominierten im Enterprise-Umfeld an dieser Stelle proprietäre Appliances von Herstellern wie Fortinet, Cisco, Palo Alto Networks, Check Point oder Sophos.
In den letzten Jahren ist dieses Modell aus zwei Richtungen unter Druck geraten: Zum einen wurden wiederholt kritische, aus der Ferne ausnutzbare Sicherheitslücken in SSL-VPN- und Management-Oberflächen großer Firewall-Hersteller aktiv ausgenutzt – etwa in FortiOS, zu der das BSI im Februar 2024 eine Cybersicherheitswarnung herausgab, oder in Cisco ASA und Firepower, für die die US-Behörde CISA im September 2025 eine Notfallanweisung erließ. Offene Plattformen sind davon nicht ausgenommen; auch sie müssen zeitnah gepatcht werden. Zum anderen machen die jährlichen Lizenzverlängerungen für Unified Threat Management (UTM) über die Laufzeit einen erheblichen Teil der Gesamtkosten aus.
Daneben haben sich Open-Source-Plattformen etabliert, etwa OPNsense (entwickelt vom niederländischen Unternehmen Deciso auf Basis von FreeBSD und dem pf-Paketfilter von OpenBSD), pfSense CE (Netgate, USA) oder das Linux-basierte IPFire. Sie vereinen Routing, VLAN-Segmentierung, VPN und Funktionen der Next-Generation-Firewall-Inspektion. Der Beitrag ordnet ein, wo solche Plattformen proprietäre NGFW ersetzen können und wo nicht; OPNsense dient dabei als durchgängiges Beispiel.
NGFW-Architektur im Detail: Paketfilter, Suricata IPS, DNS und TLS-Terminierung
Ein häufiges Vorurteil lautet, Open-Source-Firewalls seien reine Port-Filter der ersten Generation (Layer 3/4) und könnten mit der tiefen Paketinspektion kommerzieller Next-Generation Firewalls (NGFW) nicht mithalten. In einer zeitgemäß konfigurierten Open-Source-Architektur (hier am Beispiel OPNsense) greifen jedoch vier spezialisierte Sicherheits-Engines ineinander:
- Zustandsbehafteter pf-Paketfilter und VLAN-Mikrosegmentierung: Trennung von Serverzonen, Büro-Clients, IoT-Geräten, Netzwerk-Sandboxes und Gastnetzen mit extrem niedrigem Ressourcenverbrauch und direkter 10/25/100-GbE-Netzwerkkarten-Unterstützung.
- Intrusion Detection und Prevention (IDS/IPS) mit Suricata: Multi-Threaded Deep Packet Inspection im Inline-Netmap-Modus prüft den Datenverkehr in Echtzeit gegen tausende täglich aktualisierte Angriffssignaturen (z. B. Proofpoint ET Pro Telemetry oder Abuse.ch Threat Feeds).
- Layer-7-Applikationskontrolle und Web-Filterung (Zenarmor): Erkennung und Blockade unerwünschter Schatten-IT, Datei-Uploads, verschlüsselter Tunnel oder Malware-Domains direkt auf Applikationsebene inklusive grafischer Echtzeit-Netzwerküberwachung.
- Souveränes DNS- und SSL/TLS-Management: Der integrierte Unbound-DNS-Resolver schützt über DNSBL-Sperrlisten und DNS-over-TLS vor Phishing-Domains, während HAProxy mit automatischer ACME-/Let’s-Encrypt-Integration die zentrale SSL/TLS-Terminierung für interne Webdienste übernimmt.
Architektonischer Blindspot: Die Sicherheitsillusion von universellem TLS-Aufbrechen (SSL-Inspection)
Das vollständige Aufbrechen sämtlicher HTTPS-Verbindungen (Man-in-the-Middle-TLS-Inspection) auf der Firewall wird häufig als unverzichtbar dargestellt. Es hat jedoch Zielkonflikte: Das Verfahren bricht Certificate Pinning, schwächt die Ende-zu-Ende-Kryptografie (TLS 1.3 / QUIC) und macht die Firewall selbst zum attraktivsten Angriffsziel. Viele Zero-Trust-Architekturen verlagern die Prüfung daher ergänzend auf das Endgerät (EDR) und auf dedizierte Reverse-Proxys, statt sich allein auf den Perimeter zu verlassen.
Wie sich die Mikrosegmentierung auf der Firewall mit einer durchgängigen Identitäts- und Endgerätesicherheit verknüpfen lässt, beschreibt das Grundlagenwerk zu Enterprise Cyber-Resilience und Zero-Trust-Architektur.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für die IT-Planung finden sich in den weiterführenden Beiträgen zu Keycloak IAM im Enterprise-Einsatz sowie zu NIS-2 Vorstandshaftung im Enterprise-Einsatz.
SD-WAN, Multi-Uplink-Failover (Glasfaser, 5G, Satellit) und Hochverfügbarkeit
Für Produktionsstandorte, Logistikzentren und Filialnetze bedeutet ein Ausfall der Internet- oder Standortverbindung den sofortigen Stillstand von Cloud-ERP, Scannern und IP-Telefonie. Während klassische MPLS-Standleitungen der Telekommunikationskonzerne hohe monatliche Kosten verursachen, ermöglichen Open-Source-Firewalls wie OPNsense den Aufbau einer resilienten Software-Defined-WAN-Architektur (SD-WAN) mit Standard-Leitungen:
- Automatisches Multi-WAN-Gateway-Failover: OPNsense überwacht primäre Glasfaser-Uplinks, sekundäre Kabel-/VDSL-Anschlüsse sowie 5G-Mobilfunk- oder Low-Earth-Orbit-Satelliten-Backups kontinuierlich auf Paketverlust und Latenz (dpinger) und schaltet bei Überschreiten einstellbarer Schwellwerte automatisch um.
- Moderne Standortvernetzung mit WireGuard und IPsec: Aufbau performanter Site-to-Site-VPN-Mesh-Netzwerke mit dynamischem Routing über FRRouting (BGP und OSPF), die je nach Hardware Durchsätze im Gigabit-Bereich erreichen.
- Echte Aktiv-Passiv-Clusterung über CARP und pfsync: Zwei identische OPNsense-Appliances teilen sich virtuelle IP-Adressen (Common Address Redundancy Protocol). Fällt die primäre Appliance aus, übernimmt der Sekundärknoten; dank der per pfsync gespiegelten Zustandstabelle bleiben bestehende Verbindungen weitgehend erhalten. Ob VPN-Tunnel neu aufgebaut werden müssen, hängt vom Tunneltyp ab und sollte im Failover-Test geprüft werden.
- Zentralisiertes Flotten-Management und Automatisierung: Über die integrierte REST-API, Ansible-Kollektionen oder das zentrale Management-Plugin OPNcentral (Business Edition) lassen sich dutzende Außenstellen-Firewalls standardisiert provisionieren und aktualisieren.
„Entscheidend ist nicht, ob eine Firewall offen oder proprietär ist, sondern ob Sicherheitsfunktionen, Updates und Konfiguration auch nach Vertragsende unter eigener Kontrolle bleiben.“
Welche besonderen Anforderungen für die Netzwerktrennung zwischen Büro-IT und industrieller Steuerungstechnik (OT) gelten, zeigt der Beitrag zum KRITIS-Dachgesetz, NIS-2 und OT-Security.
System-Matrix: Proprietäre NGFW-Appliances versus Open-Source-Firewalls
Die folgende Vergleichstabelle stellt proprietäre Appliances (etwa Fortinet, Cisco, Palo Alto Networks, Check Point) und Open-Source-Plattformen (etwa OPNsense, pfSense CE, IPFire) anhand der wichtigsten Enterprise-Anforderungen gegenüber; Preisangaben sind Herstellerangaben:
| Bewertungs-Kriterium | Fortinet FortiGate / Cisco NGFW | OPNsense (Deciso Appliance / Custom Server) | C-Level-Bewertung |
|---|---|---|---|
| Laufende UTM-Lizenzkosten | Jährliche Subskriptionen für Signatur-Bundles | Basis-OS frei; OPNsense Business Edition laut Hersteller 149 €*/Jahr pro Installation (Stand November 2026) |
Deutlich geringere TCOKeine Abo-Pflicht
|
| VPN- & Client-Lizenzen | Zusatzlizenzen ab bestimmter Anzahl gleichzeitiger VPN-Nutzer | Unbegrenzte WireGuard-, IPsec- & OpenVPN-Verbindungen |
Freie SkalierungKeine Sitzplatzgebühren
|
| Code-Transparenz & Sicherheit | Closed-Source-Firmware, nur eingeschränkt auditierbar | Offener Quellcode (OPNsense: BSD-2, FreeBSD-Basis; IPFire: GPL, Linux-Basis); Zusatzmodule teils proprietär |
AuditierbarQuellcode prüfbar
|
| ASIC-Hardware-Beschleunigung | Teils Spezialchips (z. B. Fortinet NP7/SPU) für sehr hohe IPS-Durchsätze | CPU-basiert (benötigt moderne Xeon/EPYC-CPUs für >10 GbE IPS) |
CPU-Sizing beachtenDurchsatz im Test prüfen
|
| Hochverfügbarkeit (HA) | Je nach Hersteller zweites Lizenz-Bundle für die HA-Partner-Box | CARP/pfsync-HA ab Werk ohne doppelte Lizenzstrafe |
HA ohne ZusatzlizenzEchte Redundanz
|
Wirtschaftliche Einordnung: Kostentreiber bei zwei Rechenzentren und mehreren Niederlassungen
Für ein typisches mittelständisches Unternehmen mit zwei zentralen Rechenzentrums-Standorten (je ein redundantes HA-Paar) und mehreren vernetzten Außenstellen zeigt die folgende qualitative Gegenüberstellung, wo sich Kosten typischerweise verschieben; die tatsächliche Höhe hängt von Gerätezahl, Bandbreite und Vertragskonditionen ab:
| Kostenfaktor über mehrere Jahre | Proprietäre NGFW (inkl. UTM-Subskriptionen) | Open-Source-Firewall (z. B. OPNsense mit Hersteller-Hardware und Business Edition) | Wirkung |
|---|---|---|---|
| Hardware-Anschaffung (Rechenzentrums- und Filial-Appliances) | Hoch | Geringer | + Hardware-Vorteil |
| 3-Jahres-Lizenzen für IPS, Webfilter, Threat-Feeds & VPN-Clients | Hoch (laufend) | Gering | + Lizenz-Ersparnis |
| Leitungskosten: Ablösung teurer MPLS-Leitungen durch WireGuard-SD-WAN | Hoch | Geringer | + Leitungs-Ersparnis |
| Netzwerk-Migration, Regelwerk-Bereinigung & Admin-Schulung | Gering | Höher | – Migrationsaufwand |
| Gesamtbild (TCO) über mehrere Jahre | Höher | Deutlich geringer | + Netto-Ersparnis möglich |
Selbst wenn das Unternehmen sich für offizielle Deciso-Rack-Hardware, die OPNsense Business Edition, kommerzielle Regelsätze wie Proofpoint ET Pro (separates Produkt) und kostenpflichtige Zenarmor-Subskriptionen entscheidet, können die Gesamtkosten unter denen vergleichbarer proprietärer Systeme liegen. Belastbar wird der Vergleich erst mit konkreten Angeboten, die Support, Personal und Schulung einschließen.
Der 4-Phasen-Rollout für eine Firewall-Modernisierung (Beispiel OPNsense)
Die Ablösung bestehender Perimeter- und Standort-Firewalls erfolgt im laufenden Betrieb ohne ungeplante Ausfallzeiten in vier kontrollierten Etappen:
Phase 1 (Monat 1): Regelwerk-Audit (Rule Cleanup) und VLAN-Zielarchitektur
Analyse der über Jahre gewachsenen Firewall-Regeln auf dem Altsystem. Entfernung verwaister „Any-to-Any“-Freigaben, Strukturierung klarer Sicherheitszonen (Management, Server, Clients, DMZ, IoT/OT) und Auswahl passender Hardware mit Intel-Netzwerkchips.
Phase 2 (Monat 2): Aufbau des CARP-HA-Clusters und VPN-Erprobung im Parallelbetrieb
Installation des primären und sekundären OPNsense-Knotens, Konfiguration des dedizierten Sync-Interfaces (pfsync) und Einbindung von WireGuard-Roadwarrior-VPNs mit Multi-Faktor-Authentifizierung über RADIUS/OIDC.
Phase 3 (Monat 3): Aktivierung von Suricata IDS/IPS, DNS-Filterung und Multi-WAN
Zunächst Einschalten von Suricata im reinen Erkennungsmodus (IDS) zur Feinabstimmung von False Positives, danach Umschaltung in den aktiven Blockiermodus (IPS). Einrichtung des automatischen Uplink-Failovers auf Glasfaser- und 5G-Backup-Gateways.
Phase 4 (Monat 4): Umschwenken des Produktivverkehrs und SIEM-Streaming
Physischer Cutover der VLAN-Trunks im Wartungsfenster inklusive Live-Failover-Test durch Ziehen des Stromkabels am Primärknoten. Weiterleitung aller Firewall- und IDS-Logs per Syslog an das zentrale Monitoring- und SIEM-System.
Fünf Kontrollfragen für CIOs, CISOs und Netzwerk-Architekten
1. Wann stehen Ihre nächsten 3-Jahres-Lizenzverlängerungen für Firewalls an?
Kennen Sie das genaue Ablaufdatum Ihrer aktuellen FortiGuard-, Cisco-SmartNet- oder Palo-Alto-Subskriptionen, um rechtzeitig vorher Alternativen – proprietär wie quelloffen – in einem Pilotcluster zu testen?
2. Nutzen Sie für den Fernzugriff noch verwundbare proprietäre SSL-VPN-Portale?
Haben Sie klassische SSL-VPN-Webportale bereits durch schlankes, kryptografisch gehärtetes WireGuard oder IPsec IKEv2 abgelöst?
3. Sind Ihre zentralen Firewalls als echtes Aktiv-Passiv-HA-Paar ausgelegt?
Oder haben Sie aus Kostengründen wegen der doppelten UTM-Lizenzgebühren in Ihren Niederlassungen nur einzelne Firewall-Boxen (Single Point of Failure) im Einsatz?
4. Werden alle Firewall-Konfigurationen automatisch und verschlüsselt gesichert?
Nutzt Ihr Betriebsteam ein automatisches, versioniertes Backup der gesamten Konfiguration (bei OPNsense etwa die `config.xml` mit Git-, Nextcloud- oder S3-Sicherung), sodass eine defekte Appliance schnell wiederhergestellt ist?
5. Haben Sie für jedes Büro und jedes Werk einen medienunabhängigen Zweit-Uplink?
Schaltet Ihr Gateway bei einem Baggerbiss an der primären Glasfaserleitung vollautomatisch und ohne manuelles Eingreifen auf eine sekundäre Richtfunk-, 5G- oder Satellitenstrecke um?
Offene und proprietäre Firewalls nüchtern abwägen
Netzwerksicherheit entsteht durch saubere Segmentierung, aktuelle kryptografische Protokolle, zeitnahe Sicherheitsupdates und konsequentes Monitoring, unabhängig vom Herstellerlogo. Proprietäre Anbieter koppeln Signatur-Updates und Zusatzfunktionen meist an wiederkehrende Abonnements; das gehört in jede Gesamtkostenbetrachtung.
Open-Source-Plattformen wie OPNsense, pfSense CE oder IPFire bieten für viele Szenarien einen ausgereiften Funktionsumfang mit hoher Transparenz und ohne Lizenzbindung der Grundfunktionen. Proprietäre Systeme punkten mit Hardware-Beschleunigung, integrierten Bedrohungsdaten und Support aus einer Hand. Welche Variante passt, entscheiden Durchsatzbedarf, Betriebskompetenz und die Frage, wie schnell ein Anbieter Schwachstellen schließt.
Häufig gestellte Fragen (FAQ) zu OPNsense und Open-Source-Firewalls
Worin unterscheidet sich OPNsense von pfSense?
OPNsense entstand 2015 als Abspaltung (Fork) von pfSense und wird vom niederländischen Unternehmen Deciso entwickelt. Netgate führt neben der quelloffenen pfSense CE die nicht quelloffene Variante pfSense Plus. OPNsense steht vollständig unter der BSD-Lizenz, erscheint in einem halbjährlichen Release-Zyklus und bietet eine MVC-Architektur mit integrierter REST-API.
Was ist der Unterschied zwischen der kostenlosen OPNsense Community Edition und der Business Edition?
Funktional sind beide Versionen nahezu identisch. Die kostenpflichtige Business Edition (laut Hersteller 149 € pro Jahr und Installation, Stand November 2026) richtet sich an Unternehmen, die einen konservativeren Update-Zweig und Zugang zu ausgewählten professionellen Plugins wie dem zentralen Management OPNcentral wünschen. Kommerzielle Regelsätze wie Proofpoint ET Pro und Herstellersupport sind separate Produkte.
Auf welcher Hardware läuft OPNsense am zuverlässigsten?
Da OPNsense auf FreeBSD basiert, empfiehlt sich der Einsatz von Server-Hardware mit Netzwerkkarten von Intel (z. B. i225/i226 für 2.5 GbE, X710 für 10 GbE oder E810 für 25/100 GbE) oder Chelsio. Alternativ bietet der Hersteller Deciso abgestimmte, lüfterlose Desktop- und redundante 19-Zoll-Rack-Appliances an.
Kann OPNsense auch virtualisiert auf Proxmox VE betrieben werden?
Ja, OPNsense läuft auch als virtuelle Maschine unter Proxmox VE (mit VirtIO-Netzwerktreibern oder direktem PCIe-Passthrough der physischen Netzwerkkarten). Für zentrale Perimeter-Firewalls bevorzugen viele Architekten jedoch dedizierte Hardware-Appliances, damit die Firewall auch bei Wartungsarbeiten am Virtualisierungs-Cluster erreichbar bleibt.
Wie funktioniert ein Hochverfügbarkeits-Cluster (HA) bei OPNsense?
Zwei OPNsense-Firewalls werden über ein eigenes Verbindungsnetzwerk (Sync-Interface) gekoppelt. Über das Protokoll CARP teilen sich beide Geräte gemeinsame virtuelle Gateway-IPs, während `pfsync` alle offenen Netzwerkverbindungen in Echtzeit auf das Zweitgerät spiegelt. Fällt die Haupt-Firewall aus, übernimmt das Zweitgerät; bestehende Verbindungen bleiben dabei weitgehend erhalten.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI: IT-Grundschutz-Kompendium, Edition 2023 (Bausteine NET.3.2 Firewall und NET.1.1 Netzarchitektur und -design), Februar 2023 ↗ | Sicherheitsanforderungen an Paketfilter, Application-Layer-Gateways, Netzsegmentierung, Hochverfügbarkeit und regelmäßiges Regelwerk-Review. |
| National Institute of Standards and Technology (NIST) | NIST: SP 800-41 Rev. 1 – Guidelines on Firewalls and Firewall Policy, September 2009 (ergänzend SP 800-94 zu IDPS, Februar 2007) ↗ | Methodische Leitlinien für das Design mehrstufiger Firewall-Zonen und den Betrieb von Intrusion-Detection- und Prevention-Systemen. |
| Internet Engineering Task Force (IETF) | IETF: RFC 8446 (TLS 1.3), August 2018, und RFC 7858 (DNS over TLS), Mai 2016 ↗ | Kryptografische Standards für moderne Transportverschlüsselung und abhörsichere Namensauflösung im Unternehmensnetzwerk. |
| Europäische Union (EUR-Lex) | EUR-Lex: Richtlinie (EU) 2022/2555 (NIS-2), Dezember 2022 ↗ | Regulatorische Pflichten zur Netzwerksicherheit, Schwachstellenbehebung und Transparenz der eingesetzten Sicherheitskomponenten. |
| Europäische Union (EUR-Lex) | EUR-Lex: Verordnung (EU) 2024/2847 (Cyber Resilience Act), November 2024 ↗ | Pflichten der Hersteller zu Schwachstellenbehandlung und Sicherheitsupdates für Produkte mit digitalen Elementen, darunter Firewalls. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI: Cybersicherheitswarnung Fortinet FortiOS – Aktive Ausnutzung kritischer Schwachstellen (CVE-2024-21762), Februar 2024 ↗ | Beispiel für eine aktiv ausgenutzte SSL-VPN-Schwachstelle in einer proprietären Firewall-Plattform. |
| Cybersecurity and Infrastructure Security Agency (CISA) | CISA: Emergency Directive 25-03 – Identify and Mitigate Potential Compromise of Cisco Devices, September 2025 ↗ | Notfallanweisung zu aktiv ausgenutzten Schwachstellen in Cisco ASA und Firepower (CVE-2025-20333, CVE-2025-20362). |
| Cybersecurity and Infrastructure Security Agency (CISA) | CISA: Known Exploited Vulnerabilities Catalog, November 2026 ↗ | Laufend gepflegte Liste aktiv ausgenutzter Schwachstellen; geeignet, um die Patch-Historie von Firewall-Herstellern – proprietär wie quelloffen – zu prüfen. |
| Deciso / OPNsense | OPNsense: Business Edition (Produktseite, Preis und Leistungsumfang), November 2026 ↗ | Herstellerangabe: 149 € pro Jahr und Installation; ET-Pro-Regelsatz als separates Produkt. |
| Deciso / OPNsense | OPNsense: Dokumentation High Availability (CARP und Zustandssynchronisation), November 2026 ↗ | Herstellerdokumentation zur Spiegelung der Zustandstabelle zwischen zwei Firewalls im HA-Verbund. |
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Open-Source-Identity-Provider oder Identity as a Service? Single Sign-On am Beispiel Authentik
Identity Provider selbst betreiben oder als Cloud-Dienst beziehen? Der Beitrag ordnet am Beispiel Authentik ein, was selbst gehostete Open-Source-Identity-Provider wie Keycloak, Authentik oder Zitadel im Vergleich zu IDaaS-Angeboten wie Okta und Auth0 leisten und welche Kosten- und Betriebsfragen dabei zählen.
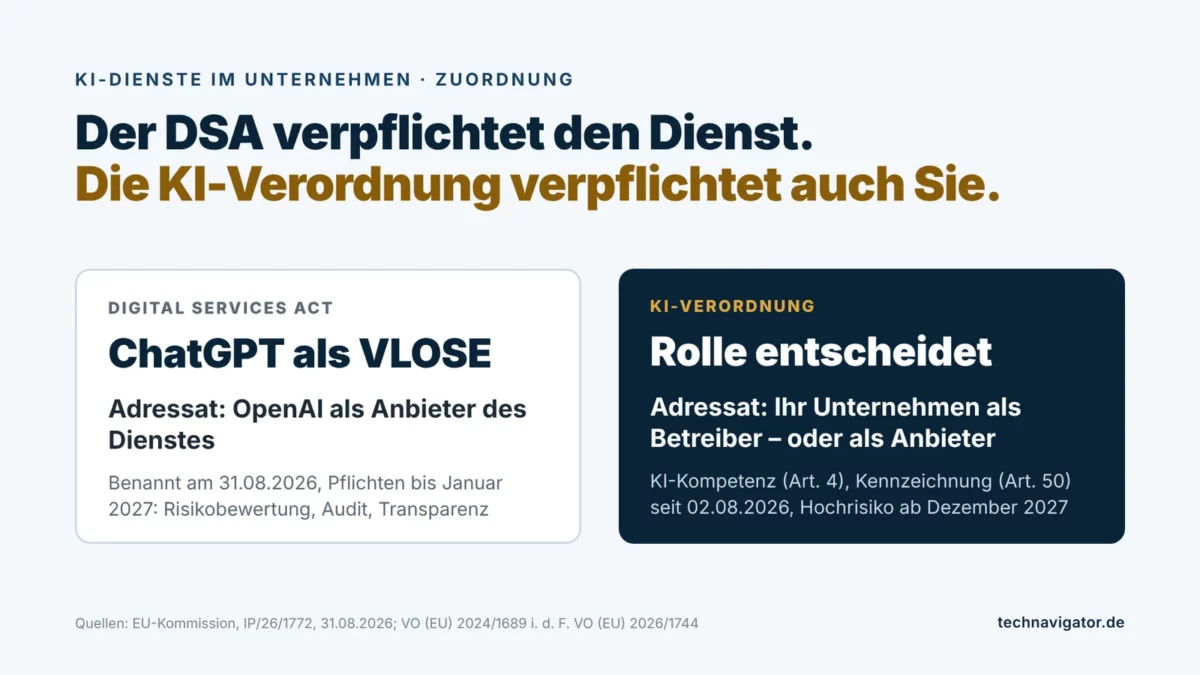
Welche Regeln gelten für ChatGPT – DSA oder AI Act? Eine Zuordnung für Unternehmen, die es einsetzen
Seit Ende August 2026 steht ChatGPT unter der strengsten Aufsicht des Digital Services Act, doch diese Pflichten treffen den Anbieter, nicht das Unternehmen, das den Dienst nutzt. Für das einsetzende Unternehmen entscheidet die KI-Verordnung, und dort hängt alles an der Rolle: Betreiber oder Anbieter.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.