Phishing-resistente MFA: FIDO2, Passkeys und IAM-Governance
Das Wichtigste in Kürze
- ✓Verwundbarkeit traditioneller MFA: SMS-Codes und TOTP-Apps schützen nicht mehr vor modernen Adversary-in-the-Middle (AiTM) Phishing-Proxies wie Evilginx.
- ✓Kryptografischer FIDO2/WebAuthn-Standard: Durch Public-Key-Kryptografie und striktes Domain-Binding lässt sich die Anmeldung nicht über Phishing-Proxies abgreifen und weiterverwenden; bereits ausgestellte Sitzungs-Token sind dennoch gesondert zu schützen.
- ✓Passkeys im Unternehmenseinsatz: Synchronisierte oder gerätegebundene Passkeys können Passwörter weitgehend ersetzen und senken Helpdesk-Reset-Kosten spürbar.
- ✓Regulatorischer Druck durch NIS-2 und BSI: NIS-2 verlangt risikobasiert den Einsatz von Mehrfaktor-Authentisierung; für privilegierte Konten gelten phishing-resistente Faktoren zunehmend als Stand der Technik, und Cyber-Versicherer fragen sie vermehrt ab.
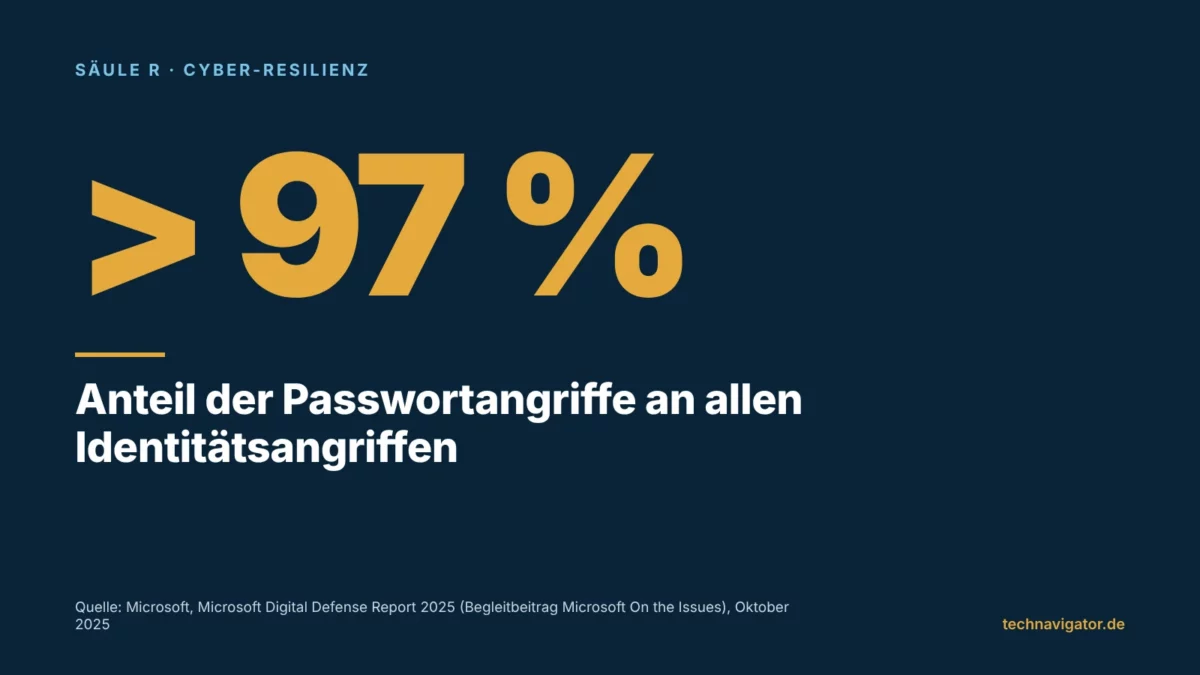
Die Mehrfaktor-Authentifizierung galt über Jahre als besonders wirksamer Schutz gegen Account-Übernahmen. Doch die zunehmende Professionalisierung von Cyberkriminellen hat diese Gewissheit erschüttert. Veraltete MFA-Methoden wie SMS-Einmalpasswörter oder zeitbasierte Sechs-Ziffern-Codes (TOTP) bieten gegen moderne Reverse-Proxy-Angriffe keinen wirksamen Schutz mehr.
Bei sogenannten Adversary-in-the-Middle-Angriffen schalten sich automatisierte Phishing-Kits wie Evilginx zwischen den Benutzer und den legitimen Anmeldedienst. Gibt der Mitarbeiter seinen Code ein, fängt der Proxy das finale Sitzungscookie in Echtzeit ab und ermöglicht dem Angreifer den vollständigen Zugriff ohne erneute Passwortabfrage. Die US-Cybersicherheitsbehörde CISA stuft deshalb nur FIDO/WebAuthn- und PKI-basierte Verfahren als phishing-resistent ein (CISA: Implementing Phishing-Resistant MFA, Oktober 2022). Für Sicherheitsverantwortliche rücken diese Standards damit in den Mittelpunkt.
Der globale Standard für phishing-resistente Sicherheit ist FIDO2, entwickelt von der FIDO Alliance und dem W3C. Anstelle übertragener Geheimnisse nutzt FIDO2 asymmetrische Schlüsselpaare, die ein Authenticator verwaltet – ein Sicherheitsschlüssel, ein Plattform-Chip oder ein synchronisierter Schlüsselbund. Da der private Schlüssel nie an den Dienst übertragen wird und der Browser die Domäne prüft, laufen klassische Phishing-Versuche ins Leere.
Kryptografische Architektur: Warum FIDO2 und WebAuthn Phishing standhalten
Die Funktionsweise von FIDO2 basiert auf dem Client to Authenticator Protocol (CTAP) und der WebAuthn-Schnittstelle im Webbrowser. Der Ablauf einer Authentisierung folgt einem festen kryptografischen Ablauf:
- Challenge-Response-Verfahren: Der Server sendet eine kryptografische Zufallszahl (Challenge) zusammen mit der registrierten Domänenkennung (Relying Party ID) an den Browser.
- Lokale Entsperrung des Authenticators: Der Benutzer entsperrt seinen Sicherheitsschlüssel oder Biometriesensor (z.B. YubiKey oder Windows Hello) per PIN oder Fingerabdruck.
- Kryptografische Signatur: Der Authenticator signiert die Challenge mit dem Schlüssel, der nur für diese Relying Party ID registriert ist; der Browser nimmt die tatsächlich aufgerufene Herkunft (Origin) in die signierten Daten auf.
- Verifikation durch den Server: Der Server verifiziert die Signatur mit dem zuvor hinterlegten öffentlichen Schlüssel. Stimmt die Domäne nicht exakt überein, schlägt die Verifikation fehl.
Architektonischer Blindspot: Die trügerische Sicherheit von Authenticator-Push-Benachrichtigungen
Viele Unternehmen setzen auf mobile Push-Benachrichtigungen. Angreifer überfluten Mitarbeiter jedoch nachts mit Dutzenden Freigabeanfragen (MFA-Fatigue-Angriff), bis das Opfer entnervt zustimmt. Ohne Zahlencode-Abgleich (Number Matching) oder hardwarebasierte FIDO-Token bleibt dieses Einfallstor offen. CISA empfiehlt Number Matching ausdrücklich als Übergangslösung, solange phishing-resistente Verfahren noch nicht eingeführt sind.
Wie sich solche Authentisierungsmechanismen in ganzheitliche Schutzkonzepte einfügen, vertieft die Analyse zu Enterprise Cyber-Resilience und Zero Trust. Dort werden praktische Architekturmuster zur Abwehr raffinierter Angriffsvektoren erörtert.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für die IT-Planung finden sich in den weiterführenden Beiträgen zu NIS-2 Registrierung im Enterprise-Einsatz sowie zu NIS-2 Haftung im Enterprise-Einsatz.
Passkeys: Der Abschied vom Passwort im Enterprise-Umfeld
Passkeys sind im Wesentlichen FIDO2-Zugangsdaten, die sich entweder an ein spezifisches physisches Gerät binden (Device-bound Passkeys) oder über sichere Cloud-Schlüsselbunde synchronisiert werden (Synced Passkeys). Für privilegierte Konten und Bereiche mit hohem Schutzbedarf werden häufig gerätegebundene Passkeys auf Hardware-Sicherheitsschlüsseln eingesetzt, teils mit FIPS-140-Zertifizierung. Die NIST-Richtlinie SP 800-63B in der finalen Revision 4 (Juli 2025) lässt synchronisierte Passkeys bis zum Vertrauensniveau AAL2 zu; für AAL3 sind nicht exportierbare, gerätegebundene Schlüssel nötig. Die FIDO Alliance beschreibt beide Varianten in ihrem Enterprise-Leitfaden als Bausteine eines gestuften Einsatzes.
Wo Passkeys konsequent eingesetzt werden, entfällt das Passwort als Anmeldefaktor. Mitarbeiter müssen sich keine komplexen Zeichenfolgen mehr merken, und das Risiko wiederverwendeter Kennwörter sinkt deutlich. Regelmäßige Zwangswechsel von Passwörtern sieht NIST SP 800-63B ohnehin nicht mehr vor.
„Passwörter gehören zu den häufigsten Einfallstoren. Phishing-resistente Passkeys verringern das Risiko kompromittierter Zugangsdaten deutlich, ersetzen aber kein durchdachtes Identitätsmanagement.“
Gleichzeitig sinkt der Support-Aufwand spürbar, denn Passwort-Zurücksetzungen machen in vielen Organisationen einen erheblichen Teil der Helpdesk-Tickets aus. Wie schnell sich die Hardwarekosten dadurch amortisieren, hängt von Ticketvolumen, Nutzerzahl und vorhandener IdP-Lizenzierung ab.
MFA-Technologien im Architektur-Vergleich: Phishing-Resistenz und Usability
Die folgende Bewertungsmatrix ordnet gängige Authentisierungsfaktoren nach Sicherheitsniveau, Phishing-Resistenz und Betriebsaufwand ein:
| MFA-Verfahren | Funktionsprinzip & Protokoll | Schutz vor AiTM-Phishing | C-Level-Bewertung |
|---|---|---|---|
| SMS / Voice OTP | Übertragung per Mobilfunknetz (SS7) | Kein Schutz (SIM-Swapping, Interception) |
Unsicher / VeraltetAblösung priorisieren
|
| App-basierte TOTP (Sechs Ziffern) | Shared Secret mit RFC 6238 Algorithmus | Anfällig für Echtzeit-Phishing-Proxies |
Bedingt tauglichKein Phishing-Schutz
|
| Mobile Push mit Number Matching | Zahlencode-Abgleich in Smartphone-App | Guter Schutz vor Fatigue, mäßig gegen AiTM |
Standard-MittelklasseHohe Akzeptanz
|
| FIDO2 / WebAuthn Hardware-Keys | Public-Key-Kryptografie mit Domain-Binding | Phishing-resistent durch Browser-Prüfung |
Hohes SchutzniveauNIS-2-tauglich
|
| Platform Passkeys (Windows Hello / Apple) | Plattform-Authenticator (TPM/Secure Enclave), teils synchronisiert | Phishing-resistent, nahtlose Usability |
Breit unterstütztHohe Ergonomie
|
Ergänzende Hinweise zu regulatorischen Anforderungen und Compliance-Audits bietet der Leitfaden zu DSGVO im Enterprise-Einsatz.
Wirtschaftliche TCO-Analyse*: ROI der Passkey- und Hardware-Token-Einführung
Die Anschaffung von FIDO2-Hardware-Tokens kann sich durch sinkende Supportkosten vergleichsweise schnell amortisieren. Die folgende qualitative Gegenüberstellung zeigt die Wirkung je Kostenfaktor:
| Kosten- und Nutzenfaktor | Investitionsaufwand (3 Jahre) | Operative Einsparung | Wirkung |
|---|---|---|---|
| Hardware-Security-Keys (2 Stück pro Nutzer) | Einmalig, je Nutzer | – | – Hardwareaufwand |
| IAM-Integration & IdP-Lizenzen | Integrationsaufwand | Ablösung legacy Token-Appliances | + Lizenzplus |
| Helpdesk-Entlastung (Passwort-Resets) | – | Wegfall vieler Reset-Tickets | + Personaleinsparung |
| Vermeidung von Credential-Stuffing-Schäden | – | Deutlich weniger erfolgreiche Phishing-Incidents | + vermiedene Schäden |
| Gesamtbild über 36 Monate | Überschaubar | Abhängig von Ticketvolumen und Risikoprofil | + Netto-Vorteil |
Ob und wann die Gesamtkosten der Authentisierung mit FIDO2 unter denen klassischer passwortbasierter Verfahren liegen, hängt vor allem von Ticketvolumen, Nutzerzahl, vorhandener IdP-Lizenzierung und Risikoprofil ab.
Der 4-Phasen-Rollout: Schrittweise Migration zu FIDO2 und passwortloser Sicherheit
Um Benutzerfrustration und Aussperrungen zu vermeiden, empfiehlt sich ein strukturierter Rollout in vier Phasen:
Phase 1 (Monat 1 bis 3): IdP-Modernisierung und Pilotgruppe
Aktualisierung des zentralen Identity Providers (z.B. Entra ID, Okta oder Keycloak) auf vollständigen WebAuthn-Support. Verteilung physischer Sicherheitsschlüssel an Administratoren und IT-Personal als Pioniere.
Phase 2 (Monat 4 bis 6): Rollout für privilegierte Benutzer und Führungskräfte
Verpflichtende Durchsetzung von FIDO2 für alle privilegierten Konten, Vorstandsbereiche und Entwickler mit Produktionszugriff. Deaktivierung von SMS-Faktoren im System.
Phase 3 (Monat 7 bis 9): Unternehmensweiter Rollout und Self-Service-Registrierung
Bereitstellung von Self-Service-Portalen für alle Mitarbeiter zur Registrierung eines Primärschlüssels und eines Backupschlüssels. Aktivierung von Windows Hello for Business auf verwalteten Endgeräten.
Phase 4 (Monat 10 bis 14): Vollständige Passwort-Deaktivierung
Vollständiges Abschalten der Passworteingabe für Cloud- und Webanwendungen. Durchsetzung von Conditional Access Policies, die Anmeldungen ohne FIDO2-Nachweis kategorisch blockieren.
Fünf Kontrollfragen für Geschäftsführung und CISO zu Identitätssicherheit
1. Werden privilegierte Zugänge durch phishing-resistente MFA geschützt?
Nutzen alle Administratoren mit Zugriff auf Domänencontroller, Cloud-Tenants und Produktivdatenbanken zwingend FIDO2-Hardware-Schlüssel oder sind noch schwache SMS- bzw. TOTP-Methoden im Einsatz?
2. Wie schützt unser IAM-System gegen Session-Hijacking?
Können gestohlene Sitzungscookies außerhalb des vertrauenswürdigen Mitarbeitergeräts wiederverwendet werden oder erzwingt das System token-bound Sessions und kontinuierliche Kontextprüfung?
3. Was kostet uns die manuelle Passwortverwaltung jährlich?
Haben Sie die Gesamtkosten aller Helpdesk-Tickets für Passwort-Resets und Kontosperrungen erfasst? Die Zahlen liefern die stärkste wirtschaftliche Begründung für den Passkey-Umstieg.
4. Existiert ein Notfallkonzept für verlorene Hardware-Tokens?
Gibt es einen schnellen und sicheren Verifikationsprozess (z.B. über Video-Ident oder Vorgesetztenbestätigung), um temporäre Notfall-Passkeys auszustellen, ohne die Sicherheitsarchitektur aufzuweichen?
5. Sind unsere Legacy-Applikationen mit modernen IdPs kompatibel?
Wurden ältere On-Premises-Anwendungen über moderne Identitäts-Proxies an das zentrale IAM angebunden oder bilden sie unsichere Ausnahmezellen mit statischen Passwörtern?
Identität als neuer Sicherheitsperimeter im Unternehmen
In dezentralen Arbeitswelten ohne starre Netzwerkperipherie ist die digitale Identität die entscheidende Verteidigungslinie. Unternehmen, die sich weiterhin auf Passwörter und traditionelle Authenticator-Apps verlassen, gehen ein erhebliches und vermeidbares Risiko ein.
Die Migration zu FIDO2 und Passkeys verringert eine der wichtigsten Angriffsflächen, den Diebstahl von Zugangsdaten, deutlich. Gleichzeitig entlastet sie Mitarbeiter und kann den Supportaufwand spürbar senken. Den organisatorischen Rahmen beschreibt etwa der Baustein ORP.4 (Identitäts- und Berechtigungsmanagement) im IT-Grundschutz-Kompendium des BSI. Wer Identity Governance zur Chefsache macht, etabliert das Fundament für ein zukunftsfähiges Zero-Trust-Unternehmen.
Häufig gestellte Fragen (FAQ) zu Phishing-resistenter MFA und Passkeys
Warum gilt FIDO2 als phishing-resistent?
Weil der private Schlüssel nie an den Dienst übertragen wird und WebAuthn die tatsächlich aufgerufene Domäne kryptografisch mit der Signatur verknüpft. Auf gefälschten Phishing-Seiten schlägt die Validierung fehl. Gegen Schadsoftware auf dem Endgerät oder den Diebstahl bereits ausgestellter Sitzungscookies schützt das allein nicht.
Was passiert, wenn ein Mitarbeiter seinen FIDO2-Sicherheitsschlüssel verliert?
Best Practice ist das Registrieren von zwei Schlüsseln (ein aktiver Key und ein Backup-Token im Tresor). Bei Verlust wird der betroffene Schlüssel im IAM-Portal gesperrt; ohne PIN bzw. biometrische Freigabe ist er für Finder praktisch nicht nutzbar.
Was unterscheidet Passkeys von Hardware-Tokens wie YubiKeys?
Passkeys basieren auf demselben FIDO2-Standard. Sie können jedoch entweder fest an ein Gerät gebunden sein (etwa auf Sicherheitsschlüsseln oder im TPM) oder synchronisiert werden (etwa über Plattform-Schlüsselbunde von Apple, Google oder Microsoft oder über Passwortmanager).
Können ältere Legacy-Fachverfahren mit FIDO2 gesichert werden?
Ja, indem moderne Identity-Aware Proxies (IAP) oder ZTNA-Konnektoren vorgeschaltet werden. Die Authentisierung erfolgt am modernen IdP mit FIDO2, bevor die Verbindung zur Legacy-App freigegeben wird.
Fordern Cyber-Versicherungen phishing-resistente MFA bereits verbindlich?
Eine einheitliche Pflicht gibt es nicht. Viele Cyber-Versicherer fragen MFA im Antrags- und Verlängerungsprozess ab; ob ausdrücklich phishing-resistente Verfahren verlangt oder bei der Prämie berücksichtigt werden, hängt von Versicherer und Tarif ab.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| FIDO Alliance | FIDO2: Client to Authenticator Protocol (CTAP) ↗ | Offener Standard für sichere Hardware-Authentisierung ohne geteilte Passwörter. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI: IT-Grundschutz-Kompendium, Baustein ORP.4 Identitäts- und Berechtigungsmanagement (Februar 2023) ↗ | Grundlegende Anforderungen an Identitäts- und Berechtigungsmanagement in Unternehmen und Behörden, einschließlich Authentisierung. |
| Europäische Union (EU-Kommission) | NIS-2 Richtlinie (EU) 2022/2555 (MFA-Vorgaben) ↗ | Europäische Vorgabe, Mehrfaktor-Authentisierung als Risikomanagementmaßnahme einzusetzen, soweit angemessen. |
| European Union Agency for Cybersecurity (ENISA) | ENISA: NIS2 Technical Implementation Guidance (Juni 2025) ↗ | Umsetzungshinweise zu den Risikomanagementmaßnahmen der Durchführungsverordnung (EU) 2024/2690, u. a. zur Mehrfaktor-Authentisierung. |
| National Institute of Standards and Technology (NIST) | NIST SP 800-63B-4: Digital Identity Guidelines – Authentication and Authenticator Management (Juli 2025) ↗ | US-Referenz für Authentisierungsniveaus (AAL); synchronisierte Passkeys bis AAL2, gerätegebundene Schlüssel für AAL3. |
| Cybersecurity and Infrastructure Security Agency (CISA) | CISA: Implementing Phishing-Resistant MFA (Oktober 2022) ↗ | Einordnung, welche MFA-Verfahren phishing-resistent sind (FIDO/WebAuthn, PKI), sowie Number Matching als Übergangslösung. |
| FIDO Alliance | FIDO Alliance: Deploying Passkeys in the Enterprise (Juni 2023) ↗ | Leitfaden zum Unternehmenseinsatz synchronisierter und gerätegebundener Passkeys. |
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Zero Trust im Mittelstand: Wenn die Identität den Burggraben ersetzt
Firewall und VPN schützen eine Grenze, die es in den meisten Unternehmen nicht mehr gibt. Zero Trust verlagert den Schutz auf Identität, Gerät und Anwendung – und lässt sich im Mittelstand in realistischen Etappen bis 2028 umsetzen.
Cybersicherheit als Führungsaufgabe: Was sich für die Geschäftsleitung bis 2028 verschiebt
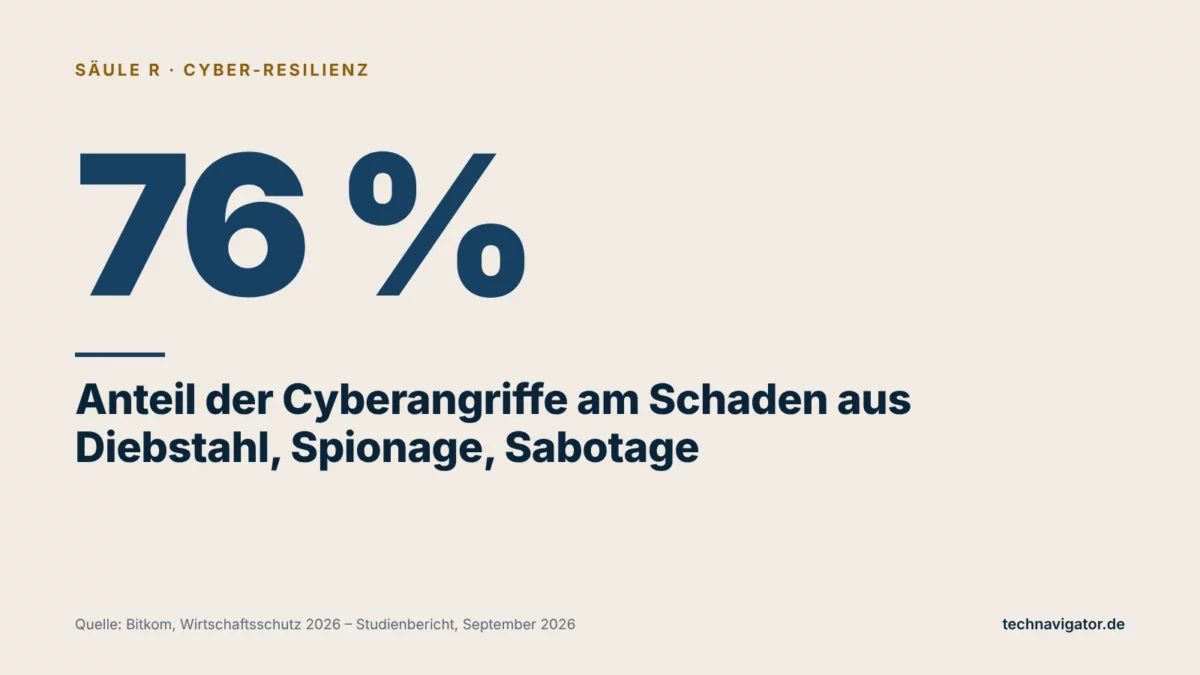
Cyberangriffe verursachen inzwischen drei Viertel des Schadens aus Diebstahl, Spionage und Sabotage in der deutschen Wirtschaft. Bis 2028 wird Cybersicherheit damit endgültig zur Führungsaufgabe: mit eigener Urteilsfähigkeit, belastbaren Nachweisen und geprobter Krisenführung.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.