
Die nachweisbare Organisation: Warum Prüfbarkeit vom Pflichtprogramm zum Wettbewerbsvorteil wird
Das Wichtigste in Kürze
- ✓Der Wandel ist größer als jedes Gesetz: NIS-2, Cyber Resilience Act, DORA und der geplante Cloud and AI Development Act zeigen in dieselbe Richtung – weg von der Selbstauskunft, hin zum prüfbaren Beleg.
- ✓Nachweise werden zur Eintrittskarte: Öffentliche Aufträge, Versicherungsschutz, Finanzierung und die Rolle als Zulieferer hängen zunehmend davon ab, was ein Unternehmen vorlegen kann – nicht davon, was es zusagt.
- ✓Vier Felder entscheiden: Lieferkette, Resilienz, Datenherkunft und Ausstiegsfähigkeit. Wer hier belastbare Belege hat, verhandelt künftig aus einer stärkeren Position.
- ✓Die Weiche stellt die Führung: Ob Prüfbarkeit Kostenstelle bleibt oder Produkteigenschaft wird, ist keine Frage der IT-Abteilung, sondern eine strategische Entscheidung der Geschäftsleitung.
In vielen Führungsetagen wird die aktuelle Regulierungswelle als Belastung erlebt: neue Register, neue Meldewege, neue Fragebögen. Diese Sicht ist verständlich, aber sie greift zu kurz. Die Gesetze der vergangenen Jahre sind weniger Ursache als Symptom. Sie spiegeln eine Erwartung wider, die sich in Märkten, Lieferketten und Kapitalgebern ohnehin durchsetzt: Vertrauen wird nicht mehr vorgeschossen, es wird geprüft.
Für Unternehmen bedeutet das eine stille Neuordnung des Wettbewerbs. Bisher konnte ein Anbieter mit Referenzen, Zertifikaten und einem überzeugenden Vertriebsgespräch punkten. Künftig wird häufiger gefragt: Zeigen Sie uns, wie Ihre Lieferkette aussieht. Zeigen Sie uns, wann Sie den Wiederanlauf zuletzt geübt haben. Zeigen Sie uns, wo unsere Daten liegen und wie wir wieder herauskommen. Wer diese Fragen in Stunden beantworten kann statt in Wochen, gewinnt.
Vom Vertrauen zum Beleg: Was die Gesetze tatsächlich anzeigen
Ein kurzer Blick auf die Regulierung genügt, um das Muster zu erkennen. Keines der folgenden Regelwerke ist für sich genommen revolutionär. Zusammen markieren sie aber einen Richtungswechsel.
- NIS-2 verpflichtet in Deutschland seit Dezember 2025 rund 29.500 Einrichtungen zu Risikomanagement und Meldewesen. Nach einer Auswertung der BSI-Zahlen hatten sich bis Ende September gut 20.000 registriert; laut Fachpresse plant das BSI, ab 2027 bei ausgewählten Einrichtungen Nachweise anzufordern (Sekundärquelle).
- Der Cyber Resilience Act verpflichtet Hersteller von Produkten mit digitalen Elementen seit dem 11. September 2026, aktiv ausgenutzte Schwachstellen zu melden. Ab dem 11. Dezember 2027 gelten die vollen Produktpflichten bis hin zur CE-Kennzeichnung – Cybersicherheit wird damit Teil der Produktkonformität.
- DORA verlangt von Finanzunternehmen seit dem 17. Januar 2025 ein Register aller IKT-Drittdienstleister und für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen, dokumentierte Ausstiegsstrategien.
- Der Cloud and AI Development Act, den die Kommission im Juni 2026 vorgeschlagen hat, sieht ein vierstufiges Schema für die Souveränität von Cloud-Diensten vor. Öffentliche Stellen sollen ihre Beschaffung daran ausrichten; nach Analysen von Kanzleien könnte die Logik später auf private Unternehmen in NIS-2-Sektoren ausgeweitet werden.
Der gemeinsame Nenner: Keines dieser Regelwerke fragt nach guten Absichten. Alle fragen nach Belegen – nach Registern, Meldungen, Prüfungen und dokumentierten Ausstiegswegen. Diese Logik bleibt nicht im regulierten Kern. Sie wandert über Lieferverträge, Versicherungsbedingungen und Ausschreibungen in die gesamte Wirtschaft.
Vier Märkte, in denen Nachweise zur Währung werden
Öffentliche Aufträge
Wenn der Vorschlag zum Cloud and AI Development Act in seiner Grundidee Bestand hat, werden öffentliche Auftraggeber künftig für jeden Anwendungsfall festlegen, welche Souveränitätsstufe ein Dienst erfüllen muss. Für Anbieter heißt das: Nicht der günstigste oder bekannteste Dienst gewinnt, sondern der, der seine Stufe belegen kann. Für sensible Anwendungsfälle dürfte eine reine Selbstauskunft dann nicht mehr genügen – dort sieht der Entwurf unabhängige Prüfungen vor.
Versicherbarkeit
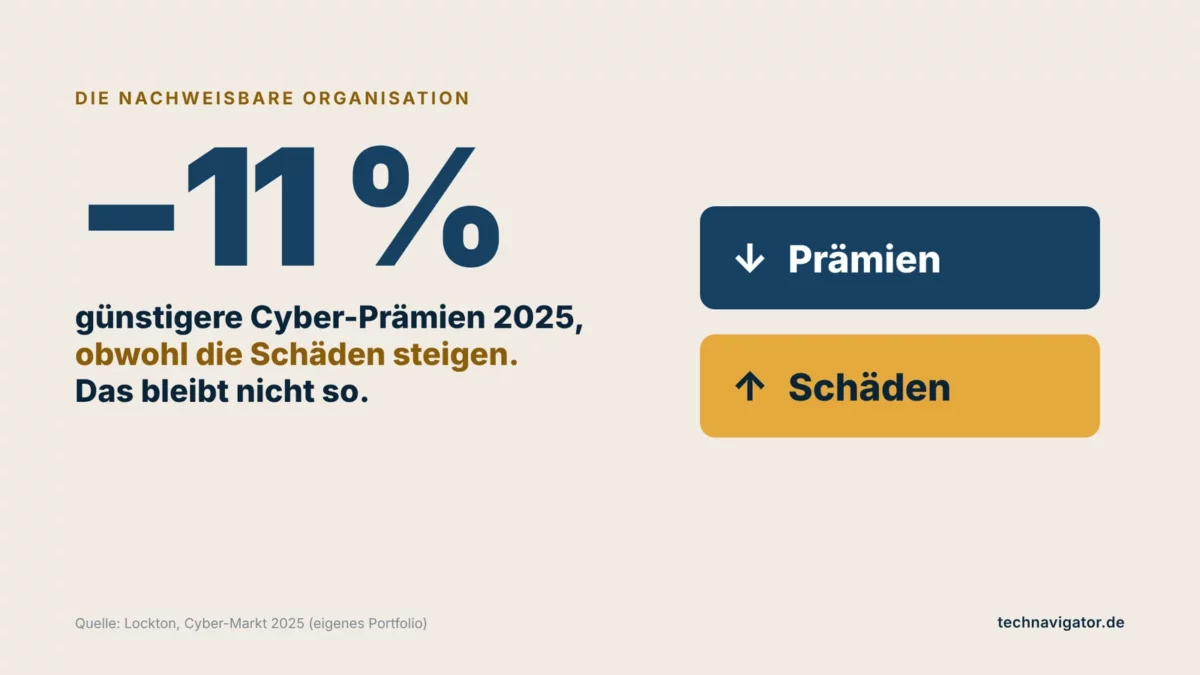
Der Markt für Cyberversicherungen war 2025 für Käufer günstig: Nach Angaben des Maklers Lockton sanken die Prämien im eigenen Portfolio im Schnitt um 11 Prozent – obwohl die Schadenmeldungen stiegen. Lockton weist zugleich darauf hin, dass sich Schäden aus früheren Zeichnungsjahren schlechter entwickeln als erwartet und die Raten nahe an der Untergrenze dessen liegen, was Versicherer für tragfähig halten. Erfahrungsgemäß verschärfen Versicherer in solchen Phasen zuerst die Prüfung der Risiken. Ein Unternehmen, das Schulungen, Übungen und Wiederanlaufzeiten belegen kann, wird dann zu besseren Bedingungen versichert – oder überhaupt.
Finanzierung
Banken und Investoren bewerten Risiken, die sie verstehen. Ein Unternehmen, dessen Abhängigkeit von einzelnen Cloud- oder Softwareanbietern niemand beziffern kann, ist schwerer zu bewerten als eines, das seine Abhängigkeiten, Ausstiegswege und Wiederanlaufzeiten offenlegt. Dass digitale Resilienz in Kreditprüfungen und Due-Diligence-Prozessen an Gewicht gewinnt, ist eine naheliegende Erwartung, aber noch kein flächendeckender Standard. Wer früh belastbare Unterlagen hat, verkürzt solche Prüfungen und stärkt seine Verhandlungsposition.
Partnerschaften und Lieferketten
Hier ist der Wandel am deutlichsten spürbar. NIS-2 verpflichtet die erfassten Einrichtungen, die Sicherheit ihrer Lieferkette zu berücksichtigen. Große Abnehmer reichen diese Anforderungen an ihre Zulieferer weiter – auch an Unternehmen, die selbst gar nicht unter das Gesetz fallen. Für Mittelständler, die in Lieferketten von Konzernen, Versorgern oder Gesundheitseinrichtungen eingebunden sind, wird der Nachweis damit zur Voraussetzung, im Geschäft zu bleiben.
Was „nachweisbar“ bis 2028 bedeuten wird
Die Erwartungen an Belege werden sich nicht auf ein einzelnes Zertifikat verdichten. Sie konzentrieren sich auf vier Felder, die zusammen beschreiben, ob eine Organisation die Kontrolle über ihre digitale Grundlage hat.
- Lieferkette: Welche Software, welche Komponenten, welche Dienstleister stecken in den eigenen Produkten und Prozessen – und wie schnell lässt sich das beantworten, wenn eine neue Schwachstelle bekannt wird?
- Resilienz: Nicht der Notfallplan im Ordner zählt, sondern der Beleg, dass der Wiederanlauf geübt wurde, wie lange er gedauert hat und was daraus gelernt wurde.
- Datenherkunft: Wo liegen welche Daten, wer hat Zugriff, unter welchem Recht – und mit welchen Daten wurden eingesetzte KI-Systeme versorgt?
- Ausstiegsfähigkeit: Kann das Unternehmen einen kritischen Anbieter in einem überschaubaren Zeitraum ersetzen, und ist dieser Weg mehr als eine Absichtserklärung?
Ein Beispiel macht den Unterschied greifbar. Wird eine kritische Schwachstelle in einer weit verbreiteten Softwarekomponente bekannt, beginnt in vielen Unternehmen eine hektische Suche: Wo setzen wir diese Komponente ein? Welche Lieferanten nutzen sie? Was davon betrifft Kunden? Die Antwort dauert oft Tage, manchmal Wochen. Ein Unternehmen mit gepflegter Beleglage beantwortet dieselbe Frage am selben Vormittag – und kann seinen Kunden mitteilen, ob sie betroffen sind, bevor diese überhaupt fragen. Genau dieser Zeitvorsprung wird in den kommenden Jahren über Vertrauen entscheiden.
Prüfbarkeit heute und 2028 im Vergleich
| Feld | Heute (typisch) | 2028 (Erwartung, zuerst in regulierten Branchen) |
|---|---|---|
| Lieferkette | Lieferantenliste in der Einkaufsabteilung, Sicherheitsfragebögen per E-Mail | Aktuelles Verzeichnis von Komponenten und Dienstleistern, auf Anfrage in Stunden auswertbar |
| Resilienz | Notfallhandbuch, selten getestet | Regelmäßig geübter Wiederanlauf mit gemessenen Zeiten und dokumentierten Lehren |
| Datenherkunft | Verarbeitungsverzeichnis für den Datenschutz | Nachvollziehbarer Weg von Daten durch Systeme und KI-Anwendungen, inklusive Rechtsraum |
| Ausstiegsfähigkeit | Kündigungsklausel im Vertrag | Erprobter Ausstiegsweg mit bekannter Dauer, Kosten und Alternativen |
| Nachweisführung | Zehn Fragebögen, zehn verschiedene Antworten | Eine gepflegte Beleglage, aus der jede Anfrage bedient wird |
Zwei Szenarien: Wer gewinnt, wer verliert
Szenario A: Prüfbarkeit bleibt Kostenstelle
Das Unternehmen erfüllt, was verlangt wird, und keinen Schritt mehr. Jede neue Anforderung wird als Projekt behandelt, jede Kundenanfrage einzeln beantwortet. Die Belege liegen verteilt in Abteilungen, Tabellen und Postfächern. Der Aufwand wächst mit jeder Anfrage, und mit ihm das Risiko widersprüchlicher Angaben. In Ausschreibungen und Lieferantenbewertungen landet das Unternehmen im Mittelfeld – nicht ausgeschlossen, aber selten bevorzugt. Wenn die Anforderungen anziehen, wird es teuer: Was über Jahre nicht systematisch angelegt wurde, muss unter Zeitdruck nachgeholt werden.
Szenario B: Prüfbarkeit wird Produkteigenschaft
Das Unternehmen behandelt Belegbarkeit wie Qualität: als Merkmal, das Kunden einen Grund gibt, es zu wählen. Die Beleglage wird einmal sauber aufgebaut und laufend gepflegt. Anfragen von Kunden, Versicherern oder Prüfern werden aus derselben Quelle beantwortet – schnell und konsistent. Der Vertrieb kann Nachweise aktiv anbieten, statt auf Nachfragen zu reagieren. In Märkten, in denen Vertrauen knapp ist, wird genau das zum Unterscheidungsmerkmal.
Die Verlierer dieser Entwicklung sind nicht unbedingt die Kleinen. Es sind die Unternehmen, die ihre digitale Grundlage nicht kennen – unabhängig von ihrer Größe. Ein Mittelständler mit überschaubarer, gut dokumentierter Landschaft kann gegenüber einem Konzern mit gewachsener Komplexität sogar im Vorteil sein.
Was die Führung heute anlegen sollte
Die folgenden Weichenstellungen sind keine Checkliste für die Umsetzung einzelner Gesetze. Sie beschreiben, wie eine Organisation sich so aufstellt, dass künftige Anforderungen sie nicht überraschen.
- Eine Beleglage statt vieler Antworten. Nachweise sollten an einer Stelle gepflegt werden, aus der sich jede Anfrage bedienen lässt. Das spart Aufwand und verhindert Widersprüche.
- Ausstieg üben, nicht nur vereinbaren. Mindestens für einen kritischen Dienst sollte der Ausstiegsweg einmal real durchgespielt werden. Erst dann ist er ein Beleg und keine Behauptung.
- Lieferanten nach Belegbarkeit auswählen. Wer selbst Nachweise liefern muss, braucht Partner, die ihrerseits liefern können. Das gehört in jede Beschaffungsentscheidung.
- Prüfbarkeit als Verkaufsargument denken. Der Vertrieb sollte wissen, welche Belege das Unternehmen anbieten kann – und sie aktiv einsetzen.
- Verantwortung oben verankern. Die Frage, ob das Unternehmen seine digitale Grundlage belegen kann, gehört regelmäßig auf die Tagesordnung der Geschäftsleitung, nicht nur in den Jahresbericht der IT.
Keine dieser Weichenstellungen erfordert ein Großprojekt. Entscheidend ist, dass sie bewusst getroffen werden – und dass jemand in der Geschäftsleitung sie verantwortet. Erfahrungsgemäß scheitert Prüfbarkeit selten an Technik, sondern daran, dass sie zwischen IT, Einkauf, Recht und Vertrieb niemandem richtig gehört. Wer diese Zuständigkeit klärt, hat den wichtigsten Schritt bereits getan.
Hinter all dem steht ein Gedanke, den das TechNavigator-Manifest so formuliert: Kontrolle ist keine Ware. Sie lässt sich nicht einkaufen, sondern nur aufbauen – und nur wer sie aufgebaut hat, kann sie belegen.
Häufige Fragen zur nachweisbaren Organisation
Betrifft das nur Unternehmen, die unter NIS-2 fallen?
Nein. Viele Anforderungen erreichen Unternehmen indirekt – über Lieferverträge großer Abnehmer, über Versicherungsbedingungen oder über Ausschreibungen. Auch wer selbst nicht reguliert ist, wird zunehmend nach Belegen gefragt.
Reicht ein Zertifikat als Nachweis?
Ein Zertifikat belegt einen bestimmten Stand zu einem bestimmten Zeitpunkt nach einem bestimmten Maßstab. Es ist ein Baustein, ersetzt aber nicht den laufenden Nachweis, dass Wiederanlauf, Ausstieg und Lieferkettenkontrolle tatsächlich funktionieren.
Ist das nicht vor allem zusätzlicher Aufwand?
Kurzfristig ja. Mittelfristig sinkt der Aufwand, weil Anfragen aus einer gepflegten Beleglage beantwortet werden statt jedes Mal neu. Der eigentliche Gewinn liegt in der stärkeren Position bei Ausschreibungen, Versicherern und Kunden.
Wann sollte ein Unternehmen damit beginnen?
Spätestens dann, wenn die erste Kundenanfrage nach Nachweisen eingeht und die Antwort Wochen dauert. Strategisch sinnvoller ist es, vorher zu beginnen – solange der Aufbau ohne Zeitdruck möglich ist.
Quellen
| Herausgeber | Quelle |
|---|---|
| shattered.io | shattered.io: NIS-2-Registrierung und BSI-Durchsetzung (Auswertung der BSI-Zahlen, Sekundärquelle), 23.10.2026 (abgerufen 30.10.2026) |
| Rödl & Partner | Rödl & Partner: EU Cyber Resilience Act – Cybersecurity wird zur Produkt-Compliance, 02.07.2026 (abgerufen 30.10.2026) |
| EU (EUR-Lex) | Verordnung (EU) 2022/2554 (DORA), insbesondere Art. 28 Abs. 8 (abgerufen 30.10.2026) |
| EU (EUR-Lex) | Verordnung (EU) 2024/2847 (Cyber Resilience Act) (abgerufen 02.11.2026) |
| Jones Day | Jones Day: European Commission’s Proposed Cloud Sovereignty Framework, Juni 2026 (abgerufen 30.10.2026) |
| Europäisches Parlament | Europäisches Parlament: Legislative Train – Cloud and AI Development Act (abgerufen 30.10.2026) |
| Lockton | Lockton: Cyber Insurance Market Update – Rates decline despite rising claims, 05.02.2026 (abgerufen 30.10.2026) |
*** Keine Rechtsberatung. Dieser Beitrag ordnet rechtliche Rahmenbedingungen strategisch ein und ersetzt keine Rechtsberatung im Einzelfall.
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
NIS-2 nach der Registrierung: Warum jetzt der Alltag geprüft wird
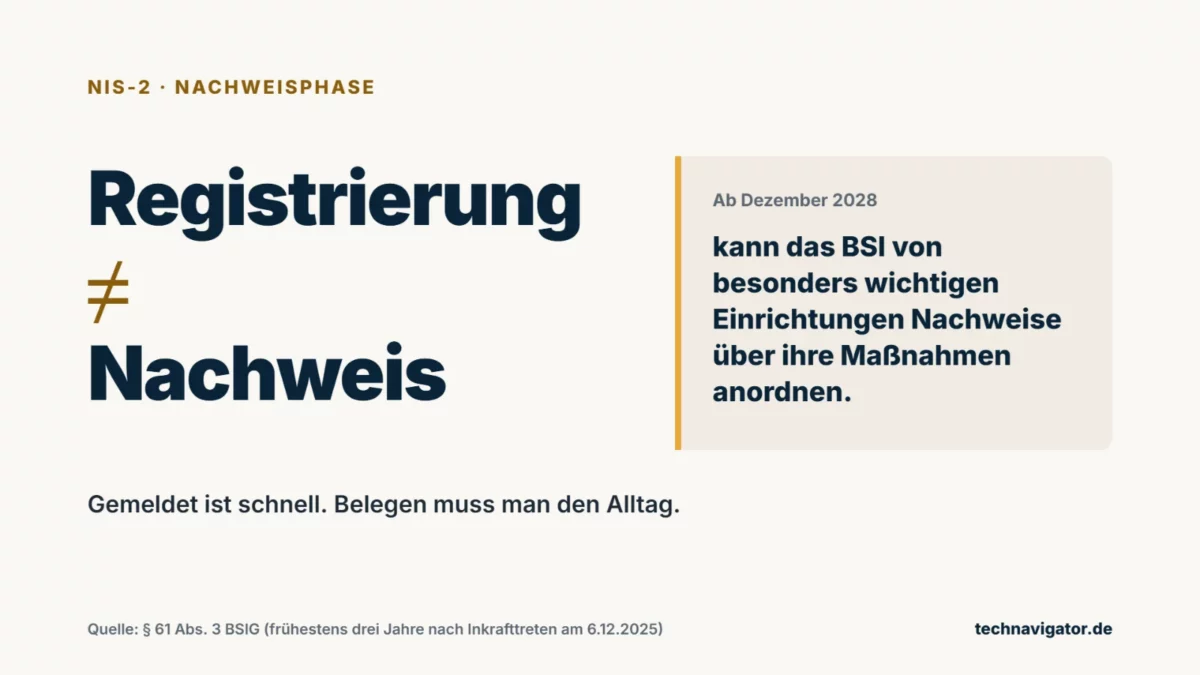
Mit der Registrierung beim BSI hat ein NIS-2-pflichtiges Unternehmen einen Eintrag hinterlassen, keinen Beleg. Was ab jetzt zählt, ist der Nachweis, dass Risikomanagement, Meldewege, Lieferkettensteuerung und Schulungen im Alltag funktionieren – denn ab Dezember 2028 kann das BSI von besonders wichtigen Einrichtungen genau solche Nachweise anordnen.
Der Millionen-Nebel: Warum Technologie-Investitionen ihr Ziel verfehlen – und wie Steuerung künftig aussieht
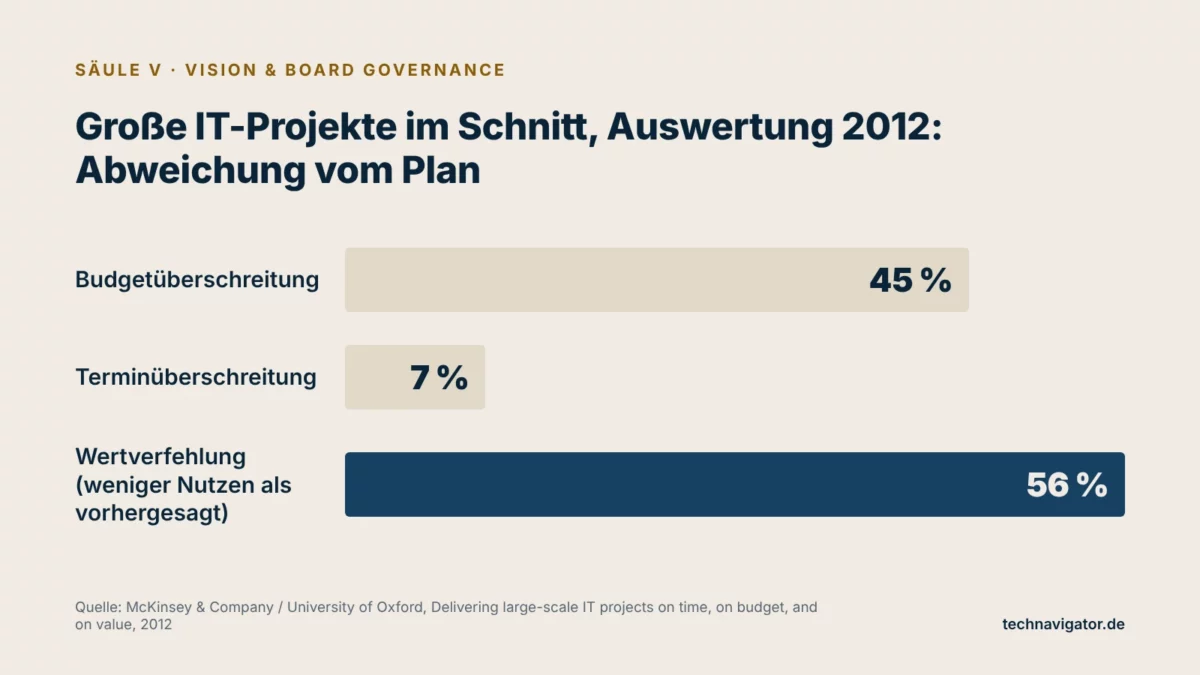
Große IT- und Transformationsvorhaben verfehlen ihre Ziele seit Jahren in ähnlichem Ausmaß, und die erste KI-Investitionswelle zeigt dasselbe Muster. Die Ursache liegt weniger in der Technik als in der Steuerung zwischen Geschäftsführung und IT – und dort setzt ein Modell an, das Wertnachweis statt Budgetfreigabe in den Mittelpunkt stellt.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.