
NIS-2 nach der Registrierung: Warum jetzt der Alltag geprüft wird
Das Wichtigste in Kürze
- ✓Die Registrierung ist ein Eintrag, kein Beleg: Sie meldet dem BSI Kontaktdaten und Sektor. Ob Risikomanagement, Meldewege und Lieferkettensteuerung funktionieren, sagt sie nicht.
- ✓Das Gesetz verlangt Dokumentation und Wirksamkeit: Unternehmen müssen die Einhaltung ihrer Maßnahmen dokumentieren und Verfahren haben, mit denen sie deren Wirksamkeit bewerten.
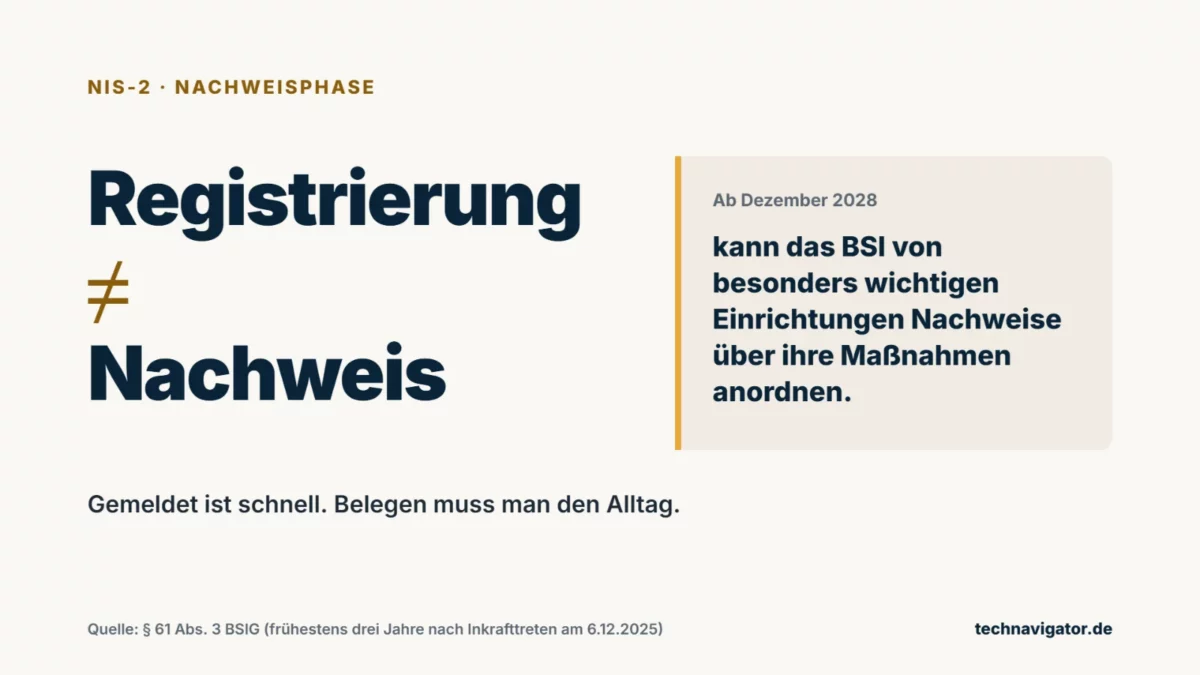
- ✓Die Aufsicht hat einen Fahrplan: Von besonders wichtigen Einrichtungen kann das BSI frühestens drei Jahre nach Inkrafttreten, also ab Dezember 2028, Nachweise anordnen. Bei wichtigen Einrichtungen genügt ein begründeter Anlass.
- ✓Nachweise entstehen im Betrieb, nicht vor der Prüfung: Wer Belege erst sammelt, wenn jemand fragt, rekonstruiert. Wer sie im Alltag erzeugt, legt sie einfach vor.
In vielen Unternehmen trägt das Thema NIS-2 inzwischen einen grünen Haken: Betroffenheit geprüft, Registrierung im BSI-Portal erledigt, Projekt abgeschlossen. Dieser Haken ist verständlich, aber er markiert das falsche Ziel. Die Registrierung ist die Pflicht, die sich am ehesten mit einem Formular erfüllen lässt. Die übrigen Pflichten verlangen etwas, das man nicht einreichen, sondern nur betreiben kann: ein Risikomanagement, das wirkt, einen Meldeweg, der unter Druck hält, eine Lieferkette, deren Risiken bekannt sind, und Menschen, die wissen, was im Ernstfall zu tun ist.
Die eigentliche Prüfung beginnt deshalb erst jetzt. Sie findet nicht an einem Stichtag statt, sondern im Alltag, und sie wird in den nächsten zwei, drei Jahren von mehreren Seiten gestellt: von der Aufsicht, von regulierten Kunden und von allen, die Risiken bewerten, bevor sie sie übernehmen.
Der Rahmen in einem Absatz
Das NIS-2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten und hat das BSI-Gesetz neu gefasst (Bundesgesetzblatt 2025 I Nr. 301). Betroffene Unternehmen gelten als besonders wichtige oder wichtige Einrichtungen. Sie mussten sich binnen drei Monaten beim BSI registrieren, also bis 6. März 2026, und müssen Änderungen ihrer Angaben binnen zwei Wochen nachtragen. Sie haben Risikomanagementmaßnahmen nach einem Katalog von zehn Mindestbereichen umzusetzen, erhebliche Sicherheitsvorfälle in drei Stufen zu melden (Frühwarnung spätestens 24 Stunden nach Kenntniserlangung, Meldung binnen 72 Stunden, Abschlussmeldung spätestens einen Monat nach der Meldung), und ihre Geschäftsleitung muss die Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. Für bestimmte Anbieter aus den Sektoren digitale Infrastruktur, digitale Dienste und Verwaltung von IKT-Diensten konkretisiert zusätzlich die Durchführungsverordnung (EU) 2024/2690 die Maßnahmen. Was das im Einzelnen bedeutet, erklärt der Glossareintrag zur NIS-2-Richtlinie; die Rechtsquellen sind am Ende verlinkt.
Die Registrierung war ein Eintrag, kein Nachweis
Ein Blick auf die Angaben, die das Gesetz für die Registrierung verlangt, macht ihren Charakter deutlich: Name und Rechtsform, Anschrift und Kontaktdaten, öffentliche IP-Adressbereiche, Sektor, die Mitgliedstaaten der Tätigkeit, die zuständigen Aufsichtsbehörden. Das ist ein Adressbucheintrag. Er sagt dem BSI, wen es erreichen muss, nicht, wie gut dieses Unternehmen geschützt ist.
Selbst dieser Eintrag ist kein einmaliger Vorgang. Ändern sich Kontaktdaten, Gesellschaftsstruktur oder IP-Bereiche, muss das Unternehmen die Angaben nachtragen. Das ist ein erster Test der eigenen Organisation: Wer merkt, dass sich eine meldepflichtige Angabe geändert hat? Fehlt darauf eine Antwort, ist das ein frühes Signal für die übrigen Pflichten.
Der entscheidende Satz steht an anderer Stelle. Das Gesetz verlangt nicht nur geeignete, verhältnismäßige und wirksame Maßnahmen, sondern ausdrücklich auch, deren Einhaltung zu dokumentieren. Zu den Mindestmaßnahmen gehören zudem Verfahren, mit denen die Wirksamkeit der Maßnahmen bewertet wird. Damit ist der Maßstab gesetzt: Ein Unternehmen muss zeigen können, dass Maßnahmen umgesetzt sind und dass es prüft, ob sie wirken.
Nachweisbar ist nur, was im Alltag Spuren hinterlässt
In vielen Häusern entsteht nach der Registrierung ein typisches Artefakt: das NIS-2-Handbuch. Als Nachweis taugt es nur begrenzt, denn es belegt eine Absicht, keinen Betrieb. Prüfer, Kunden oder Versicherer fragen früher oder später nicht nach der Richtlinie, sondern nach ihrer Spur: Wann wurde die Risikoanalyse zuletzt aktualisiert, und was hat sich daraufhin geändert? Wann wurde der Wiederanlauf eines kritischen Systems zuletzt geübt, und wie lange hat er gedauert? Welche Zugänge von Dienstleistern wurden im letzten Quartal entzogen?
Solche Antworten entstehen, wenn der Beleg ein Nebenprodukt der Arbeit ist: Änderungen laufen über Tickets mit Freigabe, Übungen enden mit einem kurzen Bericht und einer Maßnahmenliste, Zugriffsrechte werden in festen Abständen bestätigt und das Ergebnis wird festgehalten. Eine Organisation, die Nachweise sammelt, rekonstruiert unter Zeitdruck. Eine, die sie erzeugt, exportiert.
Für die Wirksamkeitsbewertung gilt dasselbe. Sie braucht wenige, aber belastbare Messpunkte, die regelmäßig erhoben werden: etwa den Anteil der Konten mit Multi-Faktor-Authentifizierung, die Zeit bis zum Einspielen kritischer Sicherheitsupdates oder die gemessene Dauer eines geübten Wiederanlaufs. Warum gerade die nachgewiesene Wiederherstellbarkeit zur Steuerungsgröße wird, behandelt der Beitrag Wiederanlauf statt Backup.
Meldefähigkeit entscheidet sich vor dem Vorfall
Die Meldepflicht wirkt überschaubar: drei Fristen, ein Portal. In der Praxis ist sie besonders anspruchsvoll, weil sie greift, wenn die Organisation am wenigsten handlungsfähig ist. Die erste Frist von 24 Stunden läuft ab Kenntnis eines erheblichen Sicherheitsvorfalls, nicht ab dem Zeitpunkt, an dem die Lage geklärt ist. Wer in dieser Phase erst klären muss, wer überhaupt entscheiden darf, ob ein Vorfall erheblich ist, verliert die Zeit, die er für die Meldung braucht.
Meldefähigkeit ist deshalb weniger eine Frage des Formulars als eine Frage der Vorbereitung. Dazu gehören vorab festgelegte Kriterien, wann ein Vorfall als erheblich gilt, eine benannte Person mit Entscheidungsbefugnis und Vertretung, ein Kommunikationsweg, der auch dann funktioniert, wenn E-Mail und Telefonie ausgefallen sind, und eine Protokollierung, die eine spätere Ursachenanalyse überhaupt erst möglich macht. Die Abschlussmeldung verlangt eine ausführliche Beschreibung, die wahrscheinliche Ursache und die ergriffenen Abhilfemaßnahmen. Ohne auswertbare Protokolle bleibt sie eine Vermutung.
Hinzu kommt eine Pflicht, die selten mitgedacht wird. Das BSI kann anordnen, dass ein Unternehmen nach einem erheblichen Vorfall die Empfänger seiner Dienste unverzüglich unterrichtet; in einigen Sektoren, etwa bei digitalen Diensten und der Verwaltung von IKT-Diensten, muss es potenziell betroffene Kunden bei erheblichen Cyberbedrohungen ohnehin selbst informieren. Wer Kundenkommunikation erst im Vorfall formuliert, formuliert sie schlecht. Eine regelmäßig geübte und dokumentierte Meldekette gehört zu den aussagekräftigsten Nachweisen überhaupt.
Die Lieferkette wird zur Kette von Belegen
Zu den Mindestmaßnahmen zählt die Sicherheit der Lieferkette, einschließlich der sicherheitsbezogenen Aspekte der Beziehungen zu den unmittelbaren Anbietern und Diensteanbietern. Für den Mittelstand ist das oft der größte Hebel, denn viel IT liegt bei Dienstleistern: Rechenzentrum, Cloud-Dienste, Fernwartung, Branchensoftware.
Nach der Registrierung stellt sich hier eine sehr konkrete Frage: Passen die bestehenden Verträge zu den eigenen Pflichten? Ein Unternehmen, das binnen 24 Stunden melden muss, braucht einen Dienstleister, der ihm einen Vorfall schneller als in 24 Stunden mitteilt. Ein Unternehmen, das die Wirksamkeit seiner Maßnahmen bewerten muss, braucht Auskunfts- und Prüfrechte gegenüber denen, die diese Maßnahmen in seinem Auftrag betreiben. Und ein Unternehmen, das seinen Betrieb aufrechterhalten muss, braucht einen Plan für den Fall, dass ein kritischer Anbieter ausfällt oder ersetzt werden muss.
Die Bewegung läuft in beide Richtungen: Wer reguliert ist, fragt Lieferanten nach Belegen; wer zuliefert, wird von regulierten Kunden gefragt, auch ohne selbst unter das Gesetz zu fallen. Wie sich diese Logik über Ausschreibungen, Versicherungen und Lieferbeziehungen auf die gesamte Wirtschaft ausweitet, beschreibt der Beitrag Die nachweisbare Organisation. Für die eigene Umsetzung heißt das: Lieferantenbewertung, Vertragsklauseln und Zugriffsverwaltung für Dienstleister gehören in denselben Nachweisbestand wie die eigenen Maßnahmen.
Schulung ist ein Beleg, kein Termin
Das Gesetz kennt Schulungen auf zwei Ebenen. Die Geschäftsleitung muss regelmäßig an Schulungen teilnehmen, um Risiken und Risikomanagementpraktiken beurteilen zu können, und zu den Mindestmaßnahmen gehören grundlegende Schulungen und Sensibilisierung für die Belegschaft. Ein festes Intervall nennt das Gesetz nicht. Das BSI hat im Oktober 2026 ein Muster-Curriculum für Geschäftsleitungsschulungen veröffentlicht.
Entscheidend ist, was davon belegbar bleibt. Eine Teilnehmerliste zeigt Anwesenheit, nicht Urteilsfähigkeit. Aussagekräftiger ist ein Schulungsprogramm, das sich auf die eigene Risikoanalyse bezieht, Rollen unterscheidet und mit der Meldekette verbunden ist: Wer im Ernstfall entscheidet, hat das Szenario geübt; wer Rechnungen freigibt, kennt die gängigen Betrugsmuster; wer Dienstleisterzugänge verwaltet, kennt die Regeln für deren Entzug. Welche Rolle die Geschäftsleitung selbst dabei einnimmt, vertieft der Beitrag Cybersicherheit als Führungsaufgabe.
Ein denkbares Szenario
Ein denkbares Szenario: Ein mittelständischer Hersteller hat sich fristgerecht als wichtige Einrichtung registriert. Ein Informationssicherheitshandbuch liegt vor, die Geschäftsleitung hat es beschlossen. An einem Freitagabend meldet der Dienstleister für die Fernwartung der Produktionsanlagen ungewöhnliche Zugriffe, allerdings erst Tage nach dem ersten Verdacht, weil der Vertrag keine Frist für solche Mitteilungen vorsieht.
Am Montag stellt sich heraus: Die Kriterien für einen erheblichen Vorfall sind im Handbuch beschrieben, aber niemand hat sie je auf einen realen Fall angewendet. Die benannte Ansprechperson ist im Urlaub, eine Vertretung ist nicht geregelt. Die Protokolle des Fernwartungszugangs liegen beim Dienstleister und werden nach kurzer Zeit automatisch überschrieben. Die Meldung geht schließlich hinaus, aber verspätet und mit vagen Angaben. Wenig später fragt der größte Kunde, selbst reguliert, nach einer Darstellung des Vorfalls. Keiner der Mängel war eine Frage der Technik; alle wären bei einer einzigen Meldeübung aufgefallen.
Die Aufsicht kommt mit Ansage
Wer wissen will, wie sich die Erwartungen in den nächsten Jahren entwickeln, findet im Gesetz selbst einen Fahrplan. Das BSI kann einzelnen besonders wichtigen Einrichtungen Audits, Prüfungen oder Zertifizierungen durch unabhängige Stellen auferlegen und Prüfungen vor Ort durchführen. Die Vorlage von Nachweisen kann es von besonders wichtigen Einrichtungen frühestens drei Jahre nach Inkrafttreten anordnen, also ab Dezember 2028; für zugelassene Krankenhäuser gilt eine Frist von fünf Jahren. Hat das BSI Audits oder Prüfungen angeordnet, kann es zudem die Ergebnisse, die zugrunde gelegte Dokumentation, einen Mängelbeseitigungsplan und den Nachweis der Beseitigung verlangen. Betreiber kritischer Anlagen unterliegen einem eigenen Turnus und müssen ihre Maßnahmen alle drei Jahre durch Audits, Prüfungen oder Zertifizierungen nachweisen.
Für wichtige Einrichtungen ist die Aufsicht anlassbezogen angelegt: Das BSI wird tätig, wenn Tatsachen die Annahme rechtfertigen, dass ein Unternehmen seine Pflichten nicht oder nicht richtig erfüllt. Das verschiebt nur den Zeitpunkt: Denkbar ist, dass gerade ein gemeldeter Vorfall oder ein Hinweis von außen den Anlass liefert. Dann muss der Nachweis stehen, wenn das Unternehmen ohnehin unter Druck ist.
Parallel wachsen die Erwartungen außerhalb der Aufsicht. Regulierte Kunden müssen ihre Lieferkette bewerten und fordern dafür Belege an; Versicherer und Finanzierer, die Cyberrisiken einpreisen, dürften sich für dieselben Belege interessieren. Das ist eine Erwartung, keine gesicherte Entwicklung, aber sie folgt derselben Logik: Wer ein Risiko übernehmen soll, will sehen, wie es gesteuert wird.
NIS-2-Umsetzung: Heute → Ende 2028
| Bereich | Heute: nach der Registrierung | Ende 2028: wenn Nachweise angeordnet werden können |
|---|---|---|
| Risikomanagement | Handbuch und Richtlinien, beschlossen und abgelegt. | Aktualisierte Risikoanalyse mit nachvollziehbaren Folgemaßnahmen und regelmäßiger Wirksamkeitsbewertung. |
| Meldefähigkeit | Meldeweg beschrieben, Zugang zum Portal eingerichtet. | Geübte Meldekette mit Kriterien, Vertretung, Ausweichkanal und auswertbaren Protokollen. |
| Lieferkette | Lieferantenliste, Sicherheitsfragebögen im Einzelfall. | Bewertete kritische Dienstleister, Verträge mit Mitteilungsfristen, Prüfrechten und Ausstiegsweg. |
| Schulung | Pflichtschulung mit Teilnehmerliste. | Rollenbezogenes Programm, verbunden mit Risikoanalyse und Meldeübungen. |
| Nachweisführung | Belege werden bei Bedarf zusammengesucht. | Belege entstehen im Betrieb und bedienen Aufsicht, Kunden und Versicherer aus einer Quelle. |
Was die Führung heute anlegen sollte
Fünf Vorhaben schaffen die Grundlage, unabhängig von Branche und eingesetzter Technik:
- Einen Nachweisbestand einrichten: Für jeden der zehn Mindestbereiche festlegen, welcher Beleg zeigt, dass die Maßnahme umgesetzt ist und wirkt, wo er entsteht und wer ihn pflegt.
- Die Meldekette üben: In festen Abständen ein realistisches Szenario mit Dienstleistern durchspielen, die Erheblichkeitsentscheidung treffen lassen und das Ergebnis dokumentieren.
- Dienstleisterverträge nachziehen: Mitteilungsfristen bei Vorfällen, Auskunfts- und Prüfrechte, Aufbewahrung von Protokollen und Ausstiegswege für kritische Leistungen regeln.
- Schulungen an Rollen und Risiken ausrichten: Inhalte aus der eigenen Risikoanalyse ableiten und Teilnahme wie Übungsergebnisse festhalten.
- Zuständigkeit für die Registrierungsangaben klären: Festlegen, wer Änderungen an Struktur, Kontaktdaten und IP-Bereichen erkennt und fristgerecht nachträgt.
Einordnung: Aus dem Projekt wird ein Betriebszustand
Für die Registrierung war das Projektmodell angemessen. Für alles Weitere ist es das falsche. Was das Gesetz verlangt, ist ein Betriebszustand: Maßnahmen, die laufen, Belege, die dabei entstehen, und eine Bewertung, die prüft, ob beides noch stimmt. Für die digitale Souveränität ist das mehr als eine Pflichtübung: Wer Dienstleister, Abhängigkeiten und Wiederanlaufzeiten belegen kann, entscheidet bewusster, welche Risiken er selbst trägt und welche er auslagert. Die Aufsicht hat ihren Zeitplan offengelegt; die verbleibende Zeit reicht, um Nachweise aus dem Betrieb entstehen zu lassen.
Fragen für die Geschäftsleitung
- Könnten wir morgen belegen, dass unsere Maßnahmen wirken, nicht nur, dass sie beschlossen sind? Und wie lange würde es dauern, die Belege zusammenzustellen?
- Wer entscheidet bei uns binnen weniger Stunden, ob ein Vorfall meldepflichtig ist? Ist diese Person vertreten, und hat sie die Entscheidung schon einmal geübt?
- Welche unserer Dienstleister müssten uns einen Vorfall melden, und in welcher Frist? Steht das im Vertrag oder nur in der Erwartung?
- Woraus leiten sich unsere Schulungsinhalte ab? Aus der eigenen Risikoanalyse oder aus einem Standardkatalog?
- Welche Kunden haben bereits Nachweise zur Informationssicherheit angefordert? Aus welcher Quelle haben wir geantwortet, und war die Antwort überall dieselbe?
Häufige Fragen
Ist mit der Registrierung beim BSI die NIS-2-Pflicht erfüllt?
Nein. Die Registrierung ist eine von mehreren Pflichten. Daneben gelten die Risikomanagementmaßnahmen einschließlich ihrer Dokumentation, die Meldepflichten bei erheblichen Sicherheitsvorfällen und die Überwachungs- und Schulungspflichten der Geschäftsleitung. Änderungen der Registrierungsangaben sind binnen zwei Wochen nachzutragen.
Ab wann kann das BSI Nachweise verlangen?
Von besonders wichtigen Einrichtungen kann das BSI die Vorlage von Nachweisen frühestens drei Jahre nach Inkrafttreten des Gesetzes anordnen, also ab Dezember 2028; für zugelassene Krankenhäuser gelten fünf Jahre. Audits einzelner Einrichtungen kann es bereits vorher anordnen. Bei wichtigen Einrichtungen wird es tätig, wenn Tatsachen auf eine Pflichtverletzung hindeuten. Betreiber kritischer Anlagen unterliegen einem eigenen Prüfturnus.
Reicht eine Zertifizierung nach ISO 27001 als Nachweis?
Eine Zertifizierung kann ein wichtiger Baustein sein, deckt aber nicht automatisch alle Pflichten ab, etwa die Meldefristen oder die Schulungspflicht der Geschäftsleitung. Das BSI hat dazu einen eigenen Onepager „NIS-2 und ISO 27001“ veröffentlicht. Welche Lücken im Einzelfall bleiben, hängt vom Geltungsbereich der Zertifizierung ab.
Was gilt für Zulieferer, die selbst nicht unter NIS-2 fallen?
Gesetzlich gelten für sie keine NIS-2-Pflichten. Regulierte Kunden müssen jedoch die Sicherheit ihrer Lieferkette berücksichtigen und geben Anforderungen deshalb häufig über Verträge und Lieferantenbewertungen weiter. Faktisch werden damit auch nicht regulierte Zulieferer nach Belegen gefragt.
Quellen
- Bundesgesetzblatt: Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung, BGBl. 2025 I Nr. 301, Dezember 2025
- BSI-Gesetz (BSIG), § 30 Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen, gesetze-im-internet.de
- BSI-Gesetz (BSIG), § 32 Meldepflichten, gesetze-im-internet.de
- BSI-Gesetz (BSIG), § 33 Registrierungspflicht, gesetze-im-internet.de
- BSI-Gesetz (BSIG), § 35 Unterrichtungspflichten, gesetze-im-internet.de
- BSI-Gesetz (BSIG), § 38 Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen, gesetze-im-internet.de
- BSI-Gesetz (BSIG), § 39 Nachweispflichten für Betreiber kritischer Anlagen, gesetze-im-internet.de
- BSI-Gesetz (BSIG), § 61 Aufsichts- und Durchsetzungsmaßnahmen für besonders wichtige Einrichtungen, gesetze-im-internet.de
- BSI-Gesetz (BSIG), § 62 Aufsichts- und Durchsetzungsmaßnahmen für wichtige Einrichtungen, gesetze-im-internet.de
- Bundesamt für Sicherheit in der Informationstechnik: NIS-2-regulierte Unternehmen (mit Materialien zu Geschäftsleitungsschulungen, Muster-Curriculum für Geschäftsleitungsschulungen vom 28.10.2026 und Onepager NIS-2 und ISO 27001), abgerufen November 2026
- Bundesamt für Sicherheit in der Informationstechnik: BSI stellt Curriculum für NIS2-Geschäftsleitungsschulung vor, Pressemitteilung, 28.10.2026
- EUR-Lex: Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie), Dezember 2022
- EUR-Lex: Durchführungsverordnung (EU) 2024/2690 zu technischen und methodischen Anforderungen der Risikomanagementmaßnahmen, Oktober 2024 (in Deutschland über § 30 Abs. 3 BSIG)
*** Keine Rechtsberatung. Dieser Beitrag ordnet rechtliche Rahmenbedingungen strategisch ein und ersetzt keine Rechtsberatung im Einzelfall.
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
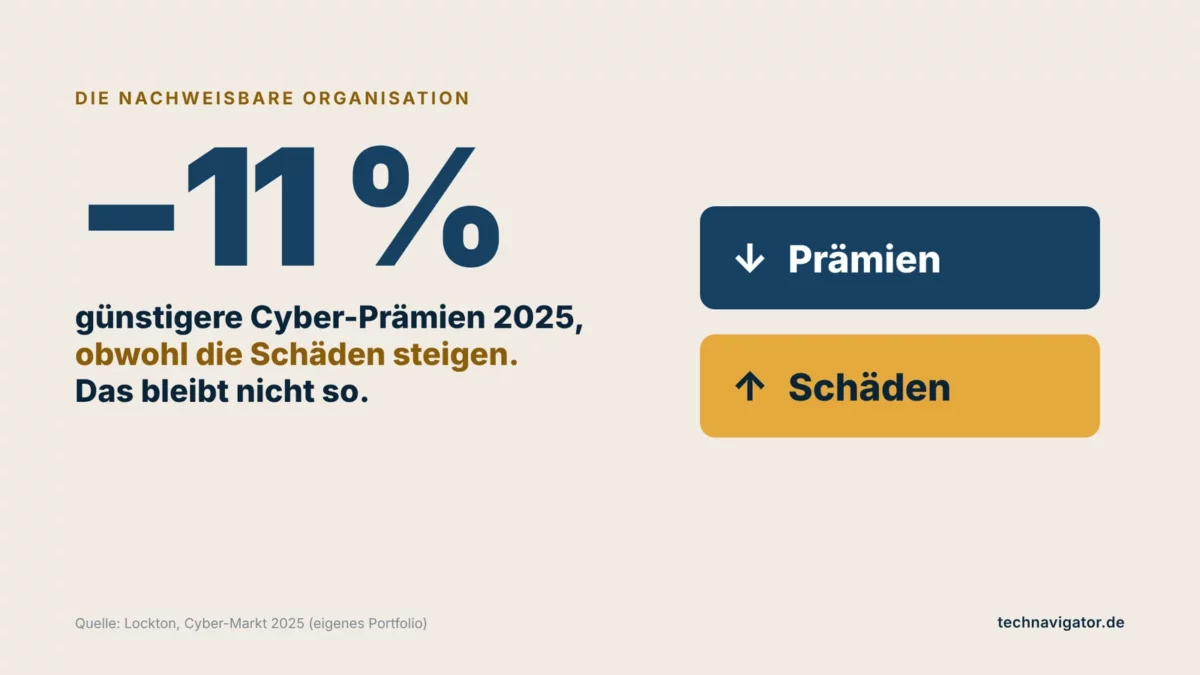
Die nachweisbare Organisation: Warum Prüfbarkeit vom Pflichtprogramm zum Wettbewerbsvorteil wird
Bislang galt: Wer Regeln einhält, hat seine Pflicht getan. Bis 2028 verschiebt sich die Frage – zuerst in regulierten Branchen und ihren Lieferketten: nicht mehr, ob ein Unternehmen sicher, resilient und souverän ist, sondern ob es das belegen kann, und zwar schnell, wiederholbar und gegenüber jedem, der fragt.
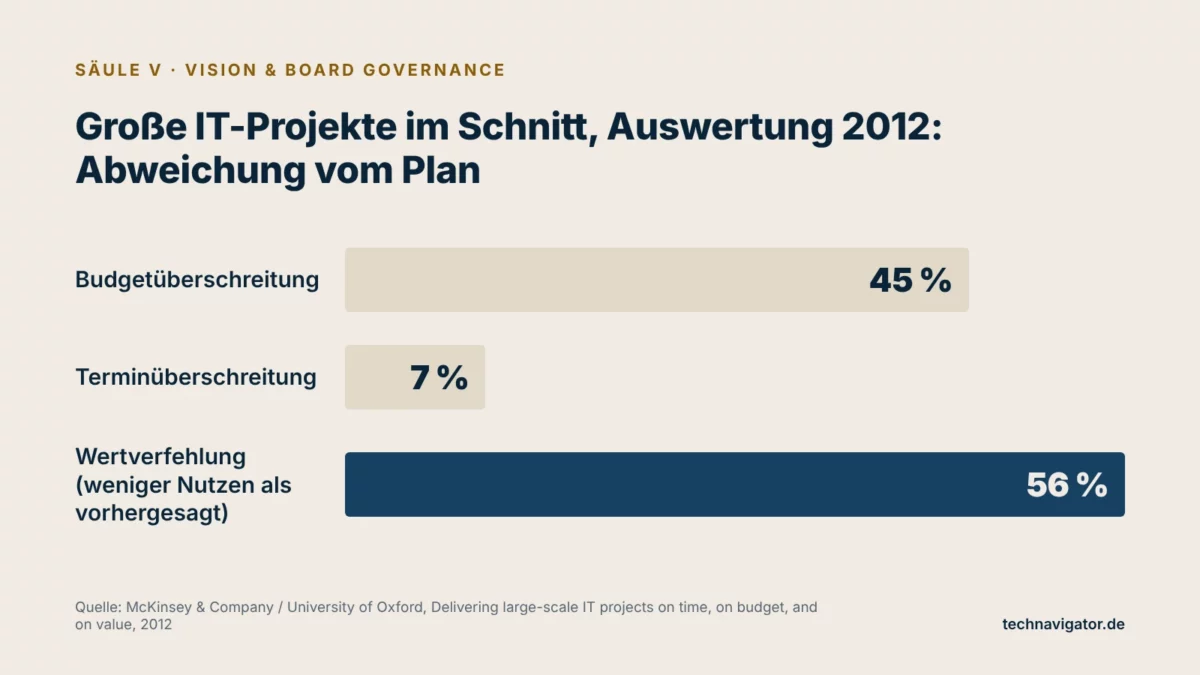
Der Millionen-Nebel: Warum Technologie-Investitionen ihr Ziel verfehlen – und wie Steuerung künftig aussieht
Große IT- und Transformationsvorhaben verfehlen ihre Ziele seit Jahren in ähnlichem Ausmaß, und die erste KI-Investitionswelle zeigt dasselbe Muster. Die Ursache liegt weniger in der Technik als in der Steuerung zwischen Geschäftsführung und IT – und dort setzt ein Modell an, das Wertnachweis statt Budgetfreigabe in den Mittelpunkt stellt.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.