Digitaler Produktpass (DPP) nach ESPR: Warum Enterprise-NFTs scheitern
Das Wichtigste in Kürze
- ✓Strukturelles Scheitern öffentlicher NFTs: Viele Corporate-Web3-Projekte wurden beendet, da ERC-721- und ERC-1155-Tokens unter Gas-Volatilität, externem URI-Verfall (404-Fehler) und fehlender Governance leiden.
- ✓Regulatorischer Treiber ESPR 2024/1781: Die EU-Batterieverordnung schreibt ab 18. Februar 2027 einen Batteriepass vor; die Ökodesign-Verordnung führt den Digitalen Produktpass (DPP) schrittweise für die Produktgruppen ein, die delegierte Rechtsakte erfassen.
- ✓Industrieller Ziel-Stack ohne Krypto-Ballast: Die Kombination aus Verwaltungsschale (Asset Administration Shell nach IEC 63278), Eclipse Tractus-X (Catena-X) und W3C Verifiable Credentials ersetzt spekulative Token-Ketten vollständig.
- ✓Deutlicher TCO*-Vorteil über fünf Jahre: Durch den Verzicht auf öffentliche Transaktionsgebühren und proprietäre SaaS-Stücklizenzen kann sich eine souveräne DPP-Infrastruktur auf PostgreSQL- und JWS-Basis vergleichsweise schnell amortisieren; wie schnell, hängt von Stückzahlen und Integrationsaufwand ab.
Der Digitale Produktpass (DPP) wird für weite Teile der europäischen Industrie zur regulatorischen Pflicht. In Architekturdebatten taucht dabei regelmäßig eine Technologie auf, die vor wenigen Jahren als Lösung für Echtheitsnachweise galt: Non-Fungible Tokens (NFTs). Zwischen 2021 und 2023 starteten zahlreiche Großunternehmen Web3-Initiativen, häufig getrieben von Marketing- und Innovationsabteilungen.
Von Automobilherstellern über den Maschinenbau bis hin zu Konsumgütermarken überboten sich Konzerne mit Ankündigungen digitaler Sammlerstücke und vermeintlich fälschungssicherer Echtheitszertifikate auf öffentlichen Blockchains. Heute sind viele dieser Plattformen verwaist, die zugehörigen Gateways abgeschaltet und die externen Agenturen längst weitergezogen.
Während das Interesse an öffentlichen Tokens deutlich abgeflaut ist, wird die Anforderung an Bauteil- und Produktverifikation gesetzlich verankert. Die europäische Ökodesign-Verordnung (Ecodesign for Sustainable Products Regulation, ESPR 2024/1781) ist seit dem 18. Juli 2024 in Kraft; verpflichtend wird der DPP für eine Produktgruppe, sobald ein delegierter Rechtsakt sie regelt. Für bestimmte Batterien gilt die Pflicht nach der EU-Batterieverordnung bereits ab dem 18. Februar 2027.
Für CIOs, Chefarchitekten und Compliance-Verantwortliche gilt es nun, eine präzise architektonische Trennlinie zu ziehen. Dieser Leitfaden analysiert, warum öffentliche ERC-721- und ERC-1155-Tokens im industriellen Stresstest strukturell versagen und wie Sie den gesetzlich geforderten Digitalen Produktpass über die Asset Administration Shell (IEC 63278), souveräne Datenräume nach Catena-X-Muster und W3C Verifiable Credentials rechtssicher umsetzen.
Das Scheitern der Corporate-NFTs: Warum ERC-721 und ERC-1155 in der Industrie versagen
Um zu verstehen, warum öffentliche Non-Fungible Tokens als Träger für industrielle Produktdaten ausscheiden, muss man die technische Realität eines Smart Contracts nach dem Ethereum-Standard EIP-721 oder EIP-1155 betrachten. Entgegen dem verbreiteten Marketing-Versprechen wird das eigentliche digitale Objekt oder Zertifikat fast nie auf der Blockchain selbst gespeichert.
Da das direkte Ablegen umfangreicher Stücklisten, CAD-Prüfprotokolle oder CO2-Bilanzen im globalen Zustand einer öffentlichen Kette exorbitante Transaktionskosten verursachen würde, enthält der Smart Contract lediglich eine minimalistische Zuordnungstabelle. Diese verknüpft eine numerische Token-ID mit einer kryptografischen Wallet-Adresse und einer einfachen Textzeichenkette, der sogenannten Token-URI (`tokenURI`).
In vielen Unternehmensprojekten verwies dieser Zeiger auf einen gewöhnlichen zentralen Webserver, ein kurzlebiges Agentur-Gateway oder einen ungesicherten Cloud-Speicher. Sobald nach dem Auslaufen einer Kampagne das Cloud-Konto gekündigt wird oder sich eine Domain-Struktur ändert, läuft der unveränderbare Zeiger auf der Blockchain ins Leere und liefert lediglich den HTTP-Statuscode 404 Not Found zurück.
Der Trugschluss externer URI-Zeiger, IPFS-Verfall und unberechenbare Gas-Gebühren
Auch der häufig als Ausweg propagierte Einsatz des InterPlanetary File System (IPFS) löst dieses Verfügbarkeitsproblem im industriellen Maßstab nicht. Eine inhaltsadressierte IPFS-Kennung (Content Identifier, CID) stellt zwar über einen kryptografischen Hashwert sicher, dass eine Datei nicht unbemerkt manipuliert werden kann, garantiert aber keineswegs deren physische Speicherung.
Sobald kein Knoten im Netzwerk mehr aktiv für das sogenannte Pinning der Datenblöcke bezahlt oder die eigenen Pinning-Server abgeschaltet werden, verschwinden die Produktdaten im Rahmen der regulären Speicherbereinigung spurlos. Für Aufbewahrungs- und Nachweispflichten, die bei langlebigen Industrieprodukten über viele Jahre reichen können, ist eine solche Architektur unbrauchbar.
Hinzu kommt die kaufmännische Unkalkulierbarkeit öffentlicher Netzwerke. Ein Industrieunternehmen, das jährlich Millionen Bauteile oder Baugruppen fertigt und jede Statusänderung im Lebenszyklus als On-Chain-Transaktion verbuchen wollte, wäre unmittelbar den extremen Preisschwankungen der Netzwerkgebühren (Gas Fees) sowie den Wechselkursrisiken volatiler Kryptowährungen ausgeliefert.
Ein tieferer Blick in die Funktionsweise öffentlicher Konsensverfahren zeigt zudem, warum globale Replikation für vertrauliche Lieferkettendaten kontraproduktiv ist; die technischen Hintergründe beleuchtet die Analyse Blockchain zwischen disruptiver Technologie und Hype sowie im Beitrag zur Frage, wo Blockchain in der Unternehmenspraxis tatsächlich Sinn ergibt.
Architektonischer Blindspot: Warum Unveränderbarkeit und fehlender Widerruf im B2B-Ernstfall zum Haftungsrisiko werden
Öffentliche Smart Contracts kennen weder einen administrativen Rückruf noch eine gerichtsfeste Korrekturinstanz. Wird ein fehlerhaftes Prüfzertifikat ausgestellt, ein Lieferant wegen Qualitätsmängeln gesperrt oder ein privater Schlüssel kompromittiert, lässt sich der Zustand auf einer Public Chain nicht annullieren. Zudem begründet ein Token nach § 90 BGB** kein Eigentum am physischen Bauteil, da Sachen im Sinne des BGB nur körperliche Gegenstände sind, und kann bei personenbezogenen Metadaten mit dem Recht auf Löschung nach Artikel 17 DSGVO in Konflikt geraten.
Neben der fehlenden Stornierbarkeit scheitern klassische NFT-Konzepte an der Schlüsselsicherheit. In zahlreichen Pilotprojekten lagen die administrativen Private Keys auf ungeschützten Entwickler-Notebooks oder in Browser-Erweiterungen externer Dienstleister. Welche strengen Maßstäbe stattdessen für die Verwahrung kryptografischer Schlüssel im Konzern gelten müssen, zeigt der Leitfaden zur Enterprise-Krypto-Wallet-Sicherheit und HSM-Architektur.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für die IT-Planung finden sich in den weiterführenden Beiträgen zu Private Blockchain im Enterprise-Einsatz sowie zu Konsensprotokolle im Enterprise-Einsatz.
Regulatorischer Treiber: ESPR (EU 2024/1781), Batterieverordnung und der Digitale Produktpass
Während das Marketing-Narrativ rund um Web3-Sammlerstücke in sich zusammengefallen ist, hat der europäische Gesetzgeber verbindliche technische Tatsachen geschaffen. Mit der am 18. Juli 2024 in Kraft getretenen Ökodesign-Verordnung für nachhaltige Produkte (Verordnung EU 2024/1781, ESPR) führt die Europäische Union den Digitalen Produktpass (DPP) als zentrale Marktzugangsvoraussetzung ein.
Flankiert wird dieses Rahmenwerk durch die EU-Batterieverordnung (Verordnung EU 2023/1542), die nach Art. 77 ab dem 18. Februar 2027 für Batterien für leichte Verkehrsmittel, Industriebatterien mit einer Kapazität über 2 kWh und Elektrofahrzeugbatterien einen elektronischen Batteriepass vorschreibt. Für ESPR-Produktgruppen greift die Pflicht erst mit dem jeweiligen delegierten Rechtsakt, nach Angaben der Kommission mit einer Übergangsfrist von mindestens 18 Monaten. Die Prioritäten legt der Arbeitsplan 2025–2030 der Kommission vom April 2025 fest; nach ihrem indikativen Zeitplan soll zuerst Eisen und Stahl geregelt werden, Textilien, Aluminium und Reifen sollen 2027 folgen, Möbel 2028. Das in Art. 13 ESPR bis zum 19. Juli 2026 vorgesehene DPP-Register, in dem mindestens die eindeutigen Produktkennungen hinterlegt werden, ist laut Kommission seit dem 20. Juli 2026 in Betrieb.
Die ESPR ist technologieneutral formuliert, ihre Anforderungen passen aber schlecht zur Funktionsweise öffentlicher Krypto-Tokens. Kapitel III der ESPR (Art. 9 bis 15) sieht einen Produktpass vor, der auf offenen, interoperablen Standards beruht, maschinenlesbar ist, dezentral von den Wirtschaftsakteuren bereitgestellt wird und den Zugang zu Informationen nach Nutzergruppen differenziert.
Während Endverbraucher über einen optischen Datenträger (etwa einen QR-Code nach ISO/IEC 18004 oder ein DataMatrix-Symbol am Gehäuse) öffentliche Basisdaten wie CO2-Fußabdruck, Reparierbarkeitsindex und Ersatzteilkataloge einsehen dürfen, müssen sensible Rezepturen, exakte Kobalt- und Lithium-Quoten sowie Demontageanleitungen exklusiv für autorisierte Verwertungsbetriebe und Marktüberwachungsbehörden freigeschaltet werden.
Parallel dazu gilt seit dem 12. September 2025 der europäische Data Act (Verordnung EU 2023/2854): Hersteller vernetzter Produkte müssen Nutzern den Zugang zu den bei der Nutzung erzeugten Daten ermöglichen (Art. 3 bis 5); Geschäftsgeheimnisse sind dabei nur unter vereinbarten Schutzmaßnahmen offenzulegen.
Die industrielle Referenzarchitektur: Verwaltungsschale (AAS), Catena-X und W3C Credentials
Wie sieht vor diesem Hintergrund eine belastbare Enterprise-Architektur aus, die jedes physische Bauteil eindeutig identifiziert, Zertifikate kryptografisch fälschungssicher macht und dennoch volle Datensouveränität wahrt? Die Antwort der europäischen Industrie ruht auf drei technisch ausgereiften Säulen: der Asset Administration Shell (AAS), föderierten Datenräumen mit Eclipse Dataspace Components (EDC) und dem W3C-Standard für Verifiable Credentials.
Asset Administration Shell (IEC 63278) als standardisierter Digitaler Zwilling
Anstelle eines unstrukturierten JSON-Metadaten-Links in einem Smart Contract bildet die Verwaltungsschale (Asset Administration Shell, international normiert als IEC 63278) das semantische Rückgrat des industriellen Digitalen Produktpasses. Jedes gefertigte Erzeugnis oder jede Chargeneinheit erhält eine weltweit eindeutige Identifikations-URI nach DIN SPEC 91406 bzw. IEC 61406.
Innerhalb der AAS werden sämtliche Produktinformationen in streng typisierten Teilmodellen (Submodels) abgelegt, die von der Industrial Digital Twin Association (IDTA) standardisiert wurden. Dazu zählen das Digital Nameplate (digitales Typenschild), der Product Carbon Footprint (PCF), die hierarchische Stückliste (Bill of Materials) sowie technische Sicherheitsdatenblätter.
Da jedes Datenfeld innerhalb eines solchen Teilmodells über eine eindeutige semantische Kennung (Semantic ID nach ECLASS oder IEC CDD) verfügt, können ERP-, PLM- und Manufacturing-Execution-Systeme (MES) unterschiedlicher Hersteller die Produktpassdaten ohne manuelle Konvertierung direkt über standardisierte REST/OpenAPI-Schnittstellen verarbeiten.
„Industrielle Nachweisführung benötigt keine spekulativen Krypto-Tokens und keine volatilen Gas-Gebühren: Die Kombination aus IEC-63278-Verwaltungsschale, W3C Verifiable Credentials und Hardware-Sicherheitsmodulen liefert mathematische Prüfbarkeit bei voller Datensouveränität.“
Für den unternehmensübergreifenden Austausch dieser Teilmodelle entlang komplexer Lieferketten hat die europäische Automobil- und Fertigungsindustrie mit Catena-X und dem Open-Source-Referenzprojekt Eclipse Tractus-X den operativen Maßstab gesetzt. Statt Daten in eine zentrale Cloud oder auf eine öffentliche Blockchain zu kopieren, verbleiben die Produktpässe in der Hoheit des jeweiligen Herstellers.
Der Datenzugriff erfolgt erst im Bedarfsfall Punkt-zu-Punkt über den Eclipse Dataspace Connector (EDC). Dabei handeln die beteiligten Konnektoren vollautomatisch digitale Nutzungsrichtlinien (Usage Control Policies auf Basis von ODRL) aus, sodass ein Zulieferer exakt festlegen kann, welcher Abnehmer welches Teilmodell für welchen Prüf- oder Recyclingzweck einsehen darf. Wie solche Architekturen konsequent abgesichert werden, erläutert der Leitfaden zur Datensouveränität und Verschlüsselung in der Praxis.
W3C DIDs, Verifiable Credentials und JSON Web Signatures (RFC 7515)
Damit ein Abnehmer, ein Zollbeamter oder eine Prüfbehörde die Echtheit eines Digitalen Produktpasses ohne Rückfrage beim Ursprungssystem mathematisch verifizieren kann, kommen Decentralized Identifiers (W3C DID v1.0) und Verifiable Credentials (W3C VC Data Model) zum Einsatz. Für den Enterprise-Einsatz hat sich dabei insbesondere die Methode `did:web` bewährt.
Bei `did:web` wird das öffentliche Schlüsselverzeichnis (DID Document) des Herstellers direkt unter seiner eigenen, per TLS und DNSSEC abgesicherten Unternehmensdomain bereitgestellt. Es ist keinerlei externe Blockchain erforderlich, um den öffentlichen Prüfschlüssel eines Maschinenbauers oder Batterieherstellers zweifelsfrei aufzulösen.
Wird ein Bauteil im Werk endgeprüft, signiert das Herstellersystem das entsprechende AAS-Teilmodell als Verifiable Credential mittels JSON Web Signature (JWS nach IETF RFC 7515) unter Verwendung elliptischer Kurven (ECDSA P-256 oder Ed25519). Der private Signaturschlüssel verlässt dabei niemals das nach FIPS 140-3 zertifizierte Hardware Security Module (HSM) im eigenen Rechenzentrum.
Über standardisierte Statuslisten (W3C Bitstring Status List) lassen sich ausgestellte Produktpässe oder Lieferantenzertifikate bei Rückrufaktionen oder Qualitätsverstößen jederzeit in Echtzeit widerrufen, ohne dass sensible Daten gelöscht oder teure Smart-Contract-Transaktionen ausgeführt werden müssen. Die Einbettung dieser Identitätsprüfung in das zentrale Berechtigungswesen beschreibt der Beitrag zu Enterprise-IAM und Zero-Trust-Identitätsarchitekturen.
Architektur-Matrix: Public NFTs vs. Proprietäre SaaS-Clouds vs. AAS/Catena-X-Stack
Für die Architekturentscheidung im IT-Lenkungsausschuss gilt es, drei grundsätzliche Lösungswege gegeneinander abzuwägen: öffentliche Token-Netzwerke (ERC-721/1155), geschlossene SaaS-Portale kommerzieller Rückverfolgbarkeits-Anbieter und den offenen Industriestandard aus IEC-63278-Verwaltungsschale, W3C Verifiable Credentials und PostgreSQL-Datenhaltung.
Die nachfolgende Entscheidungsmatrix bewertet die drei Architekturparadigmen anhand der fünf entscheidenden technischen, regulatorischen und kaufmännischen Dimensionen für den produktiven Großserieneinsatz:
| Architektur- & Prüfkriterium | Public Blockchain NFTs (ERC-721 / ERC-1155) | Souveräner DPP-Stack (AAS IEC 63278 + W3C VC) | CIO-Bewertung |
|---|---|---|---|
| 1. ESPR- & Batteriepass-Konformität | Erfüllt ESPR-Anforderungen allein nicht: Keine semantischen Teilmodelle, keine granulare rollenbasierte Sichtbarkeit für Behörden und Recycler. | Ausgerichtet auf EU 2024/1781 und Batterieverordnung: Standardisierte IDTA-Submodels und feingranulare Zugriffssteuerung via EDC. |
ESPR-tauglichNormkonform nach IEC 63278
|
| 2. Langzeit-Persistenz & Datenintegrität | Hohes Risiko von Link-Rot (404-Fehler), da nur externe Token-URIs oder ungepinnte IPFS-Hashes auf der Kette liegen. | Revisionssichere JSONB-Speicherung in Enterprise-PostgreSQL kombiniert mit kryptografischen JWS-Signaturen (RFC 7515). |
Langzeit-PersistenzKein externer URI-Verfall
|
| 3. Geheimnisschutz & DSGVO (Art. 17) | Öffentliche Transaktionshistorie erlaubt Rückschlüsse auf Produktionsmengen; Unveränderbarkeit kollidiert mit DSGVO-Löschpflichten. | Punkt-zu-Punkt-Datenaustausch ohne globale Replikation; volle Lösch- und Berichtigungsmöglichkeit bei kryptografischem Audit-Log. |
Volle GeheimhaltungDSGVO- & Know-how-sicher
|
| 4. Widerrufbarkeit & Governance | Keine Stornierung fehlerhafter Einträge möglich; kompromittierte Private Keys führen zum Totalverlust der Kontrolle. | Sofortiger Zertifikatswiderruf über W3C Bitstring Status Lists; Schlüsselkapselung in FIPS-140-3-HSMs mit Vier-Augen-Quorum. |
Echtzeit-RevocationHSM-gestützte Governance
|
| 5. Transaktionskosten bei Großserie | Unkalkulierbare Gas Fees und Krypto-Treasury-Aufwand in der Finanzbuchhaltung; untauglich für Millionen-Stückzahlen. | Null Transaktionsgebühren pro Bauteil; Signaturerzeugung erfolgt lokal im Millisekundenbereich zu reinen Infrastruktur-Grenzkosten. |
Deutlicher TCO-VorteilNull Gas-Gebühren
|
Der direkte Architekturvergleich zeigt deutlich, warum große Industriekonsortien wie Catena-X auf Verwaltungsschale und Datenräume statt auf öffentliche NFT-Standards setzen. Selbst sogenannte Layer-2-Rollups lösen weder das Grundproblem fehlender semantischer Datenmodelle noch die regulatorische Hürde, dass Industrieunternehmen in ihrer Bilanz keine volatilen Krypto-Bestände zur Begleichung von Netzwerkgebühren vorhalten wollen.
Ebenso kritisch sind jedoch geschlossene Proprietär-Plattformen einzelner Softwareanbieter zu bewerten, die den Digitalen Produktpass als Blackbox-SaaS mit hohen Gebühren pro aktivem Datensatz (Pay-per-Passport) vermarkten. Wer Millionen langlebiger Erzeugnisse in eine proprietäre Cloud-Datenbank einspeist, begibt sich in eine Abhängigkeit, die über Jahrzehnte hinweg zu unkalkulierbaren Lizenzkostensteigerungen führt.
Vollkostenbetrachtung: Produktpässe im TCO-Vergleich
Zur Einordnung dient ein typisches Szenario: ein mittelständischer europäischer Komponenten- oder Maschinenhersteller, der jährlich große Stückzahlen fertigt, die jeweils einen eigenen Digitalen Produktpass mit mehreren Lebenszyklus-Updates erhalten.
In Szenario A (Public-Blockchain- bzw. Web3-Middleware-Plattform) fallen für die zahlreichen On-Chain-Transaktionen (Minting plus Updates) sowie für kommerzielle IPFS-Pinning-Dienste, Smart-Contract-Audits und Web3-Gateway-Lizenzen Kosten pro Vorgang an. Über fünf Jahre summieren sich diese laufenden Kosten nebst Krypto-Compliance-Aufwand erheblich.
In Szenario B (Proprietäre SaaS-DPP-Plattform mit Stücklizenz) berechnen kommerzielle Anbieter typischerweise eine jährliche Hosting- und Lizenzgebühr pro aktiv verwaltetem Produktpass im Bestand. Da der kumulierte Bestand Jahr für Jahr wächst, steigen Lizenz- und API-Abrufgebühren über die Laufzeit kontinuierlich.
In Szenario C (Souveräner Enterprise-Stack mit Eclipse BaSyx/FA³ST, PostgreSQL-HA-Cluster, SoftHSM/Hardware-HSM und W3C-JWS-Signaturdienst) fallen einmalige Engineering- und ERP-Integrationskosten im ersten Jahr an. Hinzu kommen der laufende Betrieb der redundanten Linux-Container- und PostgreSQL-Infrastruktur inklusive HSM-Wartung sowie qualifiziertes Betriebspersonal.
Über fünf Jahre liegen die Vollkosten dieser Architektur in der Regel deutlich unter denen des Web3-Ansatzes und häufig auch unter denen des SaaS-Stücklizenzmodells; wie groß der Abstand ausfällt, hängt vor allem von Stückzahlen und Integrationsaufwand ab. Zugleich verbleiben Produkt- und Konstruktionsdaten im eigenen Haus.
Die Make-or-Buy Sourcing-Weiche und Compliance unter NIS-2 und EU Data Act
Abhängig von der Fertigungstiefe, der Anzahl jährlicher Produktvarianten und der Einbindung in regulierte Lieferketten wie die Automobil- oder Luftfahrtindustrie empfiehlt sich für IT-Entscheider eine dreistufige Sourcing-Strategie für den Aufbau der Produktpass-Infrastruktur.
Erstens (Eigenbetrieb): Großserienfertiger und Maschinenbauer mit eigener Integrationsplattform betreiben den AAS-Server (beispielsweise auf Basis der Open-Source-Referenzimplementierungen Eclipse BaSyx oder FA³ST Service), das hochverfügbare PostgreSQL-Backend und den JWS-Signaturdienst in eigener Regie. Die Anbindung an SAP S/4HANA oder Siemens Teamcenter erfolgt über interne Event-Pipelines ohne externe Abhängigkeiten.
Zweitens (Co-Managed): Zulieferer der Automobil- und Prozessindustrie, die aktiv am Catena-X- oder Manufacturing-X-Ökosystem teilnehmen, nutzen zertifizierte Operating-Partner für das Hosting des Eclipse Dataspace Connectors (EDC) und die Anbindung an den zentralen Discovery-Service, während die eigentlichen Produktpass-Teilmodelle und HSM-Schlüssel im unternehmenseigenen Rechenzentrum verbleiben.
Drittens (Managed Service): Kleinere Mittelständler mit begrenzten DevOps-Ressourcen beziehen eine schlüsselfertig gehostete AAS-Umgebung über europäische Systemhäuser auf Basis offener Standards. Entscheidend im Pflichtenheft ist hierbei die vertragliche Klausel, dass sämtliche Teilmodelle jederzeit verlustfrei im standardisierten AASX-Paketformat (IEC 63278) samt den eigenen `did:web`-Domains exportiert werden können.
Aus Sicht der Unternehmenssicherheit unterstützt dieser offene Architekturansatz zugleich die verschärften Anforderungen der NIS-2-Richtlinie an die Sicherheit der Lieferkette sowie den BSI IT-Grundschutz-Baustein CON.1 (Kryptokonzept). Welche persönlichen Haftungsrisiken für die Geschäftsführung entstehen, wenn Sicherheits- und Nachweissysteme unzureichend kontrolliert werden, analysiert der Beitrag zur NIS-2-Vorstandshaftung und den Risiken proprietärer Cloud-Abhängigkeiten.
Der 4-Phasen-Umsetzungsfahrplan: Von der Web3-Altlast zum ESPR-konformen Produktpass
Um verbleibende Web3-Altlasten kontrolliert abzuwickeln und parallel die gesetzlichen Fristen der ESPR und der EU-Batterieverordnung sicher einzuhalten, bietet sich ein vierstufiges Vorgehen über rund zwölf Monate an.
Phase 1 (Monat 1 bis 2): Abwicklung von Web3-Altlasten und Datenfeld-Mapping nach ESPR
Im ersten Schritt inventarisiert die IT-Leitung sämtliche noch aktiven Token-Pilotprojekte, zieht administrative Schlüssel von externen Agenturen ein und überführt bestehende Smart Contracts in einen eingefrorenen Endzustand. Parallel gleichen Produktmanagement, Compliance und IT-Architektur die Pflichtattribute der ESPR bzw. der Batterieverordnung mit den vorhandenen Stammdaten in den führenden ERP-, PLM- und MES-Systemen ab.
Phase 2 (Monat 3 bis 5): Aufbau der AAS-Teilmodelle (IEC 63278) und `did:web`-PKI
Das Architekturteam übersetzt die identifizierten Produktattribute in standardisierte IDTA-Teilmodelle (insbesondere Digital Nameplate v2.0, Technical Data und Product Carbon Footprint). Gleichzeitig wird die kryptografische Identität des Unternehmens über ein DNSSEC-gesichertes `did:web`-Dokument unter der eigenen Hauptdomain aufgesetzt und das Hardware-Sicherheitsmodul (HSM) für die Erstellung von JWS-Signaturen nach RFC 7515 eingebunden.
Phase 3 (Monat 6 bis 8): ERP/PLM-Kopplung und Pilotierung der QR-Code-Auflösung
Über eine ereignisgesteuerte Schnittstelle wird der AAS-Repository-Server (Eclipse BaSyx oder FA³ST auf PostgreSQL-Basis) an den Fertigungsabschluss im ERP/MES gekoppelt. Für eine erste Produktlinie werden Seriennummern als IEC-61406-Identifikationslinks auf dem Typenschild aufgebracht, die öffentliche Basisdaten sofort im Browser rendern und geschützte Teilmodelle erst nach Authentifizierung via Verifiable Presentation freigeben.
Phase 4 (Monat 9 bis 12): Anbindung an Catena-X / EDC und produktiver Serien-Rollout
In der finalen Ausbaustufe wird die Produktpass-Plattform über den Eclipse Dataspace Connector (EDC) an übergeordnete Industriedatenräume (wie Catena-X oder Manufacturing-X) angebunden; die eindeutigen Produktkennungen werden im DPP-Register der Kommission nach Art. 13 ESPR registriert (per Oberfläche oder API). Automatisierte Lasttests verifizieren die Signatur- und Abrufperformance für das gesamte jährliche Produktionsvolumen, bevor die Lösung für alle Werkstandorte produktiv geschaltet wird.
Fünf Kontrollfragen für Vorstand und IT-Leitung zum Digitalen Produktpass
1. Existieren im Unternehmen noch unkontrollierte Smart Contracts oder Wallets aus früheren Web3-Piloten?
Lassen Sie durch die Revision und Informationssicherheit prüfen, ob noch externe Marketingagenturen über private Schlüssel oder Domain-Zugänge verfügen, die im Namen Ihrer Marke Token-Metadaten ausliefern. Schließen Sie diese Haftungs- und Reputationsrisiken durch ein formales technisches Offboarding, bevor verwaiste Links zu rechtlichen Ansprüchen führen.
2. Welche Produktlinien fallen bis 2027/2028 zuerst unter die delegierten Rechtsakte der ESPR und der Batterieverordnung?
Klären Sie gemeinsam mit der Rechtsabteilung und dem Qualitätsmanagement die exakte zeitliche Staffelung für Ihr Portfolio. Während bestimmte Batterien ab Februar 2027 und nach dem indikativen Zeitplan der Kommission Eisen und Stahl, Textilien, Aluminium und Reifen zu den ersten Produktgruppen gehören, entscheidet die frühzeitige Bereinigung der Stücklisten- und CO2-Stammdaten im ERP-System über die fristgerechte Umsetzung.
3. Ist die gewählte Identifikations-URI auf den Bauteilen dauerhaft unter Ihrer eigenen Domain-Hoheit?
Stellen Sie zwingend sicher, dass die auf Produkten eingeprägten QR- oder DataMatrix-Codes nach IEC 61406 auf eine Subdomain Ihres eigenen Unternehmens zeigen und nicht auf die Webadresse eines externen SaaS-Dienstleisters. Nur wer den DNS-Eintrag selbst kontrolliert, kann das dahinterliegende Backend-System in zehn Jahren wechseln, ohne Millionen physischer Typenschilder im Feld unbrauchbar zu machen.
4. Wie werden vertrauliche Stücklisten und Rezepturen technisch von öffentlichen Verbraucherdaten getrennt?
Prüfen Sie in der Zielarchitektur, dass öffentliche und vertrauliche Produktpass-Attribute in strikt getrennten AAS-Teilmodellen verwaltet werden. Der Zugriff auf demontage- oder prüfrelevante B2B-Daten darf ausschließlich über kryptografisch authentifizierte API-Aufrufe (mTLS, OAuth2/OIDC oder W3C Verifiable Presentations) mit lückenlosem Zugriffsprotokoll erfolgen.
5. Verhindert Ihr Lizenz- und Architekturmodell steigende Stückkosten bei wachsendem Produktionsvolumen?
Vermeiden Sie im Einkauf jegliche Verträge, die laufende Gebühren pro ausgestelltem Produktpass, pro API-Abruf oder in Form von Blockchain-Transaktionsgebühren vorsehen. Durch den Einsatz offener Standards wie IEC 63278, PostgreSQL und RFC-7515-Signaturen bleiben Ihre Grenzkosten für jeden weiteren Produktpass nahe null.
Vom spekulativen Krypto-Token zur souveränen Industrie-Verifikation
Der Rückblick auf die gescheiterte Corporate-NFT-Welle liefert für Technologieentscheider eine wertvolle Lektion in architektonischer Disziplin. Öffentliche Blockchains und spekulative Token-Standards wurden konstruiert, um digitale Knappheit in anonymen Finanznetzwerken zu simulieren, nicht jedoch, um dreißigjährige Nachweispflichten, Geheimnisschutz und gerichtsfeste Korrekturprozesse in der realen Industrie abzubilden.
Mit der europäischen Ökodesign-Verordnung (ESPR 2024/1781) und der EU-Batterieverordnung rückt nun die ernsthafte Ingenieurskunst an die Stelle des Hypes. Unternehmen, die ihren Digitalen Produktpass konsequent auf die Verwaltungsschale nach IEC 63278, föderierte Datenräume nach Catena-X-Vorbild und kryptografische W3C-Standards stützen, schaffen gute Voraussetzungen für die Erfüllung der gesetzlichen Vorgaben ohne Krypto-Ballast, können ihre Fünfjahreskosten deutlich senken und behalten die Hoheit über ihre Produktdaten.
Häufig gestellte Fragen (FAQ) zu Digitalem Produktpass, ESPR und NFTs
Schreibt die EU-Ökodesign-Verordnung (ESPR 2024/1781) eine Blockchain für den Digitalen Produktpass vor?
Nein, im Gegenteil. Die ESPR (EU 2024/1781) ist strikt technologieneutral formuliert und fordert in Kapitel III (Art. 9 bis 15) offene, interoperable Standards, Maschinenlesbarkeit sowie eine differenzierte Zugriffskontrolle. Öffentliche Blockchains sind aufgrund fehlender Löschbarkeit, unzureichenden Geheimnisschutzes und volatiler Transaktionsgebühren für die Umsetzung nicht erforderlich und in der Regel ungeeignet.
Warum sind öffentliche ERC-721- oder ERC-1155-Tokens für industrielle Produktzertifikate unbrauchbar?
Öffentliche NFTs speichern lediglich einen kurzen Verweis (Token-URI) auf externe Server, was bei Änderungen der Speicherinfrastruktur zu dauerhaften HTTP-404-Fehlern führt. Zudem lassen sich fehlerhafte Zertifikate auf einer Public Chain nicht administrativ korrigieren, und jede Statusänderung verursacht schwer kalkulierbare Gas-Gebühren.
Wie lassen sich Produktpässe ohne Blockchain kryptografisch fälschungssicher ausstellen?
Durch den Einsatz von W3C Decentralized Identifiers (insbesondere `did:web`) in Verbindung mit W3C Verifiable Credentials und digitalen Signaturen nach IETF RFC 7515 (JSON Web Signature). Das Unternehmen signiert die Teilmodelle der Verwaltungsschale mit seinem in einem Hardware-Sicherheitsmodul (HSM) geschützten Schlüssel, sodass jeder Empfänger die Echtheit offline oder per HTTPS-Abfrage in Millisekunden prüfen kann.
Welche Rolle spielt die Verwaltungsschale (Asset Administration Shell, IEC 63278) beim Digitalen Produktpass?
Die Asset Administration Shell (AAS) ist der international normierte Standard für den industriellen Digitalen Zwilling. Sie strukturiert sämtliche Daten des Produktpasses in standardisierte Teilmodelle (wie Digitales Typenschild, CO2-Fußabdruck oder Stückliste) mit eindeutigen semantischen Kennungen, sodass IT-Systeme verschiedener Hersteller die Daten ohne Integrationsbrüche austauschen können.
Wie sollten Unternehmen mit noch bestehenden Smart Contracts aus früheren Web3-Projekten verfahren?
Empfehlenswert ist ein kontrolliertes Offboarding: Entziehen Sie externen Agenturen sämtliche Zugriffsrechte auf Wallets und Domains, sichern Sie eventuell noch benötigte Mediendateien auf eigener Infrastruktur und versetzen Sie den Smart Contract über die Pause-Funktion (sofern vorhanden) in einen inaktiven Zustand, um künftige Sicherheits- und Haftungsrisiken auszuschließen.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Europäische Union (Amtsblatt EUR-Lex) | Verordnung (EU) 2024/1781 (ESPR Ökodesign), Juni 2024 ↗ | Rechtsgrundlage für den Digitalen Produktpass (Kapitel III, Art. 9 bis 15; DPP-Register nach Art. 13), offene Interoperabilitätsstandards und differenzierte Zugriffsrechte. |
| Europäische Union (Amtsblatt EUR-Lex) | Verordnung (EU) 2023/2854 (EU Data Act), Dezember 2023 ↗ | Vorgaben für den souveränen B2B-Datenaustausch vernetzter Industrieprodukte unter Wahrung von Geschäftsgeheimnissen und technischer Interoperabilität. |
| Europäische Union (Amtsblatt EUR-Lex) | Verordnung (EU) 2023/1542 (EU-Batterieverordnung), Juli 2023 ↗ | Batteriepass nach Art. 77 ab 18. Februar 2027 für Batterien für leichte Verkehrsmittel, Industriebatterien über 2 kWh und Elektrofahrzeugbatterien. |
| Europäische Kommission | Europäische Kommission: Arbeitsplan für Ökodesign und Energieverbrauchskennzeichnung 2025–2030, COM(2025) 187, April 2025 ↗ | Prioritäre Produktgruppen für die delegierten Rechtsakte der ESPR, darunter Eisen und Stahl, Aluminium, Textilien, Möbel, Reifen und Matratzen. |
| Europäische Kommission (GD GROW) | Europäische Kommission: The Digital Product Passport Registry is now live, Juli 2026 ↗ | Inbetriebnahme des DPP-Registers nach Art. 13 ESPR; Registrierung eindeutiger Produktkennungen per Oberfläche oder API, Produktdaten bleiben dezentral. |
| Internet Engineering Task Force (IETF) | IETF RFC 7515: JSON Web Signature (JWS) ↗ | Kryptografischer Basisstandard für manipulationssichere digitale Signaturen von W3C Verifiable Credentials und AAS-Teilmodellen ohne Blockchain-Overhead. |
| PostgreSQL Global Development Group | PostgreSQL Enterprise Documentation ↗ | Referenz für die hochverfügbare, revisionssichere Speicherung strukturierter JSONB-Verwaltungsschalen (IEC 63278) bei Millionen-Stückzahlen im Eigenbetrieb. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI: IT-Grundschutz-Kompendium, Baustein CON.1 Kryptokonzept, Edition 2023, Februar 2023 ↗ | Sicherheitsanforderungen an das Schlüsselmanagement, Hardware-Sicherheitsmodule (HSM) und kryptografische Lösch- und Sperrkonzepte. |
Korrigiert am 08.11.2026: Fristen zu Batteriepass (Art. 77 VO (EU) 2023/1542), delegierten Rechtsakten und DPP-Register (Art. 13 ESPR) präzisiert, Artikelangaben zur ESPR und zum Data Act korrigiert, Quellen ergänzt.
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.
**Verweise auf Gesetzestexte, Paragrafen (u. a. DSGVO, NIS-2, EU AI Act, DORA, GoBD, BetrVG) und Compliance-Normen dienen ausschließlich der unverbindlichen technischen Fachinformation für IT-Entscheider. Sie stellen keine Rechtsberatung nach dem Rechtsdienstleistungsgesetz (RDG) dar; für eine rechtsverbindliche Beurteilung Ihrer spezifischen Unternehmensorganisation konsultieren Sie bitte Ihren Rechtsbeistand oder Datenschutzbeauftragten.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Zero Trust im Mittelstand: Wenn die Identität den Burggraben ersetzt
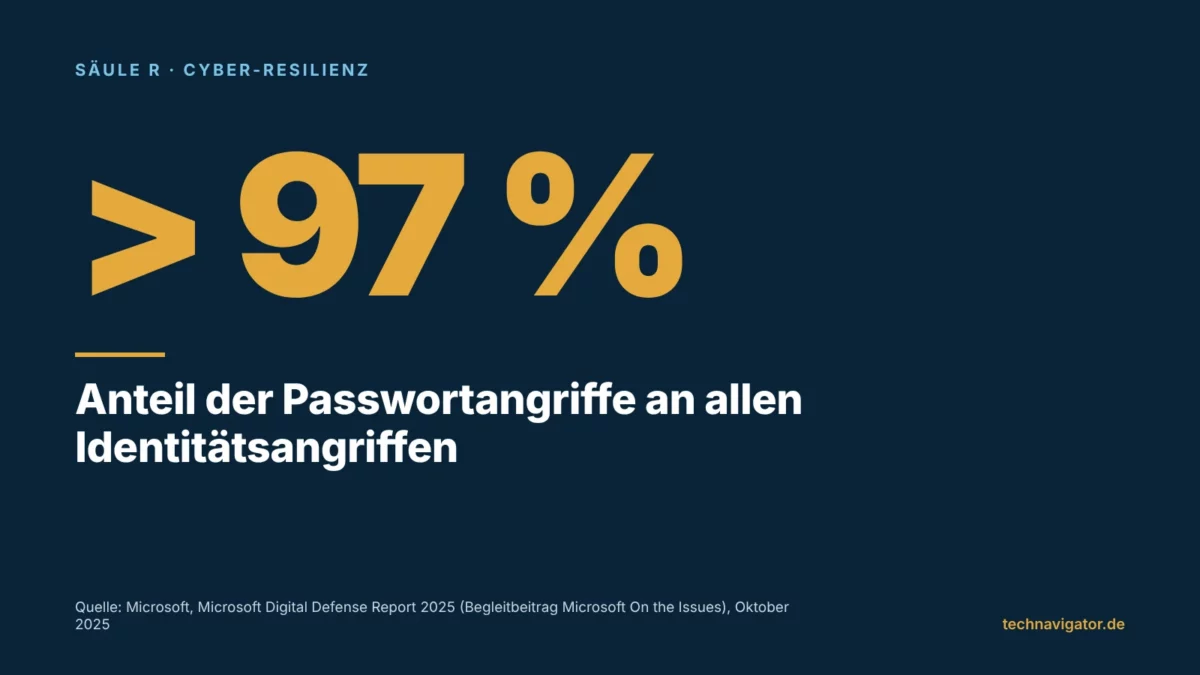
Firewall und VPN schützen eine Grenze, die es in den meisten Unternehmen nicht mehr gibt. Zero Trust verlagert den Schutz auf Identität, Gerät und Anwendung – und lässt sich im Mittelstand in realistischen Etappen bis 2028 umsetzen.
Cybersicherheit als Führungsaufgabe: Was sich für die Geschäftsleitung bis 2028 verschiebt
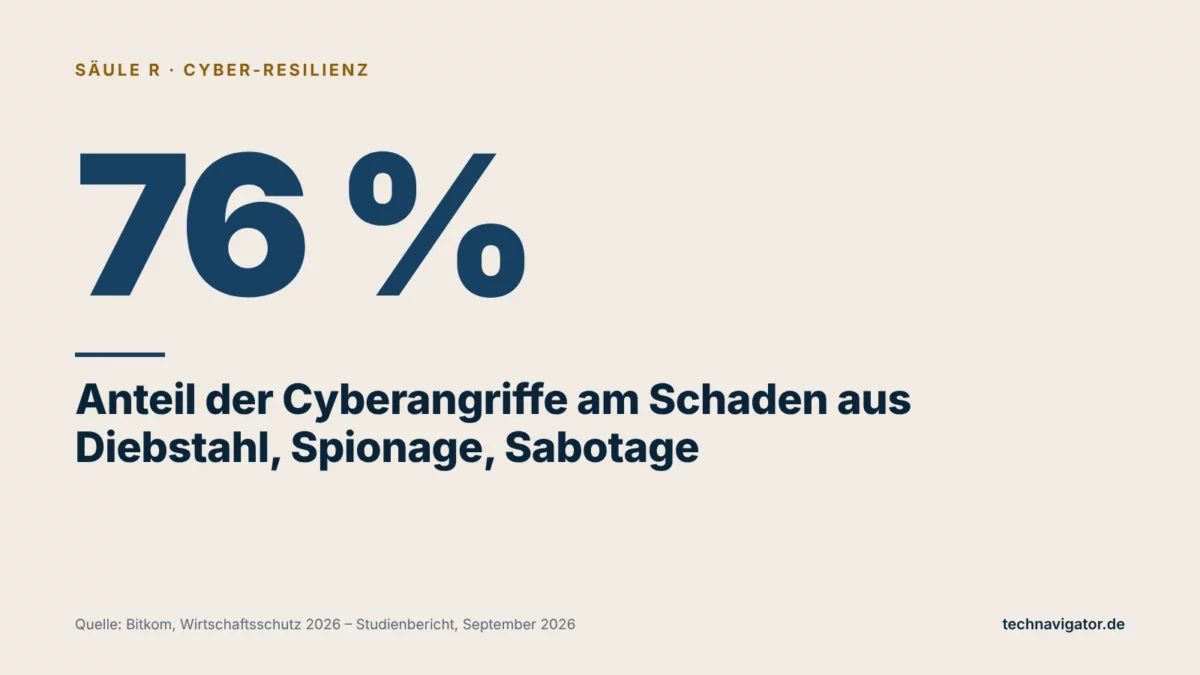
Cyberangriffe verursachen inzwischen drei Viertel des Schadens aus Diebstahl, Spionage und Sabotage in der deutschen Wirtschaft. Bis 2028 wird Cybersicherheit damit endgültig zur Führungsaufgabe: mit eigener Urteilsfähigkeit, belastbaren Nachweisen und geprobter Krisenführung.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.