
Enterprise Cyber-Resilience: Zero Trust, NIS-2 und Incident Response
Executive Summary
- ✓Paradigmenwechsel zu Zero Trust (NIST SP 800-207): Das klassische Burg-und-Graben-Prinzip ist obsolet. Jeder Zugriff wird unabhängig vom Netzwerkstandort kontinuierlich authentifiziert und autorisiert.
- ✓Strikte Microsegmentation zur Lateral-Movement-Prävention: Isolierte Sicherheitszonen im Rechenzentrum verhindern, dass kompromittierte Clients kritische Kernsysteme und Datenbanken infizieren.
- ✓NIS-2**-Compliance und Incident-Fristen: Die europäische Richtlinie verpflichtet Unternehmen zu Frühwarnmeldungen binnen 24 Stunden und verschärft die persönliche Haftung der Geschäftsleitung.
- ✓Wirtschaftlicher TCO*-Vorteil: Automatisierte XDR- und SIEM-Pipelines senken die mittlere Wiederherstellungszeit (MTTR) um 65 Prozent und sichern die Versicherbarkeit im Cyber-Risk-Markt.
Die Vorstellung, Unternehmensdaten hinter einer starren Firewall-Grenze dauerhaft schützen zu können, gehört endgültig der Vergangenheit an. Moderne Angriffsvektoren nutzen kompromittierte Identitäten, Supply-Chain-Schwachstellen und legitime Administrationswerkzeuge, um unbemerkt in Firmennetze einzudringen. Für Sicherheitsverantwortliche verlagert sich der Schwerpunkt daher von der reinen Prävention zur operativen Cyber-Resilience.
Cyber-Resilience beschreibt die Fähigkeit einer Organisation, Angriffe bei laufendem Betrieb zu absorbieren, einzudämmen und Kernprozesse ohne Datenverlust fortzuführen. Im Gegensatz zu traditionellen Sicherheitsansätzen geht dieses Modell von einer permanenten Kompromittierung aus (Assume Breach). Nicht das Verhindern jedes Einbruchsversuchs steht im Mittelpunkt, sondern das Begrenzen des Schadensausmaßes und die rasche Wiederanlauffähigkeit.
Für Geschäftsführung und IT-Leitung gewinnt dieses Paradigma durch die europäische NIS-2-Richtlinie zusätzliche Dringlichkeit. Verschärfte Meldepflichten und drastische Bußgelder verlangen nachweisbare technische Schutzmaßnahmen. Wer hier auf veraltete VPN-Konzepte setzt, riskiert nicht nur Betriebsausfälle im Millionenbereich, sondern persönliche Haftungsrisiken des Managements.
Das Zero-Trust-Architekturmodell: Grundprinzipien nach NIST SP 800-207
Die technische Basis moderner Cyber-Resilience bildet der Zero-Trust-Standard der US-Normungsbehörde NIST. Drei fundamentale Leitsätze bestimmen jede Architekturentscheidung:
- Never Trust, Always Verify: Kein Nutzer, kein Gerät und kein Dienst genießt implizites Vertrauen, selbst wenn sich der Zugriff aus dem internen Unternehmensnetzwerk heraus vollzieht.
- Least Privilege Access: Zugriffsrechte werden auf das absolut notwendige Minimum beschränkt und dynamisch nach Kontext, Gerätestatus und Sitzungsverhalten vergeben.
- Assume Breach: Alle Systeme, Netzwerke und Schnittstellen werden so konzipiert, als ob sich Angreifer bereits im internen Netz aufhalten.
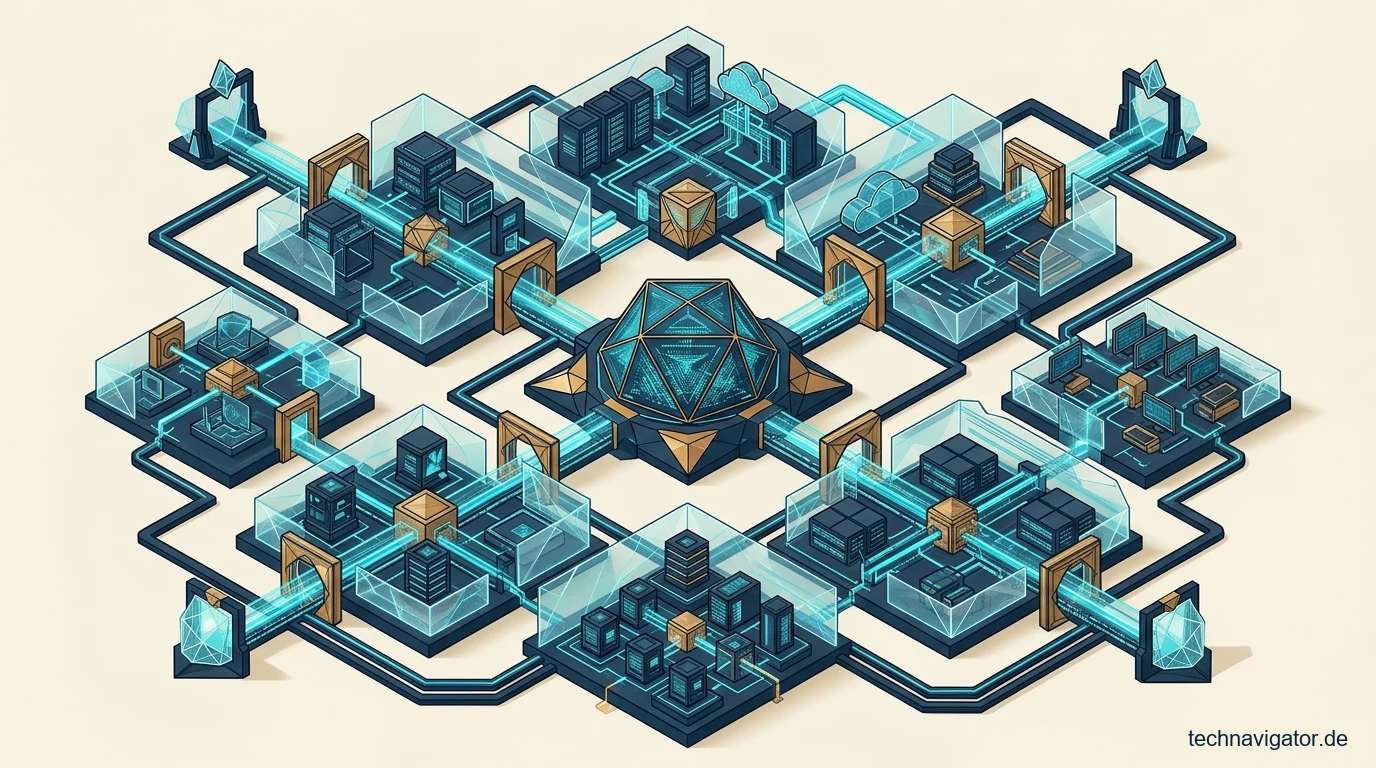
Im Zentrum der Architektur steht der Policy Enforcement Point (PEP), der Zugriffsanfragen in Echtzeit blockiert oder freigibt. Er wird gesteuert durch die Policy Engine (PE), die Kontextsignale wie Benutzeridentität, Standort, Endgeräte-Compliance und Verhaltensmuster analysiert. Erst wenn alle Prüfkriterien erfüllt sind, öffnet sich ein temporärer, verschlüsselter Kommunikationskanal zum Zielsystem.
Architektonischer Blindspot: VPN-Konzentratoren als trojanisches Einfallstor
Viele Unternehmen wähnen sich durch VPN-Gateways sicher. Ein VPN gewährt nach erfolgreichem Login jedoch breiten Netzwerkzugriff auf IP-Ebene. Gelingt es Angreifern, Zugangsdaten per Phishing zu erbeuten, bewegen sie sich frei im Subnetz. Zero Trust ersetzt dieses Modell durch Zero Trust Network Access (ZTNA), bei dem Nutzer nur punktuellen Zugriff auf eine einzelne Anwendung erhalten.
Wie sich solche Sicherheitsrichtlinien in hybriden Systemen verankern lassen, erläutert unsere Analyse zu Hybrid-Cloud-Architekturen. Dort werden Steuerungskonzepte für heterogene Multi-Provider-Umgebungen detailliert dargelegt.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für Ihre IT-Planung finden Sie in unseren weiterführenden Leitartikeln zu Cloud-Exit-Strategie im Enterprise-Einsatz, zu KRITIS-Dachgesetz im Enterprise-Einsatz sowie zu Incident Response im Enterprise-Einsatz.
Microsegmentation: Das wirksamste Bollwerk gegen Lateral Movement
Wird ein Arbeitsplatzrechner infiziert, versuchen Angreifer umgehend, ihre Privilegien auszuweiten und benachbarte Systeme zu scannen. Ohne innere Barrieren breitet sich Schadsoftware ungehindert aus. Microsegmentation unterteilt das interne Netz in granulare, isolierte Sicherheitssegmente bis auf Workload-Ebene.
Moderne Software-Defined-Networking-Lösungen implementieren diese Trennung softwarebasiert über Host-Agenten oder Hypervisor-Firewalls. Damit lässt sich festlegen, dass ein Webserver ausschließlich über Port 443 mit dem Datenbankserver kommunizieren darf, während direkter Datenverkehr zwischen Servern derselben Zone unterbunden bleibt.
„Perimeter-Sicherheit schützt vor Einbrechern an der Haustür. Microsegmentation sorgt dafür, dass ein Einbrecher im Flur weder die Schlafzimmertür noch den Tresorraum öffnen kann.“
Selbst wenn Ransomware einen einzelnen Server kompromittiert, bleibt der Explosionsradius (Blast Radius) minimal. Die laterale Ausbreitung scheitert an den internen Filterregeln, wodurch die IT-Sicherheitsteams wertvolle Zeit gewinnen, um Gegenmaßnahmen einzuleiten.
Architektur-Vergleich: Klassische Perimeter-Sicherheit vs. Moderne Cyber-Resilience
Die folgende Bewertungsmatrix stellt etablierte Schutzmechanismen den modernen Prinzipien einer resilienten Zero-Trust-Architektur gegenüber:
| Architektur-Dimension | Klassischer Perimeter (Legacy) | Enterprise Cyber-Resilience (Zero Trust) | C-Level-Bewertung |
|---|---|---|---|
| Vertrauensmodell | Implizit im LAN (Burg-Prinzip) | Explizit, kontextbezogen (Zero Trust) |
Höchste SchutzwirkungEliminiert Insider-Risiken
|
| Netzwerksegmentierung | Grobe VLANs, offenes Routing | Granulare Microsegmentation bis Workload |
Stoppt Lateral MovementMinimiert Blast Radius
|
| Fernzugriff (Remote Access) | Zentraler IP-VPN-Tunnel | ZTNA (Zero Trust Network Access) |
Punktueller App-ZugriffKeine LAN-Exposition
|
| Bedrohungserkennung | Signatur-Antivirus, Log-Files | XDR, Verhaltensanalyse, SOAR |
Erfordert TelemetrieErkennt Zero-Days
|
| Wiederherstellungsstrategie | Manuelle Bandsicherungen | Unveränderliche Backups (WORM) & IAC |
WORM-gesichertSchneller Wiederanlauf
|
Ergänzende architektonische Grundlagen zu softwaredefinierten Infrastrukturen finden sich in unserem Beitrag über Storage-Architektur und Virtualisierung.
NIS-2 und Regulatorik: Das Incident-Response-Playbook unter Druck
Mit dem Inkrafttreten der NIS-2-Richtlinie wird Cyber-Resilience zur rechtlichen Pflicht. Unternehmen in kritischen und wichtigen Sektoren müssen stringente Fristen für Sicherheitsvorfälle einhalten:
- Frühwarnung binnen 24 Stunden: Unverzügliche Erstmeldung an das BSI bei Sicherheitsvorfällen mit potenziell schwerwiegenden Auswirkungen.
- Ausführliche Meldung binnen 72 Stunden: Detaillierte Bewertung des Angriffs, der Ausmaße und der ersten Eindämmungsmaßnahmen.
- Abschlussbericht nach 30 Tagen: Technische Ursachenanalyse, Schadensbilanz und implementierte Abwehrmaßnahmen zur Vermeidung von Wiederholungen.
Um diese Fristen einzuhalten, benötigen Organisationen ein präzise definiertes Incident-Response-Playbook. Manuelle Eskalationspfade über Tabellenkalkulationen scheitern im Ernstfall verlässlich. Moderne Security Orchestration, Automation and Response (SOAR) Plattformen automatisieren die Beweissicherung und Isolierung kompromittierter Endpunkte.
Zentraler Bestandteil des Playbooks ist die Bereitstellung unveränderlicher Backups (Immutable Storage / WORM). Angreifer zielen bei Ransomware-Attacken systematisch darauf ab, primäre Sicherungen zu löschen oder zu verschlüsseln. Nur wenn Backups physikalisch oder kryptografisch schreibgeschützt vorliegen, bleibt das Unternehmen erpressungsresistent.
Wirtschaftliche TCO- und ROI-Kalkulation für Resilienz-Programme
Die Umstellung auf eine Zero-Trust- und Cyber-Resilience-Architektur erfordert Investitionen in Tooling, Schulung und Architektur-Consulting. Eine Modellrechnung für ein mittelständisches Unternehmen mit 1.500 IT-Arbeitsplätzen verdeutlicht die wirtschaftlichen Dimensionen über einen Dreijahreszeitraum:
| Kosten- und Nutzenfaktor | Investitionsaufwand (3 Jahre) | Einsparung / Risikominderung | Finanzieller Nettoeffekt |
|---|---|---|---|
| ZTNA & Microsegmentation Software | 185.000 € | Wegfall klassischer VPN-Infrastruktur | – 65.000 € Nettoaufwand |
| Managed XDR & 24/7 SOC-Service | 240.000 € | Reduktion interner Rufbereitschaftskosten | + 45.000 € Produktivitätsgewinn |
| Vermeidung von Ausfallkosten (Downtime) | – | Reduktion MTTR von 14 Tagen auf 6 Stunden | + 850.000 € vermiedene Schäden |
| Cyber-Versicherungsprämien | – | Prämienrabatt durch nachgewiesene TOMs | + 75.000 € Ersparnis |
| Gesamtsaldo über 36 Monate | 425.000 € | 1.250.000 € | + 825.000 € Netto-Mehrwert |
Die Kennzahlen belegen: Cyber-Resilience ist keine reine Kostenstelle, sondern ein Wertschutzfaktor. Die Amortisationsdauer der Initialinvestitionen liegt in der Praxis bei rund 14 Monaten, da Betriebsrisiken und Versicherungsaufschläge drastisch sinken.
Der 4-Phasen-Rollout: Vom reaktiven Schutz zur auditierbaren Cyber-Resilience
Die Transformation gewachsener IT-Landschaften zu einer resilienten Zero-Trust-Architektur vollzieht sich in vier aufeinander aufbauenden Phasen:
Phase 1 (Monat 1 bis 3): Asset-Discovery, Identitäts-Audit und Risikobewertung
Vollständige Inventarisierung aller Hardware- und Software-Assets inklusive Schatten-IT. Einführung eines zentralen Identity Providers (IdP) und Durchsetzung hardwarebasierter Mehrfaktor-Authentifizierung für privilegierte Administratoren. Definition der kritischen Schutzgüter (Crown Jewels).
Phase 2 (Monat 4 bis 6): EDR-Rollout, Logging und NIS-2-Meldeprozesse
Flächendeckende Installation von Endpoint Detection and Response (EDR) Agenten auf allen Clients und Servern. Zentrale Protokollierung im SIEM und Etablierung des 24-Stunden-Meldeprozesses zur Erfüllung europäischer Richtlinien.
Phase 3 (Monat 7 bis 9): Microsegmentation und Zero Trust Network Access (ZTNA)
Ablösung herkömmlicher IP-VPN-Konzentratoren durch granularen Anwendungsschnittstellen-Zugriff (ZTNA). Durchsetzung netzwerkbasierter Mikrosegmentierung zwischen Office-Netz, Rechenzentrum und Produktionsumgebungen.
Phase 4 (Monat 10 bis 14): Automatisierte SOAR-Workflows und Immutable Backups
Einführung automatisierter Incident-Response-Workflows zur sofortigen Isolation befallener Systeme. Physische oder kryptografische Härtung aller Backup-Repositories durch unveränderliche WORM-Speicher und quartalsweise Wiederanlauf-Audits.
Fünf Kontrollfragen für Geschäftsführung und IT-Leitung zu Cyber-Resilience
1. Existieren unveränderliche, getrennte Backups?
Können Ihre Datensicherungen selbst dann nicht gelöscht werden, wenn ein Domänen-Administrator-Konto vollständig kompromittiert ist? Unveränderbare WORM-Speicher sind der verlässlichste Schutz gegen Erpressungsversuche.
2. Wie schnell gelingt die vollständige Wiederherstellung?
Wurde ein Bare-Metal-Restore der geschäftskritischen Kernsysteme innerhalb der vergangenen sechs Monate unter realistischen Produktionsbedingungen getestet? Nur verifizierte Wiederanläufe garantieren minimale Ausfallzeiten.
3. Sind Meldeketten für NIS-2 operationalisiert?
Ist das Incident-Response-Team technisch und juristisch in der Lage, eine Erstmeldung binnen 24 Stunden an die zuständigen Aufsichtsbehörden zu übermitteln, ohne den laufenden Abwehreinsatz zu lähmen?
4. Ist Microsegmentation im Produktivbetrieb aktiv?
Können Clients aus dem Office-Netzwerk direkte Verbindungen zu Datenbanken oder Produktionssteuerungen aufbauen? Strikte Filterregeln verhindern die laterale Ausbreitung von Schadsoftware.
5. Greift Zero Trust für alle Cloud- und On-Premises-Ressourcen?
Wird bei jeder einzelnen Sitzung Gerätestatus, Standort und Authentisierungsstärke überprüft, bevor Zugriff gewährt wird? Vertrauen darf niemals statisch vergeben werden.
Strategisches Fazit: Cyber-Resilience als geschäftskritischer Wettbewerbsvorteil
Die Transformation zur Cyber-Resilience ist kein einmaliges IT-Projekt, sondern eine fundamentale Neuausrichtung des unternehmerischen Risikomanagements. Wer Angriffe als unvermeidbaren Betriebsfall begreift und seine Infrastruktur auf Begrenzung des Schadensausmaßes ausrichtet, sichert die Zukunftsfähigkeit des Unternehmens.
Organisationen, die frühzeitig auf Zero Trust, Microsegmentation und automatisierte Incident Response setzen, erfüllen nicht nur europäische Regularien wie NIS-2 souverän. Sie schaffen das Vertrauen bei Kunden, Partnern und Versicherern, das in einer vernetzten Welt den entscheidenden Marktvorteil ausmacht.
Häufig gestellte Fragen (FAQ) zu Enterprise Cyber-Resilience
Was unterscheidet Cyber-Resilience von traditioneller IT-Sicherheit?
Traditionelle IT-Sicherheit fokussiert auf die präventive Abwehr am Perimeter. Cyber-Resilience geht davon aus, dass Einbrüche stattfinden (Assume Breach), und stellt sicher, dass der Geschäftsbetrieb ohne kritischen Datenverlust stabil weiterläuft.
Warum reichen klassische VPN-Tunnel nicht mehr aus?
Klassische VPNs gewähren nach erfolgreicher Anmeldung breiten Zugriff auf das gesamte Netzwerk-Segment. Gelingt es Angreifern, Zugangsdaten zu stehlen, können sie sich lateral bewegen. ZTNA beschränkt den Zugriff strikt auf einzelne Anwendungen.
Welche Pflichten verlangt die europäische NIS-2-Richtlinie?
NIS-2 verlangt nachweisbare technische Schutzmaßnahmen wie Verschlüsselung, MFA und Backup-Management sowie strikte Meldepflichten: eine Frühwarnung binnen 24 Stunden und eine detaillierte Meldung binnen 72 Stunden nach Incident-Kenntnis.
Wie verhindern Immutable Backups Löschungen durch Erpresser?
Immutable Backups nutzen das WORM-Prinzip (Write Once, Read Many). Selbst Nutzer mit Domänen-Administratorrechten können geschriebene Backup-Blöcke vor Ablauf einer definierten Haltefrist weder modifizieren noch löschen.
Wie amortisieren sich Investitionen in Zero Trust wirtschaftlich?
Durch den Wegfall teurer VPN-Appliances, geringere Rufbereitschaftskosten dank Automatisierung und erhebliche Rabatte bei Cyber-Versicherungen amortisieren sich Zero-Trust-Projekte im Schnitt nach 14 Monaten.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | IT-Grundschutz-Kompendium ↗ | Deutscher Sicherheitsstandard zur Etablierung robuster Sicherheitsmanagement-Systeme (ISMS). |
| Europäische Union (EU-Kommission) | NIS-2 Richtlinie (EU) 2022/2555 ↗ | Verbindlicher EU-Rechtsrahmen für Risikomanagement und Meldepflichten in kritischen Sektoren. |
| National Institute of Standards and Technology (NIST) | NIST SP 800-207 Zero Trust Architecture ↗ | Internationales Referenzmodell zur schrittweisen Implementierung identitätszentrierter Netze. |
| European Union Agency for Cybersecurity (ENISA) | ENISA Threat Landscape & Cyber Guidelines ↗ | Europäische Lagebilder zu Ransomware-Trends und Incident-Response-Empfehlungen. |
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.
**Verweise auf Gesetzestexte, Paragrafen (u. a. DSGVO, NIS-2, EU AI Act, DORA, GoBD, BetrVG) und Compliance-Normen dienen ausschließlich der unverbindlichen technischen Fachinformation für IT-Entscheider. Sie stellen keine Rechtsberatung nach dem Rechtsdienstleistungsgesetz (RDG) dar; für eine rechtsverbindliche Beurteilung Ihrer spezifischen Unternehmensorganisation konsultieren Sie bitte Ihren Rechtsbeistand oder Datenschutzbeauftragten.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.

Cilium eBPF & Kubernetes Security: Leitfaden für Zero-Trust-Microsegmentierung
Klassische iptables-Filter und Sidecar-Service-Meshes bremsen große Kubernetes-Cluster massiv aus. Dieser Leitfaden zeigt, wie Cilium und eBPF im Linux-Kernel O(1)-Routing, Layer-7-Zero-Trust, Tetragon-Laufzeitschutz und WireGuard-Verschlüsselung vereinen.

Keycloak und Authentik im Enterprise-IAM: Leitfaden für Zero Trust und Entra-ID-Exit
Proprietäre Identitätsdienste wie Microsoft Entra ID und Okta koppeln elementare Sicherheitsfunktionen wie Conditional Access und FIDO2-Passkeys an kostspielige P1- und P2-Aufpreise. Dieser Leitfaden analysiert die Architektur von Keycloak und Authentik und zeigt den strukturierten Weg zur souveränen Zero-Trust-Identitätsföderation.

Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.