Cyber-Security-Studium: Akademischer Anspruch, Siebfächer und Enterprise-Praxis
Das Wichtigste in Kürze
- ✓Mathematische Selektionshürden: Universitäre Studiengänge der Informationssicherheit verzeichnen hohe Abbruchquoten, getrieben durch Zahlentheorie, algebraische Gitterstrukturen und formale Komplexitätsbeweise.
- ✓Operative Enterprise-Lücke: Während Absolventen kryptografische Primitive und Speicherschutzmechanismen tiefgreifend durchdringen, fehlen oft Praxiserfahrungen in Kubernetes-Sicherheit, IAM-Föderation und NIS-2**-Governance.
- ✓Zertifikate als Reifegradmesser: Praktische Prüfungen wie OSCP und GIAC oder Architektur-Standards wie CISSP verkürzen die Einarbeitungszeit neuer Sicherheitsingenieure im Enterprise-Umfeld spürbar.
- ✓Kostenvorteil hybrider Teams: Hybride Sicherheitsteams aus dualen Absolventen, universitären Krypto-Spezialisten und gezieltem MDR-Bezug senken die 60-Monats-Personalkosten gegenüber reinem Senior-Recruiting in vielen Fällen spürbar.
Die Frage nach dem tatsächlichen Schwierigkeitsgrad eines Cyber-Security-Studiums beschäftigt angehende Sicherheitsingenieure, Quereinsteiger und IT-Personalverantwortliche gleichermaßen. In der öffentlichen Wahrnehmung wird das Berufsfeld häufig auf spektakuläre Bug-Bounty-Erfolge, das Bedienen fertiger Scanner-Suiten und das schnelle Aushebeln digitaler Schutzmechanismen verengt. Diese Vorstellung prallt an technischen Universitäten jedoch bereits in den ersten Vorlesungswochen auf die akademische Realität.
Ein grundständiges Studium der Informationssicherheit gehört zu den kognitiv anspruchsvollsten Spezialisierungen der modernen Informatik. Um komplexe Unternehmensnetzwerke nachhaltig zu härten oder verdeckte Angriffsvektoren aufzuspüren, genügt es nicht, grafische Werkzeuge wie Wireshark, Burp Suite oder Nmap nach Schema F auszuführen. Belastbare Sicherheitsarchitektur verlangt das präzise Durchdringen der mathematischen und systemnahen Schichten moderner Rechenzentren.
Für CIOs, CISOs und HR-Verantwortliche im gehobenen Mittelstand sowie in regulierten Konzernen entsteht daraus ein handfestes Rekrutierungsparadoxon. Einerseits produziert das Hochschulsystem analytisch hochbegabte Absolventen, andererseits klafft zwischen der formalen Beweisführung im Hörsaal und der akuten Abwehrbereitschaft im produktiven Cloud- und Identity-Betrieb eine empfindliche Lücke. Dieser Leitfaden seziert die akademischen Hürden und zeigt die optimale Team-Strategie.
Anatomie der akademischen Auslese: Warum viele in den ersten Semestern scheitern
Der hohe Schwierigkeitsgrad eines universitären Cyber-Security-Studiums resultiert selten aus den sicherheitsspezifischen Vertiefungsmodulen der höheren Semester. Wer im fünften oder sechsten Semester Vorlesungen zu digitaler Forensik, Web Application Security oder Netzwerkverteidigung besucht, hat die eigentliche Selektionsschwelle längst hinter sich gelassen. Die harte Auslese findet in den ersten drei Semestern über die ingenieurwissenschaftlichen Grundlagen statt. Wie hoch die Hürde ist, zeigt die Statistik des Deutschen Zentrums für Hochschul- und Wissenschaftsforschung: Laut DZHW-Brief 05/2022 lag die Studienabbruchquote im Bachelor an Universitäten in der Fächergruppe Mathematik/Naturwissenschaften, zu der die Informatik zählt, bei 50 Prozent – gegenüber 35 Prozent im Durchschnitt aller Fächer (Absolventenjahrgang 2020).
Im Zentrum dieser Frühphase steht die höhere Universitätsmathematik, die sich fundamental von der schulischen Rechenpraxis unterscheidet. Statt schematischer Kurvendiskussionen fordern Module wie Diskrete Mathematik, Lineare Algebra und Zahlentheorie das lückenlose Führen formaler Beweise. Studierende müssen herleiten, wie algebraische Ringe, endliche Galoiskörper und elliptische Kurven konstruiert sein müssen, damit asymmetrische Verfahren gegen Kryptoanalyse bestehen.
Noch deutlicher zeigt sich dieser Anspruch beim Übergang zur Post-Quantum-Kryptografie. Wer verstehen will, warum klassische Faktorisierungs- und Diskrete-Logarithmus-Probleme durch den Shor-Algorithmus auf Quantenregistern gebrochen werden, muss hochdimensionale Gitterstrukturen und das Learning-with-Errors-Problem mathematisch durchdringen. Wie Unternehmen diese Verfahren produktiv einführen, beleuchtet der Leitfaden zu Enterprise-Verschlüsselung, Post-Quantum-Kryptografie und HSM.
Architektonischer Blindspot: Mathematische Brillanz ersetzt keine operative Incident-Response-Reife
Hervorragende Klausurnoten in theoretischer Kryptografie schützen im Ernstfall kein produktives Rechenzentrum. Wer zwar formale Gitterstrukturen beweisen kann, aber noch nie einen kompromittierten Active-Directory-Domänencontroller forensisch isoliert oder fehlkonfigurierte OIDC-Tokens in einer Cloud-Pipeline bereinigt hat, verliert bei realen Ransomware-Angriffen kostbare Stunden. Erst die Kombination aus akademischer Systemtiefe und dokumentierter Laborpraxis erzeugt echte Abwehrreife.
Parallel zur Mathematik bildet die Theoretische Informatik das zweite große Siebfach des Grundstudiums. Hier modellieren Studierende formale Sprachen über endliche Automaten, Kellerautomaten und Turingmaschinen, beweisen die Unentscheidbarkeit des Halteproblems, verallgemeinern sie mit dem Satz von Rice und klassifizieren Berechenbarkeitsgrenzen in den Komplexitätsklassen P, NP und NP-vollständig. In der Protokollprüfung (Langsec) verhindert genau dieses Wissen kritische Parser-Schwachstellen.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für die IT-Planung finden sich in den weiterführenden Beiträgen zu Cyber-Resilience im Enterprise-Einsatz, zu NIS-2 Cyber-Security im Enterprise-Einsatz sowie zu Zukunft Cyber Security im Enterprise-Einsatz.
Technischer Deep-Dive: Low-Level-Speicherausnutzung versus Cloud-Native Enterprise-Realität
Die dritte Säule des akademischen Anspruchs umfasst die hardwarenahe Systemprogrammierung sowie die Architektur moderner Betriebssystemkerne. In anspruchsvollen Studiengängen schreiben Studierende eigenen Programmcode in C, C++ und x86-64- oder ARM64-Assembler, bevor sie zu speichersicheren Systemprogrammiersprachen wie Rust übergehen. Dabei lernen sie auf Registerebene, wie Prozessoren Instruktionspipelines und virtuelle Speichertabellen verwalten.
In begleitenden Praktika zur Binäranalyse zerlegen die Studierenden kompilierte ELF- und PE-Binärdateien mit Disassemblern wie Ghidra oder IDA Pro. Sie untersuchen im Debugger (GDB), wie durch fehlende Längenprüfungen klassische Stack-Buffer-Overflows, Heap-Use-After-Free-Zustände oder Format-String-Schwachstellen entstehen und wie sich darüber der Instruktionszeiger (RIP) gezielt auf eingeschleusten Code umlenken lässt.
Moderne Exploit-Mitigationen, Return-Oriented Programming und Kernel-Internals
Da heutige Betriebssysteme den direkten Ausführungszugriff auf beschreibbare Speichersegmente durch das NX-Bit (No-Execute) bzw. Data Execution Prevention (DEP) hardwareseitig blockieren, reicht das Einschleusen von Shellcode nicht mehr aus. Das Studium verlangt daher das Konstruieren komplexer Return-Oriented-Programming-Ketten (ROP) unter Umgehung von Adressraum-Randomisierung (ASLR), Stack-Canaries und Control-Flow Integrity (CFI).
Wer diese Schule der Systemprogrammierung durchläuft, versteht unmittelbar, warum sicherheitskritische Infrastrukturkomponenten zunehmend in Rust entwickelt werden, wo das Ownership- und Borrow-Checker-Modell Speicherfehler bereits zur Übersetzungszeit ausschließt. Doch genau an dieser Schnittstelle offenbart sich die Diskrepanz zum täglichen Betrieb in Unternehmensrechenzentren, in denen verteilte Cloud-Plattformen und Identitätsföderationen dominieren.
„Hochschulen lehren auf Weltklasseniveau, wie man einen Linux-Kernel im Debugger seziert oder ein kryptografisches Gitter beweist. Im Rechenzentrum entscheidet jedoch zusätzlich, ob das Team eine kompromittierte Kubernetes-Ingress-Route und ein föderiertes Identity-System unter Live-Beschuss abriegeln kann.“
Die operative Praxis-Lücke: Kubernetes-Isolation, eBPF, IAM-Föderation und NIS-2
Im modernen Rechenzentrum verlagert sich die Sicherheitsarbeit auf die Härtung von Container-Orchestrierungen und Kernel-Datenpfaden. Statt statischer Paketfilter steuern Enterprise-Architekten ihre Zero-Trust-Mikrosegmentierung heute über eBPF-Programme (Extended Berkeley Packet Filter) direkt im Linux-Kernel, um Systemaufrufe und Netzwerkflüsse auf Identitätsebene zu überwachen. Die technischen Details zeigt der Leitfaden zu Cilium eBPF und Kubernetes Network Security.
Ein zweiter blinder Fleck vieler Hochschulcurricula betrifft das unternehmensweite Identity and Access Management (IAM). Viele erfolgreiche Konzern-Kompromittierungen nutzen keine exotischen Speicher-Exploits, sondern kapern Sitzungstokens, missbrauchen überprivilegierte Service-Accounts in Microsoft Entra ID oder nutzen Fehlkonfigurationen in SAML-2.0- und OpenID-Connect-Flows (OIDC) für laterale Bewegungen.
Wie Organisationen ihre Identitätsarchitektur gegen Token-Diebstahl absichern, vertieft der Referenzbeitrag zu Keycloak und Authentik im Enterprise-IAM. Ebenso wenig behandeln technische Fakultäten die regulatorische Umsetzung der europäischen NIS-2-Richtlinie und des BSI IT-Grundschutzes, deren strenge Melde- und Dokumentationspflichten der Leitfaden zur Cyber-Resilienz unter NIS-2 und Vorstandshaftung aufschlüsselt.
Qualifikationspfade im CIO-Vergleich: Universität, Duales Studium und Industrie-Zertifikate
Für IT-Entscheider und CISO-Führungskräfte stellt sich bei der Budgetierung offener Stellen regelmäßig die Frage, welches Kompetenzprofil den höchsten operativen Mehrwert liefert. Weder der reine Universitäts-Master noch das isolierte Bootcamp-Zertifikat deckt für sich genommen alle Anforderungen eines modernen Security Operations Centers (SOC) oder einer Architektur-Stabsstelle ab.
Die nachfolgende Übersicht vergleicht die wichtigsten akademischen Ausbildungswege (Universitäts-Master M.Sc. und Duales Studium bzw. Fachhochschule) direkt mit spezialisierten Industrie-Zertifizierungen (OSCP, GIAC, CISSP) anhand der fünf entscheidenden Dimensionen für den CIO:
| Kompetenz- & Recruiting-Dimension | Universitätsstudium (B.Sc. / M.Sc. TU) | Duales Studium / FH & Industrie-Zertifikate | CIO-Bewertung |
|---|---|---|---|
| 1. Mathematische & Krypto-Tiefe | Exzellente Fundierung in Zahlentheorie, formaler Verifikation, Algorithmen und Post-Quantum-Kryptografie; hohe Abbruchquote. | Anwendungsorientierte Mathematik an FH/Dual; bei reinen Zertifikaten (OSCP/CISSP) nur protokollspezifisches Basiswissen ohne Beweisführung. |
Stärke der UniversitätenPflicht für Krypto & R&D
|
| 2. Operative Cloud- & SOC-Reife | Geringe Berührung mit produktiven Enterprise-Stacks (Entra ID, Kubernetes, SIEM/SOAR); mehrmonatige Einarbeitung nötig. | Sofortige Einsatzbereitschaft durch Praxisphasen im Betrieb und 24-Stunden-Live-Prüfungen (OSCP) bzw. GIAC-Forensik-Labs. |
Praxislücke UniDual & OSCP führen
|
| 3. Low-Level- & Exploit-Analyse | Tiefes Verständnis von Betriebssystemkernen, Assembler, C/Rust-Speicherschutz und Reverse Engineering komplexer Schadsoftware. | Fokus auf bekannte Schwachstellenmuster, Härtungs-Benchmarks (CIS) und Konfigurations-Audits; tiefer Kernel-Fokus erst ab OSED/GXPN. |
Hohe SystemtiefeStark bei Zero-Day-Analyse
|
| 4. Governance, NIS-2 & Audit-Fähigkeit | Im technischen Pflichtcurriculum kaum vertreten; regulatorisches Wissen wird meist nur in Wahlmodulen gestreift. | Durch CISSP, CISM und BSI-Grundschutz-Praktiker systematisch abgedeckt; hohe Anschlussfähigkeit an Vorstand und Wirtschaftsprüfer. |
Zertifikat nötigCISSP/BSI als Brücke
|
| 5. Langfristige Adaptionsfähigkeit | Herausragende Methodenkompetenz ermöglicht schnelles Erschließen völlig neuer Paradigmen über Jahrzehnte hinweg. | Duales Studium bietet hohe Balance; reine Zertifikats-Quereinsteiger benötigen kontinuierliche Nachschulung bei Technologiewechseln. |
Synthese-SiegerStudium + Zertifikat optimal
|
Wie die Gegenüberstellung zeigt, erfüllen akademische Grade und industrielle Personenzertifizierungen komplementäre Funktionen. Ein universitärer Masterabschluss von Hochschulen mit ausgewiesenen Sicherheitslehrstühlen (etwa in Bochum, Darmstadt, Karlsruhe, München oder Saarbrücken) bürgt für hohe Frustrationstoleranz, während praktische 24-Stunden-Prüfungen wie der OSCP oder forensische GIAC-Zertifikate die handwerkliche Einsatzreife unter Zeitdruck belegen.
Kostentreiber beim Aufbau eines Enterprise-Security-Teams
Für den Finanzvorstand (CFO) ist die Frage, welche Kostentreiber die Personalstrategie bestimmt. Ein denkbares Szenario: ein internes Sicherheitsteam mit wenigen Vollzeitkräften im gehobenen Mittelstand. Werden alle Planstellen ausschließlich über den freien Markt mit erfahrenen Senior Security Architects (inklusive Master, Berufserfahrung und CISSP/OSCP) besetzt, sind die Arbeitgeber-Gesamtkosten pro Kopf hoch.
Hinzu kommen Headhunter-Honorare, Fluktuationsersatz und oft monatelange Vakanzen. Eine Hybrid-Struktur aus einem Lead Security Architect, gezielt aufgebauten Hochschulabsolventen mit Zertifizierungsbudget und dualen Studierenden verteilt die Kosten anders: niedrigere Einstiegsgehälter, dafür Investitionen in Ausbildung und Betreuung.
Je nach Arbeitsmarkt und Bindungsquote kann dieser Ansatz über mehrere Jahre spürbar günstiger sein und die Mitarbeiterbindung stärken. Durch die feste Kopplung des akademischen Einstiegs an bezahlte Praxis-Zertifizierungen (OSCP, GIAC, AWS/Azure Security) verkürzt sich die Zeit, bis Nachwuchsingenieure eigenständig produktiv arbeiten; wie lange das dauert, hängt von Vorbildung, Betreuung und Komplexität der Umgebung ab.
Die Make-or-Buy Sourcing-Weiche und regulatorische Anforderungen nach BSI ORP.2
Bei der organisatorischen Verankerung von Sicherheitskompetenzen müssen CIOs genau abwägen, welche Fähigkeiten zwingend im eigenen Haus aufgebaut werden müssen und welche Aufgaben wirtschaftlicher an spezialisierte Partner ausgelagert werden. In der Unternehmenspraxis hat sich eine klare Dreiteilung bewährt, die sowohl dem Fachkräftemangel als auch den Vorgaben von NIS-2 und BSI IT-Grundschutz Rechnung trägt.
Erstens (Interne Architektur-Hoheit): Die Steuerung der eigenen Sicherheitsarchitektur, das Zero-Trust-Netzwerkdesign, die Verwaltung privilegierter Identitäten (PAM/IAM) sowie die Funktion des Information Security Officers (ISO) dürfen niemals vollständig ausgelagert werden. Für diese Schlüsselrollen eignen sich akademisch ausgebildete Sicherheitsingenieure (M.Sc. oder B.Sc.), ergänzt durch Architektur-Zertifikate wie CISSP.
Zweitens (Duale DevSecOps-Pipeline): Für die kontinuierliche Härtung von CI/CD-Pipelines, Container-Plattformen und internen Applikationen bietet der eigene Aufbau über duale Studiengänge oder Werkstudentenprogramme an technischen Hochschulen häufig ein günstiges Kosten-Nutzen-Verhältnis. Die Studierenden durchlaufen vormittags die mathematisch-technischen Grundlagenfächer und automatisieren nachmittags Sicherheitsprüfungen im eigenen Engineering-Team.
Drittens (Managed 24/7-SOC & Audits): Der Betrieb eines rund um die Uhr besetzten Security Operations Centers erfordert ein Schichtmodell, das schon für einen einzigen dauerhaft besetzten Platz mehrere Vollzeitkräfte bindet, und ist für den Mittelstand im Eigenbetrieb kaum darstellbar. Hier bietet sich der Zukauf an, etwa über europäische Managed-Detection-and-Response-Partner (MDR) sowie die Vergabe jährlicher Penetrationstests an unabhängige Spezialisten mit OSCP- oder BSI-Zertifizierung.
Diese Kompetenzverteilung unterstützt zugleich die Anforderungen des BSI IT-Grundschutz-Bausteins ORP.2 (Personal) sowie von Artikel 20 und 21 der NIS-2-Richtlinie, die in Deutschland seit Dezember 2025 über §§ 30 und 38 BSI-Gesetz gelten. Beide Regelwerke zielen auf den nachvollziehbaren Nachweis, dass Sicherheitspersonal und Leitungsorgane regelmäßig geschult werden, klare Funktionstrennungen (Segregation of Duties) bestehen und keine kritischen Kopfmonopole den Notfallbetrieb gefährden.
Der 4-Phasen-Umsetzungsfahrplan: Vom Hörsaal zur produktiven Enterprise-Abwehrreife
Sowohl für Studierende, die ihr Cyber-Security-Studium mit maximalem Marktwert abschließen wollen, als auch für IT-Leitungen, die akademische Nachwuchskräfte strukturiert in ihre Sicherheitsorganisation integrieren, empfiehlt sich ein vierstufiger Entwicklungsfahrplan über alle Qualifikationsphasen hinweg.
Phase 1 (Semester 1 bis 2 / Quartal 1): Mathematisches Fundament und Linux-Automatisierung
Im Grundstudium gilt die volle Konzentration dem sicheren Bestehen der Selektionsfächer Diskrete Mathematik, Lineare Algebra, Zahlentheorie und Algorithmen durch feste Arbeitsgruppen. Parallel dazu wird das handwerkliche Fundament gelegt: Souveräne Beherrschung der Linux-Kommandozeile, Netzwerk-Analyse auf Paketebene (TCP/IP, BGP, DNS, TLS 1.3) sowie die Automatisierung wiederkehrender Auswertungen über Python- und Bash-Skripte.
Phase 2 (Semester 3 bis 4 / Quartal 2): Systemprogrammierung, Speicheranalyse und Homelab-Aufbau
In der zweiten Phase stehen Betriebssystem-Interna, Rechnerarchitektur und hardwarenahe Programmierung in C, Assembler und Rust im Mittelpunkt, um Speicherverwundbarkeiten und Kernel-Schutzmechanismen im Detail zu begreifen. Gleichzeitig bauen angehende Spezialisten auf Basis von Proxmox VE ein isoliertes Testlabor auf, in dem sie Active-Directory-Domänen, Firewalls und Container-Cluster realitätsnah konfigurieren, angreifen und absichern.
Phase 3 (Semester 5 bis 6 / Quartal 3): Live-Fire-Training, Werkstudentenpraxis und OSCP-Zertifizierung
Sobald die theoretischen Pflichtmodule absolviert sind, verlagert sich der Schwerpunkt auf dokumentierte Labor- und Berufspraxis. Über eine Werkstudententätigkeit im Enterprise-SOC oder im Cloud-Engineering lernen Studierende reale Ticket-Workflows, SIEM-Korrelationsregeln und Change-Prozesse kennen, ergänzt durch das gezielte Ablegen einer praktischen Industrieprüfung wie dem OSCP oder einer GIAC-Spezialisierung.
Phase 4 (Abschluss & Enterprise-Übernahme): Angewandte Thesis, Cloud-Governance und CISO-Kopplung
Die Bachelor- oder Masterarbeit wird nicht als isolierte Literaturstudie verfasst, sondern löst ein konkretes Architekturproblem im Partnerunternehmen, etwa die Einführung von eBPF-Netzwerkrichtlinien, die Migration auf quantenresistente TLS-Zertifikate oder die Automatisierung von NIS-2-Audits. Mit dieser Doppelqualifikation aus akademischem Grad und zertifizierter Praxiserfahrung gelingt der nahtlose Einstieg ins Security Engineering.
Fünf Kontrollfragen für CIOs, CISOs und HR-Leitungen im Security-Recruiting
1. Prüfen Ihre Stellenausschreibungen echte Problemlösungskompetenz oder unerfüllbare Wunschlisten?
Viele Unternehmen blockieren ihr eigenes Recruiting, indem sie für Junior-Positionen gleichzeitig einen Masterabschluss, fünf Jahre Berufserfahrung und Senior-Zertifikate wie den CISSP verlangen, der formal erst nach fünf Jahren einschlägiger Berufserfahrung vergeben wird (mit passendem Studienabschluss nach vier). Trennen Sie in Ihren Anforderungsprofilen strikt zwischen analytischem Grundpotenzial für Einsteiger und nachgewiesener Architekturreife für Senior-Rollen.
2. Wie validieren Sie im Fachgespräch die praktische Handlungsfähigkeit jenseits von Klausurnoten?
Ein hervorragendes Universitätszeugnis belegt hohe mathematische Disziplin, garantiert aber noch keine Routine an der Kommandozeile. Ergänzen Sie das Vorstellungsgespräch um eine zweistündige Laboraufgabe, bei der Bewerber ein fehlerhaftes IAM-Berechtigungskonzept analysieren, einen Netzwerk-Mitschnitt (PCAP) auswerten oder eine verwundbare Container-Konfiguration härten müssen.
3. Besitzt Ihr Team das mathematische Fundament für die anstehende Post-Quantum-Migration?
Die Umstellung kritischer Unternehmenskommunikation und Public-Key-Infrastrukturen auf quantenresistente Verfahren – etwa nach den im August 2024 veröffentlichten NIST-Standards FIPS 203 bis 205 und der Technischen Richtlinie BSI TR-02102 – erfordert Mitarbeiter, die kryptografische Parameter, Schlüssellängen und Protokoll-Handshakes wirklich durchdringen. Stellen Sie sicher, dass mindestens ein bis zwei Spezialisten im Architektur-Team über eine fundierte universitäre Kryptografie-Ausbildung verfügen.
4. Ist für jeden eingestellten Hochschulabsolventen ein verbindliches Onboarding- und Lab-Budget hinterlegt?
Wer Universitätsabsolventen einstellt, ohne ihnen in den ersten zwölf Monaten ein festes Zeit- und Finanzbudget für praktische OffSec-, GIAC- oder Cloud-Security-Trainings einzuräumen, verschenkt wertvolles Potenzial. Erst die strukturierte Nachschulung an den konkreten IAM-, Kubernetes- und SIEM-Werkzeugen Ihres Hauses verwandelt akademisches Wissen in operative Sicherheitsrendite.
5. Schützt Ihre Vergütungs- und Aufgabenstruktur vor dem Abwandern ausgebildeter Nachwuchstalente?
Gerade in der Informationssicherheit werden junge Ingenieure unmittelbar nach dem Erwerb ihres ersten großen Praxiszertifikats aktiv von Beratungsgesellschaften und Hyperscalern umworben. Binden Sie Ihre Leistungsträger durch klar definierte Entwicklungsstufen vom Junior Analyst zum Principal Security Engineer, technische Gestaltungsfreiheit und marktgerechte Gehaltsanpassungen nach bestandenen Meilensteinen.
Akademische Tiefe und Hands-on-Praxis als tragfähige Kombination
Der Schwierigkeitsgrad eines Cyber-Security-Studiums ist objektiv hoch und wirkt in den ersten drei Semestern als kompromissloser Filter gegen oberflächliches Konsuminteresse. Wer die Prüfungen in Zahlentheorie, formaler Logik, Rechnerarchitektur und hardwarenaher C/Rust-Programmierung meistert, beweist eine analytische Durchdringungskraft und Frustrationstoleranz, die kein kurzlebiges Bootcamp ersetzen kann.
Für CIOs, CISOs und angehende Sicherheitsingenieure liegt der Erfolg jedoch in der gezielten Verbindung von Hörsaal und Rechenzentrum. Wo das akademische Fundament systematisch mit praktischer Laborerfahrung, anerkannten Industrie-Zertifizierungen wie OSCP oder CISSP und tiefer Kenntnis moderner Kubernetes-, IAM- und NIS-2-Architekturen zusammengeführt wird, entstehen jene souveränen Sicherheitsprofis, die Unternehmenswerte dauerhaft schützen.
Häufig gestellte Fragen (FAQ) zum Cyber-Security-Studium und Enterprise-Einstieg
Warum fallen im Cyber-Security-Studium so viele Studierende in den ersten Semestern durch?
Viele Studienanfänger erwarten ein praxisnahes Hacking-Training, treffen an Universitäten jedoch auf ein strenges Informatik-Grundstudium. Die hohen Abbruchquoten entstehen vor allem durch formale mathematische Beweisführungen in Diskreter Mathematik, Zahlentheorie und Theoretischer Informatik sowie durch hardwarenahe Programmieraufgaben in C und Assembler.
Ist ein allgemeines Informatikstudium im Bachelor sinnvoller als ein spezialisierter Cyber-Security-Studiengang?
Beide Wege genießen bei Enterprise-Arbeitgebern hohes Ansehen. Ein klassisches Informatikstudium vermittelt eine besonders breite Basis in Software-Architektur, verteilten Datenbanken und Betriebssystemen, auf die sich ein spezialisierter Security-Master hervorragend aufsetzen lässt. Ein direkter Cyber-Security-Bachelor bietet hingegen ab dem ersten Semester einen stärkeren Bezug zu Kryptografie und Systemsicherheit.
Welche Programmiersprachen sind für Studium und späteres Security Engineering unverzichtbar?
Drei Sprachfamilien bilden das Rückgrat: C, C++ und x86/ARM-Assembler sind unerlässlich, um Speicherverwaltung, Pointer-Arithmetik und Binär-Exploits auf Betriebssystemebene zu verstehen. Python ist das Standardwerkzeug für Sicherheitsautomatisierung, API-Interaktion und Exploit-Skripte, während Rust und Go bei der Entwicklung moderner, speichersicherer Cloud-Native-Sicherheitswerkzeuge dominieren.
Wie sollten CIOs Bewerber mit Universitäts-Master gegenüber Kandidaten mit OSCP- oder GIAC-Zertifikat bewerten?
Beide Profile ergänzen sich ideal. Ein Universitäts-Master bringt ausgeprägte Methoden- und Abstraktionskompetenz für komplexe Architektur-, Krypto- und Forschungsfragen mit, benötigt aber meist mehrere Monate operatives Onboarding. Ein Kandidat mit OSCP- oder GIAC-Zertifikat hat in harten Laborprüfungen bewiesen, dass er Systeme praktisch angreifen, härten und forensisch untersuchen kann.
Wann lohnt sich nach dem Bachelorabschluss noch ein anschließendes Masterstudium in Informationssicherheit?
Für den direkten Einstieg als Security Engineer, Penetration Tester oder SOC-Analyst reicht ein fundierter Bachelorabschluss in Verbindung mit praktischer Werkstudentenerfahrung und einem Industrie-Zertifikat vollkommen aus. Ein Masterabschluss empfiehlt sich vor allem für Karrieren in der kryptografischen Forschung, im höheren Dienst bei Sicherheitsbehörden oder für den langfristigen Aufstieg in Konzern-CISO-Positionen.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Europäische Union (Amtsblatt EUR-Lex) | Richtlinie (EU) 2022/2555 (NIS-2 Art. 20 & 21) ↗ | Schulungspflicht für Leitungsorgane (Art. 20), Risikomanagementmaßnahmen einschließlich Cyberhygiene und Schulungen (Art. 21); in Deutschland umgesetzt im BSI-Gesetz. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | IT-Grundschutz-Kompendium Baustein ORP.2 Personal ↗ | Anforderungen und Empfehlungen zur fachlichen Qualifikation, Funktionstrennung (Segregation of Duties) und geregelten Einarbeitung von Sicherheitsverantwortlichen. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | Die Lage der IT-Sicherheit in Deutschland ↗ | Empirische Bedrohungsanalyse zu Ransomware-Angriffsvektoren, Identitätskompromittierungen und dem Fachkräftebedarf in kritischen Infrastrukturen. |
| Cloud Native Computing Foundation (Linux Foundation) | CNCF Cloud Native Security & Kubernetes Architecture ↗ | Referenzarchitektur für Container-Isolation, eBPF-gestützte Netzwerksegmentierung und Supply-Chain-Sicherheit in modernen Enterprise-Plattformen. |
| Internet Engineering Task Force (IETF) | IETF RFC 8446 (Transport Layer Security TLS 1.3) ↗ | Protokollspezifikation für kryptografische Handshakes, Perfect Forward Secrecy und formale Sicherheitsbeweise moderner Transportverschlüsselung. |
| Deutsches Zentrum für Hochschul- und Wissenschaftsforschung (DZHW) | DZHW-Brief 05/2022: Die Entwicklung der Studienabbruchquoten in Deutschland, August 2022 ↗ | Abbruchquoten im Bachelor nach Hochschulart und Fächergruppe (Absolventenjahrgang 2020). |
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.
**Verweise auf Gesetzestexte, Paragrafen (u. a. DSGVO, NIS-2, EU AI Act, DORA, GoBD, BetrVG) und Compliance-Normen dienen ausschließlich der unverbindlichen technischen Fachinformation für IT-Entscheider. Sie stellen keine Rechtsberatung nach dem Rechtsdienstleistungsgesetz (RDG) dar; für eine rechtsverbindliche Beurteilung Ihrer spezifischen Unternehmensorganisation konsultieren Sie bitte Ihren Rechtsbeistand oder Datenschutzbeauftragten.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Zero Trust im Mittelstand: Wenn die Identität den Burggraben ersetzt
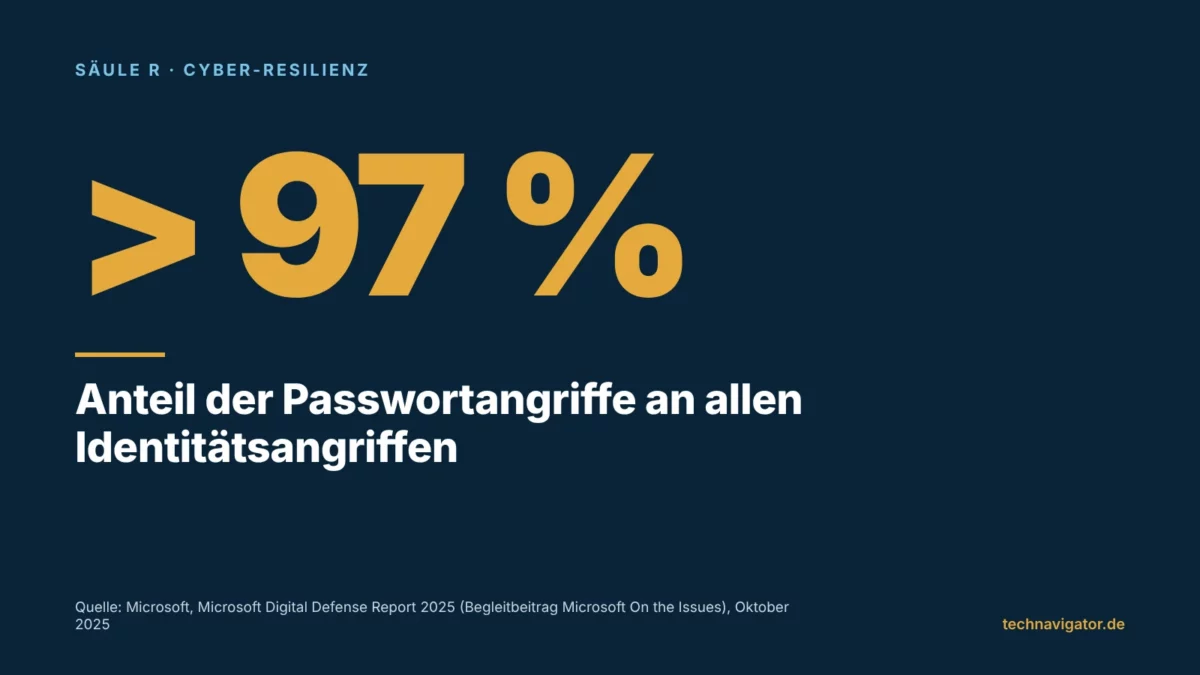
Firewall und VPN schützen eine Grenze, die es in den meisten Unternehmen nicht mehr gibt. Zero Trust verlagert den Schutz auf Identität, Gerät und Anwendung – und lässt sich im Mittelstand in realistischen Etappen bis 2028 umsetzen.
Cybersicherheit als Führungsaufgabe: Was sich für die Geschäftsleitung bis 2028 verschiebt
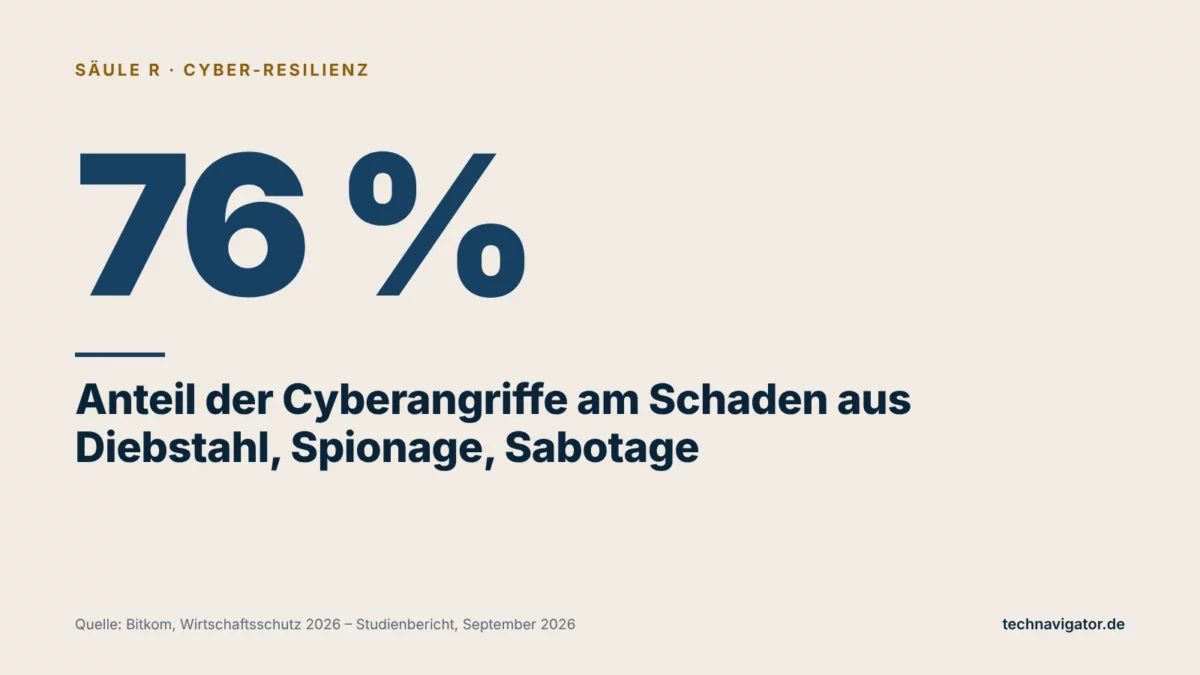
Cyberangriffe verursachen inzwischen drei Viertel des Schadens aus Diebstahl, Spionage und Sabotage in der deutschen Wirtschaft. Bis 2028 wird Cybersicherheit damit endgültig zur Führungsaufgabe: mit eigener Urteilsfähigkeit, belastbaren Nachweisen und geprobter Krisenführung.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.