
Technologiekompetenz im Aufsichtsrat: Wie Kontrollgremien bis 2030 urteilsfähig werden
Das Wichtigste in Kürze
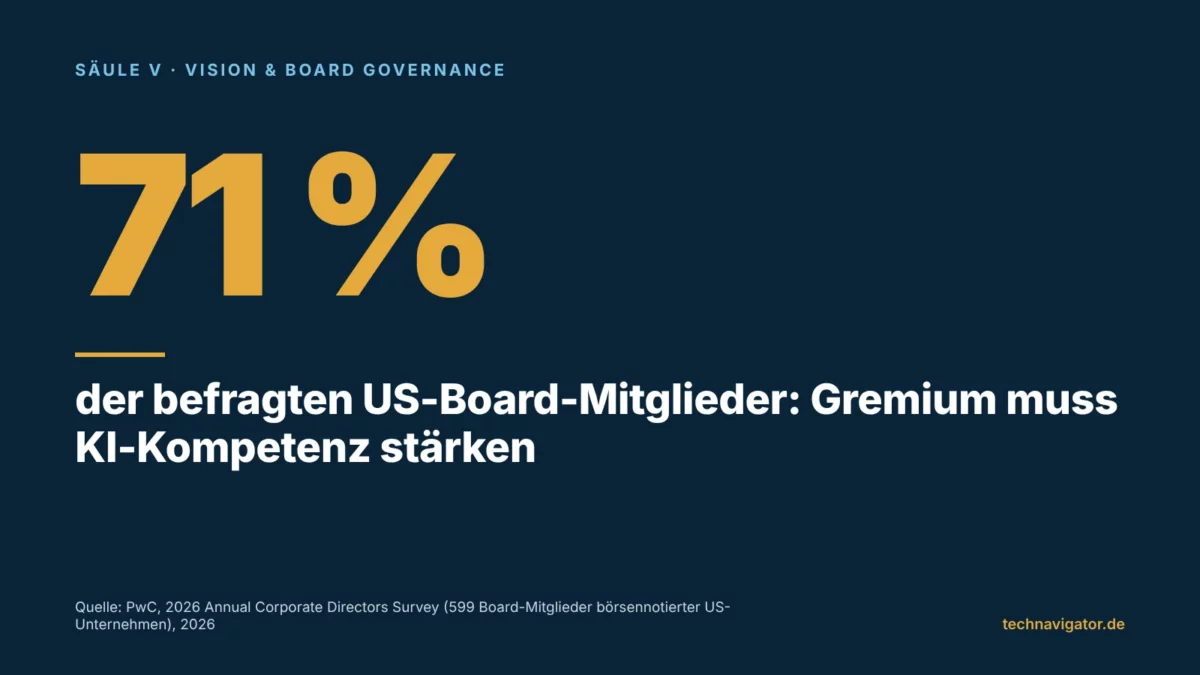
- ✓Die Gremien sehen die Lücke selbst: In der PwC-Directors-Umfrage 2026 unter Board-Mitgliedern börsennotierter US-Unternehmen sagen 71 Prozent der Befragten, ihr Gremium müsse seine KI-Kompetenz stärken, um wirksamer zu überwachen.
- ✓Ein Experte reicht nicht: Urteilsfähigkeit entsteht, wenn das ganze Gremium Grundverständnis hat und mehrere Mitglieder Technologiefragen fundiert prüfen können. Die Qualifikationsmatrix macht das sichtbar.
- ✓Lernen wird Gremienarbeit: Fortbildung, Gespräche mit CISO und Fachbereichen sowie gemeinsame Übungen gehören in den Jahresplan des Aufsichtsrats – nicht in die Freizeit einzelner Mitglieder.
- ✓Der Engpass ist der Informationsfluss: 82 Prozent der von PwC befragten Board-Mitglieder bewerten Kennzahlen, die KI-Ergebnisse, Risiken und Geschäftsentwicklung verbinden, als mittelmäßig oder schlecht – oder erhalten sie gar nicht.
Aufsichtsräte und Beiräte haben in den vergangenen Jahren viel über Nachhaltigkeit, Lieferketten und Kapitalmarkt gelernt. Bei Technologie ist der Abstand zwischen dem, was das Unternehmen tut, und dem, was das Kontrollgremium beurteilen kann, dagegen gewachsen. Künstliche Intelligenz, Cloud-Abhängigkeiten und Cyberrisiken sind keine Spezialthemen des IT-Ausschusses mehr. Sie bestimmen Geschäftsmodell, Kostenstruktur und Haftungslage zugleich.
Die Frage für die nächsten Jahre lautet deshalb nicht, ob ein Gremium „einen Digitalexperten“ aufnimmt. Sie lautet, wie ein Kontrollgremium bis 2030 als Ganzes urteilsfähig wird: in seiner Zusammensetzung, in seinen Lernformaten und in der Art, wie der Vorstand oder die Geschäftsführung es informiert.
Die Lücke ist benannt – von den Gremien selbst
Die deutlichste Diagnose stammt aus den Gremien. In der „2026 Annual Corporate Directors Survey“ von PwC, veröffentlicht im September 2026, sagen 71 Prozent der befragten Board-Mitglieder, ihr Gremium müsse seine KI-Kompetenz stärken, um wirksamer überwachen zu können. Befragt wurden laut PwC 599 Mitglieder von Boards börsennotierter US-Unternehmen; 81 Prozent dieser Unternehmen setzen jährlich mehr als eine Milliarde US-Dollar um. Für den deutschen Mittelstand ist die Umfrage nicht repräsentativ, als Richtungsanzeige aber aufschlussreich.
Dieselbe Umfrage zeigt, dass sich der Ton verschärft. 55 Prozent halten mindestens ein Mitglied ihres Gremiums für ersetzbar. Unter diesen nennen 39 Prozent unzureichende Expertise als Grund – im Vorjahr waren es 21 Prozent. Gleichzeitig bewerten nur 27 Prozent spezialisierte Expertise wie KI oder Cybersicherheit als sehr wichtig für neue Kandidaten, während 81 Prozent die Passung zur Gremienkultur als sehr wichtig einstufen.
Dieser Widerspruch ist der Kern des Problems: Gremien erkennen die Lücke, besetzen aber weiter nach vertrauten Mustern. Die internationale Studie „Governance of AI: A critical imperative for today’s boards“ des Deloitte Global Boardroom Program (2. Ausgabe, 2025) bestätigt das Bild. 66 Prozent der 695 befragten Board-Mitglieder und Führungskräfte aus 56 Ländern geben an, ihr Gremium habe begrenzte bis keine Kenntnisse oder Erfahrungen mit KI. In der Vorgängerbefragung waren es 79 Prozent.
Für den deutschsprachigen Raum fällt die Einschätzung ähnlich aus. Die Studie „Corporate Governance 2025“ von Kienbaum, erstellt mit Flick Gocke Schaumburg auf Basis von 168 Teilnehmenden aus Deutschland und Österreich, fasst zusammen: „KI ist in den meisten Aufsichtsräten noch kein strategisches Thema und ist kaum strukturell verankert.“
Warum Technologie keine Spezialfrage mehr ist
Aufsicht über Strategie ist heute zu einem großen Teil Aufsicht über Technologieentscheidungen. Ob ein Unternehmen seine Kernprozesse auf eine Plattform eines einzelnen Anbieters legt, ob es KI in Kundenprozesse einbaut oder wie schnell es nach einem Angriff wieder produzieren kann – das sind Entscheidungen mit Wirkung auf Ertrag, Risiko und Unternehmenswert. Ein Gremium, das diese Fragen nicht beurteilen kann, prüft nur noch die Form der Vorlage, nicht ihren Inhalt.
Hinzu kommt die Geschwindigkeit. Technologiezyklen sind kürzer als die Amtszeit eines Aufsichtsratsmitglieds. Wer 2026 für fünf Jahre gewählt wird, wird bis 2031 über Themen urteilen, die bei seiner Wahl noch nicht auf der Tagesordnung standen. Kompetenz im Gremium kann deshalb kein Zustand sein, der bei der Wahl einmal festgestellt wird. Sie muss laufend erneuert werden.
Im deutschsprachigen Raum ist dieses Bewusstsein angekommen. Im „Aufsichtsrats-Radar 2025“ von AlixPartners, beruhend auf Tiefeninterviews mit Mandatsträgern aus DAX, MDAX, SDAX und weiteren Indizes, sehen 80 Prozent der Befragten KI-Expertise zunehmend als entscheidenden Faktor für die Besetzung von Aufsichtsräten. Als Richtgröße nennt die Studie ein bis drei Mitglieder mit fundierten KI-Kenntnissen, abhängig von Gremiumsgröße und Relevanz des Themas.
Zusammensetzung: Urteilsfähigkeit im Gremium statt Feigenblatt-Experte
Die naheliegende Reaktion ist, ein Mitglied mit Technologiehintergrund zu wählen. Das ist richtig, aber nicht ausreichend. Ein einzelner Experte wird schnell zum Übersetzer, auf den alle anderen ihr Urteil abwälzen. Damit verlagert sich die Verantwortung von einem Kollegialorgan auf eine Person – genau das, was die Aufsicht vermeiden soll.
Tragfähiger ist ein Kompetenzmodell in drei Stufen. Alle Mitglieder brauchen ein Grundverständnis, das ihnen erlaubt, die richtigen Fragen zu stellen. Mehrere Mitglieder sollten Technologievorhaben, Abhängigkeiten und Risiken fundiert prüfen können. Ein bis zwei Mitglieder bringen operative Tiefe mit, etwa aus der Leitung von IT, Sicherheit oder digitalen Produkten.
Was eine Qualifikationsmatrix leisten muss
Börsennotierte Gesellschaften haben dafür bereits ein Instrument. Der Deutsche Corporate Governance Kodex in der Fassung von 2022 empfiehlt in C.1, ein Kompetenzprofil für das Gesamtgremium zu erarbeiten und den Stand der Umsetzung in einer Qualifikationsmatrix offenzulegen. In vielen Gremien bleibt die Zeile „Digitalisierung/IT“ jedoch grob. Ein Kreuz sagt wenig darüber, ob jemand eine Cloud-Strategie oder ein KI-Vorhaben kritisch prüfen kann.
Die Regierungskommission hat im August 2026 einen Entwurf für eine schlankere Kodexfassung zur Konsultation gestellt; er beschränkt sich auf Streichungen und Vereinfachungen und führt keine neuen Empfehlungen ein.
Aussagekräftiger wird die Matrix, wenn sie Technologie in prüfbare Felder zerlegt. Für die meisten Unternehmen genügen fünf:
- Technologiestrategie und Architektur: Abhängigkeiten von Plattformen, Vendor-Lock-in, Make-or-buy-Entscheidungen.
- Daten und KI: Datenqualität, Modellrisiken, Wertbeitrag von KI-Vorhaben.
- Cybersicherheit und Resilienz: Bedrohungslage, Wiederanlauf, Meldewege.
- Technologie-Investitionen: Business Cases, Wertnachweis, Portfolio-Steuerung.
- Regulierung mit Technologiebezug: Pflichten aus NIS-2, KI-Verordnung und Data Act, soweit sie die Geschäftsleitung betreffen.
Für mittelständische Unternehmen mit Beirat gilt der Kodex nicht unmittelbar. Das Prinzip lässt sich trotzdem übertragen: Ein Beirat, der die Geschäftsführung bei Technologieentscheidungen berät, sollte offenlegen können, wer welches Feld abdeckt – und wo er sich bewusst auf externe Expertise stützt.
Lernen wird zur Gremienpflicht
Der Kodex verankert Fortbildung als Eigenverantwortung der Mitglieder (Grundsatz 19) und empfiehlt, dass die Gesellschaft sie dabei angemessen unterstützt und im Bericht des Aufsichtsrats über durchgeführte Maßnahmen berichtet (Empfehlung D.11). In der Praxis heißt das bisher oft: ein Seminar pro Jahr, individuell gebucht. Für Technologie reicht das nicht, weil sich das Gremium gemeinsam ein Urteil bilden muss.
Wirksamer sind Formate, die das Gremium als Ganzes einbinden und am eigenen Unternehmen ansetzen:
- Thematische Vertiefungen: ein fester Tagesordnungspunkt pro Sitzung, in dem ein Technologiethema am Beispiel des eigenen Geschäfts erklärt wird – von den Verantwortlichen, nicht von Anbietern.
- Gespräche ohne Vorstand: direkte Termine mit CIO, CISO oder Leitung Datenschutz, abgestimmt mit dem Vorstand, aber ohne vorformulierte Folien.
- Gemeinsame Übungen: ein Planspiel zu einem Cyberangriff oder zum Ausfall eines zentralen Cloud-Dienstes, bei dem das Gremium seine eigene Rolle durchspielt.
- Vor-Ort-Termine: Besuche in Rechenzentrum, Leitstand oder Entwicklungsteam, um Abläufe und Engpässe kennenzulernen.
- Eigene Nutzung: der kontrollierte Einsatz von KI-Werkzeugen in der Gremienarbeit, um Stärken und Grenzen aus erster Hand zu kennen.
Dass sich hier etwas bewegt, zeigen die Daten. In der PwC-Umfrage 2026 geben 58 Prozent an, ihr Gremium habe im vergangenen Jahr den Austausch mit dem CISO verstärkt; 42 Prozent haben die Cyber-Fortbildung ihrer Mitglieder ausgebaut. Im AlixPartners-Radar nutzen 55 Prozent der befragten Aufsichtsräte KI bereits in der Gremienarbeit.
Die qualitative Studie „25 for 25“ von MHP, die im Januar 2025 auf Basis von Interviews mit 25 aktiven Aufsichtsratsmitgliedern erschien, nennt drei Komponenten, die ein Gremium zum Impulsgeber machen: Digitalexpertise, Technik-Affinität und Diversität. Lernformate sollten alle drei bedienen – nicht nur Wissen vermitteln, sondern Neugier und unterschiedliche Perspektiven fördern.
Der eigentliche Engpass: Was der Vorstand berichtet
Kompetenz im Gremium nützt wenig, wenn die Informationen fehlen. Der Kodex formuliert es eindeutig: Die Information des Aufsichtsrats ist Aufgabe des Vorstands; er informiert regelmäßig, zeitnah und umfassend über alle relevanten Fragen, und der Aufsichtsrat kann jederzeit zusätzliche Informationen verlangen (Grundsatz 16). Die Praxis bleibt dahinter zurück.
In der PwC-Umfrage 2026 bewerten 82 Prozent der Befragten Kennzahlen, die KI-Ergebnisse, Risiken und Geschäftsentwicklung miteinander verbinden, als mittelmäßig oder schlecht – oder geben an, solche Kennzahlen gar nicht zu erhalten. Ebenfalls 82 Prozent sehen Verbesserungsbedarf bei den Unterlagen, die das Management dem Gremium insgesamt zur Verfügung stellt.
Das typische Muster: Technologie erscheint in Gremienunterlagen entweder als Projektstatus mit Ampeln oder als Budgetantrag. Beides beantwortet nicht die Fragen, die ein Kontrollgremium stellen muss. Welche Abhängigkeiten gehen wir ein? Welcher Wert ist belegt, welcher nur geplant? Wie lange stehen wir still, wenn ein zentraler Dienst ausfällt?
Ein Technologiebericht, der Urteil ermöglicht
Bis 2030 dürfte sich ein knapper, wiederkehrender Technologiebericht an das Gremium als Standard etablieren – vergleichbar dem Risikobericht. Er muss nicht lang sein. Entscheidend ist, dass er dieselben Fragen in jeder Sitzung beantwortet und Veränderungen sichtbar macht:
- Wertbeitrag: welche Technologie-Investitionen welchen belegten Nutzen erzielt haben, gemessen an den Zielen der Freigabe.
- Abhängigkeiten: die wichtigsten Anbieter und Plattformen, Vertragslaufzeiten, Ausstiegsoptionen und Preisentwicklungen.
- Resilienz: getestete Wiederanlaufzeiten der kritischen Systeme, wesentliche Sicherheitsvorfälle, offene Schwachstellen.
- KI-Einsatz: wo KI in Entscheidungen und Kundenprozessen eingesetzt wird, mit welchen Kontrollen.
- Kompetenz und Kapazität: wo das Unternehmen auf Schlüsselpersonen oder externe Partner angewiesen ist.
Ein solcher Bericht verändert auch die Rolle des Gremiums gegenüber dem CIO. Statt einmal im Jahr eine Präsentation zu sehen, verfolgt es Entwicklungen über die Zeit. Abweichungen werden früh sichtbar, und Rückfragen beziehen sich auf Zahlen statt auf Eindrücke.
Ein denkbares Szenario für 2030
Ein denkbares Szenario: Ein Familienunternehmen mit rund 2.000 Beschäftigten hat seinen Beirat 2027 neu aufgestellt. Zwei Mitglieder bringen operative Technologieerfahrung mit, alle anderen haben ein strukturiertes Einführungsprogramm durchlaufen. Jede zweite Sitzung enthält eine Vertiefung zu einem Technologiethema des eigenen Unternehmens; einmal jährlich übt das Gremium mit der Geschäftsführung einen schweren IT-Ausfall.
Als die Geschäftsführung 2030 vorschlägt, die Produktionsplanung auf die KI-Plattform eines einzelnen Anbieters zu verlagern, fragt der Beirat nicht nach dem Preis pro Lizenz, sondern nach Datenportabilität, Ausstiegskosten und dem Verhalten des Systems bei Fehlentscheidungen. Die Vorlage wird nicht abgelehnt, aber mit Bedingungen versehen. Das ist der Kern von Urteilsfähigkeit: nicht mitentwickeln, sondern sachkundig prüfen.
Technologiekompetenz im Kontrollgremium: heute und 2030
| Bereich | Heute | 2030 (absehbar) |
|---|---|---|
| Zusammensetzung | Ein Mitglied mit Technologiebezug, oft als Einzelexperte | Gestufte Kompetenz: Grundverständnis bei allen, Prüftiefe bei mehreren, operative Erfahrung bei ein bis zwei Mitgliedern |
| Qualifikationsmatrix | Pauschale Zeile „Digitalisierung/IT“ | Mehrere prüfbare Felder wie Architektur, Daten und KI, Resilienz, Investitionen |
| Fortbildung | Individuelle Seminare, selten dokumentiert | Gemeinsamer Lernplan des Gremiums mit Vertiefungen, Übungen und Vor-Ort-Terminen |
| Information | Projektampeln und Budgetanträge | Wiederkehrender Technologiebericht zu Wert, Abhängigkeiten, Resilienz und KI-Einsatz |
| Austausch | Kontakt fast nur über den Vorstand | Geregelte Gespräche mit CIO, CISO und Fachbereichen |
| Selbstevaluation | Allgemeine Fragen zur Effizienz | Gezielte Prüfung der Technologiekompetenz, verknüpft mit Nachfolgeplanung |
Einordnung: Urteilsfähigkeit ist keine Fachkunde
Ein Kontrollgremium muss Technologie nicht selbst betreiben können. Es muss erkennen, ob eine Entscheidung auf belastbaren Annahmen beruht, ob Abhängigkeiten bewusst eingegangen werden und ob die Geschäftsleitung Risiken realistisch einschätzt. Diese Fähigkeit entsteht nicht durch einen einzelnen Experten, sondern durch Zusammensetzung, gemeinsames Lernen und einen Informationsfluss, der Urteil zulässt.
Die Daten zeigen, dass Gremien das Problem kennen. Offen ist, wie schnell sie daraus Konsequenzen ziehen – bei der nächsten Wahl, beim nächsten Lernplan und bei der nächsten Vorlage. Gremien, die bis 2030 warten, werden über Technologieentscheidungen urteilen müssen, deren Tragweite sie nicht mehr einschätzen können. Mehr dazu, wie sich digitale Souveränität in Führungsentscheidungen niederschlägt, im Glossar. Weitere Beiträge zu Führung und Aufsicht bündelt die Säule Vision & Board Governance.
Fragen für die Geschäftsleitung
- Wer prüft bei uns Technologieentscheidungen wirklich? Lässt sich für jedes der fünf Kompetenzfelder benennen, welche Mitglieder des Gremiums eine Vorlage fundiert hinterfragen können – oder hängt alles an einer Person?
- Was steht in der nächsten Qualifikationsmatrix? Ist die Technologiezeile so aufgeschlüsselt, dass Lücken sichtbar werden und in die Nachfolgeplanung einfließen?
- Wie lernt das Gremium gemeinsam? Gibt es einen Lernplan für das gesamte Gremium mit Vertiefungen am eigenen Unternehmen und mindestens einer gemeinsamen Übung pro Jahr?
- Welche Informationen fehlen in den Unterlagen? Erhält das Gremium Angaben zu belegtem Wertbeitrag, Abhängigkeiten und getesteten Wiederanlaufzeiten – oder nur Projektstatus und Budgets?
- Wie direkt ist der Zugang? Sind regelmäßige Gespräche mit CIO und CISO vereinbart, und wie wird sichergestellt, dass sie das Vertrauensverhältnis zum Vorstand stärken statt belasten?
Häufige Fragen
Braucht jeder Aufsichtsrat ein IT-Mitglied?
Ein Mitglied mit operativer Technologieerfahrung ist hilfreich, ersetzt aber nicht die Urteilsfähigkeit des Gremiums. Das AlixPartners-Aufsichtsrats-Radar 2025 nennt als Richtgröße ein bis drei Mitglieder mit fundierten KI-Kenntnissen; entscheidend ist, dass alle übrigen Mitglieder die richtigen Fragen stellen können.
Gilt der Corporate Governance Kodex auch für Beiräte im Mittelstand?
Nein, der Kodex richtet sich an börsennotierte Gesellschaften. Seine Prinzipien – Kompetenzprofil, Qualifikationsmatrix, unterstützte Fortbildung, geregelter Informationsfluss – lassen sich aber auf Beiräte übertragen, die die Geschäftsführung beraten oder überwachen.
Wie viel Zeit sollte ein Gremium für Technologiethemen einplanen?
Eine feste Vertiefung pro Sitzung und eine gemeinsame Übung pro Jahr sind ein realistischer Rahmen. Wichtiger als die Dauer ist die Regelmäßigkeit, weil sich Technologiethemen schneller verändern als die Amtszeiten.
Darf der Aufsichtsrat direkt mit dem CIO sprechen?
Der Kodex sieht die Information als Aufgabe des Vorstands, der Aufsichtsrat kann aber jederzeit zusätzliche Informationen verlangen. Direkte Gespräche mit Bereichsverantwortlichen sollten mit dem Vorstand abgestimmt sein; im Zweifel ist die rechtliche Ausgestaltung im Einzelfall zu klären.
Quellen
- PwC: Board expertise gaps are rising as oversight demands grow – Insights from PwC’s 2026 Annual Corporate Directors Survey, September 2026
- PwC: 2026 Annual Corporate Directors Survey (Bericht mit Methodik), September 2026
- Deloitte Global Boardroom Program: Governance of AI – A critical imperative for today’s boards, 2nd edition, 2025
- AlixPartners: Aufsichtsrats-Radar 2025 – KI im Aufsichtsrat, Oktober 2025
- AlixPartners: Aufsichtsrats-Radar 2025 – Themenseite, 2025
- Kienbaum / Flick Gocke Schaumburg: Corporate Governance 2025, Juni 2025
- MHP: Presseinformation zum Report „25 for 25 – Digitalkompetenz im Aufsichtsrat“, Januar 2025
- Regierungskommission Deutscher Corporate Governance Kodex: DCGK 2022, Teil C – Zusammensetzung des Aufsichtsrats, Juni 2022
- Regierungskommission Deutscher Corporate Governance Kodex: DCGK 2022, Teil D – Arbeitsweise des Aufsichtsrats, Juni 2022
- Regierungskommission Deutscher Corporate Governance Kodex: German Corporate Governance Code 2026 – Streamlined, Clear, and Aligned with International Standards (Konsultationsentwurf), August 2026
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
NIS-2 nach der Registrierung: Warum jetzt der Alltag geprüft wird
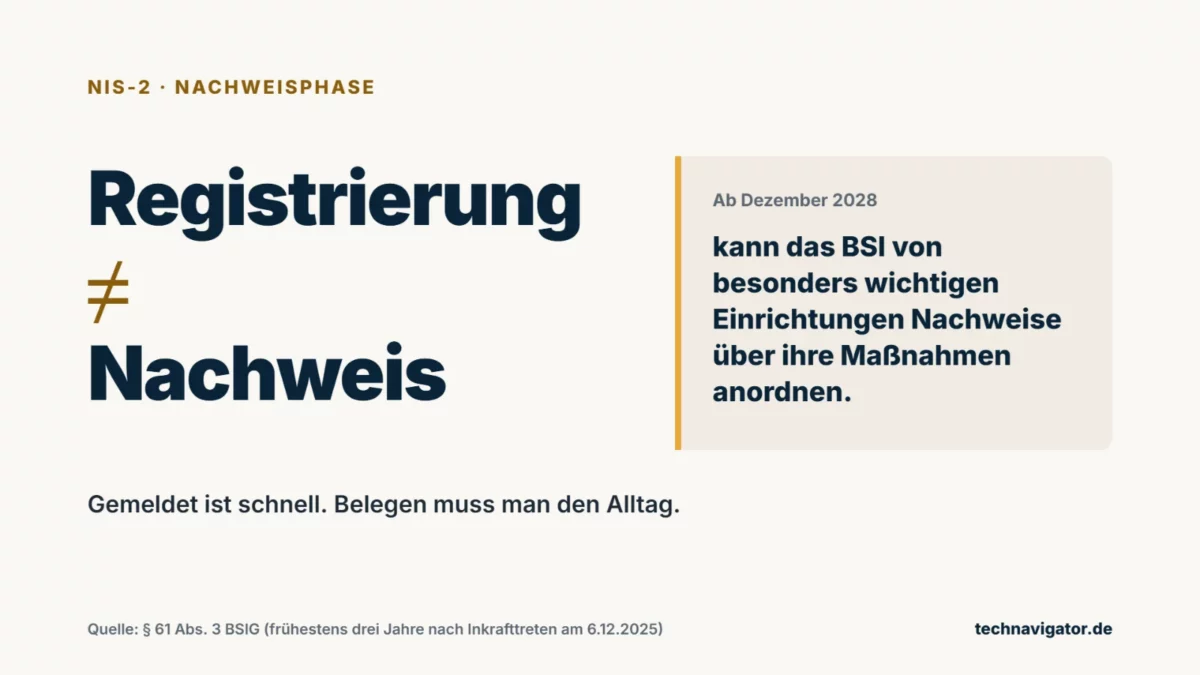
Mit der Registrierung beim BSI hat ein NIS-2-pflichtiges Unternehmen einen Eintrag hinterlassen, keinen Beleg. Was ab jetzt zählt, ist der Nachweis, dass Risikomanagement, Meldewege, Lieferkettensteuerung und Schulungen im Alltag funktionieren – denn ab Dezember 2028 kann das BSI von besonders wichtigen Einrichtungen genau solche Nachweise anordnen.
Die nachweisbare Organisation: Warum Prüfbarkeit vom Pflichtprogramm zum Wettbewerbsvorteil wird
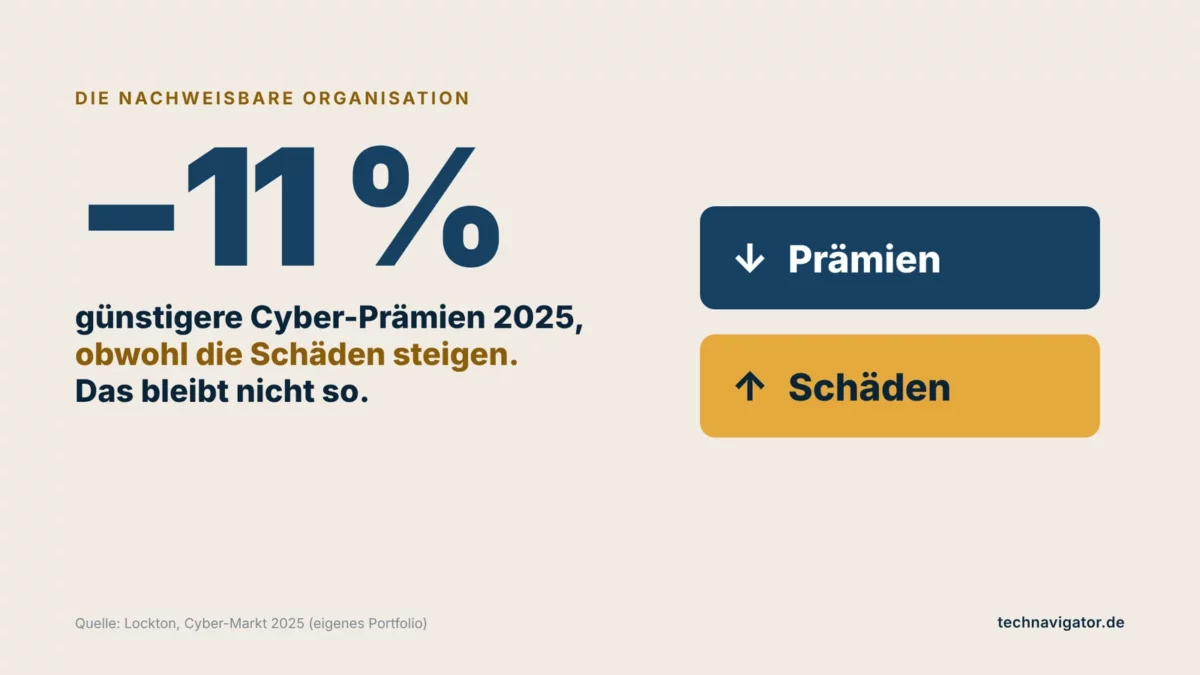
Bislang galt: Wer Regeln einhält, hat seine Pflicht getan. Bis 2028 verschiebt sich die Frage – zuerst in regulierten Branchen und ihren Lieferketten: nicht mehr, ob ein Unternehmen sicher, resilient und souverän ist, sondern ob es das belegen kann, und zwar schnell, wiederholbar und gegenüber jedem, der fragt.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.