Warum Cyber-Security? NIS-2, Kronjuwelen-Schutz und Vorstands-Haftung
Das Wichtigste in Kürze
- ✓Persönliche Organhaftung der Geschäftsleitung: Mit Artikel 20 der europäischen NIS-2**-Richtlinie und § 38 BSIG wandelt sich Cyber-Security von einer delegierbaren IT-Aufgabe zur persönlichen, mit dem Privatvermögen bewehrten Haftungspflicht von Geschäftsführern und Vorständen.
- ✓Schutz industrieller Kronjuwelen statt Perimeter-Illusion: Gegen Double-Extortion-Ransomware und staatlich gesteuerte Wirtschaftsspionage hilft kein statischer Festungswall, sondern nur die strikte Mikrosegmentierung von ERP-Kernen, Konstruktionsdaten (CAD/PLM) und Fertigungssteuerungen.
- ✓Harte Underwriting-Kriterien der Cyber-Versicherer: Ohne Phishing-resistente Multi-Faktor-Authentifizierung (FIDO2), flächendeckende Endpoint-Telemetrie (EDR/XDR) und kryptografisch gesperrte WORM-Backups riskieren Unternehmen, dass Versicherer im Schadensfall die Regulierung kürzen oder verweigern.
- ✓Wirtschaftlichkeit über den Lebenszyklus: Eine proaktive Zero-Trust- und Defense-in-Depth-Architektur kostet über fünf Jahre in der Regel deutlich weniger als ein längerer Produktionsstillstand und sichert zugleich die Lieferketten-Zulassung bei Großkunden.
Die Frage nach der betriebswirtschaftlichen Notwendigkeit von Cyber-Security beantwortet sich in genau der Sekunde von selbst, in der die Fertigungsstraßen, Logistiklager und Buchhaltungssysteme eines mittelständischen Industrieunternehmens morgens um sechs Uhr stillstehen. Ein moderner Cyber-Angriff ist längst kein technisches Störereignis mehr, das die interne Systemadministration im Hintergrund behebt.
Wenn arbeitsteilig organisierte kriminelle Ransomware-Gruppen oder staatlich alimentierte Spionage-Einheiten in ein Unternehmensnetzwerk eindringen, zielen sie unmittelbar auf die wirtschaftliche Existenzgrundlage. Sie exfiltrieren über Wochen hinweg Konstruktionspläne, Quellcode, Preislisten und Vorstandsprotokolle, bevor sie innerhalb weniger Minuten sämtliche produktiven Datenbanken, Virtualisierungs-Hosts und erreichbaren Sicherungskopien kryptografisch verschlüsseln.
Über Jahrzehnte hinweg wurde Informationssicherheit in vielen europäischen Vorstandsetagen als unproduktiver Kostenblock betrachtet. IT-Leitungen mussten für jedes Budget kämpfen, weil Firewalls keinen direkten Umsatzbeitrag liefern. Dieser Leitfaden analysiert, warum diese Sichtweise unter dem Druck von Double-Extortion-Ransomware, verschärften Versicherungsauflagen und der persönlichen Organhaftung nach NIS-2 endgültig ausgedient hat.
Die Ökonomie der Bedrohung: Double-Extortion-Ransomware und gezielte Industriespionage
Um zu verstehen, warum herkömmliche Schutzmechanismen heute regelmäßig versagen, muss man die Industrialisierung der Angreifer-Ökonomie betrachten. Moderne Cyber-Kriminalität funktioniert als arbeitsteilige Schattenindustrie nach dem Prinzip „Ransomware-as-a-Service“ (RaaS). Spezialisierte Initial Access Broker durchsuchen das Internet vollautomatisch nach ungepatchten VPN-Gateways, exponierten Fernwartungszugängen oder gestohlenen Sitzungs-Cookies.
Sobald ein Zugang in ein Unternehmen gefunden ist, wird dieser Brückenkopf an spezialisierte Angreifer-Konsortien weiterverkauft. Diese dringen lautlos ein und nutzen legitime Administrationswerkzeuge des Betriebssystems (Living-off-the-Land-Techniken), um von klassischen Virenscannern unentdeckt zu bleiben. Ihr primäres Ziel ist zunächst der leise Abzug der unternehmerischen Kronjuwelen.
Bei europäischen Maschinenbauern, Automobilzulieferern, Chemiebetrieben und Technologieunternehmen sind dies vor allem das geistige Eigentum (Intellectual Property) aus CAD- und PLM-Systemen, Rezepturen, Patententwürfe sowie sämtliche kaufmännischen Stammdaten aus dem zentralen ERP-System. Bei dieser doppelten Erpressung (Double Extortion) droht die Veröffentlichung selbst dann, wenn Backups eingespielt werden.
Parallel dazu verzeichnen Sicherheitsbehörden und das BSI eine deutliche Zunahme staatlich gelenkter Wirtschaftsspionage (Advanced Persistent Threats). Solche Akteure schöpfen über Jahre hinweg unbemerkt Forschungs- und Entwicklungsergebnisse sowie Kalkulationsdaten ab, um den technologischen Vorsprung europäischer Weltmarktführer im globalen Wettbewerb systematisch zu untergraben.
Governance-Blindspot: Die trügerische Sicherheit bestehender Cyber-Versicherungspolicen
Viele Geschäftsführungen wiegen sich in Sicherheit, weil im Risikobericht eine Cyber-Versicherung aufgeführt wird. Im Schadensfall prüfen Versicherer jedoch durch eigene Forensiker, ob alle vertraglichen Obliegenheiten eingehalten wurden. Fehlt an einem einzigen kompromittierten Administrationszugang die Multi-Faktor-Authentifizierung oder wurden kritische Updates verzögert eingespielt, können Versicherer wegen Obliegenheitsverletzungen die Leistung kürzen oder verweigern.
Wie sich solche verdeckten Haftungsrisiken auch bei vermeintlich schlüsselfertigen Cloud-Verträgen manifestieren, beleuchtet die vertiefende Analyse zur NIS-2-Vorstandshaftung und den Haftungsfallen bei Cloud-Sicherheitsfeatures. Eine Versicherungspolice ersetzt niemals eine belastbare Sicherheitsarchitektur, sondern setzt deren nachweisbare Existenz überhaupt erst voraus.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für die IT-Planung finden sich in den weiterführenden Beiträgen zu Cyber-Resilience im Enterprise-Einsatz, zu Zukunft Cyber Security im Enterprise-Einsatz sowie zu Cyber Security Gehalt im Enterprise-Einsatz.
Persönliche Organhaftung: Wie § 38 BSIG und NIS-2 Artikel 20 die Vorstandsetage in die Pflicht nehmen
Neben die unmittelbare Bedrohung durch Produktionsausfall und Datenverlust ist ein zweiter Treiber getreten: die persönliche juristische Haftung der Geschäftsleitung. Mit der europäischen Richtlinie (EU) 2022/2555 (NIS-2) und deren deutscher Umsetzung im BSI-Gesetz (§ 38 BSIG im Rahmen des NIS2UmsuCG) hat der Gesetzgeber die Verantwortung der Geschäftsleitung deutlich geschärft.
Der Kreis der direkt regulierten „wesentlichen“ und „wichtigen“ Einrichtungen wurde auf zehntausende Unternehmen ab 50 Beschäftigten oder mehr als 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme in 18 Wirtschaftssektoren ausgeweitet. Über die gesetzliche Pflicht zur Absicherung der Lieferkette (Artikel 21 Absatz 2 Buchstabe d NIS-2) werden zudem auch kleinere Zulieferer häufig vertraglich zu vergleichbaren Nachweisen verpflichtet.
Entscheidend für die Führungsebene ist Artikel 20 NIS-2 in Verbindung mit § 38 BSIG: Vorstände und GmbH-Geschäftsführer müssen die Maßnahmen zum Cyber-Risikomanagement persönlich billigen, deren Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. Bei schuldhafter Pflichtverletzung haften sie der Gesellschaft gegenüber persönlich mit ihrem Privatvermögen auf Schadensersatz (§ 43 GmbHG, § 93 AktG).
„Unter NIS-2 Artikel 20 und § 38 BSIG kann sich kein Geschäftsführer mehr darauf berufen, er habe die IT-Sicherheit an den Administrationsleiter delegiert: Ohne dokumentierte Risiko-Billigung, geprüfte Backup-Isolierung und eingehaltene 24-Stunden-Meldewege haftet die Geschäftsleitung persönlich.“
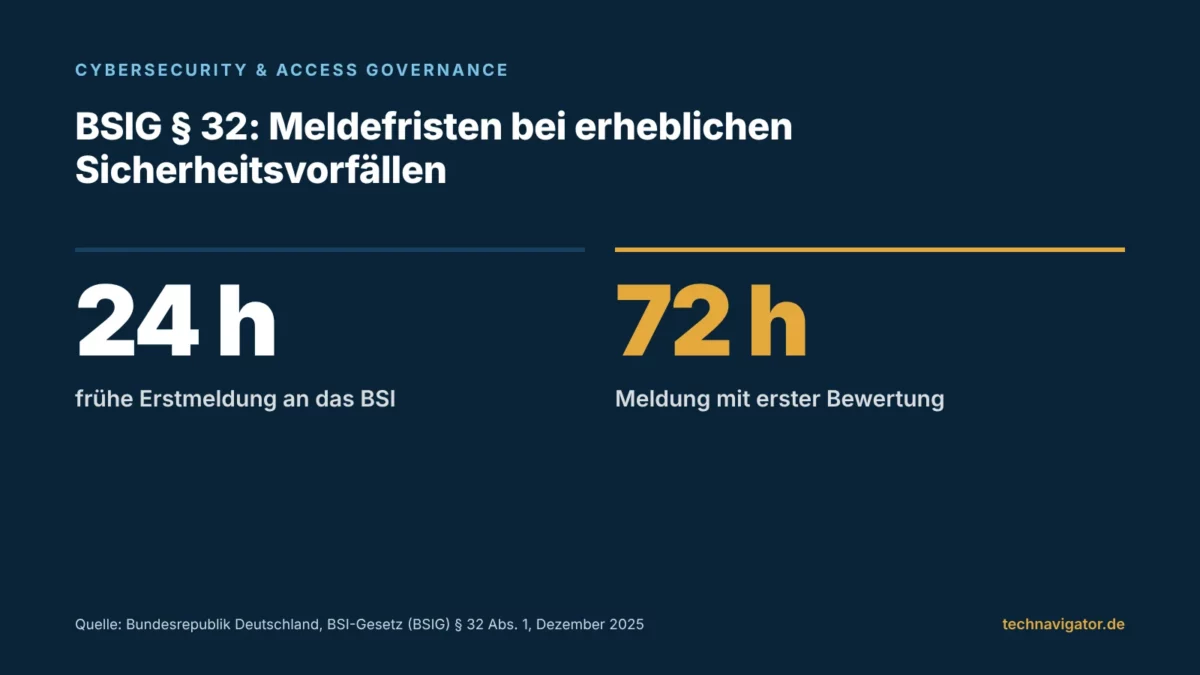
Hinzu kommt die strikte zeitliche Taktung im Ernstfall. Nach Artikel 23 NIS-2 und § 32 BSIG müssen besonders wichtige und wichtige Einrichtungen über die gemeinsame Meldestelle von BSI und BBK innerhalb von spätestens 24 Stunden nach Kenntniserlangung eines erheblichen Sicherheitsvorfalls eine Frühwarnung übermitteln, gefolgt von einer Meldung mit Erstbewertung binnen 72 Stunden und einer Abschlussmeldung spätestens einen Monat danach. Welche Governance-Strukturen hierfür erforderlich sind, erläutert der Leitfaden zu Cyber-Resilienz unter NIS-2 und EU AI Act.
Technischer Deep-Dive: Zero Trust, Defense-in-Depth und die drei Säulen der Versicherbarkeit
Eine technische Zielarchitektur, die modernen Ransomware-Angriffen standhält und die Prüfkriterien von Wirtschaftsprüfern, Aufsichtsbehörden und Cyber-Versicherern erfüllt, erfordert die Abkehr vom historischen Perimeter-Denken hin zu einer mehrschichtigen Defense-in-Depth-Architektur nach dem Zero-Trust-Prinzip (NIST SP 800-207).
In gewachsenen Flurnetzen (Flat Networks) kann sich ein Angreifer nach einem einzigen Phishing-Erfolg ungehindert seitwärts (Lateral Movement) bewegen. Mittels automatisierter Ausspähwerkzeuge wie BloodHound und Protokoll-Angriffen auf Microsoft Active Directory (Kerberoasting, Pass-the-Hash) übernehmen Angreifer in unsegmentierten Netzen oft binnen weniger Stunden den zentralen Domänen-Controller.
1. Identitäts-Härtung mit FIDO2 und Privileged Access Management
Da ein großer Teil erfolgreicher Einbrüche mit kompromittierten Zugangsdaten beginnt, empfehlen das BSI und verlangen viele Cyber-Versicherer Phishing-resistente Multi-Faktor-Authentifizierung (FIDO2/WebAuthn-Hardware-Token) sowie eine strikte Trennung von Alltags- und Administrationskonten (Tiered Administration). Wie Unternehmen ihre Identitäts-Infrastruktur souverän aufbauen, zeigt der Leitfaden zu Keycloak und Authentik im Enterprise-IAM.
2. Mikrosegmentierung der Kronjuwelen und EDR/XDR-Echtzeittelemetrie
Um einen unternehmensweiten Flächenbrand zu verhindern, werden die Kronjuwelen (ERP-Cluster, CAD-Tresore, Active Directory und Fertigungs-OT) in strikt isolierte Mikrosegment-Zonen gekapselt und durch Next-Generation Firewalls sowie verhaltensbasierte EDR/XDR-Agenten überwacht. Eine technische Blaupause für diese Netzwerk-Isolation liefert der Praxisleitfaden für unternehmensweite Netzwerksicherheit mit Zero Trust, Mikrosegmentierung und SASE.
3. Kryptografisch unveränderbare Backups (Immutable WORM & Air-Gap)
Weil moderne Ransomware-Gruppen gezielt Backup-Server kompromittieren und Online-Snapshots vor der Verschlüsselung löschen, empfehlen Sicherheitsbehörden und verlangen viele Cyber-Versicherer unveränderbare Datensicherungen nach dem WORM-Prinzip (Write Once, Read Many). Diese Repositories liegen außerhalb der Windows-Domäne auf gehärteten Linux-Vaults oder S3-Object-Lock-Speichern, sodass selbst kompromittierte Root-Konten die Sicherungen nicht löschen können.
Architektur- und Reifegradvergleich: Perimeter-Bestand versus Zero-Trust-Resilienz
Für den Vorstand und den IT-Lenkungsausschuss ist es entscheidend, den aktuellen Reifegrad der eigenen Infrastruktur nüchtern einzuordnen. Zwischen einer historisch gewachsenen Perimeter-Umgebung und einer technisch durchgesetzten Zero-Trust-Architektur liegen im Ernstfall erhebliche Unterschiede im Schadensausmaß.
Die nachfolgende Vergleichsmatrix stellt das überholte Perimeter-Modell der modernen Zero-Trust- und Defense-in-Depth-Zielarchitektur anhand der fünf wichtigsten Prüfdimensionen für Haftung, Versicherbarkeit und Wiederanlaufzeit gegenüber:
| Architektur- & Haftungskriterium | Historischer Perimeter & Papier-Compliance | Zero Trust & Defense-in-Depth (Ziel-Architektur) | CIO-Bewertung |
|---|---|---|---|
| 1. Netzwerk-Topologie & Kronjuwelen-Schutz | Flaches Innennetz hinter einer Perimeter-Firewall; kompromittierter Client erreicht ERP- und Domänen-Server ungehindert. | Strikte Mikrosegmentierung nach Least-Privilege; ERP-, PLM- und OT-Kronjuwelen kryptografisch und auf Port-Ebene isoliert. |
Kein FlächenbrandStoppt Lateral Movement
|
| 2. Authentifizierung & Privileged Access | Passwort-basiertes VPN oder einfache SMS-/Push-MFA; geteilte Domänen-Admin-Konten ohne Sitzungs-Isolierung. | Phishing-resistente FIDO2-Hardware-Token, dediziertes Tiering-Modell und Just-in-Time-Rechtevergabe (PAM) für Administratoren. |
Phishing-resistentFIDO2 & Zero Standing Privileges
|
| 3. Endpunkt-Überwachung & Detektion (MTTD) | Signaturbasierter klassischer Virenscanner; erkennt moderne dateilose Angriffe und Living-off-the-Land-Techniken nicht. | Verhaltensbasierte 24/7-EDR/XDR-Telemetrie gekoppelt an ein SIEM/SOC mit automatischer Host-Quarantäne in Sekunden. |
Schnelle ReaktionAutomatische Host-Isolierung
|
| 4. Backup-Überlebensfähigkeit (Ransomware) | Backup-Server in die produktive Active-Directory-Domäne eingebunden; Sicherungen durch Angreifer mit Admin-Rechten löschbar. | Domänen-getrennte Linux-Hardened-Repositories mit Hardware-/S3-WORM-Lock (Immutable Backup) und getestetem Bare-Metal-Restore. |
UnlöschbarWORM-Garantie für den Ernstfall
|
| 5. NIS-2-Enthaftung & Cyber-Underwriting | Hohes Risiko persönlicher Organhaftung (§ 38 BSIG) und Leistungsverweigerung der Cyber-Police wegen Obliegenheitsverstoß. | Lückenloser Nachweis nach Artikel 21 NIS-2 und BSI IT-Grundschutz; erfüllt die üblichen Mindestanforderungen der Versicherer. |
NachweisfähigSorgfalt dokumentiert
|
Die Matrix verdeutlicht, warum punktuelle Einzelmaßnahmen heute ins Leere laufen. Ein Unternehmen, das zwar in moderne Firewalls investiert, seine Backup-Server jedoch weiterhin in derselben Active-Directory-Domäne verwaltet wie die Büroarbeitsplätze, verliert bei einem Identitäts-Einbruch innerhalb einer Stunde seine gesamte Wiederherstellungsbasis.
Vollkostenrechnung über 60 Monate: Proaktive Sicherheitsarchitektur versus realer Schadensfall
Für die Investitionsentscheidung des Finanzvorstands (CFO) ist eine Betrachtung der Gesamtkosten über fünf Jahre (5-Jahres-TCO*) hilfreich, die Präventionskosten und mögliche Schadenskosten nebeneinanderstellt.
Trifft ein erfolgreicher Double-Extortion-Ransomware-Angriff dieses Unternehmen in einem unsegmentierten Zustand, kann der Betriebsstillstand mehrere Wochen dauern. Kostentreiber sind dann Deckungsbeitrags- und Umsatzausfall sowie Aufwände für Forensik, Systemneuaufbau und mögliche behördliche Bußgelder.
Demgegenüber erfordert der Aufbau einer auditfesten Zero-Trust-Architektur (Netzwerk-Mikrosegmentierung, FIDO2-Hardware-Keys, dediziertes WORM-Backup-Cluster und ISMS-Aufbau nach BSI IT-Grundschutz) einmalige Projektaufwände sowie laufende Betriebskosten für 24/7-MDR-Überwachung und Schwachstellen-Management.
Diese Kosten sind planbar, während die Folgen eines schweren Ransomware-Vorfalls kaum kalkulierbar sind. Zugleich verbessert die Investition die Versicherbarkeit und verringert das Risiko einer persönlichen Inanspruchnahme der Geschäftsleitung.
Die Make-or-Buy Sourcing-Weiche: Wie viel Security-Betrieb gehört ins eigene Haus?
Da Angreifer bevorzugt nachts, an Wochenenden und an gesetzlichen Feiertagen zuschlagen, hilft das beste Alarmsystem nichts, wenn die Warnmeldungen erst am Montagmorgen gelesen werden. In der Unternehmenspraxis haben sich daher je nach Organisationsgröße drei klar abgegrenzte Betriebsmodelle bewährt:
Erstens (Co-Managed 24/7-MDR-Betrieb): Für den gehobenen Mittelstand zwischen 100 und 1.500 Beschäftigten behält die interne IT die volle Architekturhoheit über Identitäten (IAM), Firewall-Segmentierung und WORM-Backups, während die 24/7-Echtzeitüberwachung der Endpunkte (Managed Detection and Response) an ein zertifiziertes europäisches Security Operations Center (SOC) vergeben wird.
Zweitens (Eigenes Cyber Defense Center): Konzerne, Finanzinstitute unter DORA-Aufsicht und große KRITIS-Betreiber ab 2.000 Mitarbeitenden bauen ein eigenes Security-Team um eine zentrale SIEM/SOAR-Plattform auf. Ergänzt wird die interne Mannschaft durch externe Incident-Response-Retainer und unabhängige Red-Teaming-Spezialisten für die gesetzlich geforderten Infiltrationstests.
Drittens (Managed-Security-Systemhaus): Kleinere Unternehmen (50 bis 150 Beschäftigte), die direkt oder über Lieferketten-Vorgaben unter NIS-2 fallen, beziehen einen standardisierten Managed-Security-Service über ein ISO-27001-zertifiziertes Systemhaus. Entscheidend für den Nachweis der Sorgfalt der Geschäftsleitung ist hierbei, dass monatliche Prüfberichte über Patch-Status und Backup-Tests direkt an die Geschäftsführung gehen.
Der 4-Phasen-Umsetzungsfahrplan: In zwölf Monaten zur prüffesten NIS-2- und Versicherungs-Reife
Der Umbau einer gewachsenen IT-Landschaft zu einer widerstandsfähigen Zero-Trust-Architektur erfordert keinen riskanten Kahlschlag, sondern eine strukturierte Abfolge über vier Quartale, die zuerst die größten Einfallstore schließt.
Phase 1 (Monat 1 bis 2): Kronjuwelen-Inventur, NIS-2-Risikoanalyse und WORM-Backup
Zu Beginn identifiziert die Geschäftsleitung gemeinsam mit der IT-Leitung die geschäftskritischen Kronjuwelen (ERP, Konstruktionsdaten, Fertigungssteuerung, Active Directory) und dokumentiert die formale NIS-2-Risikoanalyse. Als technische Sofortmaßnahme wird das Backup-System aus der Windows-Domäne herausgelöst und um ein unveränderbares WORM-Repository ergänzt.
Phase 2 (Monat 3 bis 4): Identitäts-Härtung mit FIDO2 und Admin-Tiering
Im zweiten Schritt werden sämtliche extern erreichbaren Zugänge (VPN, Webmail, Cloud-Konsolen) sowie alle privilegierten Administratorkonten auf Phishing-resistente Multi-Faktor-Authentifizierung (FIDO2/WebAuthn) umgestellt. Gleichzeitig trennt das Team die Administrationskonten strikt von den normalen Office-Benutzerkonten und schließt veraltete Fernwartungsports.
Phase 3 (Monat 5 bis 8): Netzwerk-Mikrosegmentierung und 24/7-EDR/MDR-Aufschaltung
Das ehemals flache Unternehmensnetzwerk wird schrittweise in isolierte Sicherheitszonen für Büro-Clients, Server-Dienste, Entwicklung und Produktionsanlagen (OT) unterteilt. Parallel rollt das Unternehmen auf allen Endpunkten und Servern moderne EDR-Sensoren aus und bindet diese an einen 24/7-MDR-Überwachungsdienst zur sofortigen Host-Isolierung an.
Phase 4 (Monat 9 bis 12): 24-Stunden-Meldeprozess, Vorstands-Schulung und Notfall-Übung
In der Abschlussphase verankert das Unternehmen den Meldeprozess für die gesetzliche 24-Stunden-Frühwarnung an das BSI, absolviert die nach § 38 BSIG vorgeschriebene Geschäftsleiter-Schulung und führt einen realitätsnahen Wiederanlauftest (Bare-Metal-Restore aus dem WORM-Backup ohne funktionierendes Active Directory) unter Zeitmessung durch.
Fünf Kontrollfragen für Vorstand und Geschäftsführung zur persönlichen Haftungsentlastung
1. Können wir unsere ERP- und Produktionssysteme wiederherstellen, wenn das primäre Active Directory vollständig zerstört ist?
Ein Backup-Konzept ist im Ransomware-Ernstfall wertlos, wenn der Backup-Server selbst Mitglied der kompromittierten Windows-Domäne ist. Lassen Sie sich durch ein Testprotokoll nachweisen, dass Ihre Sicherungen auf einem domänen-unabhängigen WORM-Speicher liegen und ein Kaltstart erfolgreich geübt wurde.
2. Sind ausnahmslos alle Fernzugänge und Administratorkonten durch Phishing-resistente MFA (FIDO2) geschützt?
Fragen Sie gezielt nach Dienstleister-VPNs, Service-Konten und der Art des zweiten Faktors. Nur wenn privilegierte Konten vom täglichen E-Mail-Verkehr getrennt und mit Phishing-resistenten FIDO2-Sicherheitsschlüsseln abgesichert sind, erfüllen Sie die strengen Obliegenheiten moderner Cyber-Versicherungspolicen.
3. Wer isoliert einen infizierten Server am Samstagabend um 23 Uhr innerhalb von fünf Minuten vom Netzwerk?
Die besten Sicherheitswerkzeuge verfehlen ihre Wirkung, wenn Alarme außerhalb der Bürozeiten ins Leere laufen. Stellen Sie sicher, dass Ihre EDR/XDR-Telemetrie entweder über automatisierte Quarantäne-Richtlinien verfügt oder an ein rund um die Uhr besetztes Security Operations Center (24/7-MDR) angeschlossen ist.
4. Wie verhindern wir technisch, dass ein kompromittierter Büro-Laptop auf unsere Konstruktionsdaten oder Fertigungsanlagen zugreift?
Verlangen Sie von Ihrer IT-Architektur einen klaren Nachweis der internen Netzwerk-Mikrosegmentierung zwischen Office-IT, Entwicklungs-Tresoren (CAD/PLM) und den Steuerungsnetzen der Produktion (OT). Ein Phishing-Erfolg im Büro darf niemals eine direkte Verbindung zu den Kronjuwelen ermöglichen.
5. Liegt ein sofort ausführbarer Krisenplan vor, der die 24-Stunden-Meldepflicht an das BSI und die Vorstands-Billigung nach § 38 BSIG abdeckt?
Prüfen Sie persönlich, ob die Meldewege zum BSI auch dann funktionieren, wenn das eigene E-Mail- und Telefonsystem ausgefallen ist. Gleichzeitig müssen Ihre Schulungsnachweise und die formale Vorstands-Billigung des Risikomanagements lückenlos dokumentiert sein, um das Risiko persönlicher Organhaftung zu verringern.
Cyber-Resilienz als Lebensversicherung für Bilanz, Lieferkette und Geschäftsleitung
Die Frage „Warum Cyber-Security?“ stellt sich im digitalen Industriezeitalter nicht mehr als technisches Abwägungsthema, sondern als Grundbedingung unternehmerischer Existenz. Wo hochautomatisierte kriminelle Ransomware-Gruppen und staatliche Spionagegruppen gezielt auf das geistige Eigentum und die Zahlungsfähigkeit des Mittelstands zielen, wird ungeschützte IT-Infrastruktur zum unkalkulierbaren Bilanzrisiko.
Geschäftsführungen und Vorstände, die ihre Kronjuwelen jetzt durch strikte Mikrosegmentierung, Phishing-resistente FIDO2-Identitäten, 24/7-EDR-Überwachung und unlöschbare WORM-Backups absichern, machen ihr Unternehmen widerstandsfähig gegen Betriebsunterbrechungen, sichern ihre Versicherbarkeit und verringern das Risiko einer persönlichen Organhaftung unter NIS-2 und § 38 BSIG.
Häufig gestellte Fragen (FAQ) zu Cyber-Security, NIS-2-Haftung und Kronjuwelen-Schutz
Wann haften Geschäftsführer und Vorstände unter NIS-2 und § 38 BSIG mit ihrem Privatvermögen?
Nach Artikel 20 der NIS-2-Richtlinie und § 38 BSIG müssen Geschäftsleiter die Cyber-Risikomanagement-Maßnahmen persönlich billigen und deren Umsetzung überwachen. Unterbleibt diese Kontrolle schuldhaft und erleidet das Unternehmen durch einen Cyber-Vorfall einen Schaden, haftet die Geschäftsleitung der Gesellschaft gegenüber persönlich auf Schadensersatz.
Welche konkreten technischen Mindeststandards verlangen Cyber-Versicherer heute vor Vertragsabschluss?
Viele Industrieversicherer setzen heute drei Basiskontrollen voraus: flächendeckende Multi-Faktor-Authentifizierung (MFA) für sämtliche Fernzugänge und Administratorkonten, verhaltensbasierte Endpunkt-Erkennung (EDR/XDR) auf Servern und Clients sowie vom Active Directory getrennte, unveränderbare WORM-Backups (Immutable Backups).
Warum sind auch Unternehmen mit weniger als 50 Beschäftigten mittelbar von NIS-2 betroffen?
Artikel 21 Absatz 2 Buchstabe d der NIS-2-Richtlinie verpflichtet alle regulierten Unternehmen ausdrücklich zur Absicherung ihrer gesamten Lieferkette. Großkunden und mittelständische Produktionsbetriebe geben diese Sicherheitsanforderungen daher über verbindliche Vertragsklauseln und Sicherheits-Audits direkt an ihre Zulieferer, Maschinenbauer und IT-Dienstleister weiter.
Was unterscheidet ein unveränderbares WORM-Backup von einer herkömmlichen Netzwerksicherung?
Bei einer klassischen Netzwerksicherung können Angreifer, die Domänen-Administratorrechte erbeutet haben, über die Backup-Konsole sämtliche Sicherungskopien löschen. Ein WORM-Backup (Write Once, Read Many) sperrt die geschriebenen Datenblöcke auf Dateisystem- oder Object-Storage-Ebene kryptografisch für eine festgelegte Frist, sodass selbst Root-Administratoren sie nicht verändern oder löschen können.
Welches Budget sollte ein Mittelständler für eine belastbare Zero-Trust- und MDR-Architektur kalkulieren?
Für ein Unternehmen mit rund 250 bis 400 Beschäftigten liegen die laufenden Kosten für 24/7-Managed-Detection-and-Response (MDR), Schwachstellen-Management und Lizenzierung inklusive umgelegter Initialprojekte für Mikrosegmentierung und WORM-Storage je nach Umfang und Dienstleister in einer planbaren Größenordnung pro Arbeitsplatz und Monat, die in der Regel deutlich unter den Kosten eines einzigen Betriebsstillstands liegt.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Europäische Union (Amtsblatt EUR-Lex) | Richtlinie (EU) 2022/2555 (NIS-2 Art. 20 & 21) ↗ | Rechtsgrundlage für die persönliche Billigungs- und Überwachungspflicht der Geschäftsleitung, den Mindestkatalog technischer Sicherheitsmaßnahmen und die 24-Stunden-Meldepflicht. |
| Europäische Union (Amtsblatt EUR-Lex) | Verordnung (EU) 2022/2554 (DORA) ↗ | Verbindliche Vorgaben zur digitalen operationalen Resilienz, zu bedrohungsorientierten Penetrationstests (TLPT) und zur Steuerung kritischer IKT-Drittparteienrisiken. |
| Europäische Union (Amtsblatt EUR-Lex) | Verordnung (EU) 2016/679 (DSGVO Art. 32 & 33) ↗ | Gesetzliche Verpflichtung zu technisch-organisatorischen Schutzmaßnahmen nach dem Stand der Technik (Verschlüsselung, Belastbarkeit) und 72-Stunden-Meldung bei Datenabfluss. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI IT-Grundschutz-Standards (200-1 bis 200-4) ↗ | Methodischer Referenzrahmen für den Aufbau eines prüffähigen Informationssicherheits-Managementsystems (ISMS), Schutzbedarfsfeststellung und Business Continuity Management. |
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI C5 Kriterienkatalog (IAM, OPS & BC) ↗ | Prüfkriterien für privilegierte Zugriffskontrolle, kryptografische Mandantenisolation, kontinuierliche Sicherheitsüberwachung und unveränderbare Datensicherungen. |
| Bundesministerium der Justiz (gesetze-im-internet.de) | BSI-Gesetz (BSIG) in der Fassung des NIS2UmsuCG: § 32 Meldepflichten, Dezember 2025 ↗ | Gestufte Meldepflicht (24 Stunden, 72 Stunden, ein Monat) an die gemeinsame Meldestelle von BSI und BBK; Geschäftsleiterpflichten in § 38. |
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.
**Verweise auf Gesetzestexte, Paragrafen (u. a. DSGVO, NIS-2, EU AI Act, DORA, GoBD, BetrVG) und Compliance-Normen dienen ausschließlich der unverbindlichen technischen Fachinformation für IT-Entscheider. Sie stellen keine Rechtsberatung nach dem Rechtsdienstleistungsgesetz (RDG) dar; für eine rechtsverbindliche Beurteilung Ihrer spezifischen Unternehmensorganisation konsultieren Sie bitte Ihren Rechtsbeistand oder Datenschutzbeauftragten.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Zero Trust im Mittelstand: Wenn die Identität den Burggraben ersetzt
Firewall und VPN schützen eine Grenze, die es in den meisten Unternehmen nicht mehr gibt. Zero Trust verlagert den Schutz auf Identität, Gerät und Anwendung – und lässt sich im Mittelstand in realistischen Etappen bis 2028 umsetzen.
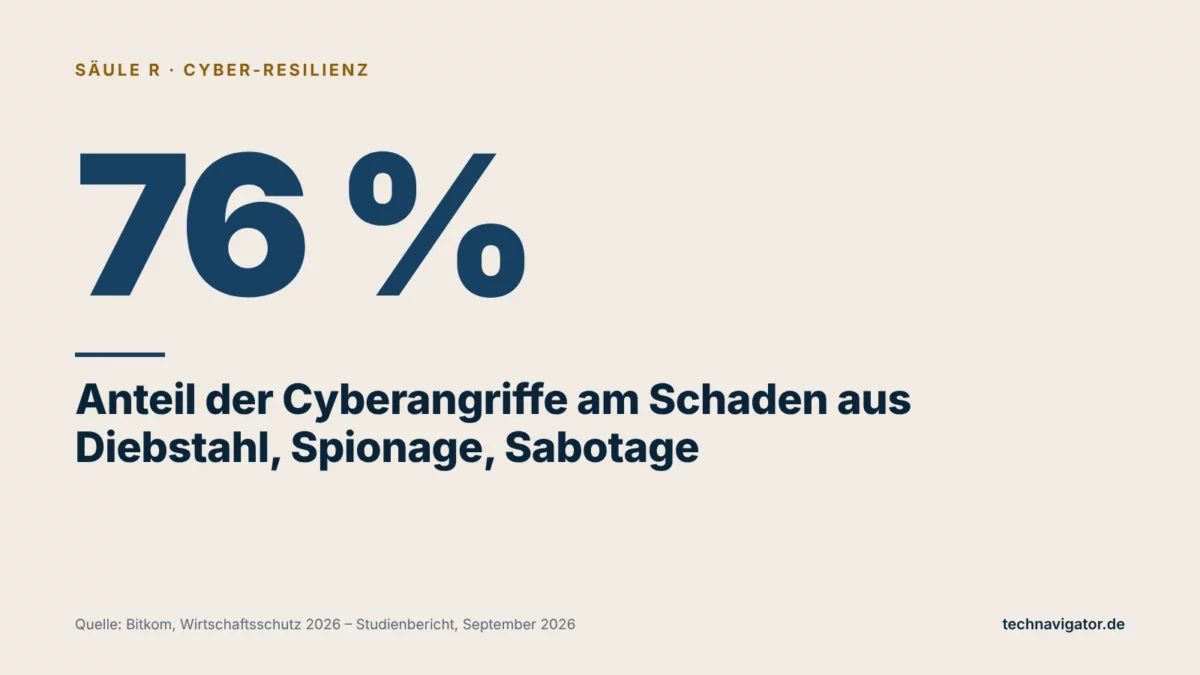
Cybersicherheit als Führungsaufgabe: Was sich für die Geschäftsleitung bis 2028 verschiebt
Cyberangriffe verursachen inzwischen drei Viertel des Schadens aus Diebstahl, Spionage und Sabotage in der deutschen Wirtschaft. Bis 2028 wird Cybersicherheit damit endgültig zur Führungsaufgabe: mit eigener Urteilsfähigkeit, belastbaren Nachweisen und geprobter Krisenführung.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.