
Wiederanlauf statt Backup: Warum Wiederherstellbarkeit zur Kennzahl der Geschäftsleitung wird
Das Wichtigste in Kürze
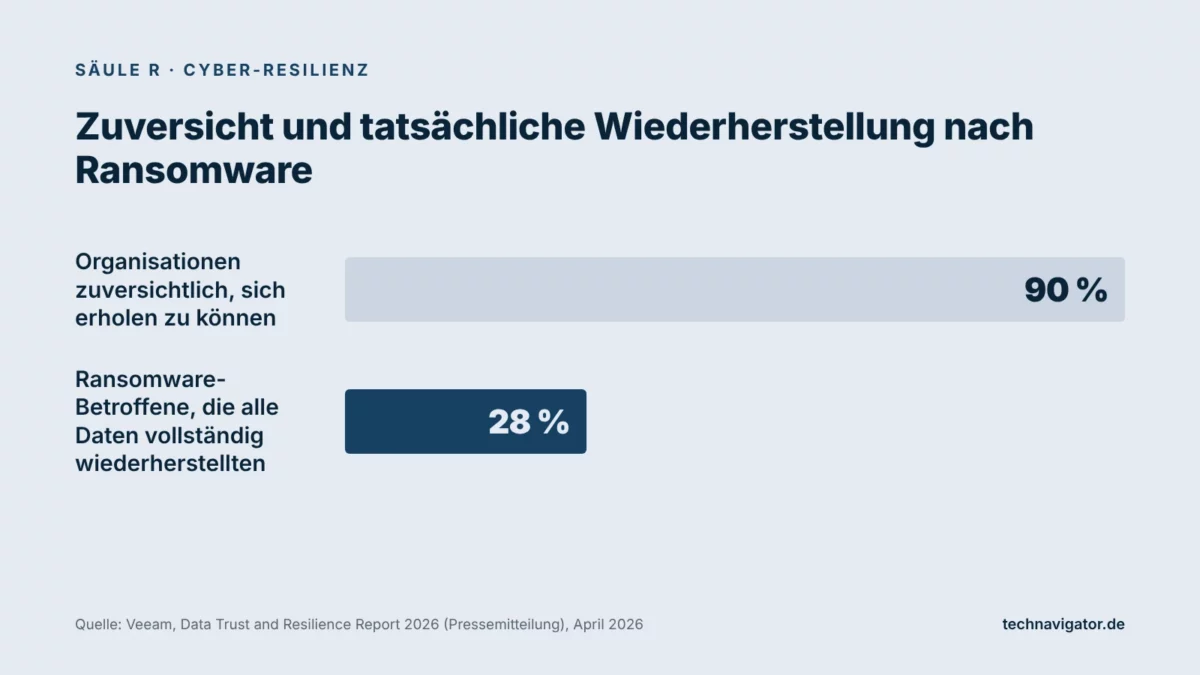
- ✓Vertrauen ist nicht Fähigkeit: Laut Veeam „Data Trust and Resilience Report 2026“ halten sich 90 Prozent der Organisationen für wiederherstellungsfähig, aber nur 28 Prozent der Ransomware-Betroffenen stellten alle Daten vollständig wieder her.
- ✓Backup ist Voraussetzung, nicht Ergebnis: Entscheidend ist, wie schnell ein Geschäftsprozess wieder läuft. Das ist eine Frage von Reihenfolge, Abhängigkeiten und Übung.
- ✓Die Kennzahl wandert nach oben: Die nachgewiesene Wiederanlaufzeit kritischer Prozesse wird bis 2027 zu einer Steuerungsgröße der Geschäftsleitung.
- ✓Ungetestet heißt unbekannt: Eine Wiederherstellung, die nie geprobt wurde, ist eine Annahme. Regelmäßige Tests unter realistischen Bedingungen werden zum Standard.
In nahezu jedem Unternehmen gibt es Datensicherungen. Die Frage „Haben wir Backups?“ wird in Geschäftsleitungssitzungen deshalb fast immer mit Ja beantwortet. Sie ist allerdings die falsche Frage. Die richtige lautet: Wie lange dauert es, bis der Auftragseingang, die Produktion oder die Abrechnung nach einem vollständigen Ausfall wieder arbeitet, und woher wissen wir das?
Zwischen beiden Fragen liegt eine Lücke, die Angreifer gezielt ausnutzen. Dieser Beitrag beschreibt, warum sich der Blick in den nächsten ein bis zwei Jahren von der Datensicherung zur Wiederanlauffähigkeit verschiebt und warum diese Fähigkeit eine Kennzahl der Geschäftsleitung wird, nicht nur der IT.
Die Vertrauenslücke: Zwischen Zuversicht und Ergebnis
Der „Data Trust and Resilience Report 2026“ von Veeam, für den mehr als 900 Führungskräfte aus IT, Sicherheit und Risikomanagement befragt wurden, beschreibt die Lücke präzise. 90 Prozent der Organisationen geben an, zuversichtlich zu sein, sich von einem Cybervorfall erholen zu können. Von den Organisationen, deren Betrieb oder Daten tatsächlich von Ransomware getroffen wurden, stellten jedoch nur 28 Prozent alle betroffenen Daten vollständig wieder her. 44 Prozent holten weniger als 75 Prozent ihrer Daten zurück.
Derselbe Bericht weist aus, dass nur 69 Prozent der Befragten ihre Wiederherstellungszeitziele als vollständig auf die Ziele der Geschäftskontinuität abgestimmt betrachten. Anders formuliert: In fast jeder dritten Organisation ist nicht gesichert, dass die technische Wiederherstellungsplanung zu dem passt, was das Geschäft im Ernstfall braucht.
Ein Jahr zuvor hatte der Veeam-Bericht „2025 Ransomware Trends and Proactive Strategies“ auf eine verwandte Schwäche hingewiesen. 98 Prozent der Befragten verfügten über ein Ransomware-Handbuch. Weniger als die Hälfte der Organisationen hatte darin jedoch zentrale technische Elemente verankert: Vorgaben zur Überprüfung von Backups und deren Häufigkeit fanden sich bei 44 Prozent, eine vorab festgelegte Befehlskette bei 30 Prozent. Das Dokument existiert also, die operativen Teile fehlen.
Warum Backups allein nicht mehr tragen
Der „State of Ransomware 2025“ von Sophos, eine Befragung von 3.400 IT- und Sicherheitsverantwortlichen aus 17 Ländern, deren Organisationen im Vorjahr von Ransomware betroffen waren, zeigt eine bemerkenswerte Entwicklung. Nur 54 Prozent der Organisationen mit verschlüsselten Daten nutzten Backups zur Wiederherstellung. Sophos spricht vom niedrigsten Stand seit sechs Jahren. Gleichzeitig zahlten 49 Prozent der Betroffenen ein Lösegeld, nach 56 Prozent im Vorjahr.
Die Gründe dafür sind vielfältig, folgen aber einem Muster. Angreifer suchen gezielt nach Sicherungssystemen und versuchen, sie zu verschlüsseln oder zu löschen, bevor sie die Produktivsysteme angreifen. Backups, die im selben Netz liegen und mit denselben Administratorkonten verwaltet werden, teilen das Schicksal der Daten, die sie schützen sollen. Unveränderliche Sicherungen, wie im Glossar unter Immutable Backup (WORM) beschrieben, schließen diese Lücke teilweise.
Teilweise deshalb, weil ein unversehrtes Backup noch keinen laufenden Betrieb bedeutet. Ein Unternehmen, das alle Daten gesichert hat, aber nicht weiß, in welcher Reihenfolge Identitätsdienst, Datenbanken, Anwendungsserver und Schnittstellen wiederhergestellt werden müssen, braucht im Ernstfall Tage statt Stunden. Hinzu kommt die Frage, ob die Sicherung selbst frei von Schadcode ist. Wer eine kompromittierte Umgebung zurückspielt, stellt im Zweifel den Angreifer wieder mit her.
Was eine Wiederherstellung tatsächlich verlangt
- Abhängigkeiten kennen: Welche Systeme müssen zuerst laufen, damit andere starten können? Ohne Verzeichnisdienst, Namensauflösung und Lizenzserver bleibt auch eine gesicherte Anwendung stumm.
- Saubere Umgebung bereitstellen: Wiederhergestellt wird in eine geprüfte, isolierte Umgebung, nicht in die Infrastruktur, in der sich der Angreifer möglicherweise noch befindet.
- Integrität prüfen: Sicherungen werden vor dem Einspielen auf Schadcode und Manipulation untersucht.
- Kapazität sichern: Hardware, Bandbreite, Personal und Zugänge müssen für eine vollständige Wiederherstellung tatsächlich verfügbar sein, nicht nur für den Normalbetrieb.
Die Identität kommt zuerst
Ein häufig unterschätzter Engpass ist der Verzeichnis- und Anmeldedienst. Fast jede Anwendung im Unternehmen setzt voraus, dass Benutzer und Dienstkonten authentifiziert werden können. Ist dieser Dienst kompromittiert oder verschlüsselt, steht die gesamte Wiederherstellung still, auch wenn alle Daten unversehrt gesichert sind. Wer ihn nicht getrennt sichert und seine Wiederherstellung nicht eigens übt, plant am kritischsten Punkt mit einer Lücke.
Wo Backups grundsätzlich nicht helfen
Zur Ehrlichkeit gehört auch die Grenze des Ansatzes. Viele Angreifer verschlüsseln nicht nur, sondern kopieren vorher Daten und drohen mit deren Veröffentlichung. Nach Sophos wurden bei 28 Prozent der Organisationen, deren Daten verschlüsselt wurden, zusätzlich Daten gestohlen. Gegen diese Form der Erpressung schützt keine Sicherung.
Das BSI hält in seinem Lagebericht 2025 denselben Punkt fest: Backups helfen gegen die Verschlüsselung durch Ransomware, nicht aber gegen Datenabfluss; das Amt verweist stattdessen auf Prävention durch strukturiertes Management der Angriffsfläche. Wiederanlauffähigkeit beantwortet die Frage, wie schnell der Betrieb zurückkehrt. Die Frage, welche Daten das Unternehmen verlassen haben, verlangt andere Antworten: Zugriffsschutz, Segmentierung und Überwachung des Datenabflusses.
Die Kennzahl, die nach oben wandert
Technisch ist die Steuerung seit Langem bekannt: Recovery Time Objective (RTO) beschreibt die maximal tolerierbare Ausfallzeit, Recovery Point Objective (RPO) den maximal tolerierbaren Datenverlust. Neu ist, wer diese Werte festlegt und wer ihre Einhaltung verantwortet. Bisher legte die IT sie häufig selbst fest, orientiert an technischen Möglichkeiten. Künftig werden sie von der Geschäftsleitung vorgegeben, orientiert an dem, was das Geschäft verkraftet.
Diese Verschiebung hat einen einfachen Grund. Die Frage, ob ein Unternehmen drei Tage ohne Auftragsabwicklung überlebt oder nur einen, ist eine unternehmerische Abwägung. Sie hängt von Lagerbeständen, Kundenverträgen, Vertragsstrafen und Liquidität ab. Die IT kann ausrechnen, was eine kürzere Wiederanlaufzeit kostet. Ob sich dieser Aufwand lohnt, entscheidet die Geschäftsleitung.
Der regulatorische Rahmen bestätigt diese Richtung. Die NIS-2-Richtlinie (EU) 2022/2555 nennt in Artikel 21 Absatz 2 Buchstabe c ausdrücklich die „Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall, und Krisenmanagement“ als Mindestbestandteil der Risikomanagementmaßnahmen. Bemerkenswert ist die Gewichtung: Backup-Management erscheint als Beispiel unter dem Oberbegriff der Aufrechterhaltung des Betriebs, nicht als eigenständiges Ziel.
Von der Systemsicht zur Prozesssicht
Eine Wiederanlaufzeit für „den Server“ ist für die Geschäftsleitung wenig aussagekräftig. Aussagekräftig ist die Zeit, bis ein Geschäftsprozess wieder Ergebnisse liefert: Angebote verschicken, Aufträge annehmen, Ware ausliefern, Löhne zahlen. Bis 2027 dürfte sich daher eine prozessbezogene Darstellung durchsetzen, die mehrere Systeme und ihre Abhängigkeiten zusammenfasst und mit einer einzigen nachgewiesenen Zeit hinterlegt.
Ein Ansatz, der sich dafür eignet, ist die Bestimmung eines minimalen Betriebszustands. Gemeint ist der kleinste Satz an Systemen, mit dem das Unternehmen seine wichtigsten Pflichten gegenüber Kunden, Belegschaft und Behörden erfüllen kann. Diese Kernmenge wird zuerst und am häufigsten getestet. Alles andere folgt in einer festgelegten Reihenfolge.
Der Plan muss den Ausfall überleben
Ein Wiederanlaufplan, der nur im Dokumentenmanagement oder im Intranet liegt, ist im Ernstfall genau dann unerreichbar, wenn er gebraucht wird. Die Bitkom-Studie „Wirtschaftsschutz 2026“ weist darauf hin, dass Notfallpläne auch dann verfügbar sein sollten, wenn die IT ausfällt. Praktisch heißt das: Reihenfolge der Wiederherstellung, Kontaktdaten von Dienstleistern und Versicherer, Notfallzugänge und Entscheidungsbefugnisse liegen zusätzlich in einer Form vor, die ohne Unternehmensnetz und ohne zentrale Anmeldung zugänglich ist.
Dazu gehört auch die Frage, wer im Wiederanlauf über Prioritäten entscheidet. Wenn nach einem Angriff nur ein Teil der Kapazität zur Verfügung steht, konkurrieren Vertrieb, Produktion und Verwaltung um dieselben Fachleute und dieselbe Infrastruktur. Eine vorab von der Geschäftsleitung festgelegte Reihenfolge verhindert, dass diese Abwägung in der Krise unter Zeitdruck neu verhandelt wird.
Übung wird zum Standard, nicht zur Ausnahme
Viele Unternehmen testen Wiederherstellungen auf Dateiebene: Ein einzelnes Dokument wird zurückgeholt, der Test gilt als bestanden. Für einen Ransomware-Fall ist diese Probe wenig aussagekräftig. Dort geht es um die vollständige Wiederherstellung ganzer Umgebungen, oft ohne funktionierende Verzeichnisdienste und unter Zeitdruck.
Realistische Übungen unterscheiden sich in drei Punkten. Erstens gehen sie vom vollständigen Verlust der Produktivumgebung aus, einschließlich der Administratorkonten. Zweitens messen sie die Zeit bis zum funktionierenden Geschäftsprozess, nicht bis zum gestarteten System. Drittens dokumentieren sie, was nicht funktioniert hat, und verfolgen die Behebung. Ein Test ohne gefundene Schwachstelle ist meist ein Test, der zu wenig verlangt hat.
Ein denkbares Szenario: Ein Handelsunternehmen übt erstmals die vollständige Wiederherstellung seines Warenwirtschaftssystems in einer isolierten Umgebung. Die Datenbank ist nach vier Stunden zurück. Die Anwendung startet jedoch nicht, weil der Lizenzserver fehlt, dessen Sicherung niemand eingeplant hatte. Nach einem Tag läuft das System. Der Test gilt dennoch als erfolgreich, weil die Lücke vor dem Ernstfall gefunden wurde.
Dass schnellere Wiederherstellung erreichbar ist, zeigen die Sophos-Daten. 53 Prozent der Betroffenen waren 2025 nach einer Woche wieder vollständig arbeitsfähig, nach 35 Prozent im Vorjahr. Die durchschnittlichen Wiederherstellungskosten ohne Lösegeld sanken von 2,73 Millionen auf 1,53 Millionen US-Dollar. Worauf die Verbesserung zurückgeht und welche Rolle Übungen dabei spielten, weist die Studie nicht gesondert aus.
Wiederherstellbarkeit: heute und 2027
| Bereich | Heute | 2027 (absehbar) |
|---|---|---|
| Leitfrage | „Haben wir Backups?“ | „Wie schnell läuft Prozess X nachweislich wieder?“ |
| Zielwerte | RTO und RPO von der IT nach technischen Möglichkeiten gesetzt | Zielwerte von der Geschäftsleitung je Geschäftsprozess vorgegeben |
| Sicherungen | Im selben Netz, mit denselben Konten verwaltet | Unveränderlich, logisch getrennt, auf Integrität geprüft |
| Tests | Einzelne Dateien, selten, ohne Zeitmessung | Vollständige Prozesse in isolierter Umgebung, regelmäßig, mit dokumentierten Ergebnissen |
| Berichtswesen | Erfolgsquote nächtlicher Sicherungsjobs | Nachgewiesene Wiederanlaufzeit je kritischem Prozess, Datum des letzten Tests |
Was in den nächsten zwölf Monaten anzulegen ist
Wiederanlauffähigkeit lässt sich nicht kaufen, sie muss aufgebaut werden. Die Reihenfolge der Schritte ist dabei wichtiger als ihre Geschwindigkeit, weil jeder Schritt auf dem vorherigen aufbaut.
- Kritische Prozesse benennen: Die Geschäftsleitung legt fest, welche Prozesse in welcher Zeit wieder laufen müssen. Diese Liste ist kurz, sonst ist sie nicht priorisiert.
- Abhängigkeiten kartieren: Für jeden kritischen Prozess wird erfasst, welche Systeme, Identitäten, Schnittstellen und externen Dienste er benötigt.
- Sicherungen trennen: Mindestens eine Kopie liegt unveränderlich und außerhalb der Reichweite produktiver Administratorkonten, etwa in einer isolierten Architektur.
- Vollständig üben: Mindestens einmal jährlich wird der minimale Betriebszustand aus den Sicherungen in einer sauberen Umgebung aufgebaut, mit Zeitmessung.
- Ergebnis berichten: Die gemessene Zeit, das Testdatum und offene Mängel gehen als feste Kennzahl in die Berichterstattung an die Geschäftsleitung.
Einordnung: Resilienz ist eine gemessene Größe
Die Diskussion um Cybersicherheit konzentriert sich oft auf die Abwehr. Das ist verständlich, aber unvollständig. Die verfügbaren Daten zeigen, dass ein erheblicher Teil der Unternehmen trotz aller Schutzmaßnahmen betroffen ist. Für diesen Fall entscheidet nicht die Qualität der Abwehr über die Folgen, sondern die Geschwindigkeit des Wiederanlaufs.
Wer Wiederherstellbarkeit misst, übt und berichtet, verwandelt eine Annahme in eine belastbare Aussage. Diese Aussage hat Wert gegenüber Kunden, Versicherern und Prüfern. Vor allem aber hat sie Wert für die Geschäftsleitung selbst: Sie weiß dann, was im schlechtesten Fall geschieht, statt es zu hoffen. Die Zuversicht, die heute in neun von zehn Organisationen herrscht, wird damit zu einer überprüfbaren Größe.
Wiederanlauffähigkeit ist ein Baustein eines größeren Bildes, zu dem Führungsverantwortung und Zugriffsschutz gehören. Mehr zur Säule Cyber-Resilienz im VORAUS-Framework.
Fragen für die Geschäftsleitung
- Wie lange dürfen wir stillstehen? Haben wir für jeden kritischen Prozess eine maximale Ausfallzeit festgelegt, und wer hat sie verabschiedet?
- Wann wurde zuletzt vollständig geübt? Gibt es ein Datum und eine gemessene Zeit für die Wiederherstellung unseres minimalen Betriebszustands?
- Überleben unsere Sicherungen einen Angriff? Liegt mindestens eine Kopie außerhalb der Reichweite der Konten, die ein Angreifer zuerst übernehmen würde?
- Wohin stellen wir wieder her? Gibt es eine saubere Umgebung, oder müssten wir in eine möglicherweise kompromittierte Infrastruktur zurückspielen?
- Passt die Technik zum Geschäft? Stimmen die Wiederherstellungsziele der IT mit dem überein, was Vertrieb, Produktion und Finanzen im Ernstfall brauchen?
Häufige Fragen
Was ist der Unterschied zwischen RTO und RPO?
Das Recovery Time Objective beschreibt, wie lange ein System oder Prozess höchstens ausfallen darf. Das Recovery Point Objective beschreibt, wie viel Datenverlust, gemessen in Zeit seit der letzten Sicherung, höchstens tolerierbar ist.
Wie oft sollte eine vollständige Wiederherstellung geübt werden?
Für den minimalen Betriebszustand ist mindestens eine vollständige Übung pro Jahr ein realistischer Ausgangspunkt. Nach größeren Änderungen an Infrastruktur oder Kernanwendungen sollte zusätzlich getestet werden.
Reicht eine Sicherung in der Cloud?
Eine Cloud-Sicherung kann Teil der Lösung sein, wenn sie unveränderlich ist und nicht mit denselben Zugangsdaten verwaltet wird wie die Produktivumgebung. Entscheidend sind zudem Wiederherstellungsgeschwindigkeit und verfügbare Bandbreite.
Warum zahlen Unternehmen trotz Backups Lösegeld?
Häufig sind Sicherungen beschädigt, unvollständig oder die Wiederherstellung dauert länger als das Geschäft verkraftet. Hinzu kommt die Drohung mit der Veröffentlichung gestohlener Daten, gegen die Backups nicht helfen.
Quellen
- Veeam: Data Trust and Resilience Report 2026 (Pressemitteilung), April 2026
- Veeam: From Risk to Resilience – 2025 Ransomware Trends and Proactive Strategies Report (Pressemitteilung), April 2025
- Sophos: The State of Ransomware 2025 (deutsche Fassung), Juni 2025
- Sophos: The State of Ransomware 2025 (Übersichtsseite), Juni 2025
- BSI: Die Lage der IT-Sicherheit in Deutschland 2025 – Kapitel Gefährdungslage, November 2025
- Bitkom: Wirtschaftsschutz 2026 – Studienbericht, September 2026
- Europäisches Parlament und Rat: Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie), Dezember 2022
*** Keine Rechtsberatung. Dieser Beitrag ordnet rechtliche Rahmenbedingungen strategisch ein und ersetzt keine Rechtsberatung im Einzelfall.
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
E-Rechnung und GoBD: Warum die Archivierung zur Frage der Datenhoheit wird
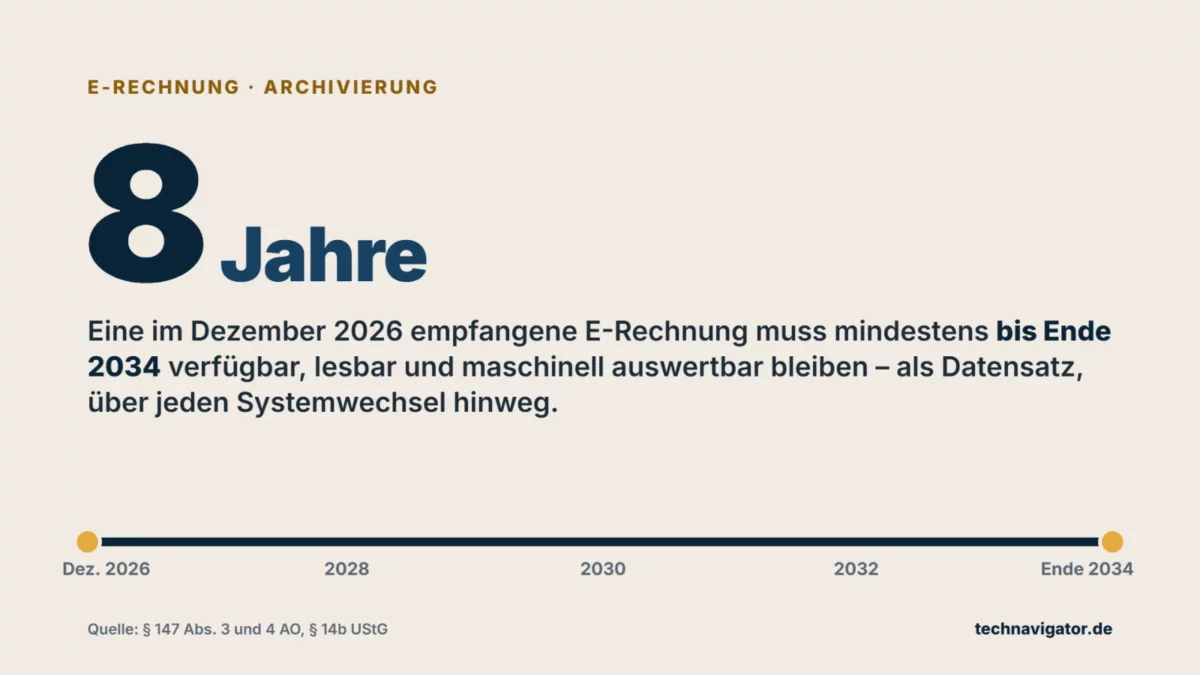
Seit 2025 müssen Unternehmen E-Rechnungen empfangen können, bis 2028 folgt schrittweise der Versand. Für die Archivierung heißt das: Das Original ist ein Datensatz, der acht Jahre lesbar und auswertbar bleiben muss – auch über Systemwechsel und Anbieterverträge hinaus.
Proxmox Backup Server vs. Veeam: Immutable Enterprise-Backup und Ransomware-Resilienz
Technischer und kaufmännischer Vergleich zwischen Proxmox Backup Server (PBS) und Veeam Backup & Replication: Dirty-Bitmaps, SHA-256-Deduplizierung, Immutability und TCO.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.