Proxmox Backup Server vs. Veeam: Immutable Enterprise-Backup und Ransomware-Resilienz
Das Wichtigste in Kürze
- ✓Inkrementelle Forever-Backups per QEMU Dirty-Bitmaps: Proxmox Backup Server (PBS) erkennt geänderte Speicherblöcke direkt im Arbeitsspeicher des KVM-Hypervisors ohne langsamen Dateisystem-Scan und kann Backup-Fenster deutlich verkürzen.
- ✓Globale Content-Addressed Deduplizierung in Rust: Durch die Zerlegung aller VMs und Container in SHA-256-gehashte Datenblöcke (Chunks) samt Zstandard-Kompression erreicht PBS über den gesamten Datastore hohe Deduplizierungsraten, abhängig von Datenbestand und Änderungsrate.
- ✓Ransomware-Resilienz durch Pull-Sync und Rollentrennung: Selbst wenn Angreifer Root-Rechte auf dem Virtualisierungs-Cluster erlangen, erschwert ein isolierter Zweit-PBS im Pull-Modus das Löschen oder Manipulieren der Backups erheblich – vorausgesetzt, seine Zugangsdaten sind vom Produktivbetrieb getrennt.
- ✓Klare Aufgabenteilung zwischen PBS und Veeam: In reinen Proxmox-Umgebungen ist PBS die integrierte Option ohne Lizenzkosten pro Instanz; Lösungen wie Veeam spielen ihre Stärken vor allem aus bei gemischten Multi-Hypervisor-Parks (VMware/Hyper-V) und granularen SQL/Exchange-Objekt-Restores.
Wenn Unternehmen nach den Änderungen bei Lizenzmodell und Preisen durch Broadcom ihre Virtualisierung von VMware vSphere auf Proxmox Virtual Environment (PVE) umstellen, rückt unweigerlich die zweite kritische Infrastruktur-Säule in den Fokus: die Datensicherung und das Disaster Recovery. Über ein Jahrzehnt lang galt die Kombination aus VMware und Veeam Backup & Replication im Mittelstand als gesetzter Standard.
Seit Version 12.2 (August 2024) unterstützt Veeam Backup & Replication über ein Plug-in auch die Sicherung von VMs auf Proxmox VE; Version 13.1 (Juli 2026) ergänzt laut Hersteller unter anderem Replikation und Instant Recovery. Im Proxmox-Ökosystem gibt es zudem ein hauseigenes Gegenstück: den in Rust geschriebenen Proxmox Backup Server (PBS), aktuell in Version 4.2 (April 2026).
Für Infrastruktur-Architekten stellt sich damit eine hochrelevante TCO*– und Sicherheitsfrage: Lohnt es sich, weiterhin erhebliche laufende Summen für instanzbasierte Veeam-Universal-Lizenzen (VUL) auszugeben, oder liefert der nativ integrierte Proxmox Backup Server in einer modernen KVM/LXC-Landschaft sogar die schnellere und resilientere Architektur?
Architektur-Vergleich: Warum QEMU Dirty-Bitmaps und Chunk-Stores so schnell sind
Der Geschwindigkeitsvorteil des Proxmox Backup Servers erklärt sich aus seiner engen Verzahnung mit dem KVM/QEMU-Hypervisor von Proxmox VE. Während externe Backup-Lösungen häufig mit komplexen Proxy-VMs, temporären Storage-Snapshots und langwierigen Block-Vergleichen arbeiten müssen, sitzt die Backup-Schnittstelle bei Proxmox direkt im Prozess der laufenden virtuellen Maschine.
Vier technische Kernmechanismen prägen den in Rust entwickelten PBS (Beschreibung nach Herstellerdokumentation):
- QEMU Dirty-Bitmaps im Hypervisor: Der QEMU-Prozess merkt sich im RAM eine winzige Bitmap aller seit dem letzten Backup geänderten 4-Megabyte-Blöcke. Beim nächsten Backup-Lauf werden nur diese Differenzblöcke gelesen und über das Netzwerk geschickt.
- Globale SHA-256-Deduplizierung: Jeder Datenblock wird mit einer kryptografischen SHA-256-Prüfsumme versehen, per Zstandard (zstd) komprimiert und im Datastore abgelegt. Haben 200 virtuelle Linux- oder Windows-Server dieselben Systemdateien, wird dieser Datenblock physisch nur ein einziges Mal im Datastore gespeichert.
- Natives Backup für LXC und QEMU-VMs: Während Veeam auf Proxmox primär klassische virtuelle Maschinen sichert, unterstützt der Proxmox Backup Server ebenso leichtgewichtige Linux-Container (LXC) sowie physische Linux-Hosts über den `proxmox-backup-client`.
- Sofortiger Live-Restore im Notfall: Fällt ein Produktivserver aus, startet Proxmox VE die virtuelle Maschine bei aktiviertem Live-Restore sofort direkt aus dem Backup-Server heraus. Während die VM bereits hochfährt und Nutzeranfragen bedient, kopiert der Hypervisor die restlichen Datenblöcke im Hintergrund zurück.
Architektonischer Blindspot: ZFS-Datastore ohne NVMe-Special-Device
Da der Proxmox Backup Server alle Backups in Millionen kleiner 4-MB-Chunk-Dateien zerlegt, entsteht bei der wöchentlichen Garbage Collection und beim Verify-Lauf eine sehr hohe Anzahl zufälliger Metadaten-Zugriffe (IOPS). Wer einen großen PBS-Datastore auf reinen Magnetfestplatten (HDDs) ohne ein gespiegeltes Enterprise-NVMe „ZFS Special Device“ für die Metadaten aufbaut, muss mit sehr langen Wartungsläufen und sinkenden Backup-Raten rechnen.
Die wirtschaftlichen Grundlagen des Hypervisor-Wechsels finden sich in der detaillierten Proxmox-VE-vs.-VMware-vSphere-TCO-Analyse.
Ergänzende Architektur-Analysen und technische Entscheidungsmatrizen für die IT-Planung finden sich in den weiterführenden Beiträgen zu Cloud-Exit-Strategie im Enterprise-Einsatz.
Ransomware-Resilienz nach NIS-2**: Client-Verschlüsselung, Pull-Sync und Tape-Air-Gap
Moderne Ransomware-Angreifer verschlüsseln längst nicht mehr nur blind den Dateiserver: Sie kompromittieren zuerst die Zugangsdaten der Virtualisierungs- und Backup-Administratoren, um sämtliche Online-Backups vor dem eigentlichen Angriff unwiederbringlich zu löschen. Art. 21 Abs. 2 lit. c der NIS-2-Richtlinie, in Deutschland umgesetzt in § 30 Abs. 2 Nr. 3 BSIG, verlangt von betroffenen Einrichtungen Maßnahmen zur Aufrechterhaltung des Betriebs wie Backup-Management und Wiederherstellung nach einem Notfall. Eine bestimmte Technik schreibt die Norm nicht vor.
Der IT-Grundschutz-Baustein CON.3 (Datensicherungskonzept) des BSI beschreibt Anforderungen an Konzept, Durchführung und Schutz von Datensicherungen. Unveränderliche (immutable) und logisch getrennte Sicherungen sind ein gängiger Weg, diese Anforderungen gegen Ransomware abzusichern.
Mit dem Proxmox Backup Server lässt sich eine mehrstufig abgesicherte Backup-Architektur nach der 3-2-1-1-0-Regel ohne zusätzliche Lizenzkosten pro Instanz umsetzen:
- Client-seitige AES-256-GCM-Verschlüsselung vor dem Versand: Jedes Backup wird bereits auf dem Proxmox-VE-Host im Arbeitsspeicher mit AES-256-GCM verschlüsselt, bevor es über das Netzwerk an den Backup-Server übertragen wird. Der Backup-Server selbst kennt den Entschlüsselungsschlüssel nicht.
- Strikte API-Token-Rollentrennung (Append-Only): Der Proxmox-VE-Cluster erhält auf dem Backup-Server lediglich ein eingeschränktes API-Token mit der Rolle `DatastoreBackup` (Privileg `Datastore.Backup`). Damit darf der Hypervisor zwar neue Sicherungen schreiben, kann bestehende Backups jedoch weder löschen noch kürzen (`Prune`).
- Abgeschotteter Remote-Sync im Pull-Verfahren: Ein zweiter Proxmox Backup Server in einem getrennten Brandabschnitt oder externen Rechenzentrum holt sich die deduplizierten Blöcke zeitgesteuert per `Pull-Sync` vom ersten PBS ab. Auf diesem Tresor-Server sind keinerlei eingehende Ports aus dem Produktionsnetz geöffnet.
- Natives LTO-Tape-Backup und kryptografischer Verify-Job: Für ein echtes physisches Offline-Air-Gap steuert PBS direkt LTO-Bandbibliotheken (Autoloader) an und prüft alle gespeicherten Chunks regelmäßig automatisiert auf stille Bit-Rot-Korruption.
„Ein Backup-Server, auf dem der Hypervisor-Administrator Löschrechte besitzt, ist im Ransomware-Ernstfall kein Backup, sondern nur ein weiterer verschlüsselter Ordner.“
Wie sich zusätzlich S3-kompatible Object-Lock-Speicher für unveränderliche Archive aufbauen lassen, zeigt der Beitrag MinIO vs. AWS S3 Object Storage.
System-Matrix: Proxmox Backup Server (PBS) versus Veeam Backup & Replication
Beide Systeme sind ausgereift, setzen jedoch unterschiedliche architektonische Schwerpunkte. Die Matrix stellt sie als Beispiele für integrierte und plattformübergreifende Backup-Lösungen gegenüber; Funktionsangaben folgen den Herstellerdokumentationen:
| Architektur-Merkmal | Veeam Backup & Replication | Proxmox Backup Server (PBS) | Architektur-Urteil |
|---|---|---|---|
| Proxmox-VE-Integration | Externe Konsole + Worker-VMs (nur QEMU VMs, kein LXC) | Nativ in PVE-GUI & API für QEMU VMs & LXC-Container |
PBS ist PVE-StandardKeine Proxy-VMs nötig
|
| Deduplizierungs-Effizienz | Per-Backup-Job (oder XFS Fast Clone / deduplizierende Speichersysteme) | Globales SHA-256 Chunk-Deduplizierungs-Repository in Rust |
Hohe PlatzersparnisÜber alle VMs hinweg
|
| Multi-Hypervisor-Support | VMware, Hyper-V, Proxmox, Nutanix, AWS, Azure & Agents | Spezialisiert auf Proxmox VE (QEMU/LXC) & Linux-Clients |
Veeam bei MischbetriebPBS bei Fokus auf Proxmox
|
| Applikations-Granularität | Eigene Explorer für AD-Objekte, SQL-Tabellen, Exchange & Oracle | Einzeldatei-Restore (Windows/Linux) & DB-Konsistenz via Guest-Agent |
Komfort-Vorteil VeeamBei komplexen MS-Stacks
|
| Lizenzkosten-Modell | Subskription pro gesicherter VM/Instanz (VUL) | Keine Lizenzkosten (AGPLv3) + optionale Server-Subskription ohne VM-Limit |
TCO-Vorteil in Proxmox-UmgebungenUnbegrenzte VMs sichern
|
Wirtschaftlichkeitsbetrachtung: Sicherung mehrerer hundert virtueller Maschinen
Für ein mittelständisches Rechenzentrum mit mehreren hundert zu sichernden Workloads (VMs und Container) zeigt der Vergleich inklusive zweitem unveränderlichem Backup-Standort die wesentlichen Kostentreiber:
| Kostenfaktor | Veeam Backup & Replication (VUL-Lizenzierung) | 2x Proxmox Backup Server (Primary + Remote Pull-Vault) | Wirkung |
|---|---|---|---|
| Backup-Software-Lizenzen & Enterprise-Support | Pro-Instanz-Lizenzen, wachsen mit Workloads | Optionale Server-Subskription | Deutlich geringere Lizenzkosten |
| Dedizierte Backup-Server-Hardware (2 Standorte inkl. NVMe/ZFS) | Vergleichbar | Etwas geringer (globale Deduplizierung) | Leichter Hardware-Vorteil |
| Betriebssystem-Lizenzen für den Backup-Server | Windows-Server-Lizenz bei Windows-Installation; seit Version 13 auch als Linux-basierte Software Appliance | Keine (Debian Linux / Rust) | Abhängig von der Bereitstellung |
| Laufende Wartung, Restore-Tests & Monitoring | Vergleichbar | Vergleichbar | Abhängig vom Team-Know-how |
| Gesamtbild | Höhere Lizenzkosten | Geringere Lizenzkosten, Linux-Know-how nötig | Abhängig von Workload-Zahl und Hypervisor-Mix |
Besonders bei modernen Container- und Microservice-Architekturen, in denen schnell hunderte schlanke LXC-Container oder kleine VMs entstehen, verteuert eine Pro-Instanz-Lizenzierung wie bei Veeam die saubere Trennung von Diensten, während beim Proxmox Backup Server keine zusätzliche Lizenzgebühr pro Instanz anfällt.
Der 4-Phasen-Implementierungsplan für eine Ransomware-resiliente PBS-Architektur
Eine nachweisfähige Datensicherung für Proxmox-Cluster lässt sich in vier Phasen aufbauen:
Phase 1 (Woche 1 bis 2): Hardware-Sizing mit ZFS und gespiegeltem NVMe Special Device
Aufbau eines dedizierten Backup-Servers (niemals den primären PBS als virtuelle Maschine auf dem zu sichernden Cluster selbst betreiben!). Einrichtung eines ZFS-RAIDZ2-Pools aus Enterprise-HDDs, zwingend beschleunigt durch ein dreifach gespiegeltes Enterprise-NVMe-Special-Device für sämtliche Chunk-Metadaten.
Phase 2 (Woche 3 bis 4): Aktivierung des QEMU-Guest-Agents und Client-Verschlüsselung
Prüfung, dass in allen Windows- (VSS-Freeze) und Linux-VMs (`fsfreeze-hook`) der `qemu-guest-agent` aktiv ist, um Datenbanken beim Snapshot-Zeitpunkt transaktionskonsistent einzufrieren. Erstellung des AES-256-GCM-Verschlüsselungsschlüssels und sichere Verwahrung des Offline-Paper-Keys im physischen Tresor.
Phase 3 (Woche 5 bis 6): Einrichtung des isolierten Zweit-PBS im Pull-Modus
Installation eines zweiten Proxmox Backup Servers in einem separaten Brandabschnitt und Netzwerksegment (VLAN hinter einer Firewall ohne eingehende Verbindungen). Konfiguration eines nächtlichen `Remote Pull Sync` sowie restriktiver `Prune`- und `Garbage-Collection`-Richtlinien.
Phase 4 (Ab Woche 7): Automatisierte Verify-Jobs und vierteljährliche Live-Restore-Drills
Einrichtung automatischer kryptografischer `Verify`-Aufträge, die wöchentlich die Lesbarkeit aller Chunks prüfen, ergänzt durch dokumentierte Wiederherstellungstests in ein isoliertes Sandbox-VLAN als Nachweis gegenüber Prüfern.
Fünf Kontrollfragen für Infrastructure-Architekten
1. Kann ein Angreifer mit Proxmox-Root-Rechten heute Ihre Backups löschen?
Nutzt Ihr Proxmox-VE-Cluster für die Verbindung zum Backup-Server noch das allmächtige `root@pam`-Konto, oder haben Sie ein eingeschränktes API-Token (`Datastore.Backup`) vergeben, das bestehende Sicherungen technisch nicht löschen kann?
2. Haben Sie Ihren Offline-Entschlüsselungsschlüssel (Paper Key) physisch gesichert?
Wenn Ihr gesamter Proxmox-VE-Cluster durch einen Brand oder Cyberangriff zerstört wird: Liegt der private AES-Schlüssel für Ihren verschlüsselten PBS-Datastore ausgedruckt als QR-Code im feuerfesten Tresor, damit Sie auf neuer Hardware sofort wiederherstellen können?
3. Besitzt Ihr ZFS-Backup-Pool schnelle Enterprise-NVMe-SSDs für die Metadaten?
Haben Sie ein dediziertes `ZFS Special Device` mit Power-Loss-Protection (PLP) eingeplant, damit Garbage Collection und Verifizierungs-Jobs auch bei hundert Terabyte Backup-Volumen in vertretbarer Zeit durchlaufen?
4. Für welche Systeme benötigen Sie tatsächlich noch granulare Veeam-Explorer?
Zahlen Sie Veeam-Lizenzen pauschal für alle 200 Linux- und Applikations-VMs, obwohl Sie die granularen Veeam-Explorer in Wahrheit nur für drei große Microsoft-SQL- oder Active-Directory-Server benötigen?
5. Ist Ihr Primärspeicher unter Proxmox VE ebenso ausfallsicher ausgelegt?
Kombinieren Sie Ihre PBS-Datensicherung mit einem selbstheilenden Primärspeicher wie Ceph Software-Defined Storage, um Hardwareausfälle schon vor dem Griff zum Backup abzufedern?
PBS und Veeam: Einordnung nach Einsatzszenario
In einer konsequent auf Proxmox VE modernisierten Infrastruktur ist der Proxmox Backup Server wegen der engen Hypervisor-Integration, der Dirty-Bitmap-Technik und der globalen Deduplizierung ohne Lizenzkosten pro Instanz eine naheliegende Option für die Primärsicherung. Ob Veeam oder eine andere Backup-Lösung mit Proxmox-Unterstützung besser passt, entscheidet der konkrete Bedarf.
Ein günstiges Kosten-Nutzen-Verhältnis ergibt sich häufig, wenn der Großteil der Proxmox-Landschaft über eine redundante PBS-Pull-Architektur abgesichert wird und Veeam-Lizenzen auf verbleibende Spezialsysteme konzentriert werden.
Häufig gestellte Fragen (FAQ) zu Proxmox Backup Server vs. Veeam
Kann ich mit dem Proxmox Backup Server auch einzelne Dateien aus einer Windows-VM wiederherstellen?
Ja. Über den integrierten File-Level-Restore in der Proxmox-Weboberfläche lassen sich sowohl aus Linux- (ext4, XFS, ZFS) als auch aus Windows-Backups (NTFS) einzelne Dateien und Ordner direkt im Browser auswählen und herunterladen, ohne die gesamte virtuelle Maschine wiederherstellen zu müssen.
Wie werden laufende Datenbanken (z. B. PostgreSQL, MySQL oder MS SQL) mit PBS konsistent gesichert?
Sobald der `qemu-guest-agent` in der virtuellen Maschine installiert ist, löst Proxmox VE vor dem Sekundenschnappschuss unter Windows automatisch den Volume Shadow Copy Service (VSS) und unter Linux die `fsfreeze`-Skripte aus. Dadurch schreiben Datenbanken ihre Puffer sauber auf die Platte, sodass das Backup voll transaktionskonsistent ist.
Was passiert mit der Dirty-Bitmap, wenn eine virtuelle Maschine neu gestartet oder live migriert wird?
Bei einer Live-Migration der laufenden VM von einem Proxmox-Knoten auf einen anderen bleibt die Dirty-Bitmap erhalten. Nur wenn der QEMU-Prozess komplett beendet wird (vollständiges Ausschalten der VM oder Stromausfall des Hosts), liest der PBS beim nächsten Backup-Lauf die Festplatte einmalig neu ein, gleicht die Prüfsummen ab und überträgt trotzdem nur die tatsächlich veränderten Blöcke.
Unterstützt der Proxmox Backup Server auch S3-Cloud-Speicher oder Magnetbänder (LTO-Tape)?
Ja. Proxmox Backup Server verfügt über eine nativ integrierte LTO-Tape-Backup-Steuerung für Bandlaufwerke und Bandbibliotheken inklusive Medien-Rotation und Verschlüsselung. S3-kompatiblen Objektspeicher kann PBS seit Version 4.0 als Datastore-Backend nutzen; mit Version 4.2 (April 2026) hat der Hersteller diese Funktion aus der Technologievorschau in den regulären Support übernommen. Für die Auslagerung an einen Zweitstandort ist ein zweiter PBS per Remote-Pull-Sync ein effizienter Weg.
Kann man Proxmox Backup Server und Veeam gleichzeitig für denselben Proxmox-Cluster nutzen?
Technisch ist das möglich, im selben Zeitfenster aber nicht für dieselbe VM zu empfehlen, da sich parallele Snapshot- und Backup-Mechanismen gegenseitig beeinflussen können. Üblich ist eine klare Aufteilung: PBS sichert den gesamten Proxmox-Cluster stündlich oder täglich, während Veeam bei Bedarf gezielt über einen Agent innerhalb ausgewählter Spezial-VMs läuft.
Auditierbare Primärquellen & Technische Referenzen
| Institution & Herausgeber | Primärquelle & Normdokument | Architektonische Relevanz für den CIO |
|---|---|---|
| Bundesamt für Sicherheit in der Informationstechnik (BSI) | BSI: IT-Grundschutz-Baustein CON.3 Datensicherungskonzept, Edition 2023 ↗ | Anforderungen an Datensicherungskonzept, regelmäßige Sicherung, Schutz der Sicherungen und Wiederherstellungstests. |
| National Institute of Standards and Technology (NIST) | NIST: SP 800-209 – Security Guidelines for Storage Infrastructure, Oktober 2020 ↗ | Empfehlungen zur Absicherung von Speicher- und Backup-Infrastruktur, u. a. Isolation, Unveränderlichkeit und Integritätsprüfung. |
| Europäische Union (EUR-Lex) | Europäische Union: Richtlinie (EU) 2022/2555 (NIS-2), Art. 21 Abs. 2 lit. c, Dezember 2022 ↗ | Pflicht zu Risikomanagementmaßnahmen, u. a. Backup-Management und Wiederherstellung nach einem Notfall; keine Vorgabe einer bestimmten Technik. |
| Bundesrepublik Deutschland | Bundesministerium der Justiz: § 30 BSIG – Risikomanagementmaßnahmen besonders wichtiger und wichtiger Einrichtungen, abgerufen November 2026 ↗ | Nationale Umsetzung von Art. 21 NIS-2; Abs. 2 Nr. 3 nennt Backup-Management und Wiederherstellung nach einem Notfall. |
| National Institute of Standards and Technology (NIST) | NIST: SP 1800-11 – Data Integrity: Recovering from Ransomware and Other Destructive Events, September 2020 ↗ | Referenzarchitektur für die Wiederherstellung nach Ransomware und anderen zerstörerischen Ereignissen. |
| Proxmox Server Solutions (Herstellerangabe) | Proxmox: Proxmox Backup Server Roadmap und Release-Historie, abgerufen November 2026 (Herstellerangabe) ↗ | Versionsstände (4.2 vom April 2026) und Status des S3-Backends. |
| Veeam Software (Herstellerangabe) | Veeam: Veeam Plug-in for Proxmox VE User Guide – System Requirements, abgerufen November 2026 (Herstellerangabe) ↗ | Unterstützungsumfang und Voraussetzungen der Proxmox-Sicherung mit Veeam. |
| Veeam Software (Herstellerangabe) | Veeam: Veeam Backup & Replication 13.1, Juli 2026 (Herstellerangabe) ↗ | Neuerungen für Proxmox VE, u. a. Replikation und Instant Recovery. |
| Veeam Software (Herstellerangabe) | Veeam: Veeam Backup & Replication 13 User Guide – Backup Server, abgerufen November 2026 (Herstellerangabe) ↗ | Bereitstellung des Backup-Servers unter Windows oder als Linux-basierte Veeam Software Appliance. |
Korrigiert am 12.11.2026: Versionsstände aktualisiert (Proxmox Backup Server 4.2 mit regulär unterstütztem S3-Backend, Proxmox-Unterstützung in Veeam seit Version 12.2, Linux-basierte Software Appliance seit Veeam 13), Rechtsaussagen zu NIS-2 und BSI CON.3 korrigiert (keine Pflicht zu einer bestimmten Technik, § 30 BSIG ergänzt), NIST-Fundstelle zu Ransomware-Wiederherstellung korrigiert (SP 1800-11 statt SP 1800-29), absolute Sicherheitsaussagen und unbelegte Zahlen entschärft, Herstellerangaben gekennzeichnet, Quellen konkretisiert.
*Modellrechnung: Alle angegebenen Lizenz-, Infrastruktur- und TCO-Werte verstehen sich als unverbindliche Beispielkalkulation auf Basis typischer Szenarien.
**Verweise auf Gesetzestexte, Paragrafen (u. a. DSGVO, NIS-2, EU AI Act, DORA, GoBD, BetrVG) und Compliance-Normen dienen ausschließlich der unverbindlichen technischen Fachinformation für IT-Entscheider. Sie stellen keine Rechtsberatung nach dem Rechtsdienstleistungsgesetz (RDG) dar; für eine rechtsverbindliche Beurteilung Ihrer spezifischen Unternehmensorganisation konsultieren Sie bitte Ihren Rechtsbeistand oder Datenschutzbeauftragten.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
E-Rechnung und GoBD: Warum die Archivierung zur Frage der Datenhoheit wird
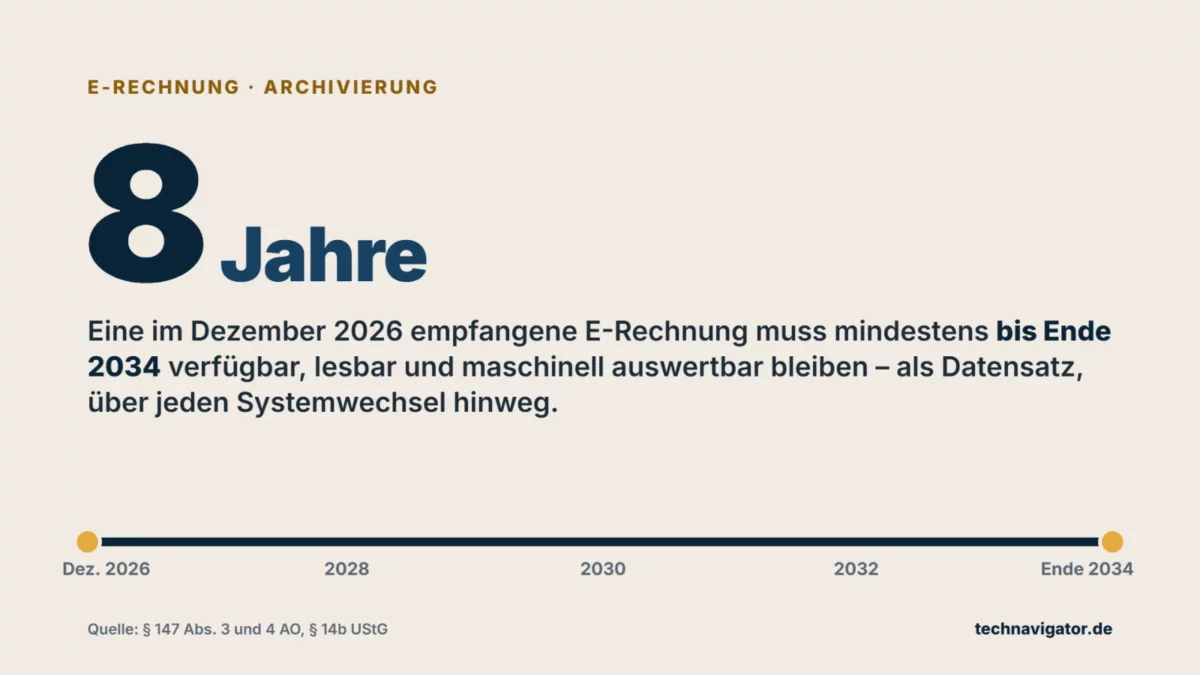
Seit 2025 müssen Unternehmen E-Rechnungen empfangen können, bis 2028 folgt schrittweise der Versand. Für die Archivierung heißt das: Das Original ist ein Datensatz, der acht Jahre lesbar und auswertbar bleiben muss – auch über Systemwechsel und Anbieterverträge hinaus.
Wiederanlauf statt Backup: Warum Wiederherstellbarkeit zur Kennzahl der Geschäftsleitung wird
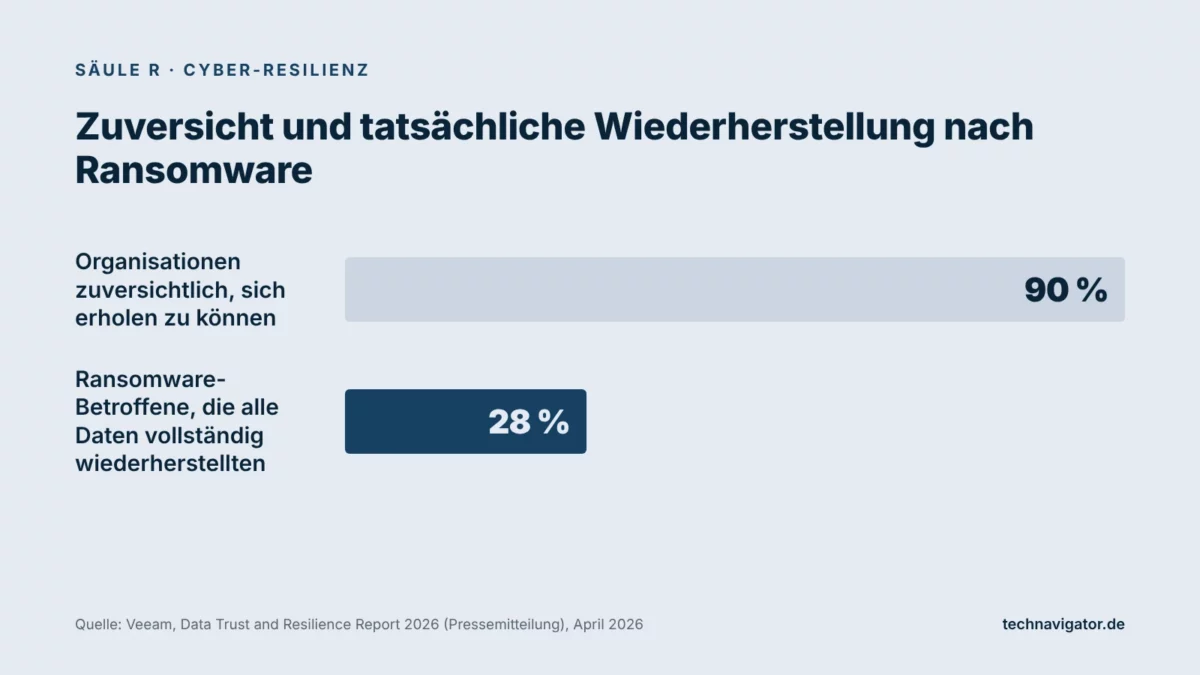
Neun von zehn Organisationen halten sich für wiederherstellungsfähig, doch nur gut jedes vierte Ransomware-Opfer bekommt alle Daten vollständig zurück. Bis 2027 wird deshalb nicht das Backup, sondern die nachgewiesene Wiederanlaufzeit kritischer Prozesse zur Steuerungsgröße der Geschäftsleitung.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.