
KI-Verordnung im Unternehmensalltag: Wie KI-Einsatz bis 2028 prüfbar wird
Das Wichtigste in Kürze
- ✓Die ersten Pflichten gelten bereits: Seit Februar 2025 sind bestimmte KI-Praktiken verboten, etwa Emotionserkennung am Arbeitsplatz. Unternehmen müssen Maßnahmen zur KI-Kompetenz ihres Personals ergreifen, seit August 2026 kommen Transparenzpflichten hinzu.
- ✓Das Omnibus-Paket verschiebt, es streicht nicht: Die Pflichten für Hochrisiko-Anwendungen, etwa im Personalwesen, gelten ab dem 2. Dezember 2027, für KI in regulierten Produkten ab dem 2. August 2028.
- ✓Prüfbar ist nur, was erfasst ist: Ohne Inventar der eingesetzten KI-Systeme lässt sich weder die eigene Rolle als Anbieter oder Betreiber noch die Risikoklasse belegen.
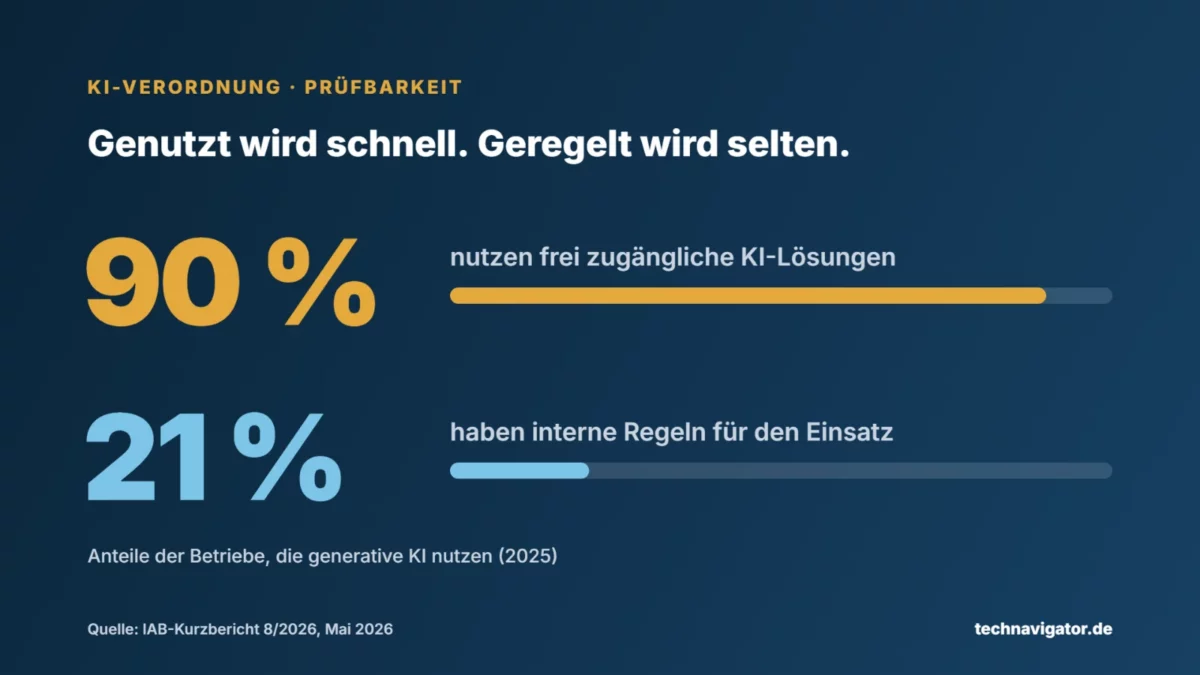
- ✓Die Lücke liegt im Alltag: Laut IAB nutzen 90 Prozent der Betriebe mit generativer KI frei zugängliche Lösungen, aber nur 21 Prozent haben interne Regeln für den Einsatz.
In vielen Unternehmen ist künstliche Intelligenz schneller im Alltag angekommen als jede Regel dafür. Mitarbeitende formulieren Angebote mit frei verfügbaren Assistenten, die Personalsoftware sortiert Bewerbungen vor, das Ticketsystem schlägt Antworten vor. Kaum jemand kann auf Nachfrage sagen, wo im Haus KI arbeitet, wer sie verantwortet und auf welcher Grundlage sie eingekauft wurde. Genau diese Fragen werden in den nächsten zwei Jahren gestellt werden: von der Aufsicht, von Wirtschaftsprüfern, von Kunden in Ausschreibungen und vom Betriebsrat. Aus einer Grundsatzerklärung zum KI-Einsatz wird ein prüfbarer Nachweis.
Der Rahmen in einem Absatz
Die europäische KI-Verordnung ist seit August 2024 in Kraft und wird stufenweise anwendbar. Seit Februar 2025 gelten Verbote bestimmter Praktiken, darunter Social Scoring, manipulative Techniken und Emotionserkennung am Arbeitsplatz, sowie die Pflicht, KI-Kompetenz im Unternehmen zu fördern. Seit August 2026 gelten Transparenzpflichten, etwa für Chatbots und Deepfakes. Das KI-Omnibus-Paket, die Verordnung (EU) 2026/1744, ist am 27. Juli 2026 in Kraft getreten. Es verschiebt die Hochrisiko-Pflichten auf Dezember 2027 beziehungsweise August 2028, fasst die Kompetenzpflicht weicher und ergänzt ein Verbot von Systemen, die nicht einvernehmliche intime Darstellungen oder Missbrauchsdarstellungen von Kindern erzeugen; dieses Verbot gilt ab dem 2. Dezember 2026. In Deutschland ist seit dem 29. Juli 2026 das KI-Marktüberwachungsgesetz in Kraft. Die Bundesnetzagentur überwacht damit unter anderem KI in Personalmanagement, kritischer Infrastruktur und Bildung, im Finanzsektor bleibt die BaFin zuständig. Die Einzelheiten stehen in den Rechtstexten; die Quellen sind am Ende verlinkt.
Die Verschiebung ist ein Aufschub, kein Freispruch
Das Omnibus-Paket wurde vielerorts als Entlastung gelesen. Das ist es auch, aber nur zeitlich. Die Anforderungen an Hochrisiko-Systeme bleiben im Kern bestehen: Risikomanagement, Datenqualität, technische Dokumentation, Protokollierung, menschliche Aufsicht. Neu ist vor allem der Kalender. Für eigenständige Hochrisiko-Anwendungen, zu denen KI im Personalwesen, in der Bildung, bei kritischer Infrastruktur oder bei der Bewertung der Kreditwürdigkeit gehört, gilt der 2. Dezember 2027. Für KI als Sicherheitsbauteil in Produkten wie Maschinen oder Medizinprodukten gilt der 2. August 2028.
Für die Planung im Mittelstand ist das weniger Luft, als es scheint. Software- und Cloud-Verträge, die heute geschlossen werden, laufen in der Regel über diese Stichtage hinaus. Wer jetzt eine Personal-, Service- oder Planungssoftware mit KI-Funktionen beschafft, legt damit fest, ob die nötigen Informationen und Protokolle im Dezember 2027 verfügbar sind. Auch der Sanktionsrahmen steht: Verstöße gegen die Verbote können nach der KI-Verordnung mit bis zu 35 Millionen Euro oder sieben Prozent des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist; für Verstöße gegen Betreiberpflichten liegt die Obergrenze bei 15 Millionen Euro oder drei Prozent. Für kleine und mittlere Unternehmen gilt jeweils der niedrigere Wert.
KI-Kompetenz wird vom Pflichtpunkt zum Nachweis
Die Pflicht zur KI-Kompetenz war die erste, die alle Unternehmen traf, die KI überhaupt einsetzen. Ursprünglich sollten Anbieter und Betreiber nach besten Kräften sicherstellen, dass ihr Personal über ein ausreichendes Maß an KI-Kompetenz verfügt. Das Omnibus-Paket hat das abgeschwächt: Unternehmen müssen Maßnahmen ergreifen, um die Kompetenz ihres Personals zu fördern, ein bestimmtes Niveau ist nicht mehr geschuldet. Die Kommission soll praktische Beispiele veröffentlichen.
Für die Prüfbarkeit ändert die mildere Formulierung weniger, als sie verspricht. Spätestens bei Hochrisiko-Anwendungen verlangt die Verordnung, dass Betreiber die menschliche Aufsicht Personen mit der erforderlichen Kompetenz, Ausbildung und Befugnis übertragen. Kompetenz wird damit zu einer Eigenschaft benannter Rollen, nicht zu einem Schulungsangebot für alle. Der Ausgangspunkt ist dünn: Nach dem IAB-Kurzbericht „Jeder vierte Betrieb nutzt mittlerweile generative KI“ (Institut für Arbeitsmarkt- und Berufsforschung, 2026) bieten nur 27 Prozent der Betriebe, die generative KI nutzen, dazu Schulungen an; weitere 21 Prozent planen sie.
Hinzu kommt die Nutzung, die niemand freigegeben hat. Laut derselben IAB-Auswertung setzen 90 Prozent dieser Betriebe frei zugängliche Lösungen ein, nur 21 Prozent haben betriebsinterne Regeln dafür entwickelt. Was als Shadow AI beginnt, wird zum Prüfungsthema, sobald solche Werkzeuge in Entscheidungen über Menschen oder in Kundenkommunikation einfließen. Warum der breite Einsatz von Assistenten bislang selten mit belastbaren Nachweisen einhergeht, behandelt der Beitrag Der KI-Lizenz-Kater.
Wer KI einsetzt, muss seine Rolle kennen
Die KI-Verordnung verteilt Pflichten nach Rollen. Anbieter entwickeln ein KI-System oder lassen es entwickeln und bringen es unter eigenem Namen in Verkehr. Betreiber verwenden ein System in eigener Verantwortung. Die meisten mittelständischen Unternehmen sind Betreiber, und ihre Pflichten bei Hochrisiko-Systemen sind überschaubar, aber konkret: Einsatz gemäß Betriebsanleitung, menschliche Aufsicht, Überwachung des Betriebs, Aufbewahrung der automatisch erzeugten Protokolle für mindestens sechs Monate, soweit sie unter eigener Kontrolle stehen, und Information der Beschäftigten und ihrer Vertretung, bevor ein solches System am Arbeitsplatz eingesetzt wird.
Die Rolle ist allerdings nicht fest. Ein Betreiber gilt selbst als Anbieter eines Hochrisiko-Systems, wenn er es mit eigenem Namen oder eigener Marke versieht, es wesentlich verändert oder ein bisher unkritisches System so umwidmet, dass es zum Hochrisiko-System wird. Genau das geschieht im Mittelstand häufiger, als es geplant wird: Ein Sprachmodell wird zum eigenen Bewerberassistenten ausgebaut, ein Standardwerkzeug wird für die Vorauswahl von Kandidaten genutzt, ein Partner liefert eine Lösung, die unter der Marke des Unternehmens läuft. Mit jeder dieser Entscheidungen verschiebt sich die Verantwortung von der Bedienung zur Herstellung, einschließlich Konformitätsbewertung und technischer Dokumentation.
Die Transparenzpflichten betreffen beide Rollen und gelten unabhängig von der Risikoklasse: Wer mit einem Chatbot spricht, muss das erkennen können, Deepfakes sind offenzulegen, synthetische Inhalte maschinenlesbar zu markieren. Für generative Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden, gilt die Markierungspflicht erst ab dem 2. Dezember 2026. Die Einzelheiten fasst der Glossareintrag Art. 50 KI-Verordnung zusammen, die strategischen Folgen der Kennzeichnung der Beitrag Das Ende des anonymen Inhalts.
Das KI-Inventar wird zur Grundakte
Jede Prüfung beginnt mit derselben Frage: Was setzen Sie ein? Ohne Antwort darauf lässt sich weder die Rolle noch die Risikoklasse noch die Erfüllung der Transparenzpflichten belegen. Ein KI-Inventar wird deshalb in den nächsten zwei Jahren ähnlich selbstverständlich wie das Verzeichnis der Verarbeitungstätigkeiten im Datenschutz. Es hält für jedes System fest, wofür es verwendet wird, wer es verantwortet, ob das Unternehmen Anbieter oder Betreiber ist, welche Risikoklasse es hat und welche Unterlagen vorliegen.
Die eigentliche Schwierigkeit liegt nicht in der Tabelle, sondern in ihrer Vollständigkeit. KI kommt immer seltener als eigenes Projekt ins Haus und immer häufiger als Funktion in bestehender Software: im Büropaket, im CRM, im Ticketsystem, in der Personalsoftware. Ein Update kann ein unkritisches Werkzeug über Nacht zu einem System machen, das Bewerbungen bewertet. Ein Inventar, das einmal im Jahr erhoben wird, bildet diese Dynamik nicht ab. Es muss an Einkauf, Änderungsmanagement und Datenschutz angebunden sein.
Der Einkauf entscheidet über die Prüfbarkeit
Betreiber können ihre Pflichten nur erfüllen, wenn der Anbieter liefert: eine Betriebsanleitung, Angaben zur Zweckbestimmung und zu Grenzen des Systems, Zugriff auf Protokolle, Hinweise auf wesentliche Änderungen. Die Verordnung verpflichtet Anbieter von Hochrisiko-Systemen zu diesen Informationen. Ob sie im Ernstfall verfügbar sind, wenn Protokolle beim Anbieter liegen oder ein Modell im Hintergrund ausgetauscht wird, regelt aber erst der Vertrag.
Damit wird der Einkauf zur ersten Kontrollinstanz. Er muss vor Vertragsschluss klären, ob ein Produkt KI-Funktionen enthält, wie der Anbieter sie einstuft, wo Protokolle gespeichert werden und wie lange, ob das Unternehmen über neue KI-Funktionen vorab informiert wird und ob es sie abschalten kann. Fehlen solche Zusagen, entsteht eine stille Form des Vendor Lock-in: Das Unternehmen trägt die Betreiberpflichten, hat aber keinen Zugriff auf die Nachweise, die es dafür braucht.
Ein denkbares Szenario
Ein denkbares Szenario: Ein mittelständischer Logistikdienstleister nutzt seit Jahren eine cloudbasierte Personalsoftware. Anfang 2028 bringt ein Update eine neue Funktion, die eingehende Bewerbungen nach Passung sortiert. Die Personalabteilung schaltet sie ein, weil sie Zeit spart. Ein Inventar gibt es nicht, der Einkauf erfährt davon nichts, der Betriebsrat ebenfalls nicht.
Damit fällt die Funktion von Beginn an unter die Hochrisiko-Regeln für den Beschäftigungsbereich, die seit Dezember 2027 gelten. Als eine abgelehnte Bewerberin nachfragt, wie über sie entschieden wurde, zeigt sich: Niemand ist mit der Aufsicht betraut, die Protokolle liegen beim Anbieter, der Vertrag regelt den Zugriff nicht, die Beschäftigtenvertretung wurde nicht informiert. Die Funktion abzuschalten ist einfach. Nachzuweisen, wie sie in den vergangenen Monaten gearbeitet hat, ist es nicht. Mit einem gepflegten Inventar und einer Klausel im Vertrag wäre beides planbar gewesen.
KI-Einsatz: Heute → ab Ende 2027
| Bereich | Heute: Einsatz nach Gelegenheit | Ab Ende 2027: Einsatz mit Nachweis |
|---|---|---|
| Überblick | Einzelne Projekte bekannt, eingebettete Funktionen und frei genutzte Werkzeuge kaum erfasst. | Laufend gepflegtes KI-Inventar mit Zweck, Verantwortlichen, Rolle und Risikoklasse. |
| Rolle | Selbstverständnis als Nutzer von Software. | Je System geklärt, ob das Unternehmen Betreiber oder Anbieter ist, einschließlich der Fälle, in denen die Rolle wechselt. |
| Kompetenz | Allgemeine Schulungsangebote, wenn überhaupt. | Dokumentierte Maßnahmen; benannte Personen mit Kompetenz und Befugnis für die menschliche Aufsicht. |
| Dokumentation | Produktblätter und Datenschutzprüfung. | Betriebsanleitungen, Protokolle, Risikoeinstufung und Informationen an Beschäftigte und Betroffene vorhanden und auffindbar. |
| Einkauf | KI-Funktionen als Produktmerkmal, selten Vertragsgegenstand. | Zusagen zu Einstufung, Protokollzugriff, Änderungsmitteilungen und Abschaltbarkeit im Vertrag. |
| Aufsicht | Zuständigkeiten gerade erst geregelt. | Marktüberwachung durch Bundesnetzagentur und Fachaufsichten; Beschwerden Betroffener als Anlass für Prüfungen. |
Was die Geschäftsleitung jetzt anlegen sollte
Fünf Vorhaben lassen sich unabhängig von der eingesetzten Software anstoßen:
- KI-Inventar aufbauen: Alle Systeme und eingebetteten Funktionen erfassen, mit Zweck, Verantwortlichen, Rolle und vorläufiger Risikoklasse. Frei genutzte Werkzeuge gehören dazu.
- Hochrisiko-Kandidaten markieren: Einsätze im Personalwesen, in der Bewertung von Kunden oder in kritischen Prozessen gesondert prüfen und mit dem Stichtag 2. Dezember 2027 planen.
- Rollenwechsel verhindern oder bewusst eingehen: Eigene Marken, wesentliche Anpassungen und Umwidmungen von KI-Systemen an eine Freigabe binden, damit niemand unbemerkt zum Anbieter wird.
- Kompetenz an Rollen binden: Neben allgemeinen Maßnahmen die Personen benennen, die KI-Systeme beaufsichtigen, und deren Qualifizierung dokumentieren.
- Einkaufsbedingungen ergänzen: Fragen zu KI-Funktionen, Einstufung, Protokollen und Änderungsmitteilungen in Ausschreibungen und Verträge aufnehmen, auch bei Verlängerungen.
Einordnung: Prüfbarkeit ist eine Frage der Kontrolle
Die KI-Verordnung wird oft als Bremse gelesen. Für den Alltag im Unternehmen ist sie vor allem ein Ordnungsrahmen, der eine einfache Frage verbindlich macht: Weiß das Unternehmen, welche Maschinen in seinem Namen urteilen? Die Verschiebung durch das Omnibus-Paket verschafft Zeit, diese Frage geordnet zu beantworten. Sie ändert nichts daran, dass sie beantwortet werden muss.
Wer Inventar, Rollen, Dokumentation und Einkauf jetzt aufeinander abstimmt, gewinnt mehr als Regelkonformität. Er behält die Kontrolle über Systeme, die zunehmend als Funktion fremder Plattformen ins Haus kommen. Das ist der Kern digitaler Souveränität: nicht auf KI zu verzichten, sondern jederzeit belegen zu können, wo sie arbeitet und wer für sie einsteht.
Fragen für die Geschäftsleitung
- Können wir heute vollständig sagen, wo im Unternehmen KI eingesetzt wird? Einschließlich der Funktionen in gekaufter Software und der frei genutzten Werkzeuge?
- Welche unserer Einsätze könnten ab Dezember 2027 als hochriskant gelten? Und wer hat das geprüft?
- Sind wir bei einem unserer Systeme bereits Anbieter, ohne es zu wissen? Etwa durch eigene Marke oder eine eigene Anpassung?
- Welche Maßnahmen zur KI-Kompetenz können wir belegen? Und wer ist für die menschliche Aufsicht ausdrücklich benannt?
- Regeln unsere Verträge den Zugriff auf Protokolle und die Information über neue KI-Funktionen? Oder erfahren wir davon aus den Versionshinweisen?
Häufige Fragen
Gilt die KI-Verordnung auch, wenn ein Unternehmen nur frei verfügbare KI-Assistenten nutzt?
Ja. Wer ein KI-System beruflich in eigener Verantwortung verwendet, ist Betreiber. Damit gelten die Verbote, die Pflicht zu Maßnahmen für KI-Kompetenz und je nach Einsatz Transparenzpflichten. Hochrisiko-Pflichten greifen erst, wenn ein System für einen der dort genannten Zwecke eingesetzt wird, etwa für Personalentscheidungen.
Ist die Pflicht zur KI-Kompetenz durch das Omnibus-Paket entfallen?
Nein. Sie ist abgeschwächt: Anbieter und Betreiber müssen Maßnahmen ergreifen, um die KI-Kompetenz ihres Personals zu fördern, ein bestimmtes Niveau ist aber nicht mehr vorgeschrieben. Für die Aufsicht über Hochrisiko-Systeme verlangt die Verordnung weiterhin Personen mit der erforderlichen Kompetenz.
Ab wann gelten die Pflichten für Hochrisiko-KI?
Nach der Änderung durch das Omnibus-Paket ab dem 2. Dezember 2027 für eigenständige Hochrisiko-Anwendungen, etwa im Personalwesen, in der Bildung oder bei der Kreditwürdigkeitsprüfung, und ab dem 2. August 2028 für KI als Sicherheitsbauteil regulierter Produkte.
Wer überwacht die KI-Verordnung in Deutschland?
Seit dem 29. Juli 2026 ist die Bundesnetzagentur zentrale Marktüberwachungsbehörde, unter anderem für KI in Personalmanagement, kritischer Infrastruktur und Bildung. Sie nimmt auch Beschwerden entgegen. In bereits regulierten Bereichen bleiben die Fachaufsichten zuständig, etwa die BaFin im Finanzsektor.
Quellen
- Amtsblatt der EU: Verordnung (EU) 2024/1689 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz (KI-Verordnung), Juli 2024; maßgeblich u. a. Art. 4, Art. 50, Art. 99 Abs. 4 und Art. 111 Abs. 2 in der Fassung der VO (EU) 2026/1744
- Amtsblatt der EU: Verordnung (EU) 2026/1744 zur Vereinfachung der Durchführung harmonisierter Vorschriften für künstliche Intelligenz (Digitaler Omnibus zu KI), Juli 2026
- Bundesamt für Justiz: Gesetz zur Marktüberwachung und Innovationsförderung von künstlicher Intelligenz (KI-MIG), gesetze-im-internet.de, Juli 2026
- Bundesnetzagentur: Bundesnetzagentur übernimmt zentrale Rolle bei der Umsetzung der KI-Verordnung, Juli 2026
- Institut für Arbeitsmarkt- und Berufsforschung (IAB): Jeder vierte Betrieb nutzt mittlerweile generative KI, IAB-Kurzbericht 8/2026, Mai 2026
- artificialintelligenceact.eu: KI-Verordnung, Artikel 113 Inkrafttreten und Geltungsbeginn, konsolidierte Fassung, 2026 (Sekundärquelle)
- Hunton Andrews Kurth: EU Digital Omnibus on AI Enters Into Force, Juli 2026 (Sekundärquelle)
- Mayer Brown: EU AI Act News: Digital Omnibus on AI, New Guidance on Risk Classification, GPAI and Transparency Obligations, Juli 2026 (Sekundärquelle)
*** Keine Rechtsberatung. Dieser Beitrag ordnet rechtliche Rahmenbedingungen strategisch ein und ersetzt keine Rechtsberatung im Einzelfall.
Der wöchentliche Klartext für Vorstände, CIOs und IT-Entscheider per E-Mail. Kapitel 1 des Buchs „Das CxO-Paradox“ gibt es schon jetzt als Vorabdruck – für alle, die Schwarzbrot Digital abonnieren.

DAS CxO-PARADOX
Wie falsche digitale Souveränität Wirtschaft und Staat entkernt und wie echte Unabhängigkeit gelingt.
Von Mathias Diwo · Executive Tech Advisor
- ✓ 6-Hebel-Plan: Geordneter Ausstieg aus VMware- & Hyperscaler-Lock-ins
- ✓ Board Scorecard: One-Page IT-Governance für Vorstand & Aufsichtsrat
- ✓ Sofort lesbar: Vollständiges Kapitel 1 als Vorab-Dossier
Strategische Vertiefung im gleichen Themencluster
Weiterführende Architektur- und Handlungsleitfäden für CIOs & IT-Entscheider.
Welche Regeln gelten für ChatGPT – DSA oder AI Act? Eine Zuordnung für Unternehmen, die es einsetzen
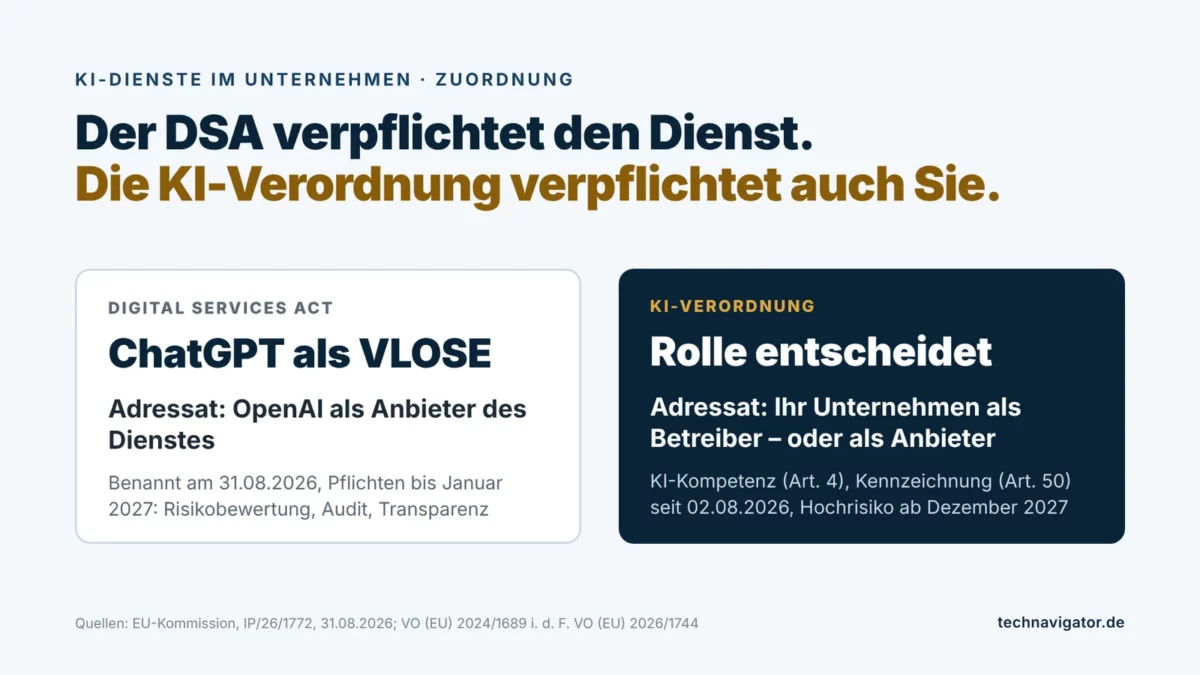
Seit Ende August 2026 steht ChatGPT unter der strengsten Aufsicht des Digital Services Act, doch diese Pflichten treffen den Anbieter, nicht das Unternehmen, das den Dienst nutzt. Für das einsetzende Unternehmen entscheidet die KI-Verordnung, und dort hängt alles an der Rolle: Betreiber oder Anbieter.
Sieben KI-Fabriken für Europa: Wer wird dort Kunde?
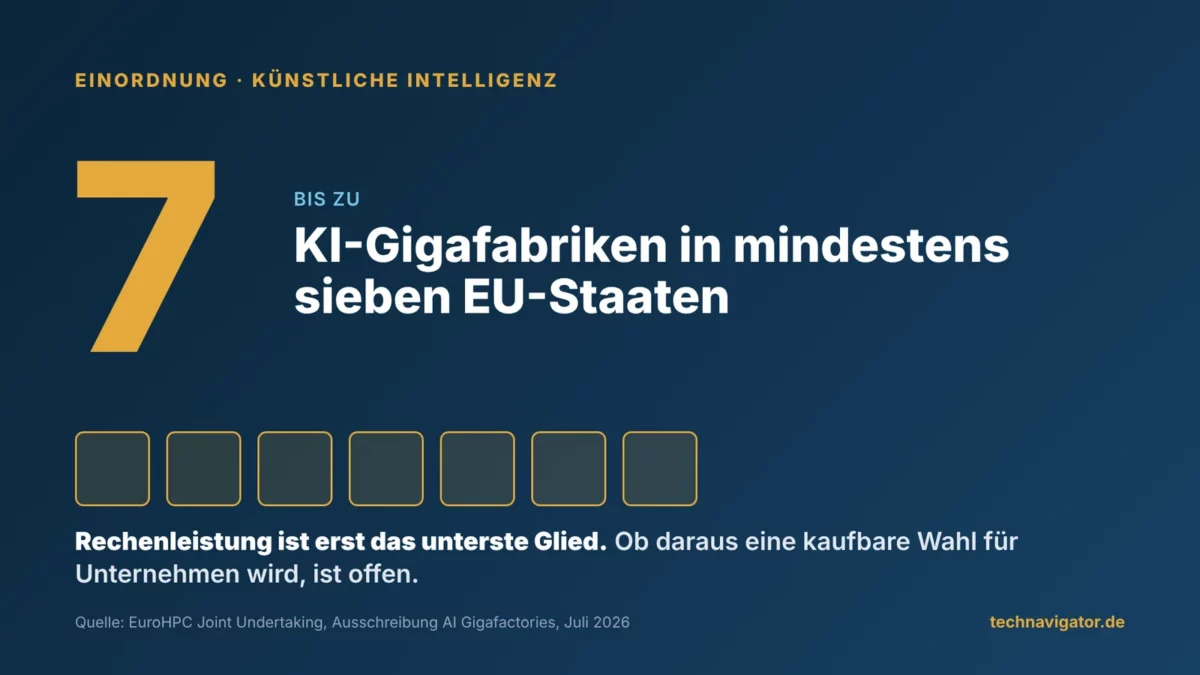
Am 12. November endet die EU-Ausschreibung für bis zu sieben KI-Gigafabriken. Für Unternehmen im DACH-Raum zählt weniger die Rechenleistung als die Frage, ob daraus ein kaufbares Angebot wird. Eine Einordnung.
Mathias Diwo
Herausgeber & Executive Tech AdvisorGründer von TechNavigator.de, Buchautor (HYBRID WORK) und strategischer Beirat für CIOs und Vorstände. Begleitet mittelständische Konzerne und Verwaltungsorganisationen bei Cloud-Exit-Strategien, NIS-2 Haftungsschutz und digitaler Souveränität.